

Google over de wijziging van de benadering van de verwerking van gemengd verkeer op pagina's die via HTTPS zijn geopend. Eerder werd er een speciale indicator weergegeven wanneer er op HTTPS-pagina's componenten aanwezig waren die zonder encryptie (via het http:// protocol) werden geladen. In de toekomst is besloten om het laden van dergelijke middelen standaard te blokkeren. Dit betekent dat pagina's die via 'https://' zijn geopend, gegarandeerd alleen middelen bevatten die via een veilige verbinding zijn geladen.
Er wordt opgemerkt dat momenteel meer dan 90% van de websites door Chrome-gebruikers met HTTPS worden geopend. Het hebben van invoegstukken die zonder encryptie worden geladen, creëert beveiligingsrisico's door het aanpassen van onbeveiligde inhoud wanneer er controle is over de communicatieverbinding (bijvoorbeeld bij verbinding via open Wi-Fi). De indicator voor gemengd verkeer wordt als ineffectief en misleidend beschouwd, omdat deze geen eenduidige beoordeling van de veiligheid van de pagina biedt.
Op dit moment worden de meest gevaarlijke soorten gemengd verkeer, zoals scripts en iframes, al standaard geblokkeerd, maar afbeeldingen, geluidsbestanden en video's kunnen nog steeds via http:// worden geladen. Door afbeeldingen te vervangen, kan een aanvaller trackingcookies invoegen, proberen kwetsbaarheden in afbeeldingsafhandelaars te exploiteren of bedrog plegen door informatie in de afbeelding te vervangen.
De invoering van de blokkering is verdeeld in verschillende fasen. In Chrome 79, die gepland staat voor 10 december, verschijnt er een nieuwe instelling waarmee blokkering voor specifieke sites kan worden uitgeschakeld. De genoemde instelling zal van toepassing zijn op al geblokkeerd gemengd verkeer, zoals scripts en iframes, en kan worden opgeroepen via het menu dat wordt geopend door op het sloticoon te klikken, ter vervanging van de eerder aangeboden indicator om de blokkering uit te schakelen.
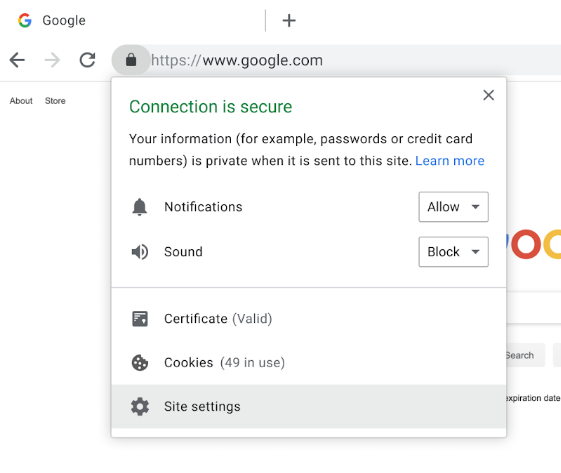
In Chrome 80, which is expected on February 4, a soft scheme for blocking audio and video files will be applied, implying an automatic replacement of links from http:// to https://, allowing functionality to be maintained if the problematic resource is also available via HTTPS. Images will continue to load unchanged, but if loaded via http:// on https:// pages, an unsecured connection indicator will appear for the entire page. To enable the automatic replacement to https or block images, web developers can use CSP properties such as upgrade-insecure-requests and block-all-mixed-content. In Chrome 81, scheduled for March 17, automatic replacement for mixed image loading from http:// to https:// will be implemented.
Additionally, Google is integrating a new component called Password Checkup into one of the following versions of the Chrome browser, which in de vorm van . The integration will introduce tools in Chrome's built-in password manager to analyze the reliability of passwords used by the user. When attempting to log into any site, the login and password will be checked against a database of compromised accounts, generating a warning if any issues are found. This check is made against a database encompassing over 4 billion compromised accounts that have appeared in data leaks. A warning will also be displayed when trivial passwords like 'abc123' are used (according to Google, 23% of Americans use such passwords), or when the same password is used across multiple sites.
To preserve privacy when requesting an external API, only the first two bytes of the hash from the combination of the login and password are sent (the algorithm ). The complete hash is encrypted with a key generated on the user's side. The original hashes in Google's database are also additionally encrypted, and only the first two bytes of the hash are kept for indexing. The final verification of the hashes falling under the provided two-byte prefix is performed on the user's side using the cryptographic technique of«, waarbij geen enkele partij weet wat de inhoud is van de gecontroleerde gegevens. Om te voorkomen dat de inhoud van de database met gecompromitteerde accounts wordt vastgesteld door willekeurige prefixen te proberen, worden de verzonden gegevens versleuteld in verband met een sleutel die is gegenereerd op basis van de gecontroleerde combinatie van gebruikersnaam en wachtwoord.
Bron: opennet.ru
