

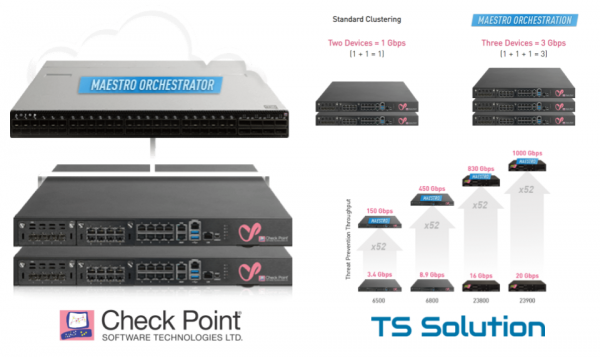
Check Point heeft begin 2019 opvallend veel aankondigingen gedaan. Het is niet mogelijk om alles in één artikel te bespreken, dus laten we beginnen met het belangrijkste — . Maestro is een nieuw schaalbaar platform dat het mogelijk maakt om de "kracht" van een beveiligingsgateway tot "onzinnige" cijfers uit te breiden, en dit gaat vrijwel lineair. Dit wordt uiteraard bereikt door de belasting te balanceren tussen afzonderlijke gateways die in een cluster functioneren als één entiteit. Iemand zou kunnen zeggen — "Dat was zo! Er zijn al blade-platforms 44000/64000". Maar Maestro is een heel ander verhaal. In dit artikel zal ik kort uitleggen wat het is, hoe het werkt en hoe deze technologie kan helpen besparingen te realiseren op de beveiliging van het netwerkperimeter.
Vroeger — Nu
Het is het eenvoudigst om te begrijpen wat het verschil is tussen het nieuwe schaalbare platform en de goede oude 44000/64000 door naar de afbeelding hieronder te kijken:
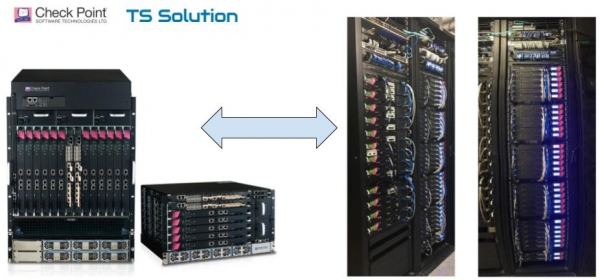
Het verschil is duidelijk.
Oud platform Check Point 44000/64000
Zoals te zien is in de afbeelding hierboven, is de eerste variant een vaste platform (chassis) waarin een beperkt aantal speciale "moduleblades" kan worden geplaatst (Check Point SGM). Dit alles wordt aangesloten op Security Switch Module (SSM), die verantwoordelijk is voor het balanceren van het verkeer tussen de gateways. In de afbeelding hieronder zijn de componenten van dit platform gedetailleerd weergegeven:
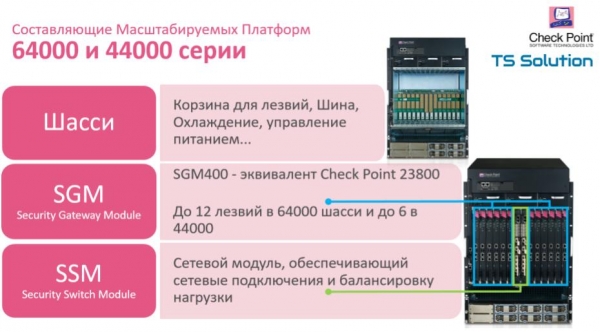
Dit is een uitstekend platform als je precies weet welke prestaties je momenteel nodig hebt en binnen welke grenzen deze kunnen groeien. Maar door de vaste vormfactor (12 of 6 blades) ben je beperkt in toekomstige schaalbaarheid. Bovendien ben je verplicht om uitsluitend SGM-blades te gebruiken, zonder de mogelijkheid om standaard appliances aan te sluiten met een veel breder modelassortiment. Met de komst van Maestro Hyperscale Network Security verandert de situatie ingrijpend.
Het nieuwe platform Check Point Maestro Hyperscale Network Security
Check Point Maestro werd voor het eerst gepresenteerd op 22 januari tijdens de CPX-conferentie in Bangkok. De belangrijkste kenmerken zijn te zien in de afbeelding hieronder:
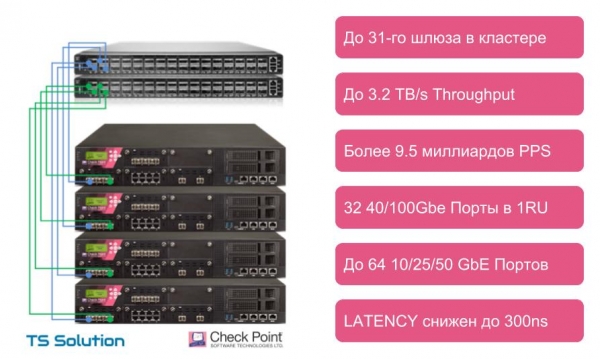
Zoals men kan opmerken, het belangrijkste voordeel van Check Point Maestro is de mogelijkheid om gewone gateways (appliance) te gebruiken voor load balancing. Dit betekent dat we niet langer beperkt zijn tot SGM-blades. De belasting kan verdeeld worden over alle apparaten, beginnend met het model 5600 (SMB-modellen en Chassis 44000/64000 worden niet ondersteund). In de afbeelding hierboven zijn de belangrijkste indicatoren weergegeven die met het nieuwe platform kunnen worden bereikt. We kunnen alles combineren tot één rekeneenheid. tot 31! gateways. Nu kan uw “firewall” er als volgt uitzien:
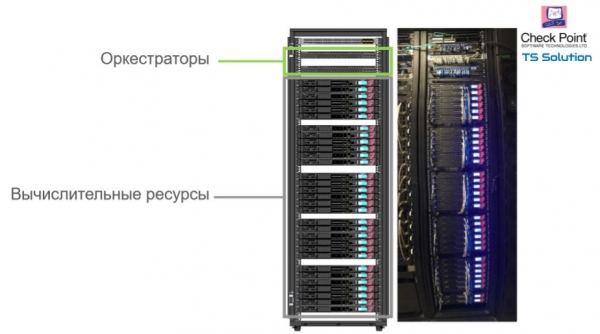
Maestro Hyperscale Orchestrator
Ik ben ervan overtuigd dat velen al de vraag hebben: “Wat is deze Orchestrator?” Nou, maak kennis. Maestro Hyperscale Orchestrator — deze tool is verantwoordelijk voor load balancing. Op dit apparaat is het besturingssysteem geïnstalleerd: Gaia R80.20 SP. Op dit moment zijn er twee modellen Orchestrators: MHO-140 en MHO-170. Specificaties zijn te zien in de afbeelding hieronder:
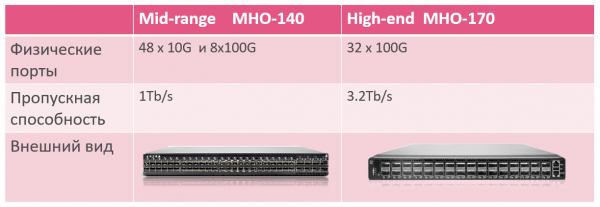
Op het eerste gezicht kan het lijken alsof dit een gewone switch is. In werkelijkheid is het echter een “switch + load balancer + resource management systeem”. Alles in één doos.
Aan deze Orchestrators worden gateways aangesloten. In het geval van load balancers in een failover-configuratie, wordt elke gateway op elke Orchestrator aangesloten. Voor de aansluiting kan “fiber” (sfp+ / qsfp+ / qsfp28+) of een DAC-kabel (Direct Attach Copper) worden gebruikt. Daarbij moet er vanzelfsprekend een synchronisatieverbinding tussen de Orchestrators zijn:
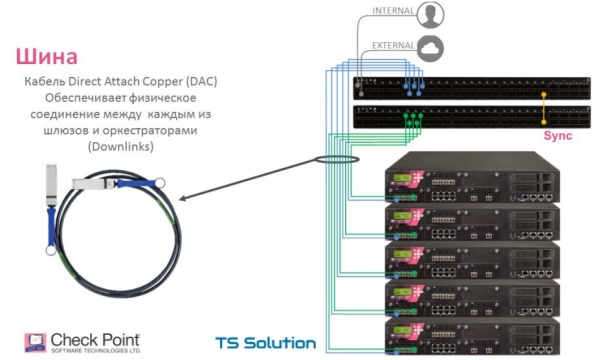
In de afbeelding hieronder kan men zien hoe de poorten van deze Orchestrators zijn verdeeld:
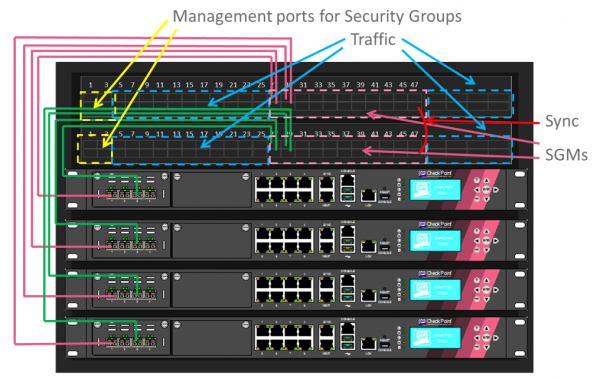
Security Groups
Om de belasting tussen gateways te kunnen verdelen, moeten deze gateways zich in dezelfde Security Group bevinden. Security Group is een logische groep apparaten die functioneert als een active/active cluster. Deze groep functioneert onafhankelijk van andere Security Groups. Vanuit het perspectief van de beheerserver ziet de Security Group eruit als één apparaat met één ip-adres.
Indien nodig kunnen we één of meerdere gateways in een aparte Security Group plaatsen en deze groep voor andere doeleinden gebruiken, als een afzonderlijke firewall vanuit managementperspectief. Een voorbeeld van gebruik is te zien in de afbeelding hieronder:
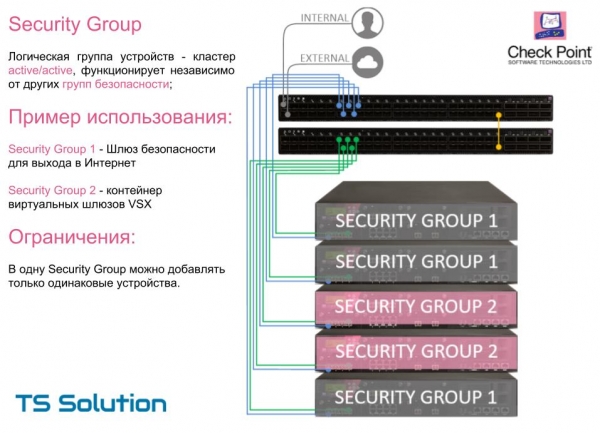
Belangrijke beperking, in één Security Group kunnen alleen identieke gateways (modellen) worden gebruikt. Dat betekent dat als je de capaciteit van je beveiligingsgateway wilt verhogen (die een cluster van meerdere apparaten is), je exact dezelfde gateways moet toevoegen. In de komende software-releases zou deze beperking moeten verdwijnen.
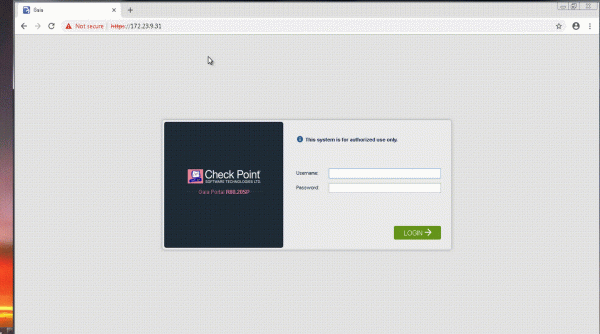
In de onderstaande video kun je het proces van het aanmaken van een Security Group zien. De procedure is intuïtief.
Nogmaals, als we de componenten van Maestro vergelijken met het chassisplatform, krijgen we ongeveer de volgende afbeelding van 'vroeger-en-nu':
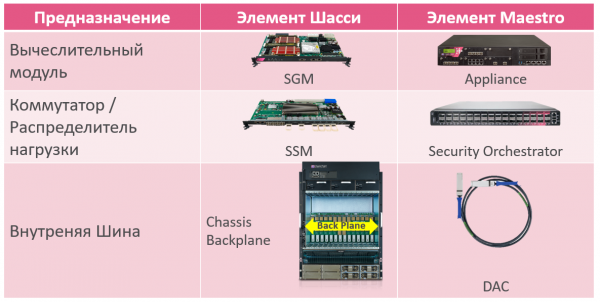
Wat zijn de voordelen van het nieuwe platform?
Er zijn eigenlijk veel voordelen, zowel vanuit technisch als economisch perspectief. Ik zal de belangrijkste kort samenvatten:
- We zijn praktisch niet beperkt in onze schaalbaarheid. Tot 31 gateways in één Security Group.
- We kunnen gateways naar behoefte toevoegen. De minimale set bij aankoop - één orchestrator + twee gateways. Er is geen noodzaak om modellen 'voor groei' in te plannen.
- Uit het voorgaande punt volgt nog een voordeel. We hoeven onze gateways die niet meer aan de belasting voldoen, niet meer te vervangen. Vroeger werd dit probleem opgelost met een trade-in procedure - we gaven oude 'hardware' in en kregen nieuwe met korting. Bij deze regeling zijn onvermijdelijke financiële 'verliezen'. De nieuwe procedure met schaalvergroting elimineert deze factor. We hoeven niets in te leveren, we kunnen gewoon de prestaties verhogen met extra 'hardware'.
- De mogelijkheid om al bestaande bronnen te combineren voor belastingverdeling. Bijvoorbeeld, je kunt al je clusters naar het Maestro-platform 'verplaatsen' en verschillende Security Groups samenstellen, afhankelijk van de belasting.
Maestro Hyperscale Network Security Bundles
Op dit moment zijn er verschillende opties voor de aanschaf van zogenaamde bundles met het Maestro-platform. Oplossingen gebaseerd op gateways 23800, 6800 en 6500:
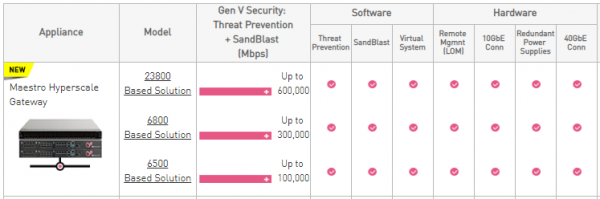
Hierbij kan je kiezen uit twee standaard types van configuraties:
- Één orchestrator en twee gateways;
- Één orchestrator en drie gateways.
je kunt de richtprijzen bekijken. Uiteraard kan je een extra orchestrator en onbeperkt aantal gateways toevoegen. Aanvullende informatie over specificaties kan worden aangevraagd. .
Apparaten 6500 en 6800 dit zijn de nieuwste modellen die ook aan het begin van dit jaar zijn gepresenteerd. Maar daar zullen we in de volgende artikelen meer gedetailleerd over praten.
Wanneer kan je kopen?
Er is geen eenduidig antwoord. Op dit moment is er geen notificatie voor de invoer van deze oplossingen naar ons land. Zodra er informatie beschikbaar is over de tijdlijnen, zullen we onmiddellijk een aankondiging doen in onze publieke kanalen (, , ). Bovendien is er binnenkort een webinar gepland dat gewijd is aan de Check Point Maestro-oplossing, waar alle technische details besproken zullen worden. Natuurlijk kunnen er ook vragen gesteld worden. Houd onze updates in de gaten!
Conclusie
Zeker, het nieuwe platform is een uitstekende aanvulling op de hardware-oplossingen van Check Point. In wezen opent dit product een nieuw segment waarvoor niet elke cyberbeveiligingsleverancier een vergelijkbare oplossing heeft. Bovendien heeft Check Point Maestro momenteel vrijwel geen alternatieven wanneer het gaat om het bieden van een ongekende «security capaciteit». Maestro Hyperscale Network Security zal echter niet alleen interessant zijn voor datacenter eigenaren, maar ook voor gewone bedrijven. Het is al mogelijk om naar Maestro te kijken voor degenen die apparaten bezitten of van plan zijn om apparaten aan te schaffen, te beginnen met model 5600. In sommige gevallen kan het gebruik van Maestro Hyperscale Network Security een zeer voordelige oplossing blijken te zijn, zowel vanuit economisch als technisch perspectief.
P.S. Dit artikel is voorbereid met de medewerking van Anatoly Masover — Expert in schaalbare platforms, Check Point Software Technologies.
Bron: habr.com
