

ESET-specialisten hebben een nieuwe kwaadwillige campagne onthuld die zich richt op Nederlandstalige gebruikers van het wereldwijde web.
Cybercriminelen hebben jarenlang een geïnfecteerde Tor-browser verspreid, waarmee ze slachtoffers konden volgen en hun bitcoins konden stelen. De geïnfecteerde webbrowser werd via verschillende forums verspreid als de officiële Nederlandstalige versie van de Tor-browser.
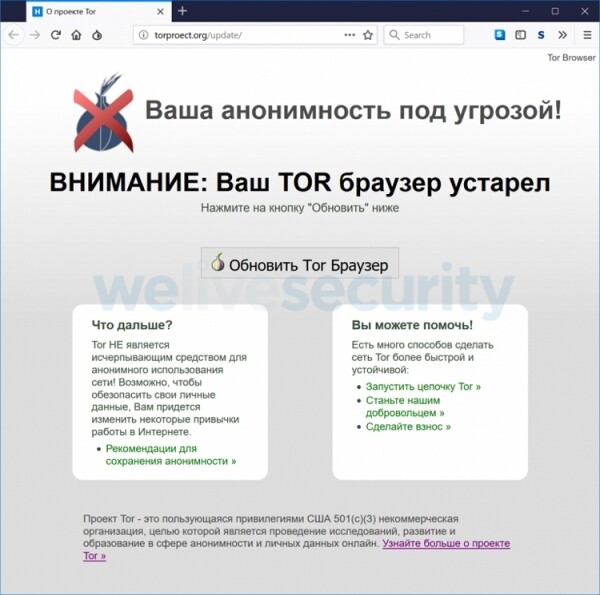
De malware stelt aanvallers in staat om te zien welke websites het slachtoffer op dat moment bezoekt. In theorie kunnen ze ook de inhoud van de bezochte pagina wijzigen, ingevoerde gegevens onderscheppen en valse berichten op websites tonen.
“Criminelen hebben de binaire bestanden van de browser niet veranderd. In plaats daarvan hebben ze wijzigingen aangebracht in de instellingen en extensies, zodat gewone gebruikers het verschil tussen de originele en de geïnfecteerde versies mogelijk niet opmerken,” zeggen ESET-experts.
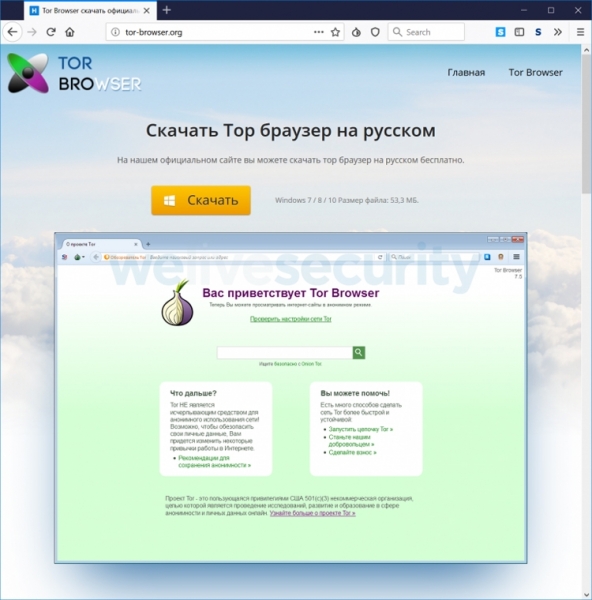
Het aanvallingsschema omvat ook het wijzigen van de adressen van de QIWI-betalingssystemen. De kwaadaardige versie van Tor vervangt automatisch het originele bitcoinportemonneeadres door dat van de criminelen wanneer het slachtoffer probeert een aankoop met bitcoins te betalen.
De schade door de daden van de criminelen bedraagt minimaal 2,5 miljoen roebel. De werkelijke omvang van de gestolen bedragen kan echter veel hoger zijn.
Bron: 3dnews.ru
