

De overstap naar Kubernetes en Linux-infrastructuren tijdens de digitale transformatie van organisaties leidt ertoe dat applicaties steeds vaker worden gebouwd op basis van microservicesarchitectuur en, als gevolg daarvan, vaak complexe routingschema's ontwikkelen tussen diensten.
Met Red Hat OpenShift Service Mesh gaan we verder dan traditionele routering en bieden we componenten voor het traceren en visualiseren van dergelijke verzoeken, zodat de interactie tussen diensten eenvoudiger en betrouwbaarder wordt. Het introduceren van een speciaal logisch besturingsniveau, de zogenaamde service mesh, , helpt om de verbinding, controle en operationele beheer op niveau van elke afzonderlijke applicatie die is uitgerold op Red Hat OpenShift, de toonaangevende enterprise Kubernetes-platform, te vereenvoudigen.
Red Hat OpenShift Service Mesh wordt aangeboden in de vorm van een speciale Kubernetes-operator, waarvan je de mogelijkheden in Red Hat OpenShift 4 kunt uitproberen. .
Verbeterde tracering, routering en optimalisatie van communicatie op het niveau van applicaties en diensten.
Het is zeer moeilijk, en soms zelfs onmogelijk, om communicatie op het niveau van 'service-to-service' die tussen applicaties en hun diensten ontstaat, op een consistente en uniforme manier te reguleren en te beheren, alleen met hardware-loadbalancers, gespecialiseerde netwerkinfrastructuur en andere oplossingen van dit soort, die de norm zijn geworden in moderne IT-omgevingen. Door de komst van een extra beheerslaag creëert service mesh een betere mogelijkheid voor container-gebaseerde applicaties om hun communicatie met Kubernetes als kern van het platform te traceren, routeren en optimaliseren. Service mesh helpt het beheer van hybride workloads te vereenvoudigen met meerdere locaties en biedt een gedetailleerdere controle over de locatie van gegevens. Met de lancering van OpenShift Service Mesh hopen we dat deze belangrijke component van de microservices-technologiestack de mogelijkheden van organisaties zal uitbreiden bij de implementatie van multi-cloud en hybride strategieën.
OpenShift Service Mesh is built on several open-source projects, such as Istio, Kiali, and Jaeger, and allows you to program communication logic within the microservices application architecture. As a result, development teams can fully focus on creating applications and services that address business needs.
Making life easier for developers
, before the advent of service mesh, a large part of the work managing complex interactions between services fell on the shoulders of application developers. In these circumstances, they needed a comprehensive set of tools to manage the application lifecycle, from code deployment results control to managing application traffic in production. For an application to function successfully, all its services must interact properly with each other. Tracing allows the developer to track how each service interacts with the other functions and helps identify bottlenecks that create unnecessary delays in real operation.
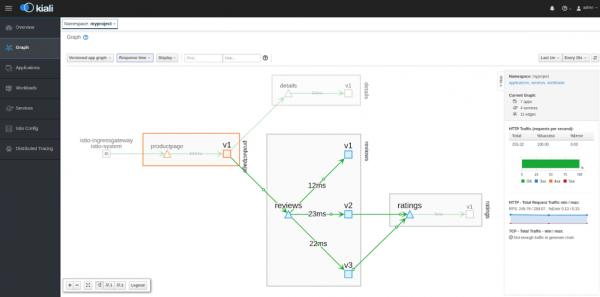
The ability to visualize connections between all services and see the interaction topology also helps to better understand the complex picture of inter-service relationships. By combining these useful features within OpenShift Service Mesh, Red Hat provides developers with an extended set of tools necessary for the successful development and deployment of cloud microservices.
To simplify the creation of service mesh, our solution allows for easy implementation of this management layer within an existing OpenShift instance using the appropriate Kubernetes operator. This operator takes on the tasks of installation, network integration, and operational management of all necessary components, enabling immediate use of the newly created service mesh for deploying real applications.
Het verminderen van de inspanning voor de implementatie en het beheer van een service mesh maakt het mogelijk om sneller applicatieconcepten te creëren en te testen, zonder de controle te verliezen naarmate ze zich ontwikkelen. Waarom wachten tot het beheer van interservicecommunicatie een echt probleem wordt? OpenShift Service Mesh biedt eenvoudig de benodigde schaalbaarheid nog voordat u deze echt nodig heeft.
De lijst met voordelen die OpenShift Service Mesh biedt aan OpenShift-gebruikers omvat:
- Tracing en monitoring (Jaeger). Het activeren van een service mesh om het beheer te verbeteren kan gepaard gaan met een bepaalde vermindering van de prestaties. Daarom kan OpenShift Service Mesh de basis prestatieniveaus meten, zodat deze gegevens later voor optimalisatie kunnen worden gebruikt.
- Visualisatie (Kiali). Een visuele weergave van de service mesh helpt de topologie van het servicesysteem en het algemene beeld van de interacties tussen services te begrijpen.
- Kubernetes-operator voor Service Mesh. Minimaliseert de behoefte aan beheer bij het beheren van applicaties door standaardtaken zoals installatie, onderhoud en levenscyclusbeheer van de service te automatiseren. Door businesslogica toe te voegen, kan het beheer nog verder worden vereenvoudigd en kan de inzet van nieuwe functies in productie worden versneld. De OpenShift Service Mesh-operator implementeert Istio-, Kiali- en Jaeger-pakketten met configuratielogica die de benodigde functionaliteit in één keer implementeert.
- Ondersteuning voor meerdere netwerkinterfaces (multus). OpenShift Service Mesh elimineert handmatige bewerkingen en stelt de ontwikkelaar in staat om code in een verhoogde beveiligingsmodus uit te voeren met behulp van SCC (Security Context Constraint). Dit zorgt met name voor extra isolatie van workloads in de cluster. Voor namespaces kan bijvoorbeeld worden aangegeven welke workloads in de naamruimte kunnen worden uitgevoerd namens root en welke niet. Hierdoor kunnen de voordelen van Istio die zo gewild zijn bij ontwikkelaars, worden gecombineerd met de goed gedefinieerde beveiligingsmaatregelen die clusterbeheerders nodig hebben.
- Integratie met Red Hat 3scale API Management. Voor ontwikkelaars of IT-beheerders die een verbeterde beveiliging van de toegang tot API's van services nodig hebben, biedt OpenShift Service Mesh de ingebouwde component Red Hat 3scale Istio Mixer Adapter, die in tegenstelling tot service mesh toestaat om communicatie tussen services op API-niveau te controleren.
Wat betreft de verdere ontwikkeling van service mesh-technologieën, kondigde Red Hat begin dit jaar zijn deelname aan een brancheproject aan. , dat als doel heeft de interoperabiliteit van de genoemde technologieën die door verschillende leveranciers worden aangeboden te verbeteren. Samenwerking binnen dit project zal ons helpen om gebruikers van Red Hat OpenShift een bredere en flexibele keuze te bieden en de komst van een nieuw tijdperk te versnellen waarin we ontwikkelaars een 'NoOps'-omgeving kunnen aanbieden.
Probeer OpenShift
Service mesh-technologieën helpen het gebruik van microservices-stacks in hybriden cloudomgevingen aanzienlijk te vereenvoudigen. Daarom roepen wij iedereen die actief gebruik maakt van Kubernetes en containers op, .
Bron: habr.com
