

Non-profitorganisatie met deelname van Google en andere sponsors op 5 november 2019 project , die wordt aangeduid als 'het eerste open-source project voor het creëren van een open, hoogwaardige architectuur voor chips met een hardwarematige root of trust (RoT)'.
OpenTitan op RISC-V-architectuur is een chip voor specifiek gebruik, bedoeld voor installatie in servers in datacenters en in andere apparatuur waar authenticiteit van opstarten vereist is, om firmware te beschermen tegen wijzigingen en de kans op rootkits uit te sluiten: dit zijn moederborden, netwerkkaarten, routers, IoT-apparaten, mobiele gadgets, enz.
Natuurlijk zijn dergelijke modules aanwezig in moderne processoren. Bijvoorbeeld, de hardwaremodule Intel Boot Guard fungeert als de root of trust in Intel-processoren. Hij verifieert via de vertrouwensketen de authenticiteit van de UEFI BIOS voordat het besturingssysteem wordt opgestart. Maar de vraag is, in hoeverre kunnen we vertrouwen op proprietary roots of trust, aangezien we geen garanties hebben tegen ontwerpfouten en het niet mogelijk is om dit te verifiëren? Zie het artikel met een beschrijving van 'hoe een jarenlang gekloonde productiefout bij verschillende leveranciers een potentiële aanvaller in staat stelt deze technologie te gebruiken om in het systeem een onverwijderbare (zelfs door de programmeur) verborgen rootkit te creëren'.
De dreiging van compromitering van apparatuur in de toeleveringsketen is verrassend reëel: naar verluidt kan elke hobby-electronicus , met apparatuur die niet meer dan 200 dollar kost. Sommige experts vermoeden dat 'organisaties met een budget van honderden miljoenen dollars hier al jaren mee bezig kunnen zijn'. Hoewel er geen bewijs is, is het theoretisch mogelijk.
‘Als je de hardwarebootloader niet kunt vertrouwen, is het spel voorbij,’ Gavin Ferris, lid van de raad van bestuur van lowRISC. ‘Het maakt niet uit wat het besturingssysteem doet – als je tegen de tijd dat het besturingssysteem opstart gecompromitteerd bent, is de rest techniek. Dan ben je al verslagen.’
Deze kwestie moet worden opgelost door het eerste open hardwareplatform van zijn soort, OpenTitan (, , ). Verlaat van propriëtaire oplossingen maakt het mogelijk om de 'logge en onvolmaakte RoT-industrie' te veranderen, volgens Google.
Google zelf begon met de ontwikkeling van Titan en ontdekte een besturingssysteem genaamd Minix dat in de Intel Management Engine (ME) chips was ingebouwd. Dit complexe OS breidde op onvoorspelbare en ongecontroleerde wijze de aanvalsoppervlakte uit. Google , maar zonder succes.
Wat is de root of trust?
Elke fase van het opstartproces verifieert de authenticiteit van de volgende fase, waardoor een keten van vertrouwen.
De root of trust (RoT) is een hardwarematige authenticatie die garandeert dat de bron van de eerste uitvoerbare instructie in de keten van vertrouwen niet kan worden gewijzigd. RoT biedt basale bescherming tegen rootkits. Dit is een cruciaal onderdeel van het opstartproces dat betrokken is bij de verdere opstart van het systeem — van BIOS tot OS en applicaties. Het moet de authenticiteit van elke volgende opstartfase verifiëren. Hiervoor wordt bij elke fase een set sleutels met digitale handtekeningen gebruikt. Een van de meest populaire normen voor hardwarematige sleutelbeveiliging is TPM (Trusted Platform Module, vertrouwde platformmodule).
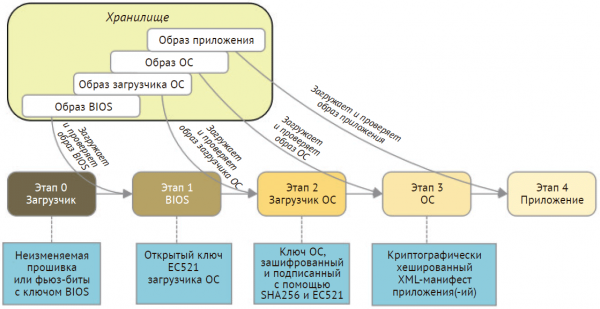
Establishment of root of trust. Bovenstaand is een vijfstaps opstartproces dat een keten van vertrouwen vormt en begint met de bootloader in onveranderlijk geheugen. Bij elke fase wordt een publieke sleutel gebruikt om de authenticiteit van de volgende te laden component te verifiëren. Illustratie uit het boek van Perry Lee
RoT kan op verschillende manieren worden opgestart:
- opstarten van een image en root key uit firmware of onveranderlijk geheugen;
- het opslaan van de root key in een eenmalig programmeerbaar geheugen via fuse-bits;
- het laden van code uit een beveiligd geheugen in een beveiligde opslag.
In verschillende processoren is de root of trust op verschillende manieren geïmplementeerd. Intel en ARM
ondersteunen de volgende technologieën:
- ARM TrustZoneARM verkoopt fabrikanten van chips een proprietary siliciumblok dat een root of trust en andere beveiligingsmechanismen biedt. Hierdoor wordt de microprocessor gescheiden van de onveilige kern; hij draait een Trusted OS — een beveiligd besturingssysteem met een duidelijk gedefinieerde interface voor interactie met onveilige componenten. Beveiligde bronnen bevinden zich in de vertrouwde kern en moeten zo lichtgewicht mogelijk zijn. De overgang tussen verschillende soorten componenten gebeurt via hardware context switching, waardoor de noodzaak voor veilige software voor monitoring vervalt.
- Intel Boot Guard is een hardwaremechanisme voor de authenticatie van de opstartblok met cryptografische middelen of door middel van een meetproces. Voor de verificatie van de opstartblok moet de fabrikant een 2048-bits sleutel genereren, die uit twee delen bestaat: een openbare en een privédeel. De openbare sleutel wordt op het bord gedrukt door het 'detoneren' van fuse-bits tijdens de productie. Deze bits zijn eenmalig en kunnen niet worden gewijzigd. Het private deel van de sleutel genereert een digitale handtekening voor de daaropvolgende authenticatie van de opstartfase.
Het OpenTitan-platform onthult belangrijke onderdelen van een dergelijk hardware-software systeem, zoals weergegeven in de onderstaande diagram.
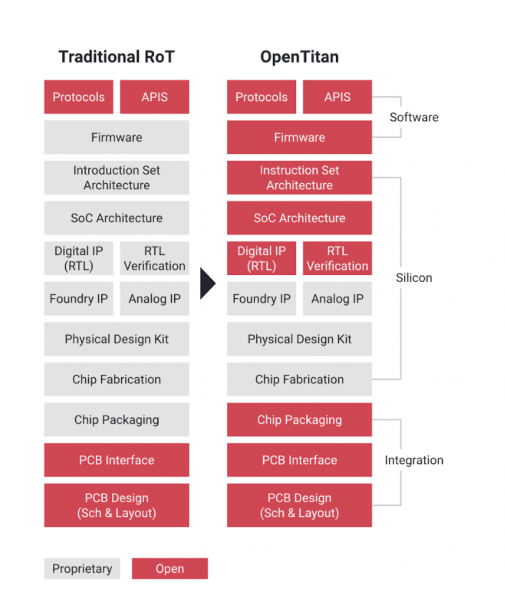
OpenTitan-platform
De ontwikkeling van het OpenTitan-platform wordt geleid door de non-profitorganisatie lowRISC. Het team van ingenieurs is gebaseerd in Cambridge (Verenigd Koninkrijk), met Google als belangrijkste sponsor. De oprichters omvatten de ETH Zurich, G+D Mobile Security, Nuvoton Technology en Western Digital.
Google van het project op de corporate blog van Google Open Source. Het bedrijf verklaarde dat OpenTitan zich richt op het "aanbieden van hoogwaardige ontwerprichtlijnen en integratie van RoT voor gebruik in datacenter servers, opslag, randapparatuur en meer."
De root of trust is de eerste schakel in de keten van vertrouwen op het laagste niveau in de vertrouwde computermodule, die altijd volledig door het systeem wordt vertrouwd.
RoT is cruciaal voor applicaties, waaronder infrastructuren van publieke sleutels (PKI). Het vormt de basis van het beveiligingssysteem waarop complexe systemen zijn gebouwd, zoals IoT-applicaties of datacenters. Daarom is het begrijpelijk dat Google dit project ondersteunt. Momenteel heeft het 19 datacenters op vijf continenten. Datacenters, opslag en kritieke applicaties vormen een uitgebreide aanvalsvloer, en om deze infrastructuur te beschermen, heeft Google oorspronkelijk zijn eigen root of trust ontwikkeld op de Titan-chip.
voor Google-datacenters werd voor het eerst gepresenteerd op de Google Cloud Next-conferentie. "Onze computers voeren een cryptografische controle uit van elk pakket met software en beslissen dan of het toegang moet krijgen tot de netwerkresources. Titan integreert zich in dit proces en biedt extra beveiligingslagen," vertelden vertegenwoordigers van Google tijdens die presentatie.
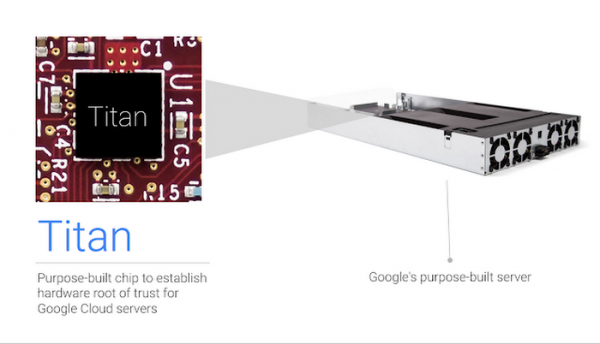
De Titan-chip in een Google-server
De architectuur van Titan was eigendom van Google, maar wordt nu publiek domein binnen het open-source project.
De eerste fase van het project is het creëren van een logische RoT-ontwerp op chipniveau, inclusief een open-source microprocessor , cryptografische processors, een hardwarematige random number generator, hiërarchieën van sleutels en opslag - zowel niet-vluchtig als vluchtig, beveiligingsmechanismen, invoer- en uitvoerapparaten en veilige opstartprocessen.
Google zegt dat OpenTitan gebaseerd is op drie kernprincipes:
- iedereen heeft de mogelijkheid om het platform te verifieren en bij te dragen;
- verhoogde flexibiliteit dankzij het openen van een logisch beveiligd ontwerp dat niet wordt geblokkeerd door vendor-lock-in;
- kwaliteit, verzekerd door niet alleen het ontwerp zelf, maar ook de referentiefirmware en documentatie.
«Huidige chipsets met root-of-trust zijn zeer propriëtair. Ze beweren veilig te zijn, maar in werkelijkheid accepteer je dit op vertrouwen en kun je het zelf niet verifiëren», zegt Dominic Rizzo, hoofdbeveiligingsspecialist van het Google Titan-project. «Nu komt er voor het eerst een mogelijkheid om veiligheid te waarborgen zonder blindeels vertrouwen in propriëtaire ontwerpen van roots-of-trust. De basis is dus niet alleen sterk, maar ook verifieerbaar.»
Rizzo voegde toe dat OpenTitan kan worden beschouwd als een «radicaal transparant ontwerp, vergeleken met de huidige situatie».
Volgens de ontwikkelaars moet OpenTitan absoluut niet als een afgewerkt product worden beschouwd, omdat de ontwikkeling nog niet is voltooid. Ze hebben de specificaties en het ontwerp tijdens de ontwikkeling openlijk gedeeld, zodat iedereen het kan controleren, bijdragen en het systeem kan verbeteren voor de productie begint.
Om de productie van OpenTitan-chips te starten, moet je een aanvraag indienen en een certificering doorlopen. Blijkbaar zijn er geen royalty's vereist.
Bron: habr.com
