

Bij het onderzoeken van zaken met betrekking tot phishing, botnetwerken, frauduleuze transacties en criminele hacker groepen, gebruiken experts van Group-IB al jaren grafische analyse om verschillende soorten verbindingen te identificeren. Voor verschillende casussen zijn er eigen datasets, eigen algoritmen voor het ontdekken van verbindingen en interfaces die zijn afgestemd op specifieke taken. Al deze tools zijn interne ontwikkelingen van Group-IB en waren alleen toegankelijk voor onze medewerkers.
Grafische analyse van netwerkinfrastructuur (netwerkgrafiek) was de eerste interne tool die we in alle openbare producten van het bedrijf hebben geïntegreerd. Voordat we onze eigen netwerkgrafiek maakten, hebben we veel soortgelijke ontwikkelingen op de markt geanalyseerd en geen enkel product gevonden dat aan onze eigen behoeften voldeed. In dit artikel zullen we uitleggen hoe we de netwerkgrafiek hebben gemaakt, hoe we deze gebruiken en met welke moeilijkheden we zijn geconfronteerd.
Dmitry Volkov, CTO van Group-IB en hoofd van de afdeling cyberintelligence
Wat kan de netwerkgrafiek van Group-IB?
Onderzoeken
Sinds de oprichting van Group-IB in 2003 is het identificeren, de-anonimiseren en verantwoordelijk stellen van cybercriminelen onze hoogste prioriteit. Geen enkel onderzoek naar een cyberaanval is zonder de analyse van de netwerkinfrastructuur van de aanvallers uitgevoerd. In het begin van onze reis was dit een vrij arbeidsintensievelijke „handmatige arbeid“ om verbanden te zoeken die konden helpen bij het identificeren van criminelen: informatie over domeinnamen, IP-adressen, digitale vingerafdrukken van servers, enz.
De meeste aanvallers proberen zo anoniem mogelijk in het netwerk te handelen. Echter, net als alle mensen, maken ze fouten. De belangrijkste taak van deze analyse is om de 'witte' of 'grijze' historische projecten van aanvallers te vinden, die overlappen met de kwaadaardige infrastructuur die wordt gebruikt in het actuele incident dat we onderzoeken. Wanneer we 'witte projecten' kunnen ontdekken, wordt het doorgaans een triviale taak om de aanvaller te vinden. Bij 'grijze projecten' kost het meer tijd en moeite om te zoeken, aangezien hun eigenaren proberen hun registratiegegevens te anonimiseren of te verbergen, maar de kansen blijven redelijk hoog. Gewoonlijk besteden aanvallers in het begin van hun criminele activiteiten minder aandacht aan hun eigen veiligheid en maken ze meer fouten, dus hoe dieper we in de geschiedenis kunnen duiken, des te groter de kans op een succesvol onderzoek. Daarom is een netwerkdiagram met een goede geschiedenis een uiterst belangrijk element van dit onderzoek. Simpel gezegd, hoe diepgaander de historische gegevens van het bedrijf, hoe beter zijn diagram. Stel dat een geschiedenis van 5 jaar kan helpen om, bij benadering, 1-2 van de 10 misdaden op te lossen, terwijl een geschiedenis van 15 jaar kansen biedt om alle tien op te lossen.
Detectie van phishing en fraude
Elke keer wanneer we een verdachte link naar phishing, frauduleuze of piraterijbronnen ontvangen, bouwen we automatisch een diagram van de gerelateerde netwerkbronnen en controleren we alle gevonden hosts op vergelijkbare inhoud. Dit maakt het mogelijk om zowel oude phishing-sites te vinden die actief zijn geweest maar onbekend zijn, als geheel nieuwe sites die voorbereid zijn voor toekomstige aanvallen maar nog niet worden gebruikt. Een eenvoudig voorbeeld dat vrij vaak voorkomt: we hebben een phishing-site gevonden op een server waar slechts 5 sites staan. Door elke site te controleren, vinden we phishing-inhoud op de andere sites, wat betekent dat we 5 in plaats van 1 kunnen blokkeren.
Zoeken naar backends
Dit proces is noodzakelijk om vast te stellen waar de kwaadaardige server zich werkelijk bevindt.
99% van cardshops, hackersforums, talrijke phishingbronnen en andere schadelijke servers verbergen zich achter zowel hun eigen proxyservers als de proxies van legitieme diensten, zoals Cloudflare. Inzicht in de werkelijke backend is cruciaal voor onderzoeken: het onthult de hostingprovider waarvan de server kan worden geconfisqueerd en biedt de mogelijkheid om verbanden met andere schadelijke projecten te leggen.
Bijvoorbeeld, u heeft een phishingwebsite voor het verzamelen van creditcardgegevens die wordt geresolvd naar IP-adres 11.11.11.11, en het adres van de cardshop dat wordt geresolvd naar IP-adres 22.22.22.22. Tijdens de analyse kan blijken dat zowel de phishingwebsite als de cardshop hetzelfde backend IP-adres delen, bijvoorbeeld 33.33.33.33. Deze kennis stelt je in staat om een verband te leggen tussen phishingaanvallen en de cardshop waar mogelijk creditcardgegevens worden verkocht.
Gebeurteniscorrelatie
Wanneer u twee verschillende triggers heeft (bijvoorbeeld op IDS) met verschillende malware en verschillende servers voor het beheersen van de aanval, beschouwt u ze als twee onafhankelijke gebeurtenissen. Maar als er sterke verbindingen zijn tussen de schadelijke infrastructuren, wordt het duidelijk dat dit niet verschillende aanvallen zijn, maar fasen van een enkele, complexere meerlagige aanval. En als een van de gebeurtenissen al aan een bepaalde groep aanvallers is toegeschreven, kan ook de tweede aan dezelfde groep worden toegeschreven. Uiteraard is het proces van attribueren merkbaar complexer, dus beschouw dit als een eenvoudig voorbeeld.
Verrijking van indicatoren
We zullen hier niet veel aandacht aan besteden, aangezien dit het meest voorkomende gebruiksscenario van grafen in cybersecurity is: je geeft één indicator in, en je krijgt een reeks gerelateerde indicatoren eruit.
Patroonherkenning
Patroonherkenning is essentieel voor effectieve monitoring. Grafen maken het niet alleen mogelijk om gerelateerde elementen te vinden, maar ook om gemeenschappelijke eigenschappen te identificeren die kenmerkend zijn voor een bepaalde groep hackers. Inzicht in dergelijke unieke kenmerken maakt het mogelijk om de infrastructuur van aanvallers al in een vroeg stadium van de voorbereiding te herkennen, zonder bewijs dat een aanval bevestigt, zoals phishing-e-mails of malware.
Waarom we ons eigen netwerkgrafiek hebben gemaakt?
Ik herhaal dat we oplossingen van verschillende leveranciers hebben overwogen voordat we concludeerden dat we ons eigen hulpmiddel moesten ontwikkelen dat in staat is tot functies die geen enkel bestaand product biedt. Het heeft ons enkele jaren gekost om het te ontwikkelen, waarbij we het meerdere keren volledig hebben veranderd. Maar ondanks de lange ontwikkeltijd hebben we tot nu toe geen enkel equivalent gevonden dat aan onze eisen voldoet. Met ons eigen product zijn we erin geslaagd om vrijwel alle problemen op te lossen die we in de bestaande netwerkanalyses hebben ontdekt. Hieronder zullen we deze problemen in detail bespreken:
Probleem
Oplossing
Gebrek aan een leverancier met verschillende datacollecties: domeinen, passive DNS, passive SSL, DNS-records, open poorten, services die op poorten draaien, bestanden die interactie hebben met domeinnamen en IP-adressen. Toelichting. Gewoonlijk bieden leveranciers afzonderlijke datatypes aan, en om een compleet beeld te krijgen, moet je abonnementen bij alle leveranciers kopen. Maar zelfs dan is het niet altijd mogelijk om alle gegevens te verkrijgen: sommige leveranciers van passive SSL bieden alleen gegevens over certificaten die zijn uitgegeven door betrouwbare CA's, en de dekking van zelfondertekende certificaten is bij hen zeer slecht. Anderen bieden ook gegevens over zelfondertekende certificaten, maar verzamelen deze alleen van de standaardpoorten.
We hebben al deze bovengenoemde collecties zelf verzameld. Voor het verzamelen van gegevens over SSL-certificaten hebben we bijvoorbeeld een eigen service ontwikkeld die deze verzamelt, zowel van betrouwbare CA's als door het scannen van het volledige IPv4-gebied. De certificaten werden verzameld niet alleen van IP, maar ook van alle domeinen en subdomeinen in onze database: als je een domein example.com en zijn subdomein hebt, en al deze resovlven naar IP 1.1.1.1, dan kun je bij het verkrijgen van een SSL-certificaat van poort 443 voor zowel IP, het domein als zijn subdomein drie verschillende resultaten krijgen. Voor het verzamelen van gegevens over open poorten en draaiende services moesten we ons eigen gedistribueerde scansysteem opzetten, omdat de IP-adressen van de scanservers van andere services vaak op 'zwarte lijsten' stonden. Onze scanservers komen eveneens op 'zwarte lijsten', maar de uitkomst van het vinden van de benodigde services is hoger dan die van degenen die simpelweg zoveel mogelijk poorten scannen en toegang tot deze gegevens verkopen.
Afwezigheid van toegang tot de volledige database van historische gegevens. Uitleg. Elke normale leverancier heeft een goede opgebouwde geschiedenis, maar om natuurlijke redenen konden we als klant geen toegang krijgen tot alle historische gegevens. Dat wil zeggen, je kunt de volledige geschiedenis van een afzonderlijke record verkrijgen, bijvoorbeeld van een domein of IP-adres, maar je kunt de geschiedenis van alles niet zien — en zonder dit kun je het volledige plaatje niet zien.
Om zoveel mogelijk historische gegevens over domeinen te verzamelen, hebben we verschillende databases gekocht, talloze open bronnen geparsed die deze geschiedenis bezaten (gelukkig waren er veel), en afspraken gemaakt met domeinnaamregistrars. Alle updates in onze eigen verzamelingen worden natuurlijk opgeslagen met de volledige geschiedenis van wijzigingen.
Alle bestaande oplossingen maken het mogelijk om een grafiek handmatig te bouwen. Uitleg. Stel dat je veel abonnementen hebt gekocht van alle mogelijke gegevensleveranciers (ze worden meestal 'verrijkers' genoemd). Wanneer je een grafiek moet bouwen, geef je 'handmatig' de opdracht om verbindingen vanaf het gewenste element uit te breiden, en vervolgens kies je de benodigde elementen uit de nieuw verschenen en geef je de opdracht om verbindingen vanaf hen te bouwen, enzovoort. In dit geval ligt de verantwoordelijkheid voor de kwaliteit van de gebouwde grafiek volledig bij de persoon.
Wij hebben automatische grafiekconstructie gerealiseerd. Dat wil zeggen, als je een grafiek moet bouwen, worden de verbindingen vanaf het eerste element automatisch opgebouwd, evenals van alle daaropvolgende elementen. De specialist geeft slechts de diepte aan waarmee de grafiek moet worden gebouwd. Het proces van automatische grafiekconstructie is eenvoudig, maar andere leveranciers implementeren het niet omdat het een enorm aantal irrelevante resultaten oplevert en dit nadeel moesten we ook in overweging nemen (zie hieronder).
Veel irrelevante resultaten zijn een probleem voor alle netwerkelementgrafen. Uitleg. Bijvoorbeeld, een 'slechte domein' (betrokken bij een aanval) is verbonden met een server die in de afgelopen 10 jaar verbonden is met 500 andere domeinen. Bij handmatige toevoeging of automatische opbouw van de graf, moeten al deze 500 domeinen ook op de graf verschijnen, ook al hebben ze niets met de aanval te maken. Of, bijvoorbeeld, u controleert een IP-indicator uit een rapport van een beveiligingsleverancier. Gewoonlijk verschijnen dergelijke rapporten met aanzienlijke vertraging en bestrijken ze vaak meer dan een jaar. Waarschijnlijk is op het moment dat u het rapport leest, de server met dit IP-adres al aan andere mensen verhuurd met andere verbindingen, en de opbouw van de graf zal resulteren in opnieuw irrelevante resultaten.
We hebben het systeem getraind om irrelevante elementen te identificeren op dezelfde manier als onze experts dat handmatig deden. Bijvoorbeeld, u controleert de slechte domein example.com, dat nu naar IP 11.11.11.11 verwijst, en een maand geleden naar IP 22.22.22.22. Met IP 11.11.11.11 is naast domein example.com ook example.ru verbonden, en met IP 22.22.22.22 zijn 25 duizend andere domeinen verbonden. Het systeem begrijpt, net als een mens, dat 11.11.11.11 waarschijnlijk een dedicated server is, en aangezien domein example.ru qua spelling vergelijkbaar is met example.com, is de kans groot dat ze verbonden zijn en op de graf moeten worden weergegeven; maar IP 22.22.22.22 behoort tot shared hosting, dus al zijn domeinen hoeven niet op de graf te worden weergegeven, tenzij er andere verbindingen zijn die aantonen dat een van die 25 duizend domeinen ook moet worden weergegeven (bijvoorbeeld example.net). Voordat het systeem begrijpt dat verbindingen verbroken moeten worden en dat bepaalde elementen niet op de graf moeten worden weergegeven, houdt het rekening met veel eigenschappen van de elementen en clusters waarin deze elementen zijn gegroepeerd, evenals de sterkte van de huidige verbindingen. Bijvoorbeeld, als we op de graf een klein cluster (50 elementen) hebben waarin de slechte domein is opgenomen, en een grote cluster (5 duizend elementen) en beide clusters zijn verbonden door een verbinding (lijn) met een zeer lage sterkte (gewicht), dan zal die verbinding worden verbroken en zullen de elementen uit de grote cluster worden verwijderd. Maar als er veel verbindingen zijn tussen het kleine en grote cluster en hun sterkte geleidelijk toeneemt, dan zal die verbinding niet worden verbroken en blijven de nodige elementen uit beide clusters op de graf.
De houdperiode van de server of domein wordt niet in aanmerking genomen. Toelichting. De registratieperiode van "slechte domeinen" verloopt vroeg of laat, en deze worden opnieuw gekocht voor kwaadaardige of legitieme doeleinden. Zelfs bij bulletproof-hosting worden servers verhuurd aan verschillende hackers, daarom is het cruciaal om te weten en te overwegen in welke periode een bepaald domein/server onder één eigenaar viel. We komen vaak situaties tegen waarin een server met IP 11.11.11.11 momenteel wordt gebruikt als C&C voor bankbots, terwijl het twee maanden geleden nog werd beheerd door ransomware. Als je de connectie legt zonder de houdperiodes in aanmerking te nemen, lijkt het alsof er een verband is tussen de eigenaren van het bankbotnet en de afpersers, terwijl dat in werkelijkheid niet het geval is. In ons werk is zo'n fout kritisch.
We hebben het systeem geleerd om houdperiodes te bepalen. Voor domeinen is dit relatief eenvoudig, aangezien in whois vaak de start- en einddatums van de registratie zijn vermeld, en wanneer er een volledige geschiedenis van whois-wijzigingen is, kan je de perioden gemakkelijk achterhalen. Wanneer de registratie van een domein niet is verlopen, maar de beheersoverdracht aan andere eigenaren heeft plaatsgevonden, kan dit ook worden gevolgd. Voor SSL-certificaten is dat probleem er niet, omdat ze maar één keer worden uitgegeven, niet worden verlengd en niet worden overgedragen. Maar bij zelfondertekende certificaten kan je de datums die in de looptijd van het certificaat staan, niet vertrouwen, omdat je vandaag een SSL-certificaat kunt genereren en de begindatum vanaf 2010 kunt opgeven. Het is het moeilijkst om houdperiodes voor servers vast te stellen, omdat alleen de hostingproviders de data en periodes van verhuur hebben. Om de houdperiode van een server te bepalen, zijn we begonnen met het gebruik van de resultaten van poortscans en het maken van vingerafdrukken van actieve diensten op de poorten. Aan de hand van deze informatie kunnen we redelijk nauwkeurig zeggen wanneer de eigenaar van de server is veranderd.
Weinig verbindingen. Toelichting. Het is tegenwoordig niet eens een probleem om gratis een lijst van domeinen te krijgen waarin een bepaald e-mailadres is opgegeven in whois, of om alle domeinen te achterhalen die aan een specifiek IP-adres zijn gekoppeld. Maar als het gaat om hackers die alles doen wat mogelijk is om moeilijk te traceren te zijn, zijn er extra "tricks" nodig om nieuwe eigenschappen te vinden en nieuwe verbindingen te leggen.
We hebben veel tijd besteed aan het onderzoeken hoe gegevens die niet op een gewone manier beschikbaar zijn, kunnen worden verkregen. We kunnen om begrijpelijke redenen niet beschrijven hoe dit werkt, maar onder bepaalde omstandigheden maken hackers fouten bij het registreren van domeinen of het huren en instellen van servers, waardoor het mogelijk is om e-mailadressen, hackersaliassen en backend-adressen te achterhalen. Hoe meer connecties je extraheert, hoe nauwkeuriger je grafieken kunt opbouwen.
Hoe onze grafiek werkt
Om het netwerkgraph te gebruiken, moet je een domein, IP-adres, e-mailadres of SSL-certificaatvingerafdruk in de zoekbalk invoeren. Er zijn drie voorwaarden die door de analist kunnen worden beheerd: tijd, diepte van stappen en opschoning.

Tijd
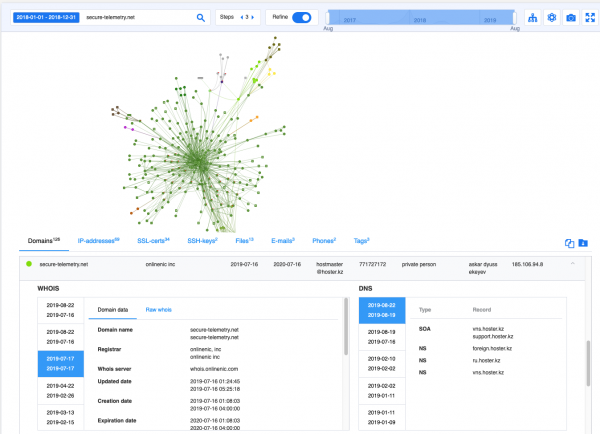
Tijd is de datum of het interval waarin het gezochte element voor kwaadaardige doeleinden werd gebruikt. Als je deze parameter niet opgeeft, bepaalt het systeem zelf het laatste interval waarin deze hulpbron werd beheerd. Bijvoorbeeld, op 11 juli publiceerde Eset over hoe Buhtrap een 0-day exploit gebruikt voor cyberespionage. Aan het einde van het rapport zijn er 6 indicatoren. Een daarvan, secure-telemetry[.]net, werd opnieuw geregistreerd op 16 juli. Dus als je de grafiek na 16 juli bouwt, krijg je irrelevante resultaten. Maar als je aangeeft dat dit domein tot deze datum werd gebruikt, komen er 126 nieuwe domeinen, 69 IP-adressen die niet in het Eset-rapport staan, in de grafiek:
- ukrfreshnews[.]com
- unian-search[.]com
- vesti-world[.]info
- runewsmeta[.]com
- foxnewsmeta[.]biz
- sobesednik-meta[.]info
- rian-ua[.]net
- enz.
Naast netwerkindicatoren vinden we direct verbanden met schadelijke bestanden die samenhangen met deze infrastructuur en tags die ons aanwijzen dat Meterpreter, AZORult zijn gebruikt.
Het mooiste is dat je dit resultaat binnen een seconde krijgt en je niet meer dagen hoeft te spenderen aan het analyseren van gegevens. Deze aanpak verkort zeker soms de onderzoekstijd met een factor, wat vaak cruciaal kan zijn.
Aantal stappen of diepte van recursie waarmee de grafiek wordt opgebouwd
Standaard is de diepte 3. Dit betekent dat van het gezochte element alle direct verbonden elementen worden gevonden, daarna worden van elk nieuw element nieuwe connecties naar andere elementen opgebouwd, en van nieuwe elementen van de vorige stap komen er nieuwe elementen.
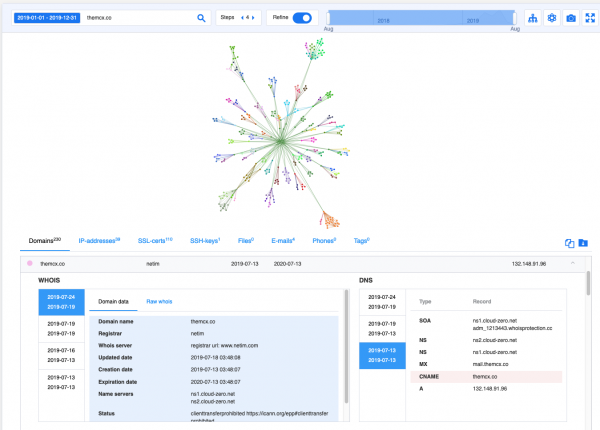
Laten we een voorbeeld nemen dat niet gerelateerd is aan APT en 0-day exploits. Onlangs beschreef een artikel op Habr een interessant geval van fraude gerelateerd aan cryptocurrencies. In het rapport wordt een domein genoemd — themcx[.]co, dat door oplichters wordt gebruikt voor het hosten van een site die zogenaamd een omwisseling is van Miner Coin Exchange, en phone-lookup[.]xyz, voor het aantrekken van verkeer.
Uit de beschrijving blijkt dat het schema een vrij grote infrastructuur vereist om verkeer naar frauduleuze bronnen te trekken. We besloten deze infrastructuur te onderzoeken door een grafiek in 4 stappen op te bouwen. Het resultaat was een grafiek met 230 domeinen en 39 IP-adressen. Vervolgens delen we de domeinen op in 2 categorieën: die welke lijken op diensten voor cryptocurrencies en die welke zijn bedoeld om verkeer te genereren via telefoonverificatieservices:
Gerelateerd aan cryptocurrency
Gerelateerd aan telefoonverificatieservices
coinkeeper[.]cc
caller-record[.]site.
mcxwallet[.]co
phone-records[.]space
btcnoise[.]com
fone-uncover[.]xyz
cryptominer[.]watch
number-uncover[.]info
Opruimen
Standaard is de optie "Graf opruimen" ingeschakeld en worden alle irrelevante elementen uit de grafiek verwijderd. Trouwens, deze optie is ook gebruikt in alle voorgaande voorbeelden. Ik verwacht de natuurlijke vraag: hoe zorgen we ervoor dat er niets belangrijks wordt verwijderd? Ik antwoord: voor analisten die graag handmatig grafieken opbouwen, kan de geautomatiseerde opruiming worden uitgeschakeld en kan het aantal stappen op 1 worden ingesteld. Vervolgens kan de analist de grafiek aanvullen met elementen die hij nodig heeft en irrelevante elementen met betrekking tot de gestelde taak uit de grafiek verwijderen.
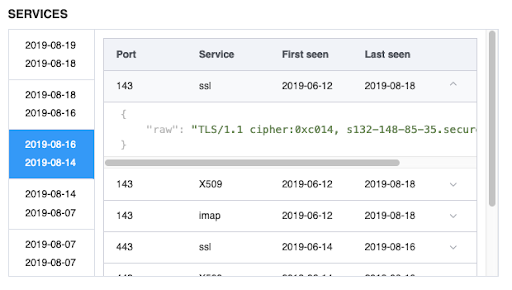
Al op de grafiek krijgt de analist toegang tot de wijzigingsgeschiedenis van whois, DNS, evenals open poorten en de diensten die daarop draaien.
Financiële phishing
We onderzochten de activiteiten van een APT-groep die gedurende enkele jaren phishingaanvallen heeft uitgevoerd tegen klanten van verschillende banken in verschillende regio's. Een kenmerk van deze groep was het registreren van domeinen die zeer vergelijkbaar zijn met de namen van echte banken, terwijl de meeste phishingwebsites een vergelijkbaar ontwerp hadden, met alleen verschillen in de namen van de banken en hun logo's.
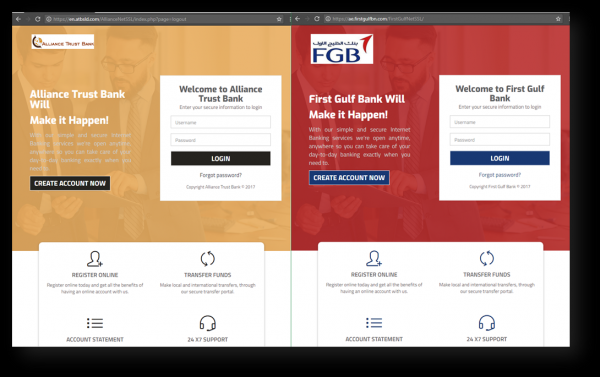
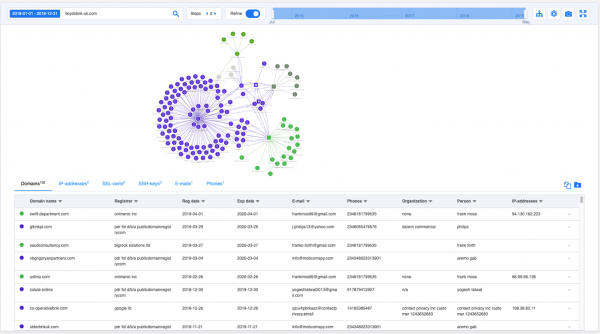
In dit geval heeft de geautomatiseerde grafanalyse ons enorm geholpen. Door een van hun domeinen — lloydsbnk-uk[.]com te nemen, hebben we in enkele seconden een grafiek met een diepte van 3 stappen opgebouwd die meer dan 250 kwaadaardige domeinen blootlegde die door deze groep werden gebruikt sinds 2015 en nog steeds in gebruik zijn. Sommige van deze domeinen zijn al door banken overgenomen, maar uit historische gegevens blijkt dat ze eerder op naam van de aanvallers waren geregistreerd.
Ter illustratie toont de afbeelding een grafiek met een diepte van 2 stappen.
Opmerkelijk is dat de aanvallers hun tactieken al in 2019 enigszins hebben veranderd en niet alleen bankdomeinen voor webphishing zijn gaan registreren, maar ook domeinen van diverse adviesbureaus voor het verzenden van phishing-e-mails. Bijvoorbeeld de domeinen swift-department.com, saudconsultancy.com, vbgrigoryanpartners.com.
Cobalt-gang
In december 2018 heeft de hacker-groep Cobalt, die zich richt op gerichte aanvallen op banken, een mailing verstuurd namens de Nationale Bank van Kazachstan.
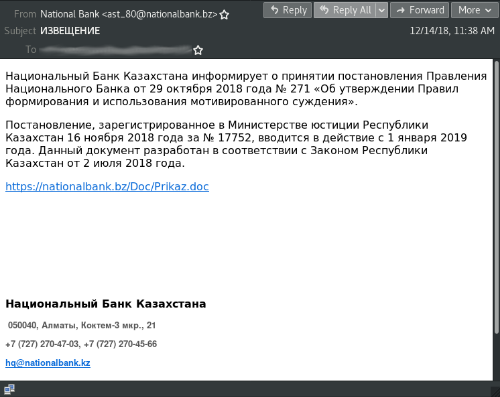
In de e-mails stonden links naar hXXps://nationalbank.bz/Doc/Prikaz.doc. Het gedownloade document bevatte een macro die powershell startte, wat zou proberen een bestand te downloaden en uit te voeren van hXXp://wateroilclub.com/file/dwm.exe naar %Temp%einmrmdmy.exe. Het bestand %Temp%einmrmdmy.exe, ook wel dwm.exe genoemd, is een CobInt-stager dat is ingesteld om interactie te hebben met de server hXXp://admvmsopp.com/rilruietguadvtoefmuy.
Stel je voor dat je niet in staat bent om deze phishing-e-mails te ontvangen en een volledige analyse van kwaadaardige bestanden uit te voeren. De grafiek van het kwaadaardige domein nationalbank[.]bz toont onmiddellijk de verbindingen met andere kwaadaardige domeinen, attribueert dit aan de groep en toont welke bestanden werden gebruikt bij de aanval.
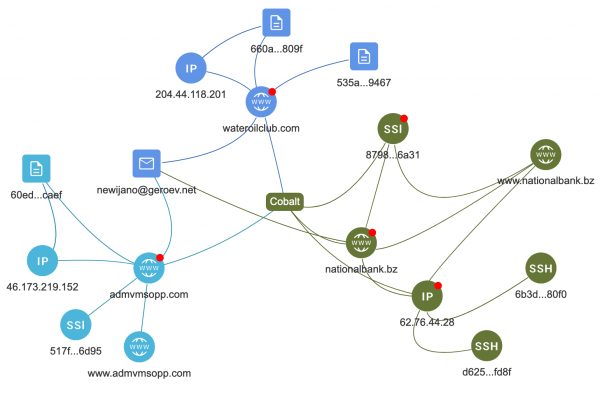
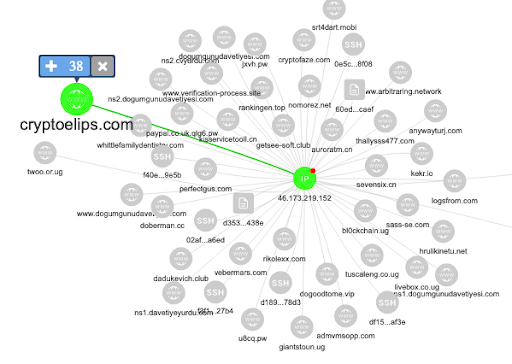
Laten we uit deze grafiek het IP-adres 46.173.219[.]152 nemen en daar een grafiek in één doorloop voor bouwen zonder het opschonen uit te schakelen. Dit is verbonden met 40 domeinen, bijvoorbeeld bl0ckchain[.]ug.
paypal.co.uk.qlg6[.]pw
cryptoelips[.]com
Aangezien de namen van de domeinen suggereren dat ze in frauduleuze schema's worden gebruikt, begreep het opschonalgo dat ze niet gerelateerd zijn aan deze aanval en heeft ze niet op de grafiek weergegeven, wat het analyse- en attributieproces aanzienlijk vereenvoudigt.
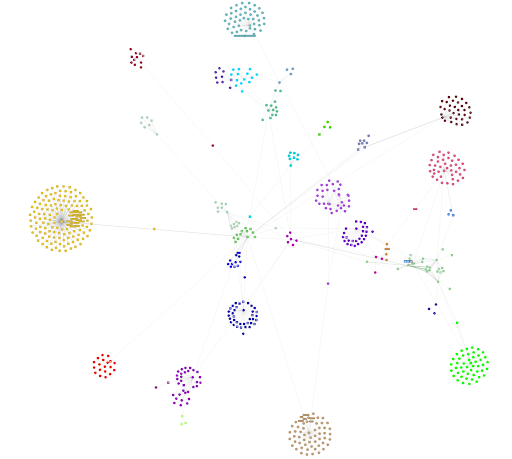
Als we de grafiek van nationalbank[.]bz opnieuw opbouwen, maar het opschonalgo uitschakelen, wordt het meer dan 500 elementen, waarvan het merendeel geen verband houdt met de Cobalt-groep of hun aanvallen. Een voorbeeld van hoe zo'n grafiek eruitziet, is hieronder weergegeven:
Conclusie
Na enkele jaren van fijne afstelling, tests in echte onderzoeken, dreigingsonderzoek en het jagen op aanvallers, zijn we erin geslaagd niet alleen een uniek instrument te creëren, maar ook de houding van experts binnen het bedrijf ten opzichte van dit instrument te veranderen. In het begin wilden technische experts volledige controle over het proces van grafconstructie. Ze overtuigen dat automatische grafconstructie dit beter kon doen dan een persoon met jarenlange ervaring, was uiterst moeilijk. De tijd en de herhaaldelijke 'handmatige' controles van de resultaten die de graf opleverde, maakten het verschil. Nu vertrouwen onze experts niet alleen het systeem, maar gebruiken ze ook de door het systeem geleverde resultaten in hun dagelijkse werkzaamheden. Deze technologie werkt binnen elk van onze systemen en stelt ons in staat om bedreigingen van elk type beter te identificeren. De interface voor handmatige grafanalyse is ingebouwd in alle producten van Group-IB en verbetert aanzienlijk de mogelijkheden voor de jacht op cybercriminaliteit. Dit wordt bevestigd door de beoordelingen van analisten van onze klanten. Wij blijven op onze beurt de graf verrijken met gegevens en werken aan nieuwe algoritmen die kunstmatige intelligentie gebruiken, om een zo nauwkeurig mogelijk netwerkgrafiek te creëren.
Bron: habr.com
