

Zo ziet het monitoringscentrum van de datacenter NORD-2 in Moskou eruit.
U heeft al meerdere keren gelezen over de maatregelen die worden genomen voor het waarborgen van informatiebeveiliging (IB). Elke zelfrespecterende IT-professional kan gemakkelijk 5-10 regels voor IB opnoemen. Cloud4Y stelt voor om het te hebben over de informatiebeveiliging van datacenters.
Bij het waarborgen van de informatiebeveiliging van een datacenter zijn de meest ‘beveiligde’ objecten:
- informatieresources (gegevens);
- processen van verzamelen, verwerken, opslaan en overdragen van informatie;
- gebruikers van het systeem en de ondersteunende staf;
- de informatie-infrastructuur, inclusief technische en softwarematige middelen voor verwerking, overdracht en weergave van informatie, met inbegrip van kanalen voor informatie-uitwisseling, systemen voor informatiebeveiliging en ruimtes.
De verantwoordelijkheidszone van het datacenter hangt af van het model van de aangeboden diensten (IaaS/PaaS/SaaS). Hoe dat eruit ziet, kunt u op de afbeelding hieronder zien:
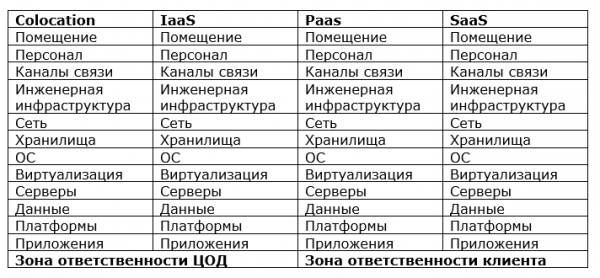
Het werkgebied van het beveiligingsbeleid van het datacenter afhankelijk van het model van de aangeboden diensten
Een essentieel onderdeel van de ontwikkeling van het beleid voor informatiebeveiliging is het opzetten van een dreigings- en overtreedermodel. Wat kan een bedreiging vormen voor het datacenter?
- Ongunstige gebeurtenissen van natuurlijke, technogene en sociale aard
- Terroristen, criminele elementen, enz.
- Afhankelijkheid van leveranciers, providers, partners, klanten
- Fouten, storingen, vernietigingen, beschadigingen van software- en hardwaremiddelen
- Medewerkers van het datacenter die IB-dreigingen realiseren met gebruik van de wettelijk verleende rechten en bevoegdheden (interne overtreeders van IB)
- Medewerkers van het datacenter die IB-dreigingen realiseren buiten de wettelijk verleende rechten en bevoegdheden, evenals personen die geen deel uitmaken van het personeel van het datacenter, maar proberen ongeoorloofde toegang en acties uit te voeren (externe overtreeders van IB)
- Niet-naleving van de vereisten van toezicht- en regelgevende instanties en de geldende wetgeving
Risicoanalyse - het identificeren van potentiële bedreigingen en het inschatten van de omvang van de gevolgen van hun uitvoering - zal helpen om de juiste prioriteiten te kiezen die moeten worden aangepakt door de specialisten voor informatiebeveiliging van het datacenter en om budgetten voor de aankoop van technische en softwarematige middelen te plannen.
Beveiliging is een continu proces dat de fasen van planning, implementatie en exploitatie, monitoring, analyse en verbetering van het informatiebeveiligingssysteem omvat. Voor het creëren van systemen voor informatiebeveiligingsmanagement wordt de zogenaamde “».
Een belangrijk onderdeel van beveiligingsbeleid is de verdeling van rollen en verantwoordelijkheden van het personeel ten aanzien van de uitvoering ervan. Beleid moet voortdurend worden herzien in het licht van veranderingen in de wetgeving, nieuwe bedreigingen en opkomende beschermingsmiddelen. En natuurlijk moeten de vereisten voor informatiebeveiliging aan het personeel worden doorgegeven en moet training plaatsvinden.
Organisatorische maatregelen
Sommige experts staan sceptisch tegenover ‘papieren’ beveiliging en beschouwen praktische vaardigheden om hackingpogingen te weerstaan als het belangrijkste. Echte ervaring met informatiebeveiliging in banken spreekt dit tegen. Informatiebeveiligingsspecialisten kunnen uitstekende expertise hebben in het identificeren en verminderen van risico's, maar als het personeel van de datacenters hun instructies niet opvolgt, is alles tevergeefs.
Beveiliging levert doorgaans geen geld op, maar minimaliseert alleen risico's. Daarom wordt het soms als een hindernis en secundair beschouwd. En wanneer beveiligingsspecialisten beginnen te klagen (wat volledig gerechtvaardigd is), ontstaan er vaak conflicten met personeel en leidinggevenden van operationele afdelingen.
Het hebben van sectorale normen en eisen van toezichthouders helpt beveiligers om hun standpunten te verdedigen tijdens onderhandelingen met het management. Vastgestelde informatiebeveiligingsbeleid, bepalingen en regels stellen hen in staat om van het personeel de naleving van de daarin uiteengezette vereisten te eisen, waarmee een basis wordt gelegd voor de implementatie van vaak impopulaire beslissingen.
Beveiliging van faciliteiten
Bij het aanbieden van colocation-diensten door een datacenter komt de fysieke veiligheid en toegang controle tot de apparatuur van de klant op de eerste plaats. Hiervoor worden afscheidingen (afgebakende delen van de zaal) gebruikt, die onder cameratoezicht van de klant staan en waar de toegang voor personeel van het datacenter is beperkt.
In overheidsdatacenters met fysieke beveiliging aan het einde van de afgelopen eeuw ging het redelijk goed. Er was een toegangscontrole, toegang tot ruimtes werd bewaakt, ook al zonder computers en camera's, en brandblussystemen - in geval van brand in de computerruimte werd automatisch freon vrijgelaten.
Tegenwoordig is de fysieke beveiliging nog beter. Toegangscontrole- en beheersystemen (ACMS) zijn intelligent geworden, en biometrische methoden voor toegangsbeperkingen worden geïmplementeerd.
Brandblussystemen zijn veiliger geworden voor personeel en apparatuur, waarvan de installaties voor inhibitie, isolatie, koeling en hypoxisch effect op de brandzone kunnen worden onderscheiden. Naast verplichte brandbeveiligingssystemen in datacenters wordt vaak een vroegtijdig rookdetectiesysteem van het aspiratietype gebruikt.
Datacenters worden beveiligd tegen externe bedreigingen - branden, explosies, instorting van gebouwen, overstromingen, corrosieve gassen - door gebruik te maken van beveiligingskamers en kluizen waarin serverapparatuur praktisch tegen alle externe schadelijke factoren is beschermd.
De zwakke schakel is de mens.
‘Slimme’ cameratoezichtsystemen, volumetrische volgdetectiesensoren (akoestisch, infrarood, ultrasoon, radar), en ACMS hebben de risico's verminderd, maar zijn niet in staat alle problemen op te lossen. Deze middelen helpen niet, bijvoorbeeld wanneer de juiste mensen met de juiste gereedschappen iets ‘aanraken’ in het datacenter. En zoals vaak het geval is, brengt een toevallige aanraking maximaal problemen met zich mee.
Het ongepaste gebruik van middelen door personeel kan van invloed zijn op de werking van het datacenter, zoals illegale mining. In dergelijke gevallen kunnen datacenter infrastructuurbeheer systemen (DCIM) helpen.
Ook personeel vereist bescherming, omdat de mens vaak de meest kwetsbare schakel in het beveiligingssysteem wordt genoemd. Gerichte aanvallen van professionele criminelen beginnen vaak met het gebruik van sociale-engineeringmethoden. Vaak vallen de best beveiligde systemen of worden ze gecompromitteerd nadat iemand ergens op heeft geklikt of iets heeft gedownload. Dergelijke risico's kunnen worden geminimaliseerd door personeel op te leiden en de beste wereldwijde praktijken op het gebied van informatiebeveiliging te implementeren.
Bescherming van de technische infrastructuur
Traditionele bedreigingen voor de werking van datacenters zijn onderbrekingen in de elektriciteitsvoorziening en storingen in koelsystemen. Deze bedreigingen zijn inmiddels bekend en er zijn strategieën ontwikkeld om ze aan te pakken.
Een nieuwe trend is de alomtegenwoordige implementatie van "slimme" apparatuur, die zijn verbonden in netwerken: beheerde UPS-systemen, intelligente koelings- en ventilatiesystemen, diverse controllers en sensoren die zijn aangesloten op monitoring systemen. Bij het opstellen van een bedreigingsmodel voor datacenters dient men de mogelijkheid van een aanval op het netwerk van de infrastructuur (en mogelijk ook op het bijbehorende IT-netwerk van het datacenter) niet uit het oog te verliezen. De situatie wordt gecompliceerd doordat een deel van de apparatuur (bijvoorbeeld chillers) buiten het datacenter kan worden geplaatst, bijvoorbeeld op het dak van een gehuurd gebouw.
Bescherming van communicatienetwerken
Als het datacenter diensten biedt die niet alleen gebaseerd zijn op colocation, dan moet men zich bezighouden met de beveiliging van cloudomgevingen. Volgens gegevens van Check Point heeft vorig jaar 51% van de organisaties wereldwijd te maken gehad met aanvallen op cloudstructuren. DDoS-aanvallen stoppen bedrijven, ransomware-eisen vragen om losgeld, gerichte aanvallen op banksystemen leiden tot verduistering van fondsen van rekening-courants.
Bedreigingen van externe indringers maken ook de specialisten op het gebied van informatiebeveiliging in datacenters bezorgd. De meest relevante voor datacenters zijn gedistribueerde aanvallen die gericht zijn op het stopzetten van dienstverlening, evenals bedreigingen van hacks, diefstal of wijziging van gegevens die zich in de virtuele infrastructuur of opslag systemen bevinden.
Moderne systemen met functies voor het identificeren en neutraliseren van schadelijke code, applicatiecontrole en de mogelijkheid om proactieve beschermingstechnologieën voor Threat Intelligence te importeren, dienen ter bescherming van de externe perimeter van het datacenter. In sommige gevallen worden systemen met IPS-functionaliteit (inbraakpreventie) uitgerold die automatisch de set van handtekeningen aanpassen aan de parameters van de te beschermen omgeving.
Ter bescherming tegen DDoS-aanvallen gebruiken Russische bedrijven doorgaans externe gespecialiseerde diensten die het verkeer naar andere knooppunten leiden en het in de cloud filteren. Bescherming aan de kant van de operator is veel effectiever dan aan de kant van de klant, en datacenters fungeren als tussenpersonen voor het verkopen van diensten.
In datacenters kunnen ook interne DDoS-aanvallen plaatsvinden: een aanvaller dringt door tot zwak beveiligde servers van een bedrijf dat zijn apparatuur plaatst op basis van colocation, en voert via het interne netwerk een 'deny of service'-aanval uit op andere klanten van dat datacenter.
Let op virtuele omgevingen
Men moet rekening houden met de specificiteit van het te beschermen object - het gebruik van virtualisatie-instrumenten, de dynamiek van veranderingen in IT-infrastructuren, de onderlinge verbondenheid van diensten, waarbij een succesvolle aanval op één klant de veiligheid van buren in gevaar kan brengen. Bijvoorbeeld, door de frontend-container te hacken tijdens het werken in PaaS op basis van Kubernetes, kan de aanvaller meteen alle wachtwoordgegevens verkrijgen en zelfs toegang krijgen tot het orkestratiesysteem.
Producten die op basis van een servicemodel worden geleverd, hebben een hoge graad van automatisering. Om de bedrijfsvoering niet te verstoren, moeten ook de geïmplementeerde beveiligingsmaatregelen eenzelfde graad van automatisering en horizontale schaalbaarheid hebben. Schaalvergroting moet op alle niveaus van informatiebeveiliging plaatsvinden, inclusief automatisering van toegangscontrole en rotatie van toegangssleutels. Een afzonderlijke uitdaging is het schalen van functionele modules die netwerkenverkeer inspecteren.
Bijvoorbeeld, de filtering van netwerkgegevens op applicatie-, net- en sessieniveaus in datacenters met een hoge mate van virtualisatie moet worden uitgevoerd op het niveau van netwerkmodules van de hypervisor (bijvoorbeeld de Distributed Firewall van VMware) of door het creëren van serviceketens (virtuele firewalls van Palo Alto Networks).
Bij zwakke plekken op het niveau van virtualisatie van rekenbronnen zullen inspanningen om een alomvattend systeem van informatiebeveiliging op platformniveau op te zetten ineffectief zijn.
Niveaus van informatiebeveiliging in datacenters
De algemene aanpak voor beveiliging is het gebruik van geïntegreerde, gelaagde systemen voor informatiebeveiliging, inclusief macro-segmentatie op het niveau van de firewall (toewijzing van segmenten aan verschillende functionele gebieden van de onderneming), micro-segmentatie op basis van virtuele firewalls of het markeren van datastromen van groepen (gebruikersrollen of diensten), zoals bepaald door toegangsbeleid.
Het volgende niveau is het identificeren van anomalieën binnen en tussen segmenten. De dynamiek van het verkeer wordt geanalyseerd, wat kan duiden op schadelijke activiteiten, zoals netwerkscanning, pogingen tot DDoS-aanvallen, datadownloads, bijvoorbeeld door bestanden van databases op te splitsen en ze periodiek weer te geven met sessies die zich over lange tijdsperioden verspreiden. Binnen datacentra vindt er enorme verkeerplaatsing plaats, dus geavanceerde zoekalgoritmen moeten worden gebruikt voor het identificeren van anomalieën, zonder dat pakketanalyses worden uitgevoerd. Het is belangrijk dat niet alleen de tekenen van schadelijke en anomalieuze activiteit worden herkend, maar ook de werking van malware, zelfs in versleuteld verkeer zonder het te decryptie, zoals wordt voorgesteld in de oplossingen van Cisco (Stealthwatch).
De laatste verdediging is de bescherming van eindpunten in het lokale netwerk: servers en virtuele machines, bijvoorbeeld met behulp van agents die op eindpunten (virtuele machines) worden geïnstalleerd, die invoer-/uitvoeroperaties, verwijderingen, kopiëren en netwerkactiviteiten analyseren, en gegevens verzenden naar , waar de berekeningen met hoge rekencapaciteit worden uitgevoerd. Daar gebeurt de analyse aan de hand van Big Data-algoritmen, worden machine-logica-bomen gebouwd en worden anomalieën ontdekt. De algoritmen leren zelf op basis van de enorme hoeveelheid gegevens die door het wereldwijde netwerk van sensoren worden aangeleverd.
Het is ook mogelijk zonder het installeren van agents. Moderne informatiebeveiligingsmiddelen moeten agentloos zijn en integreren op besturingssystemen op hypervisor-niveau.
De genoemde maatregelen verminderen de risico's op informatiebeveiliging aanzienlijk, maar dit kan onvoldoende zijn voor datacentra die de automatisering van productieprocessen van verhoogd gevaar ondersteunen, zoals nucleaire centrales.
Regulatoire vereisten
Afhankelijk van de verwerkte informatie moeten fysieke en gevirtualiseerde infrastructuren van het datacenter aan verschillende beveiligingseisen voldoen, zoals vastgesteld in wetten en branche standaarden.
Onder deze wetten valt de wet "Op Persoonsgegevens" (152-FZ) en de dit jaar in werking getreden wet "Over de Veiligheid van KII-objecten in de RFB" (187-FZ) — het Openbaar Ministerie is al geïnteresseerd geraakt in de voortgang van de uitvoering. De geschillen over de status van datacenters als KII-onderwerpen zijn nog aan de gang, maar hoogstwaarschijnlijk zullen datacenters die diensten aan KII-onderwerpen willen verlenen, moeten voldoen aan de eisen van de nieuwe wetgeving.
Datacenters die staatsinformatie systemen herbergen, krijgen het moeilijk. Volgens het Besluit van de Russische regering van 11.05.2017 nr. 555 moeten de vragen van informatiebeveiliging worden opgelost voordat GIS in productie wordt genomen. En een datacenter dat GIS wil huisvesten, moet van tevoren voldoen aan de eisen van de toezichthouders.
In de afgelopen 30 jaar hebben de beveiligingssystemen van datacenters enorme vooruitgang geboekt: van eenvoudige fysieke beveiligingssystemen en organisatie maatregelen, die echter niet aan relevantie hebben ingeboet, naar complexe intelligente systemen waarin steeds vaker elementen van kunstmatige intelligentie worden gebruikt. Maar de essentie van de benadering is niet veranderd. De meest moderne technologieën kunnen niet redden zonder organisatorische maatregelen en training van personeel, en documenten kunnen niet zonder software- en technische oplossingen. De veiligheid van een datacenter kan niet voor altijd worden gegarandeerd; het is een constante dagelijkse inspanning om de eerste bedreigingen te identificeren en een alomvattende oplossing voor de opkomende problemen te vinden.
What else useful can you read in the blog
→
→
→
→
→
Subscribe to our -channel so you don't miss the next article! We write no more than twice a week and only when necessary. We also remind you that you can Cloud4Y cloud solutions for free.
Bron: habr.com
