

Het lijkt erop dat de leiding van GitHub serieus is gaan nadenken over de beveiliging van software. Eerst was er de databank op Spitsbergen en financiering voor ontwikkelaars. En nu de GitHub Security Lab-initiatieven, die deelname van alle geïnteresseerde specialisten aanmoedigt om de beveiliging van open-source software te verbeteren.
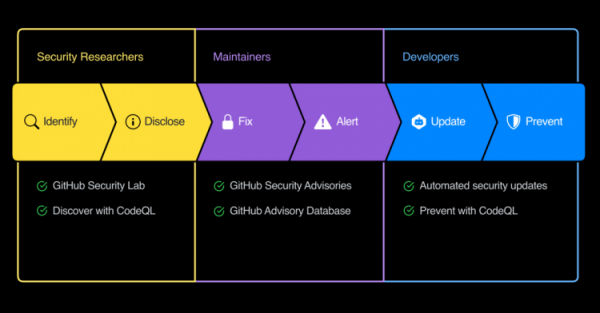
Onder de deelnemers bevinden zich F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber en VMWare. Zij hebben de afgelopen twee jaar geholpen bij het identificeren en verhelpen van 105 kwetsbaarheden in verschillende projecten.
Andere deelnemers worden beloofd tot $3000 aan beloningen voor gevonden kwetsbaarheden. In de GitHub-interface is er al een mogelijkheid om een CVE-identificatienummer voor een probleem te ontvangen en er een rapport over aan te maken. Er is een catalogus van kwetsbaarheden , die informatie bevat over problemen met applicaties die op GitHub zijn geplaatst, kwetsbare pakketten, en meer.
Daarnaast is er al een geüpdatete beveiliging in het systeem opgenomen, die ervoor zorgt dat persoonlijke en vertrouwelijke gegevens, zoals tokens, sleutels en dergelijke, niet in openbare repositories terechtkomen. Het systeem scant automatisch op sleutelformaten van 20 diensten en cloudsystemen. Als er een probleem wordt ontdekt, wordt er een verzoek naar de serviceprovider gestuurd om het probleem te bevestigen en de gecompromitteerde sleutels in te trekken.
K noteworthy is dat GitHub eerder is overgenomen door Microsoft. Het lijkt erop dat ze in Redmond serieus werk hebben gemaakt van gegevensbeveiliging.
Bron: 3dnews.ru
