

Deze review (of, als je het zo wilt noemen, een vergelijkingsgids) heb ik geschreven toen ik de opdracht kreeg om verschillende apparaten van verschillende leveranciers met elkaar te vergelijken. Bovendien behoorden deze apparaten tot verschillende klassen. Het was nodig om in de architectuur en specificaties van al deze apparaten te duiken en een 'coördinatensysteem' op te stellen voor de vergelijking. Ik hoop dat mijn review iemand helpt:
- Zich verdiepen in de beschrijvingen en specificaties van encryptieapparaten
- Het onderscheid maken tussen 'papieren' specificaties en werkelijk belangrijke aspecten in het dagelijks leven
- Buiten de gebruikelijke leveranciers kijken en alle producten overwegen die geschikt zijn voor het oplossen van de gestelde taak
- De juiste vragen stellen tijdens onderhandelingen
- Een verzoek om informatie (RFP) opstellen
- Begrijpen welke specificaties moeten worden opgeofferd bij de keuze van een bepaald model apparaat
Wat kan worden beoordeeld
Het principe is toepasbaar op elke standalone (autonome) apparaten die geschikt zijn voor de encryptie van netwerverkeer tussen afgelegen Ethernet-segmenten (inter-site encryptie). Dat wil zeggen 'dozen' in een aparte behuizing (nou goed, blades/modules voor chassis rekenen we hier ook bij), die via een of meerdere Ethernet-poorten aansluiten op een lokaal (campus) Ethernet-netwerk met ongeëncrypteerd verkeer, en via een andere poort (poorten) naar de verbinding/netwerk waar het al geëcrypteerde verkeer naar andere, afgelegen segmenten wordt verzonden. Dergelijke encryptieoplossingen kunnen worden uitgerold in een particuliere of operator-netwerk via verschillende soorten 'transport' ('dark' glasvezel, frequentiescheidingsapparatuur, geschakelde Ethernet-netwerken, evenals 'pseudo-leidingen' die door netwerken met een andere routeringsarchitectuur zijn gelegd, vaak MPLS), met behulp van technologie VPN of zonder.
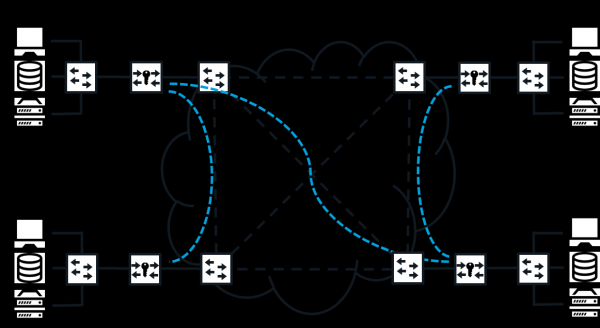
Netwerk encryptie in een gedistribueerd Ethernet-netwerk
De apparaten zelf kunnen ofwel gespecialiseerd zijn (exclusief bedoeld voor encryptie), of multifunctioneel zijn (hybride, convergent), dat wil zeggen ook andere functies vervullen (bijvoorbeeld als firewall of router). Verschillende leveranciers classificeren hun apparaten in verschillende klassen/categorieën, maar dat is niet belangrijk – het enige dat telt is of ze in staat zijn inter-site verkeer te versleutelen, en welke specificaties ze daarbij hebben.
Voor de zekerheid herinner ik u eraan dat de termen "netwerkversleuteling", "verkeer versleuteling" en "versleutelaar" informeel zijn, hoewel ze vaak worden gebruikt. In de Russische regelgeving (inclusief die waarin de GOST's worden geïntroduceerd) komt u deze termen waarschijnlijk niet tegen.
Versleutelingsniveaus en overdrachtsmodi
Voordat we beginnen met het beschrijven van de kenmerken die gebruikt zullen worden voor evaluatie, moeten we eerst een belangrijke zaak ophelderen, namelijk het "versleutelingsniveau". Ik heb opgemerkt dat het vaak wordt vermeld in zowel officiële documenten van aanbieders (in beschrijvingen, handleidingen, enz.) als in informele discussies (bij onderhandelingen, op trainingen). Het lijkt erop dat iedereen goed weet waar het over gaat, maar ik was persoonlijk getuige van enige verwarring.
Wat is nu precies een "versleutelingsniveau"? Het is duidelijk dat het gaat om het nummer van het niveau in het referentiemodel voor netwerken OSI/ISO waarop de versleuteling plaatsvindt. Laten we GOST R ISO 7498-2–99 "Informatie technologie. Relaties tussen open systemen. Basisreferentiemodel. Deel 2. Architectuur voor informatiebescherming" lezen. Uit dit document blijkt dat het niveau van de vertrouwelijkheidsdienst (waarbij een van de mechanismen die ervoor zorgen versleuteling is) het protocolniveau is waarvan het serviceblok van gegevens ("nuttige lading", gebruikersgegevens) wordt versleuteld. Zoals in de standaard is geschreven, kan de dienst zowel op dit niveau, "met eigen middelen", als met behulp van het lagere niveau worden geboden (dit wordt bijvoorbeeld het meest geïmplementeerd in MACsec).
In de praktijk zijn er echter twee modi voor het verzenden van versleutelde informatie via het netwerk (ik denk meteen aan IPsec, maar deze modi komen ook voor in andere protocollen). In de transportmodus (soms ook wel native-modus genoemd) worden alleen het serviceblok gegevens versleuteld, terwijl de koppen "open" blijven, ongecodeerd (er kunnen soms extra velden met informatie over het encryptie-algoritme worden toegevoegd, en andere velden worden gemodificeerd of herberekend). In de tunnelingmodus wordt daarentegen het gehele protocolblok gegevens versleuteld en ingekapseld in het serviceblok van dezelfde of een hoger niveau, wat betekent dat het wordt omgeven door nieuwe koppen.
Het encryptieniveau op zich, in combinatie met een bepaalde transmissiemodus, is noch goed noch slecht, zodat je niet kunt zeggen dat L3 in de transportmodus beter is dan L2 in de tunnelmodus. Het hangt simpelweg af van veel kenmerken waarop apparaten worden beoordeeld, zoals flexibiliteit en compatibiliteit. Voor het functioneren in netwerken van L1 (hertransmissie van de bitstroom), L2 (frame-switching) en L3 (pakketrouting) in transportmodus zijn oplossingen nodig die een vergelijkbaar of hoger niveau van encryptie bieden (anders wordt adresinformatie versleuteld, en komen de gegevens niet op de bestemming), terwijl de tunnelmodus deze beperking kan omzeilen (hoewel ten koste van andere belangrijke kenmerken).
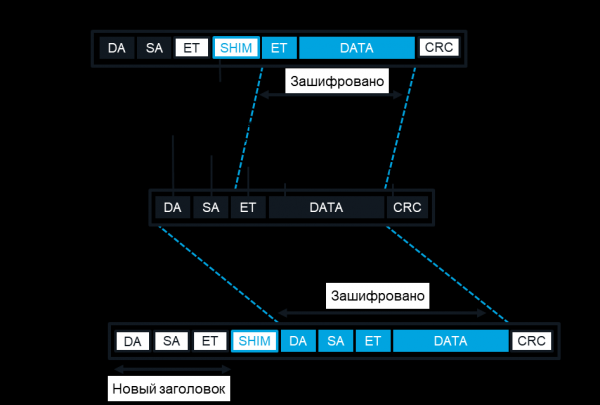
Transport- en tunnelmodi van L2-encryptie
Laten we nu de specificaties behandelen.
Prestaties
Bij netwerken is prestatie een complex en veelzijdig begrip. Soms geldt dat een bepaald model in één prestatiekenmerk superieur is, terwijl het in een ander tekortschiet. Daarom is het altijd nuttig om alle onderdelen van encryptieprestaties en hun impact op de netwerkkapaciteit en de applicaties die deze gebruiken te overwegen. Dit kan worden vergeleken met een auto, waar niet alleen de maximale snelheid belangrijk is, maar ook de acceleratietijd naar de 'honderd', brandstofverbruik, enzovoorts. Fabrikanten besteden veel aandacht aan prestatiekenmerken, en doorgaans wordt rangschikking binnen de productlijnen van fabrikanten van encryptieapparatuur gebaseerd op deze prestaties.
Het is duidelijk dat de prestaties afhankelijk zijn van zowel de complexiteit van de netwerk- en cryptografische bewerkingen die op het apparaat worden uitgevoerd (waaronder hoe goed deze taken kunnen worden parallel verwerkt en gepipeline), als van de prestaties van de hardware en de kwaliteit van de firmware. Daarom wordt in de geavanceerdere modellen krachtigere hardware toegepast, en soms is het mogelijk om deze uit te breiden met extra processoren en geheugenchips. Er zijn verschillende benaderingen voor de realisatie van cryptografische functies: op een algemene centrale verwerkingseenheid (CPU), een op maat gemaakte gespecialiseerde geïntegreerde schakeling (ASIC) of op een programmeerbare logische geïntegreerde schakeling (FPGA). Elke benadering heeft zijn eigen voor- en nadelen. Bijvoorbeeld, de CPU kan een 'bottleneck' zijn voor de encryptie, vooral als de processor geen gespecialiseerde instructies heeft ter ondersteuning van het encryptie-algoritme (of als deze niet worden gebruikt). Gespecialiseerde chips missen flexibiliteit; het is niet altijd mogelijk om ze opnieuw te programmeren voor betere prestaties, om nieuwe functies toe te voegen of kwetsbaarheden op te lossen. Bovendien wordt hun gebruik pas rendabel bij grote productievolumes. Daarom is de 'gulden middenweg' – het gebruik van FPGA's – zo populair geworden. Juist op FPGA's zijn de zogenaamde cryptoversnellers gemaakt – ingebouwde of aangesloten gespecialiseerde hardwaremodules ter ondersteuning van cryptografische bewerkingen.
Aangezien het gaat om netwerk- encryptie, is het logisch dat de prestaties van oplossingen moeten worden gemeten in dezelfde eenheden als voor andere netwerkapparaten – bandbreedte, percentage pakketverlies (frame loss) en latentie. Deze eenheden zijn gedefinieerd in RFC 1242. Over de vaak genoemde variatie in latentie (jitter) staat in deze RFC echter niets geschreven. Hoe meet je deze eenheden? Ik heb geen goedgekeurde methodologie in enige standaard (officiële of niet-officiële zoals RFC) speciaal voor netwerkcryptografie kunnen vinden. Het zou logisch zijn om de methodologie voor netwerkapparaten te gebruiken die is vastgelegd in de standaard RFC 2544. Veel leveranciers volgen deze ook – veel, maar niet allemaal. Bijvoorbeeld, zij sturen testverkeer alleen in één richting in plaats van beide, zoals aanbevolen wordt de standaard vereist. Maar goed.
De prestatiemeting van netwerkaffichage-apparaten heeft toch zijn eigen bijzonderheden. Ten eerste is het correct om alle metingen uit te voeren voor een paar apparaten: hoewel de encryptie-algoritmen symmetrisch zijn, zullen vertragingen en pakketverlies tijdens het versleutelen en ontsleutelen niet noodzakelijk gelijk zijn. Ten tweede is het zinvol om juist de delta te meten, de impact van netwerkaffichage op de uiteindelijke netwerkprestaties, door twee configuraties met elkaar te vergelijken: zonder encryptieapparaten en met hen. Of in het geval van hybride apparaten, die verschillende functies combineren naast netwerkaffichage, wanneer de encryptie is uitgeschakeld en ingeschakeld. Deze invloed kan verschillend zijn en afhangen van de aansluitingsschema's van de encryptieapparaten, van de werkmodi, en uiteindelijk van de aard van het verkeer. In het bijzonder hangen veel prestatieparameters af van de pakketlengte, daarom worden bij het vergelijken van de prestaties van verschillende oplossingen vaak grafieken gebruikt die deze parameters in relatie tot de pakketlengte tonen, of IMIX - een verkeersverdeling over pakketlengtes die de werkelijkheid ongeveer weerspiegelt. Wanneer we dezelfde basisconfiguratie zonder encryptie voor vergelijking nemen, kunnen we oplossingen voor netwerkaffichage die op verschillende manieren zijn geïmplementeerd met elkaar vergelijken, zonder in deze verschillen te duiken: L2 met L3, 'bewaar-en-verzend' (store-and-forward) met doorvoer (cut-through), gespecialiseerde met convergente, GOST met AES, enzovoort.
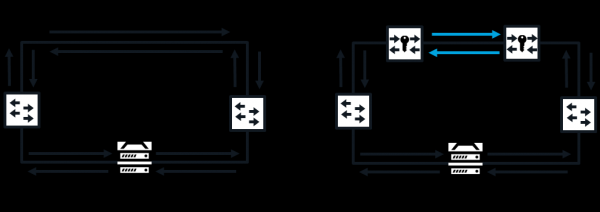
Aansluitingsschema voor prestatiemeting
Het eerste kenmerk waar aandacht aan wordt geschonken, is de 'snelheid' van het encryptieapparaat, dat wil zeggen de bandbreedte (bandwidth) van zijn netwerkinterfaces, de bitsnelheid. Deze wordt bepaald door de netwerkenstandaarden die door de interfaces worden ondersteund. Voor Ethernet zijn gangbare cijfers 1 Gbit/s en 10 Gbit/s. Maar zoals we weten, is in elk netwerk de maximale theoretische doorvoercapaciteit (doorvoersnelheid) op elk van haar niveaus is altijd minder dan de bandbreedte: een deel van de bandbreedte wordt 'opgegeten' door inter-frame intervallen, control headers, enzovoort. Als een apparaat in staat is om verkeer op volledige snelheid van de netwerkinterface te ontvangen, te verwerken (in ons geval te versleutelen of te ontsleutelen) en door te geven, dat wil zeggen met de maximale theoretische doorvoersnelheid voor dit niveau van het netwerkmodel, dan wordt gezegd dat het functioneert op lijn snelheid. Hiervoor moet het apparaat geen pakketten verliezen of weggooien, ongeacht hun grootte en frequentie. Als een versleutelingsapparaat geen ondersteuning biedt voor werking op lijn snelheid, wordt meestal zijn maximale doorvoersnelheid aangegeven in dezelfde gigabits per seconde (soms met vermelding van de pakketlengte - hoe korter de pakketten, hoe lager doorgaans de doorvoersnelheid). Het is erg belangrijk om te begrijpen dat de maximale doorvoersnelheid de maximale is zonder verlies (ook al kan het apparaat verkeer met een hogere snelheid 'doorlaten', maar daarbij delen van pakketten verliest). Bovendien is het belangrijk om op te letten dat sommige verkopers de totale doorvoersnelheid tussen alle paar poorten meten, zodat deze cijfers weinig zeggen als al het versleutelde verkeer via één enkele poort gaat.
Waar is het vooral belangrijk om op lijn snelheid te werken (of anders, zonder pakketverlies)? In kanalen met hoge doorvoersnelheid en grote vertragingen (bijvoorbeeld satellietverbindingen), waar om een hoge overdrachtsnelheid te ondersteunen een grote TCP-venstergrootte moet worden ingesteld, en waar pakketverlies de netwerkprestaties aanzienlijk verlaagt.
Maar niet alle bandbreedte wordt gebruikt voor het verzenden van nuttige gegevens. Men moet rekening houden met de zogenaamde overhead (overhead) bandbreedte. Dit is het deel van de bandbreedte van het encryptieapparaat (in procenten of bytes per pakket) dat daadwerkelijk verloren gaat (niet kan worden gebruikt voor de overdracht van applicatiegegevens). Overhead ontstaat in de eerste plaats door de toename van de grootte (aanvullingen, 'padding') van het gegevensveld in versleutelde netwerkpakketten (afhankelijk van het encryptie-algoritme en de modus van werking). Ten tweede, door de toename van de lengte van de header van pakketten (tunnelmodus, protocolinvoeging van protocolversleuteling, imitatieve invoeging, enzovoort, afhankelijk van het protocol en de modus van de werking van de versleuteling en de overdracht) - gewoonlijk zijn deze overheadkosten het meest significant en krijgen ze de meeste aandacht. Ten derde, door de fragmentatie van pakketten bij overschrijding van de maximale datagrootte (MTU) (als het netwerk in staat is om een pakket dat groter is dan de MTU in tweeën te splitsen, met duplicatie van de headers). Ten vierde, door het ontstaan van extra overhead (control) verkeer in het netwerk tussen encryptieapparaten (voor sleuteluitwisseling, tunnelinstellingen, enzovoort). Lage overhead is belangrijk waar de bandbreedte van de kanaal beperkt is. Dit wordt vooral merkbaar bij verkeer van kleine pakketten, bijvoorbeeld spraakverkeer - daar kunnen overheadkosten meer dan de helft van de kanaalsnelheid 'opeten'!
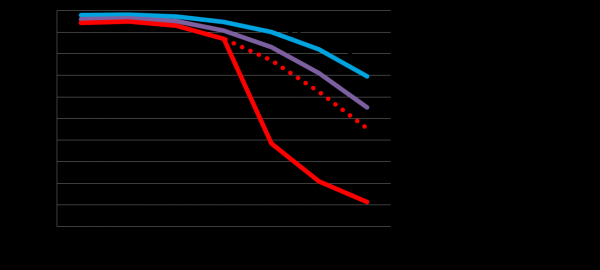
Doorvoersnelheid
Ten slotte is er nog toegevoegde vertraging – het verschil (in fracties van een seconde) in netwerklatentie (de tijd die nodig is voor gegevens om van het netwerk te komen en het te verlaten) tussen gegevensoverdracht zonder netwerkversleuteling en met. Over het algemeen geldt: hoe lager de latentie van het netwerk, des te kritischer wordt de vertraging die door versleutelingsapparaten wordt veroorzaakt. De vertraging wordt veroorzaakt door de versleutelingsoperatie zelf (afhankelijk van het versleutelingsalgoritme, de blokgrootte en de werkmodi, evenals de kwaliteit van de implementatie in de software), en de verwerking van het netwerkpakket in het apparaat. De toegevoegde vertraging is afhankelijk van de verwerkingsmodus van de pakketten (doorlatend of 'bewaar-en-verzend') en de prestaties van het platform (de 'hardware'-implementatie op FPGA of ASIC is meestal sneller dan de 'software'-implementatie op CPU). L2-versleuteling heeft bijna altijd een lagere toegevoegde vertraging in vergelijking met versleuteling op L3 of L4: dit wordt beïnvloed door het feit dat apparaten die op L3/L4 versleutelen vaak convergent zijn. Bijvoorbeeld, bij high-speed Ethernet-versleutelaars, geïmplementeerd op FPGA en die op L2 versleutelen, is de latentie door de versleuteling verwaarloosbaar klein – soms, wanneer versleuteling op een paar apparaten wordt ingeschakeld, wordt de totale toegepaste latentie zelfs minder! Lage latentie is belangrijk waar deze vergelijkbaar is met de totale latenties in de verbinding, inclusief de signaalverspreidingslatentie, die ongeveer 5 microseconden per kilometer bedraagt. Dat wil zeggen, voor stedelijke netwerken (tientallen kilometers in doorsnede) kunnen microseconden veel betekenen. Bijvoorbeeld voor synchrone databasereplicatie, high-frequency trading en blockchain.
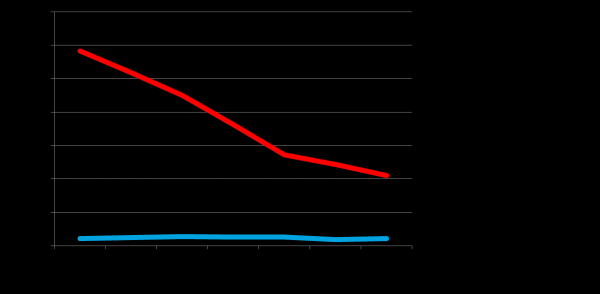
Toegevoegde latentie
Schaalbaarheid
Grote gedistribueerde netwerken kunnen duizenden knooppunten en netwerkapparaten omvatten, evenals honderden segmenten van lokale netwerken. Het is belangrijk dat encryptieoplossingen geen extra beperkingen opleggen aan de grootte en topologie van het gedistribueerde netwerk. Dit betreft vooral het maximale aantal adressen van knooppunten en netwerken. Dergelijke beperkingen kunnen zich voordoen bij de implementatie van een multipoint topologie van een netwerk dat is beveiligd met encryptie (met onafhankelijke beveiligde verbindingen of tunnels) of selectieve encryptie (bijvoorbeeld op protocollonummer of VLAN). Wanneer netwerkadressen (MAC, IP, VLAN ID) worden gebruikt als sleutels in een tabel waarvan het aantal rijen beperkt is, komen deze beperkingen naar voren.
Bovendien hebben grote netwerken vaak verschillende structurele niveaus, inclusief de backbone, waarbij op elk niveau een eigen adresseringschema en routingbeleid wordt toegepast. Voor de implementatie van een dergelijke aanpak worden vaak speciale frameformaten (zoals Q-in-Q of MAC-in-MAC) en routingsprotocols gebruikt. Om de opbouw van dergelijke netwerken niet te belemmeren, moeten encryptieapparaten correct omgaan met dergelijke frames (in die zin betekent schaalbaarheid compatibiliteit – hierover later meer).
Flexibiliteit
Hier gaat het om het ondersteunen van verschillende configuraties, aansluitchema's, topologieën en meer. Voor geswitchte netwerken op basis van Carrier Ethernet-technologie betekent dit bijvoorbeeld de ondersteuning van verschillende soorten virtuele verbindingen (E-Line, E-LAN, E-Tree), verschillende serviceniveaus (zowel per poort als per VLAN) en verschillende transporttechnologieën (die eerder al zijn genoemd). Dit betekent dat het apparaat in staat moet zijn om zowel in lineaire ('point-to-point') als multipoint-modus te werken, afzonderlijke tunnels voor verschillende VLANs op te zetten en ongeordende levering van pakketten binnen een beveiligd kanaal toe te laten. De mogelijkheid om verschillende werkmodi van de encryptie (inclusief met of zonder inhoudsverificatie) en verschillende pakketoverdrachtsmodi te kiezen, maakt het mogelijk om een balans te vinden tussen veerkracht en prestaties, afhankelijk van de huidige omstandigheden.
Ook belangrijk is de ondersteuning van particuliere netwerken, waarvan de apparatuur eigendom is van één organisatie (of door deze wordt gehuurd), en operatornetwerken, waarvan de verschillende segmenten worden beheerd door verschillende bedrijven. Het is goed als de oplossing zowel eigen beheer als beheer door een externe organisatie (in een beheerd service-model) mogelijk maakt. In operatornetwerken is nog een functie belangrijk – ondersteuning van multi-tenancy (gezamenlijk gebruik door verschillende klanten) in de vorm van cryptografische isolatie van afzonderlijke klanten (abonnees), wiens verkeer via dezelfde set versleutelingsapparatuur loopt. Dit vereist doorgaans het gebruik van afzonderlijke sets sleutels en certificaten voor elke klant.
Als het apparaat wordt aangeschaft voor een specifieke scenario, zijn al deze mogelijkheden mogelijk niet zo belangrijk – het is alleen nodig om ervoor te zorgen dat het apparaat ondersteunt wat momenteel nodig is. Maar als de oplossing wordt aangeschaft voor toekomstige groei, ter ondersteuning van ook toekomstige scenario's, en wordt gekozen als 'corporate standaard', dan is flexibiliteit geen overbodige luxe – vooral met het oog op de beperkingen in interoperabiliteit van apparaten van verschillende leveranciers (hierover later meer).
Eenvoudig en gebruiksvriendelijk
Gebruiksgemak is ook een meervoudig begrip. Algemeen kan worden gezegd dat dit de totale tijdskosten zijn van specialisten met een bepaalde kwalificatie, die nodig zijn voor het ondersteunen van de oplossing in verschillende fasen van de levenscyclus. Als er geen kosten zijn en installatie, configuratie en exploitatie volledig automatisch zijn, dan zijn de kosten nul en is het gemak absoluut. Natuurlijk komt dat in de echte wereld niet voor. Een redelijke benadering is het model ‘knoop op de draad’ (bump-in-the-wire), of een transparante verbinding waarbij het toevoegen en loskoppelen van encryptieapparaten geen handmatige of geautomatiseerde wijzigingen in de netwerkinstellingen vereist. Dit vereenvoudigt het onderhoud van de oplossing: je kunt de encryptiefunctie eenvoudig in- of uitschakelen en indien nodig het apparaat eenvoudig 'omzeilen' met een netwerkkabel (wat betekent dat je de poorten van het netwerkapparaat direct verbindt waarop het was aangesloten). Er is echter één nadeel - hetzelfde kan ook door een aanvaller worden gedaan. Voor de implementatie van het 'knooppunt op de draad'-principe moet het verkeer niet alleen worden beschouwd van de datalaagmaar ook van de controle- en beheersingslagen - apparaten moeten transparant voor hen zijn. Daarom kan dergelijk verkeer alleen worden versleuteld als er tussen de encryptieapparaten geen ontvangers van dit soort verkeer in het netwerk zijn, omdat als het wordt afgewezen of versleuteld, de netwerkinstellingen kunnen veranderen wanneer encryptie wordt in- of uitgeschakeld. Een encryptieapparaat kan ook transparant zijn voor signalering op fysiek niveau. In het bijzonder moet het, bij verlies van signaal, deze verlies (d.w.z. zijn zenders uitschakelen) terug en vooruit doorgeven ('voor zichzelf') in de richting van het signaal.
Ook is het belangrijk om de scheiding van bevoegdheden tussen de afdelingen van IB en IT, in het bijzonder de netwerkafdeling, te ondersteunen. De oplossing voor encryptie moet het toegangs- en auditmodel dat in de organisatie is aangenomen ondersteunen. De noodzaak voor interactie tussen verschillende afdelingen moet tot een minimum worden beperkt voor routinematige operaties. Daarom hebben gespecialiseerde apparaten die uitsluitend encryptiefuncties ondersteunen en zo transparant mogelijke netwerkmogelijkheden een voordeel op het gebied van gebruiksvriendelijkheid. Met andere woorden, medewerkers van de IB-dienst zouden geen reden moeten hebben om 'netwerkbeheerders' te benaderen voor wijzigingen in netwerkinstellingen. En vice versa, zij hoeven de encryptie-instellingen niet te wijzigen tijdens het onderhoud van het netwerk.
Een andere factor zijn de mogelijkheden en het gebruiksgemak van de beheertools. Ze moeten overzichtelijk en logisch zijn, import- en exportfunctionaliteit van instellingen bieden, automatisering, enzovoorts. Let vooral op welke beheermogelijkheden beschikbaar zijn (dit omvat meestal een eigen beheersysteem, een webinterface en de commandoregel) en met welke set functies elk van hen wordt geleverd (er kunnen beperkingen zijn). Een belangrijke functie is de ondersteuning van out-of-band beheer, dat wil zeggen via een dedicat netwerk voor beheer, en in-band beheer, dat wil zeggen via het gedeelde netwerk dat ook nuttige data transporteert. De beheertools moeten al het ongewone signaleren, inclusief beveiligingsincidenten. Routine- en repetitieve taken moeten automatisch worden uitgevoerd. Dit betreft vooral het beheer van sleutels. Ze moeten automatisch worden gegenereerd/gedistribueerd. Ondersteuning van PKI is een groot pluspunt.
Compatibiliteit
Dit houdt in de compatibiliteit van het apparaat met netwerknormen. Hierbij gaat het niet alleen om industriestandaarden die zijn aangenomen door gezaghebbende organisaties zoals IEEE, maar ook om proprietary protocollen van marktleiders, zoals Cisco. Er zijn twee fundamentele manieren om compatibiliteit te waarborgen: ofwel via transparantie, of via expliciete ondersteuning van protocollen (wanneer het versleutelingsapparaat voor een bepaald protocol een van de knooppunten in het netwerk wordt en het controledataverkeer van dat protocol verwerkt). De volledigheid en correctheid van de implementatie van controlegemechanismen bepaalt de compatibiliteit met netwerken. Ondersteuning van verschillende PHY-niveaus (snelheden, overdrachtsmedia, coderingsschema's), van Ethernet-frames in verschillende formaten met elke MTU en van verschillende L3-protocollen (vooral van de TCP/IP-familie) is belangrijk.
Transparantie wordt bereikt door middel van mutatiemechanismen (tijdelijke wijziging van de inhoud van open headers in het verkeer tussen encryptors), doorlaatopties (wanneer afzonderlijke pakketten ongecodeerd blijven) en het uitstel van het begin van de versleuteling (wanneer normaal gesproken versleutelde velden van pakketten niet versleuteld worden).
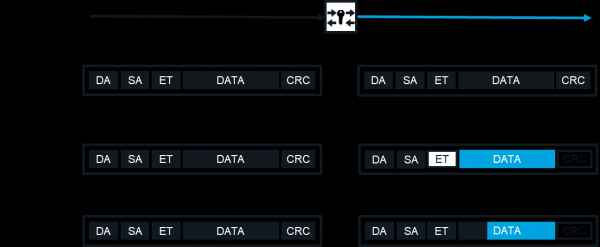
Hoe transparantie wordt gewaarborgd
Zorg er daarom altijd voor dat je verduidelijkt hoe de ondersteuning van een bepaald protocol precies wordt geboden. Vaak is de ondersteuning in transparante modus handiger en betrouwbaarder.
Interoperabiliteit
Dit is ook compatibiliteit, maar in een andere zin, namelijk de mogelijkheid om samen te werken met andere modellen van encryptieapparaten, inclusief die van andere fabrikanten. Veel hangt af van de staat van standaardisatie van encryptieprotocollen. Op L1 zijn er gewoon geen algemeen erkende encryptiestandaarden.
Voor L2-encryptie in Ethernet-netwerken is er de standaard 802.1ae (MACsec), maar deze gebruikt geen eind-tot-eind (end-to-end), maar tussenpoort, 'hopsgewijze' (hop-by-hop) encryptie, en in zijn oorspronkelijke versie is deze niet geschikt voor gebruik in gedistribueerde netwerken, daarom zijn er merkgebonden extensies verschenen die deze beperking overwinnen (uiteraard ten koste van interoperabiliteit met apparatuur van andere fabrikanten). In 2018 werd echter ondersteuning voor gedistribueerde netwerken aan de standaard 802.1ae toegevoegd, maar de ondersteuning voor de GOST encryptie-algoritmen ontbreekt nog steeds. Daarom kenmerken merkgebonden, niet-standaard L2-encryptieprotocollen zich doorgaans door een hogere efficiëntie (met name lagere overhead op bandbreedte) en flexibiliteit (de mogelijkheid om encryptie-algoritmen en -modi te wijzigen).
Op hogere niveaus (L3 en L4) zijn er erkende standaarden, voorop staan IPsec en TLS, maar ook hier is het niet zo eenvoudig. Het probleem is dat elk van deze standaarden een set protocollen is, elk met verschillende versies en verplichte of facultatieve extensies. Bovendien geven sommige fabrikanten de voorkeur aan hun eigen merkprotocollen voor encryptie ook op L3/L4. Daarom is het in de meeste gevallen niet realistisch om volledige interoperabiliteit te verwachten, maar het is belangrijk dat er in ieder geval enige samenwerking tussen verschillende modellen en generaties van dezelfde fabrikant mogelijk is.
Betrouwbaarheid
Voor het vergelijken van verschillende oplossingen kan ofwel de gemiddelde tijd tot falen of de beschikbaarheidsgraad worden gebruikt. Als deze cijfers ontbreken (of als er geen vertrouwen in bestaat), kan er een kwalitatieve vergelijking worden gemaakt. Voordeel zal zijn voor apparaten met gebruiksvriendelijke bediening (minder kans op configuratiefouten), voor gespecialiseerde encryptors (om dezelfde reden), evenals voor oplossingen met minimale detectie- en herstelduur bij uitval, inclusief middelen voor 'hot' redundantie van knooppunten en apparaten in het geheel.
Cost
Wat de kosten betreft, is het, zoals bij de meeste IT-oplossingen, verstandig om de totale eigendomskosten te vergelijken. Voor de berekening hoeft men het wiel niet opnieuw uit te vinden, maar kan men gebruikmaken van een geschikte methode (bijvoorbeeld van Gartner) en een calculator (bijvoorbeeld degene die al binnen de organisatie wordt gebruikt voor het berekenen van TCO). Het is duidelijk dat voor een netwerk encryptieoplossing de totale eigendomskosten bestaan uit directe kosten voor de aankoop of huur van de oplossing zelf, de infrastructuur voor het plaatsen van de apparatuur en de kosten voor implementatie, administratie en ondersteuning (ongeacht of dit intern of in de vorm van diensten van een externe organisatie gebeurt), alsook uit indirecte kosten door uitval van de oplossing (veroorzaakt door verlies van productiviteit van eindgebruikers). Waarschijnlijk is er maar één nuance. De impact van de prestaties van de oplossing kan op verschillende manieren worden beoordeeld: als indirecte kosten, veroorzaakt door een daling van de productiviteit, of als 'virtuele' directe kosten voor de aankoop / modernisering en onderhoud van netwerkmiddelen die de daling van de prestaties van het netwerk door encryptie compenseren. In elk geval is het beter om kosten, die moeilijk met voldoende nauwkeurigheid te berekenen zijn, 'buiten beschouwing' te laten in de berekening: dat vergroot het vertrouwen in het eindresultaat. En zoals gewoonlijk is het in ieder geval zinvol om de TCO van verschillende apparaten te vergelijken voor een specifiek gebruiksscenario - reëel of typisch.
Weerbaarheid
De laatste eigenschap is de weerstand van de oplossing. In de meeste gevallen kan weerstand alleen kwalitatief worden beoordeeld door verschillende oplossingen met elkaar te vergelijken. We moeten ons herinneren dat encryptieapparaten niet alleen middelen zijn, maar ook objecten van bescherming. Ze kunnen onderhevig zijn aan verschillende bedreigingen. Op de eerste plaats staan de bedreigingen van schending van de vertrouwelijkheid, reproductie en wijziging van berichten. Deze bedreigingen kunnen zich manifesteren via kwetsbaarheden in de encryptie of in specifieke modi ervan, evenals via kwetsbaarheden in encryptieprotocollen (inclusief tijdens de fases van verbinding totstandbrengen en sleutelgeneratie/distributie). Voordeel zal zijn voor oplossingen die het mogelijk maken om het encryptie-algoritme te wijzigen of de modus van de cipher om te schakelen (minstens via een firmware-update), voor oplossingen die maximale encryptie bieden en niet alleen gebruikersgegevens verbergen voor aanvallers, maar ook adres- en andere metadata, evenals voor die oplossingen die niet alleen coderen, maar ook berichten beschermen tegen reproductie en wijziging. Voor alle moderne encryptie-algoritmen, digitale handtekeningen, sleutelgeneratie en dergelijke die zijn vastgelegd in normen, kan de weerstand als gelijkwaardig worden beschouwd (anders kun je eenvoudig verdwalen in de jungle van cryptografie). Moeten dit per se GOST-algoritmen zijn? Hier is het eenvoudig: als het toepassingsscenario certificering door de FSB voor encryptiehulpmiddelen vereist (en in Rusland is dat vaak zo), voor de meeste scenario's van netwerkencryptie is dat het geval), dan kiezen we alleen tussen gecertificeerde apparaten. Als dat niet zo is, heeft het geen zin om apparaten zonder certificaten uit overwegingen uit te sluiten.
Een andere bedreiging is de dreiging van inbraak, ongeoorloofde toegang tot apparaten (zowel via fysieke toegang van buitenaf als binnenin de behuizing). De dreiging kan zich manifesteren via
Kwetsbaarheden in de implementatie - in hardware en in code. Daarom hebben oplossingen met een minimale 'aanvalsoppervlakte' via het netwerk, met fysieke beveiligingen (met breekdetectie, bescherming tegen afluisteren en automatische reset van cruciale informatie bij openen van de behuizing), en ook die welke de firmware-update mogelijk maken wanneer bekend is dat er een kwetsbaarheid in de code is, een voordeel. Er is nog een andere weg: als alle vergeleken apparaten certificaten van de FSB hebben, kan de klasse van de SKZI waarmee het certificaat is afgegeven, als een indicator van weerstand tegen hacken worden beschouwd.
Ten slotte is er nog een ander type bedreiging - fouten bij de configuratie en exploitatie, de menselijke factor in zijn puurste vorm. Hier komt een ander voordeel van gespecialiseerde encryptieoplossingen naar voren ten opzichte van convergerende oplossingen, die vaak gericht zijn op doorgewinterde 'netwerkprofessionals', en die problemen kunnen veroorzaken voor 'gewone', veelzijdige specialisten op het gebied van informatiebeveiliging.
In summary
In principe zou men hier een bepaalde integrale indicator kunnen voorstellen voor het vergelijken van verschillende apparaten, iets als
$$display$$K_j=∑p_i r_{ij}$$display$$
waarbij p het gewicht van de indicator is en r de rang van het apparaat op deze indicator, waarbij elke van de hierboven genoemde kenmerken kan worden onderverdeeld in 'atomische' indicatoren. Zo'n formule zou nuttig kunnen zijn, bijvoorbeeld bij het vergelijken van aanbestedingsvoorstellen volgens vooraf overeengekomen regels. Maar men kan ook volstaan met een eenvoudige tabel zoals
Kenmerken
Apparaat 1
Apparaat 2
…
Apparaat N
Doorvoersnelheid
+
+
+++
Overheadkosten
+
++
+++
Vertraging
+
+
++
Schaalbaarheid
+++
+
+++
Flexibiliteit
+++
++
+
Interoperabiliteit
++
+
+
Compatibiliteit
++
++
+++
Eenvoudig en gebruiksvriendelijk
+
+
++
Resilience
+++
+++
++
Cost
++
+++
+
Weerbaarheid
++
++
+++
Ik beantwoord graag vragen en constructieve kritische opmerkingen.
Bron: habr.com
