

Terwijl grote ondernemingen gelaagde verdedigingsstructuren opbouwen tegen potentiële interne kwaadwillenden en hackers, blijven phishing en spam verzendlijsten een hoofdpijn voor kleinere bedrijven. Als Marty McFly had geweten dat in 2015 ( en al helemaal in 2020) mensen niet alleen geen hoverboards zouden uitvinden, maar ook niet in staat zouden zijn om volledige controle te krijgen over ongewenste mail, zou hij waarschijnlijk het vertrouwen in de mensheid hebben verloren. Bovendien is spam tegenwoordig niet alleen hinderlijk, maar vaak ook kwaadaardig. In ongeveer 70% van de gevallen slagen cybercriminelen erin om in de infrastructuur binnen te dringen via malware die zich in bijlagen bevindt, of via phishinglinks in e-mails tijdens het uitvoeren van hun killchain.
De laatste tijd is er duidelijk een trend waarneembaar naar de verspreiding van sociale engineeringsmethoden als manier om de infrastructuur van een organisatie binnen te dringen. Vergeleken met de statistieken van 2017 en 2018 zien we bijna een stijging van 50% in het aantal gevallen waarin malware op de computers van werknemers terechtkomt via bijlagen of phishinglinks in de e-mailinhoud.
Over het geheel genomen kunnen de verschillende soorten dreigingen die via e-mail kunnen worden geïmplementeerd, in verschillende categorieën worden verdeeld:
- inkomende spam
- het opnemen van de computers van de organisatie in een botnet dat uitgaande spam verzendt
- kwaadaardige bijlagen en virussen in de e-mailinhoud (kleinere bedrijven hebben vaak te maken met massale aanvallen van het type Petya).
Om alle soorten aanvallen te beschermen, kan men ofwel meerdere informatiebeveiligingssystemen implementeren, of de service-modellen benaderen. Wij hebben al over het geïntegreerde platform voor cyberbeveiligingsdiensten – de kern van het ecosysteem van beheerde cyberbeveiligingsdiensten Solar MSS. Onder andere bevat het ook de gevirtualiseerde technologie Secure Email Gateway (SEG). Gewoonlijk neemt een klein bedrijf een abonnement op deze service, waarbij alle IT- en beveiligingsfuncties zijn overgedragen aan één persoon – de systeembeheerder. Spam is een probleem dat altijd zichtbaar is voor gebruikers en het management, en je kunt het niet negeren. Na verloop van tijd wordt het management echter ook duidelijk dat het eenvoudigweg 'doorgeven' aan de systeembeheerder niet mogelijk is – het kost te veel tijd.
2 uur voor het verwerken van e-mail – dat is nogal wat
Een van de retailers kwam met een soortgelijke situatie naar ons toe. De tijdregistratiesystemen lieten zien dat zijn medewerkers elke dag ongeveer 25% van hun werktijd (2 uur!) besteedden aan het beheren van hun inbox.
Door de e-mailserver van de klant aan te sluiten, hebben we de SEG-instantie ingesteld als een bidirectionele gateway voor zowel inkomende als uitgaande e-mail. We hebben filtering gestart op basis van vooraf vastgestelde beleidsregels. De blacklist hebben we samengesteld op basis van de door de klant geleverde gegevens en onze eigen lijsten van potentiële gevaarlijke adressen, die zijn verkregen door experts van Solar JSOC in het kader van andere diensten, zoals het monitoren van beveiligingsincidenten. Na deze stappen werd alle e-mail pas aan de ontvangers geleverd na schoonmaak, en verschillende spamcampagnes over "geweldige kortingen" stopten met het overvloedig binnenkomen op de e-mailservers van de klant, waardoor ruimte vrijkwam voor andere behoeften.
Echter, er waren situaties waarin een legitieme e-mail per ongeluk als spam werd gekwalificeerd, bijvoorbeeld wanneer deze van een niet-vertrouwde afzender kwam. In dit geval hebben we de beslissing aan de klant overgelaten. De opties zijn niet talrijk: onmiddellijk verwijderen of in quarantaine plaatsen. Men koos voor de tweede optie, waarbij dergelijke ongewenste e-mail op de SEG zelf wordt bewaard. We hebben de systeembeheerder toegang gegeven tot de webconsole, waar hij op elk moment belangrijke e-mails, bijvoorbeeld van een zakenpartner, kon vinden en deze naar de gebruiker kon doorsturen.
Laten we ons ontdoen van parasieten
De e-mailbeveiligingsdienst omvat analytische rapporten die zijn bedoeld om de beveiliging van de infrastructuur en de effectiviteit van de toegepaste instellingen te controleren. Daarnaast stellen deze rapporten ons in staat om trends te voorspellen. Bijvoorbeeld, we vinden in het rapport het relevante gedeelte 'Spam by Recipient' of 'Spam by Sender' en kijken naar welk adres de meeste geblokkeerde berichten worden gestuurd.
Tijdens de analyse van zo'n rapport kwam het ons verdacht voor dat het totale aantal berichten bij een van de klanten plotseling was gestegen. Zijn infrastructuur is klein en het aantal berichten is laag. En plotseling, na een werkdag, was het aantal geblokkeerde spamberichten bijna verdubbeld. We besloten om beter op te letten.
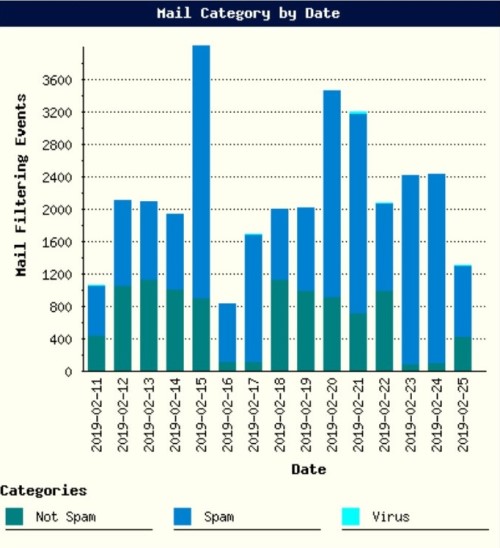
We see that the number of outgoing emails has increased, and all in the 'Sender' field are addresses from the domain that is connected to the email protection service. However, there is one nuance: among quite reasonable, and possibly even existing, addresses, there are clearly strange ones. We checked the IPs from which the emails were sent, and, as expected, they do not belong to the protected address space. Obviously, the attacker was sending spam on behalf of the client.
In this case, we provided the client with recommendations for properly configuring DNS records, specifically SPF. Our specialist advised creating a TXT record containing the rule 'v=spf1 mx ip:1.2.3.4/23 -all', which includes a comprehensive list of addresses permitted to send emails on behalf of the protected domain.
So why is this important: spam sent on behalf of an unknown small company is unpleasant but not critical. The situation is quite different in the banking sector, for example. Our observations show that a victim’s trust in a phishing email increases significantly if it is supposedly sent from the domain of another bank or a well-known counterparty. This pattern is not limited to banking employees; we see the same trend in other industries, such as energy.
Eliminating viruses
However, spoofing is not as common a problem as, for example, viral infections. How do people usually combat viral epidemics? They install antivirus software and hope that 'the enemy will not pass through.' But if it were that simple, considering the relatively low cost of antivirus programs, everyone would have long forgotten about malware issues. Yet, we continually receive inquiries along the lines of 'help restore files, everything has been encrypted, work is halted, data is lost.' We never tire of reminding clients that antivirus is not a panacea. In addition to the fact that antivirus databases may not update quickly enough, we often encounter malware capable of bypassing not only antivirus software but also sandboxes.
Helaas is er weinig kennis onder de gemiddelde medewerkers van organisaties over phishing- en malware-e-mails en kunnen zij deze niet van gewone correspondentie onderscheiden. Gemiddeld valt één op de zeven gebruikers die geen regelmatige bewustwordingstraining krijgen, voor sociale engineering: ze openen een geïnfecteerd bestand of sturen hun gegevens naar de aanvallers.
Hoewel de sociale aanvalsvector, in het algemeen, geleidelijk aan steeds sterker werd, werd deze trend het afgelopen jaar bijzonder merkbaar. Phishing-e-mails leken steeds meer op gebruikelijke nieuwsbrieven over promoties, aankomende evenementen, enzovoorts. Hier kunnen we de Silence-aanval op de financiële sector noemen – bankmedewerkers ontvingen een e-mail die zogenaamd een promotiecode voor deelname aan de populaire brancheconferentie iFin bevatte, en het percentage dat voor de truc viel was zeer hoog, terwijl we moeten benadrukken dat het hier gaat om de banksector – de meest geavanceerde op het gebied van informatiebeveiliging.
Vlak voor het afgelopen nieuwjaar hebben we ook verschillende curieuze situaties waargenomen waarin medewerkers van industriële bedrijven zeer hoogwaardige phishing-e-mails ontvingen met een 'lijst' van nieuwjaarsacties in populaire webwinkels en met promotiecodes voor kortingen. Medewerkers probeerden niet alleen zelf op de link te klikken, maar stuurden de e-mail ook door naar collega's van aangrenzende organisaties. Aangezien de bron waar de link in de phishing-e-mail naar verwees, was geblokkeerd, begonnen de medewerkers massaal verzoeken aan de IT-afdeling in te dienen om toegang te krijgen. Over het algemeen moet het succes van de verzending alle verwachtingen van de aanvallers hebben overtroffen.
Onlangs nam een bedrijf contact met ons op voor hulp, omdat ze 'vergrendeld' waren. Het begon allemaal toen de medewerkers van de boekhouding een e-mail ontvingen die zogenaamd van de Centrale Bank van Rusland kwam. Een boekhouder klikte op de link in de e-mail en downloadde de miner WannaMine, die, net als de bekende WannaCry, de EternalBlue-kwetsbaarheid exploiteerde. Het interessante is dat de meeste antivirusprogramma's zijn signatures al sinds begin 2018 kunnen detecteren. Maar of de antivirus was uitgeschakeld, of de databases waren niet bijgewerkt, of er was er überhaupt geen, in elk geval was de miner al op de computer, en niets verhinderde hem om verder door het netwerk te verspreiden, terwijl hij de CPU servers en ARM op 100% belastte.
Deze klant, na het ontvangen van het rapport van onze forensische groep, ontdekte dat de virus aanvankelijk via e-mail zijn systeem is binnengedrongen en startte een pilotproject om de e-mailbeschermingsdienst te activeren. Het eerste dat we instelden was de e-mail antivirus. Bij deze configuratie vindt er continue malware-scanning plaats, en de handhaving van handtekeningupdates vond eerst elk uur plaats, waarna de klant overstapte op een schema van twee keer per dag.
Een effectieve bescherming tegen virale infecties moet gelaagd zijn. Wat betreft de overdracht van virussen via e-mail, is het nodig om zulke berichten bij binnenkomst te filteren, gebruikers te trainen om sociale engineering te herkennen, en pas daarna te vertrouwen op antivirussoftware en sandboxing.
Altijd paraat
Natuurlijk beweren we niet dat oplossingen van het type Secure Email Gateway een wondermiddel zijn. Gerichte aanvallen, waaronder gerichte phishing, zijn extreem moeilijk te voorkomen, omdat elke aanval is 'afgestemd' op een specifieke ontvanger (organisatie of persoon). Maar voor een bedrijf dat probeert een basisniveau van veiligheid te waarborgen, is dat niet onbelangrijk, vooral met de juiste ervaring en expertise die aan de taak is gekoppeld.
In de meeste gevallen worden bij de uitvoering van gerichte phishing geen schadelijke bijlagen in de e-mail opgenomen, anders zou het spamfilter zo'n e-mail onmiddellijk blokkeren voordat deze de ontvanger bereikt. In plaats daarvan worden in de e-mail tekstlinks opgenomen naar een vooraf voorbereide webbron, en dan is het al snel gedaan. De gebruiker klikt op de link en na enkele redirects komt hij in enkele seconden terecht op de laatste in de keten, waarvan het openen malware op zijn computer zal laden.
Nog geraffineerder: op het moment dat de e-mail wordt ontvangen kan de link onschadelijk lijken en pas na verloop van tijd, wanneer deze al is gescand en doorgelaten, begint de redirect naar de malware. Helaas kunnen de specialisten van Solar JSOC, zelfs met hun expertise, de e-mailgateway niet zo instellen dat deze schadelijke software door de hele keten 'ziet' (hoewel automatische vervanging van alle links in e-mails naar SEG ter bescherming kan worden gebruikt, zodat deze de link niet alleen bij de levering van de e-mail scant, maar bij elke klik).
Ondertussen helpt de aggregatie van verschillende soorten expertise, waaronder gegevens verkregen van onze JSOC CERT en OSINT, zelfs bij een typische redirect. Dit stelt ons in staat om uitgebreide zwarte lijsten te vormen, op basis waarvan zelfs een e-mail met meerdere doorstuuradressen geblokkeerd zal worden.
Het gebruik van SEG is slechts een klein stenen blok in de muur die elke organisatie wil bouwen ter bescherming van haar activa. Maar ook deze schakel moet op de juiste manier in het geheel worden geplaatst, want zelfs SEG kan, bij correcte configuratie, een volwaardig beschermingsmiddel worden.
Ksenia Sadunina, consultant in de afdeling expertadviezen voor producten en diensten van Solar JSOC
Bron: habr.com
