

Begin december werd de nieuwe oplossing gelanceerd Veeam Backup for AWS voor het maken van back-ups en herstel van cloudinfrastructuren van Amazon Elastic Compute Cloud (Amazon EC2).
Hiermee kunnen back-ups van EC2-instanties worden gemaakt en opgeslagen in de cloudopslag van Amazon Simple Storage Service (Amazon S3), en kunnen ook EC2-snapshotketens in een native formaat worden gemaakt.
Voor gegevensherstel biedt Veeam Backup for AWS de volgende opties:
- Herstel van een gehele EC2-instantie
- Herstel van volumes van de instantie
- Herstel van bestanden en mappen van het gastbesturingssysteem van de instantie
Bovendien, aangezien de oplossing back-ups in Veeam-formaat maakt, kunnen Veeam Backup & Replication worden ingezet om back-upkopieën van EC2 op on-premises repositories te bewaren en vervolgens gegevensmigratie tussen cloud-, virtuele en on-premises infrastructuren uit te voeren.
En gebruikers zullen zeker blij zijn met de beschikbaarheid van een gratis versie van de nieuwe oplossing. Voor een meer gedetailleerde kennismaking met Veeam Backup for AWS, welkom onder de kat.
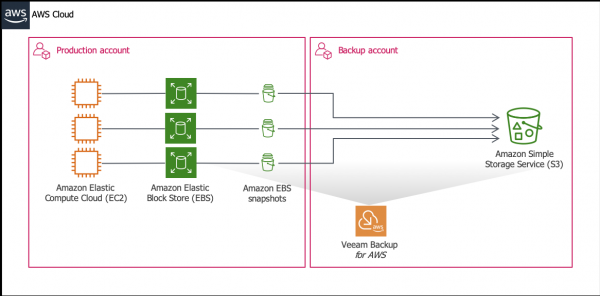
Belangrijkste mogelijkheden
Naast de reeds genoemde mogelijkheden voor automatisch het maken van snapshots van Amazon EBS en het opslaan van back-ups in de cloud van Amazon S3, zijn de volgende functies in de oplossing geïmplementeerd:
- Meervoudige authenticatie voor back-upbeheerders
- Databeveiliging op basis van beleid
- Ondersteuning voor IAM-rolverdeling
- Ondersteuning voor cross-regionale configuraties
- Ingebouwd algoritme voor kostenraming van services dat helpt bij het bewaken van betalingen.
En zoals al eerder vermeld, is er ook een gratis licentie, BYOL (build your own license), en een licentie gebaseerd op resourceverbruik — iedereen kan de juiste kiezen.
Stappen van de werking
Kort gezegd zijn de belangrijkste stappen als volgt:
- We controleren onze infrastructuur op naleving van de systeemvereisten die zijn beschreven .
- We installeren Veeam Backup for AWS zoals hieronder beschreven.
- We geven IAM-rollen op. Deze zijn nodig voor toegang tot de AWS-resources die betrokken zijn bij back-up en herstel:
- Als u EC2-instanties binnen één AWS-account wilt back-uppen, kunt u de rol gebruiken Default Backup Restore — deze wordt aangemaakt tijdens de installatie van Veeam Backup for AWS. Deze rol heeft de benodigde rechten om toegang te krijgen tot alle EC2-instanties en S3-buckets binnen het AWS-account waar Veeam Backup for AWS is uitgerold (het oorspronkelijke AWS-account).
- Als je van plan bent om gegevens van EC2-instanties tussen twee verschillende AWS-accounts te back-uppen of te herstellen, of als je voor elke bewerking een specifieke IAM-rol met een minimaal aantal rechten wilt gebruiken, moet je de benodigde IAM-rollen binnen het oorspronkelijke AWS-account maken en deze vervolgens aan Veeam Backup for AWS toevoegen. Hierover lees je meer in .
- We configureren de back-upinfrastructuur, namelijk:
- We configureren de S3-opslag.
Opmerking: Als je gegevens wilt beschermen met in plaats van back-ups native gemaakte snapshots, kun je deze stap overslaan, omdat de S3-opslag in dit scenario niet nodig is.
- We stellen de netwerkinstellingen voor de hulpelementen in worker-instanties.
Workers zijn hulpinstanties EC2 die draaien op Linux. Ze worden alleen gestart tijdens het back-uppen (of herstellen) en fungeren als back-upproxy. In de instellingen van de worker moet je de Amazon VPC, subnet en beveiligingsgroep opgeven waaraan deze hulpinstanties worden gekoppeld. Hierover kun je meer lezen .
- We configureren de S3-opslag.
- Vervolgens maken we een beleid op basis waarvan back-ups of snapshots van EC2-instanties worden gemaakt. Dit zal ik kort hieronder toelichten.
- Uit de back-up kan een herstel worden uitgevoerd - hierover ook iets verderop.
Implementatie en configuratie
Veeam Backup for AWS is beschikbaar op .
De implementatie van de oplossing verloopt als volgt:
- Log in op AWS Marketplace met het AWS-account dat je wilt gebruiken voor het installeren van de oplossing.
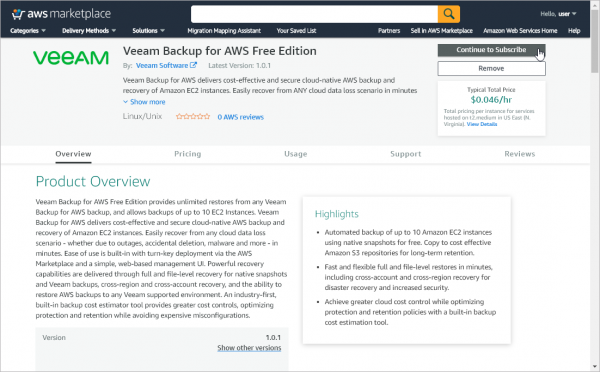
- Open de pagina van Veeam Backup for AWS, kies de gewenste editie (betaald of gratis). Meer informatie over de edities vind je .
- Veeam Backup for AWS Free Edition
- Veeam Backup for AWS Paid Edition
- Veeam Backup for AWS BYOL Edition
- Bovenaan rechts klikken we op Continue to Subscribe.

- Op de pagina voor het abonnement gaan we naar de sectie Terms and Conditions (gebruikvoorwaarden) en daar klikken we op Show Details, vervolgens op de link End User License Agreement lezen we de licentieovereenkomst.
- Klik daarna op de knop Continue to Configuration en ga verder met de configuratie.
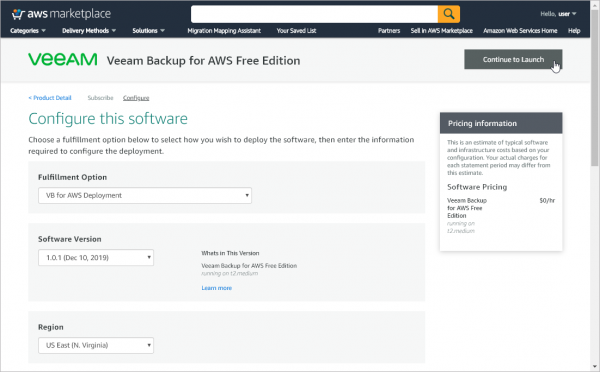
- Op de pagina Configure this software stellen we de instellingen voor de installatie in:
- Uit de lijst Fulfillment Option (implementatieopties) kiezen we de optie voor ons product - VB for AWS Deployment.
- Uit de lijst met versies Software Version kiezen we de nieuwste versie van Veeam Backup for AWS.
- Uit de lijst met regio's Region Kies de AWS-regio waarin de EC2-instantie met Veeam Backup for AWS moet worden geïmplementeerd.
Opmerking: Meer informatie over AWS-regio's is beschikbaar .
- Klik daarna op de knop Doorgaan naar Lanceren om door te gaan naar de lancering.
- Op de pagina Start deze software volg deze stappen:
- In de sectie Configuratiegegevens controleer of alle instellingen correct zijn opgegeven.
- Van de actieslijst Kies Actie we kiezen Lanceer CloudFormation.
- De installatie van Veeam Backup for AWS gebeurt via de AWS CloudFormation-stack.
Opmerking: Hier is een stack een verzameling van cloudresources die als een enkele eenheid kunnen worden beheerd: creëren, verwijderen, gebruiken voor het starten van applicaties. Meer informatie is te vinden in de AWS-documentatie.
Klik op Lanceer en start de wizard voor het maken van een stack Wizard voor het maken van een stack.
Creëren van een AWS CloudFormation-stackCreëren van een AWS CloudFormation-stack:
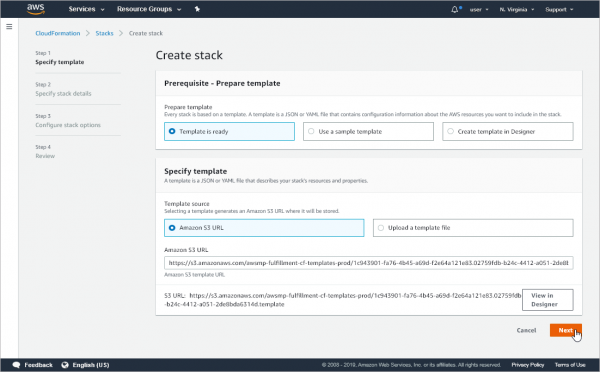
- Op de stap Specificeer sjabloon je kunt de standaardinstellingen voor het stack-sjabloon behouden.
- Op de stap Specificeer stackdetails voer instellingen voor onze stack in.
- In het veld Stacknaam voer een naam in; gebruik letters in hoofd- en kleine letters, cijfers en koppeltekens.
- In de instellingensectie Instelling van de instantie:
Uit de lijst Instantietype voor de Veeam Backup for AWS-server moet je het type EC2-instantie kiezen waarop Veeam Backup for AWS zal worden geïnstalleerd (hierna noemen we het Veeam Backup for AWS-server). Het wordt aanbevolen om het type t2.medium.
Uit de lijst Sleutelpaar voor de Veeam Backup for AWS-server je moet een sleutelpaar kiezen dat zal worden gebruikt voor authenticatie op deze nieuwe server. Als het gewenste sleutelpaar niet in de lijst staat, moet je het aanmaken zoals beschreven .
Geef aan of het nodig is om automatische back-ups van EBS-volumes voor de Veeam Backup for AWS-server in te schakelen (standaard moet dit, d.w.z. true).
Geef aan of de Veeam Backup for AWS-server opnieuw moet worden opgestart in het geval van een softwarefout.
Geef aan of de Veeam Backup for AWS-server opnieuw moet worden opgestart in het geval van een infrastructuuraanfailure.
- In de netwerkinstellingensectie Netwerkinstellingen:
- Geef aan of er een Elastic IP-adres voor de Veeam Backup for AWS-server moet worden gemaakt. Zie hier voor meer informatie.
- In het veld Toegestane bron-IP-adressen voor verbinding met SSH geef het IPv4-adresbereik op waarvan toegang tot de Veeam Backup for AWS-server via SSH is toegestaan.
- In het veld Toegestane bron-IP-adressen voor verbinding met HTTPS geef het IPv4-adresbereik op waarvan toegang tot de webinterface van Veeam Backup for AWS is toegestaan.
Het IPv4-adresbereik wordt opgegeven in CIDR-notatie (bijvoorbeeld, 12.23.34.0/24). Om toegang vanaf alle IPv4-adressen toe te staan, kun je 0.0.0.0/0 invoeren. (Deze optie wordt echter niet aanbevolen omdat het de beveiliging van de infrastructuur vermindert.)
- Op basis van de opgegeven IPv4-adressen maakt AWS CloudFormation een beveiligingsgroep voor Veeam Backup for AWS, met bijbehorende regels voor inkomend verkeer via SSH en HTTPS. (Standaard wordt poort 22 gebruikt voor inkomend verkeer via SSH en poort 443 voor HTTPS.) Als u tijdens de installatie van de oplossing een andere beveiligingsgroep voor Veeam Backup for AWS wilt opgeven, vergeet dan niet de relevante regels handmatig aan deze groep toe te voegen en te controleren of toegang tot AWS-services is toegestaan (vermeld in de sectie Vereisten van de gebruikershandleiding).
- In de sectie VPC en Subnet moet u Amazon Virtual Private Cloud (Amazon VPC) en het subnet selecteren waarmee de server Veeam Backup for AWS zal worden verbonden.
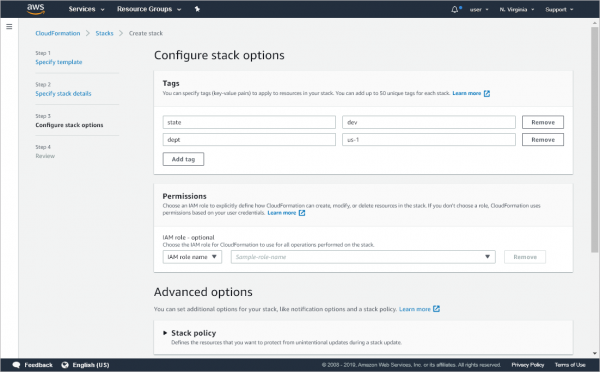
- Op de stap Configureer stackopties geef AWS-tags, machtigingen voor de IAM-rol en andere stackinstellingen op.
- Op de stap Bekijk controleer alle instellingen, selecteer de optie Ik erken dat AWS CloudFormation IAM-bronnen kan maken en klik op Maak stack.
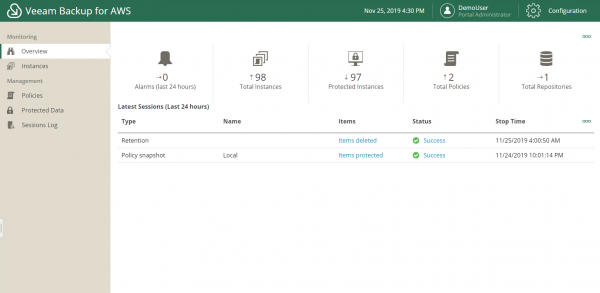
Na de installatie openen we de webconsole door het DNS- of IP-adres van de EC2-instantie waar Veeam Backup for AWS is geïnstalleerd in de browser in te voeren, bijvoorbeeld:
https://ec2-135-169-170-192.eu-central-1.compute.amazonaws.com
In de console worden de bronnen weergegeven waarvoor gegevensbescherming is ingesteld via Veeam Backup for AWS:
De benodigde infrastructuurinstellingen, rollen enz. zijn uitgebreid beschreven in .
Back-upbeleid
Voor het beschermen van instanties maken we beleid.
Voor verschillende soorten objecten kunnen verschillende beleidsregels worden ingesteld: bijvoorbeeld een beleid dat is bedoeld voor de bescherming van tier 3-applicaties (de minst kritische), of beleidsregels voor tier 2- en tier 1-applicaties. In de instellingen van het beleid geven we op:
- Een account met IAM-rollen
- Regio's — u kunt er meerdere kiezen
- Wat er gepland is om beschermd te worden — dit kan alles zijn (alle bronnen) of geselecteerde instanties of (tags)
- Bronnen die moeten worden uitgesloten
- Instellingen voor snapshots, inclusief of snapshots moeten worden gebruikt en hoe lang ze bewaard moeten worden
- Back-upinstellingen: pad naar de repository, schema en bewaarperiode
- Een kostenraming van de diensten (daarover hieronder)
- Instellingen voor schema en meldingen
Ingebouwde kostenraming van de diensten
In de oplossing Veeam Backup for AWS is een automatische kostenraming van de diensten ingebouwd — hierdoor wordt direct berekend wat de kostprijs van de back-updiensten zal zijn volgens het specifieke beleid. Bij de berekening worden de volgende metrische waarden betrokken:
- Kosten van back-up
- Kosten van snapshot
- De kosten voor verkeer zijn bijzonder belangrijk als de repository zich buiten het gebied bevindt waar de infrastructuurnoden zich bevinden (Amazon AWS rekent verkeer naar andere regio's aan).
- Transactiekosten
- Totale kosten
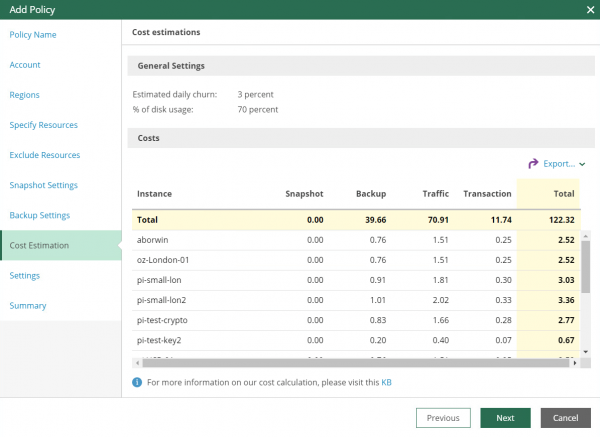
Gegevens kunnen geëxporteerd worden naar een CSV- of XML-bestand.
Hulpelementen — Workers
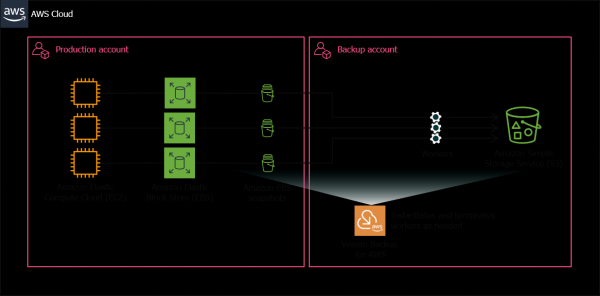
Om de verkeerskosten te verlagen, kunnen hulpelementen automatisch worden aangemaakt — workers — in dezelfde AWS-regio als de beschermde objecten. Workers worden automatisch gestart alleen tijdens de overdracht van gegevens naar/van de Amazon S3-cloud of tijdens het herstel, en na afloop van de operaties worden ze uitgeschakeld en verwijderd.
Back-up
Voor back-upoperaties maakt Veeam Backup for AWS gebruik van native snapshots (zie ). Tijdens de back-up gebruikt Veeam Backup for AWS AWS CLI-commando's om snapshots van EBS-volumes te maken die aan de EC2-instance zijn gekoppeld. Afhankelijk van het door jou gekozen back-upscenario, zal Veeam Backup for AWS van deze snapshots voor de EC2-instance ofwel een keten van native snapshots ofwel een image-level back-up maken.
Native snapshots
Veeam Backup for AWS maakt native snapshots van de EC2-instance als volgt:
- Eerst worden snapshots gemaakt van de EBS-volumes die aan deze instance zijn gekoppeld.
- Bij het maken van snapshots worden AWS-tags toegewezen aan de EBS-snapshots. De sleutels en waarden van deze tags bevatten versleutelde metadata. Veeam Backup for AWS beschouwt EBS-snapshots met metadata als native snapshots voor de EC2-instance.
- Als de EC2-instance al door het back-uppolitiek is verwerkt, controleert Veeam Backup for AWS het aantal herstelpunten in de snapshots. Als het aantal de limiet overschrijdt die in de politiek is opgegeven, wordt het oudste punt verwijderd. Opmerking: Het opslag- en automatische verwijderingsbeleid (retentieduur) is niet van toepassing op handmatig gemaakte snapshots (het gaat specifiek om snapshots die apart zijn gemaakt). Deze snapshots kunnen worden verwijderd zoals beschreven . (Als onder 'handmatig' wordt verstaan dat het beleid handmatig wordt gestart buiten het schema, dan werkt de retentie op de zo gemaakte snapshot.).
Image-level back-ups
Zo voert Veeam Backup for AWS image-level back-up uit:
- Eerst worden snapshots gemaakt van de EBS-volumes die aan deze instance zijn gekoppeld.
- Veeam Backup for AWS gebruikt EBS-snapshots als bronnen voor de back-up. Na het voltooien van het back-upproces worden deze snapshots verwijderd.
- Daarna wordt er in de AWS-regio waar deze instantie zich bevindt een aanvullende worker gestart, die helpt bij het verwerken van de gegevens van de EC2-instantie.
- Van de tijdelijke snapshots worden EBS-volumes gemaakt en deze worden aan de worker-instantie gekoppeld.
- De gegevens worden gelezen van de EBS-volumes op de worker-instantie, waarna de gegevens worden overgedragen naar de S3-repository, waar ze in Veeam-indeling worden opgeslagen.
- Tijdens een incrementele sessie leest Veeam Backup for AWS de metadata van de back-ups uit de S3-repository en gebruikt deze om de blokken te identificeren die sinds de vorige sessie zijn gewijzigd.
- Wanneer de back-up is voltooid, verwijdert Veeam Backup for AWS de tijdelijke EBS-snapshots en de worker-instantie van Amazon EC2.
Gegevensherstel
Met Veeam Backup for AWS kunnen gegevens als volgt worden hersteld:
- Naar de oorspronkelijke locatie, waarbij de oorspronkelijke instantie wordt overschreven. Alle gegevens op deze instantie worden overschreven door de gegevens die in de back-up zijn opgeslagen, terwijl de configuratie van de instantie behouden blijft.
- Naar een nieuwe locatie, waarbij een nieuwe instantie wordt aangemaakt. In dit scenario - als je kiest voor herstel naar een nieuwe locatie of met nieuwe instellingen - moeten de configuratie-instellingen worden opgegeven die op de instantie worden toegepast na voltooiing van het herstel:
- Regio
- Encryptie-instellingen
- Naam en type van de instantie
- Netwerkinstellingen: Virtual Private Cloud (VPC), subnet, beveiligingsgroep
Herstel van volumes
Het herstel van EC2-volumes uit een snapshot of uit een back-up wordt ook ondersteund, naar de oorspronkelijke of een nieuwe locatie. In het tweede geval moet voor de nieuwe locatie de AWS-regio, Availability Zone en andere parameters worden opgegeven.
Tijdens het herstel wordt ook een worker ingezet.
Het proces ziet er in groot lijnen als volgt uit (aan de hand van een voorbeeld van herstel vanuit een back-up):
- Veeam Backup for AWS start een worker in de juiste AWS-regio, maakt het vereiste aantal lege EBS-volumes aan en koppelt deze aan de worker-instantie.
- Herstelt gegevens uit de back-up naar deze volumes.
- Ontkoppelt de EBS-volumes en verplaatst ze naar de vereiste locatie (oorspronkelijke of andere AWS-regio), waar deze volumes als afzonderlijke volumes worden opgeslagen.
- Verwijdert de worker-instantie na het voltooien van de bewerkingen.
Opmerking: Vergeet niet dat na het herstel de volume niet automatisch aan de EC2-instance wordt gekoppeld (het wordt gewoon opgeslagen op de opgegeven locatie als een afzonderlijk EBS-volume).
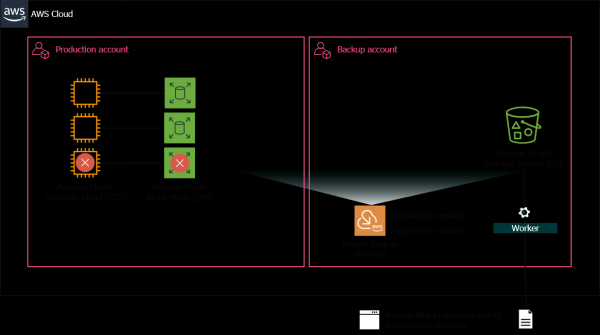
Bestanden herstellen
Maakt het mogelijk om afzonderlijke bestanden te herstellen zonder dat u de gehele instance hoeft te herstellen.
Wanneer u het herstel op bestandsniveau initieert, ontvangt u een URL (gebaseerd op de publieke DNS-naam van de worker), waarmee u de hele mappenstructuur op het gast-OS kunt bekijken, de benodigde bestanden vindt en deze kunt downloaden naar uw lokale machine.
Ook voor de veiligheid kunt u het certificaat en de vingerafdruk controleren om er zeker van te zijn dat er geen MiTM-aanval is.
Integratie met Veeam Backup & Replication
Als Veeam Backup & Replication in uw infrastructuur is ingezet, kunt u herstel van de machines die erin zijn opgenomen naar de Amazon EC2-cloud instellen met de functie Direct Restore to AWS, en deze cloudgegevens vervolgens beschermen met Veeam Backup for AWS.
De werking van Veeam Backup & Replication met Amazon S3-repositories, die door Veeam Backup for AWS worden aangemaakt, wordt ook ondersteund — het is mogelijk om back-ups van Amazon EC2-instances naar een on-premises infrastructuur te herstellen.
Kenmerken van de gratis versie
De gratis versie van Veeam Backup for AWS staat het back-uppen van tot 10 EC2-instances toe; het herstel uit back-ups is onbeperkt.
Opmerking: Aanbevolen gebruik t2.medium.
De geschatte kosten voor resources zijn $9,8 per maand, op basis van 24/7 gebruik met de volgende standaardinstellingen:
- EC2 — 1 instance t3.micro
- EBS — 1 GP2-volume van 8 GB
- Configuratie voor de S3-repository — 50 GB Standard S3-opslag, 13.000 S3 PUT-verzoeken, 10.000 S3 GET-verzoeken, 50 GB S3 Select-gebruik
Nuttige links
Veeam Backup for AWS-oplossing op
(in het Engels).
Bron: habr.com
