

Dag van de bescherming van persoonlijke gegevens, Minsk, 2019. Organisator: Mensenrechtenorganisatie Human Constanta.
Moderator (hierna – M): – Arthur Khachuyan is bezig met... Mag ik zeggen ‘aan de donkere kant’ in de context van onze conferentie?
Arthur Khachuyan (hierna – AK): – Aan de kant van de bedrijven – ja.
V: – Hij verzamelt uw gegevens en verkoopt deze aan bedrijven.
AK: – Eigenlijk niet...
V: – En hij zal uitleggen hoe bedrijven uw gegevens kunnen gebruiken, wat er met die gegevens gebeurt wanneer ze online komen. Hij zal waarschijnlijk niet vertellen wat je ermee moet doen. We zullen er verder over nadenken...
AK: – Ik zal het vertellen, ik zal het vertellen. Eigenlijk zal ik het niet lang maken, maar tijdens het vorige evenement ontmoette ik iemand wiens ‘Facebook’-account zelfs voor een hond was geblokkeerd.
Hallo allemaal! Mijn naam is Arthur. Ik ben inderdaad bezig met het verwerken en verzamelen van gegevens. Natuurlijk verkoop ik geen persoonlijke gegevens openbaar aan iemand. Grapje. Mijn werkgebied is het extraheren van kennis uit gegevens die in openbare bronnen te vinden zijn. Wanneer iets juridisch gezien geen persoonlijke gegevens zijn, maar waaruit kennis kan worden gehaald die even waardevol is als persoonlijke gegevens. Eigenlijk heb ik niets schokkends te vertellen. Dit gaat trouwens over Rusland, maar ik heb ook cijfers over Wit-Rusland.
Wat zijn de werkelijke afmetingen?
Eergisteren was ik in Moskou bij een van de leidende politieke partijen (ik zeg niet welke), en we bespraken de implementatie van een project. En de IT-directeur van die partij staat op en zegt: "Kijk, u had het over getallen en zo, weet u, de 2e afdeling van de FSB heeft hier een notitie voorbereid, waarin staat dat er 24 miljoen Russen op sociale netwerken zijn. En u zegt – meer dan 120. Meer dan dertig [miljoen] gebruiken helemaal geen internet." Ik zeg: "Ja? Nou, oké."
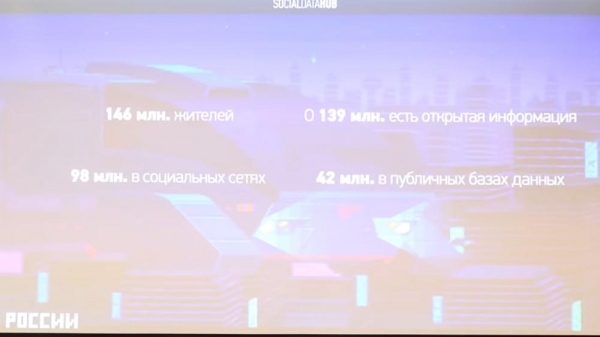
Mensen beseffen echt niet de omvang. Het zijn niet alleen overheidsinstanties die waarschijnlijk niet volledig begrijpen hoe internet werkt, maar ook mijn moeder bijvoorbeeld. Zij begint nu pas te begrijpen dat ze de kaart in de "Perekrestok" niet zomaar krijgt, niet voor de schamele kortingen die deze "Perekrestok" aanbiedt, maar omdat haar gegevens later worden gebruikt in ODF, aankopen, voorspellende modellen, enzovoort.
In totaal zijn er zoveel inwoners, en er is informatie over zoveel in openbare bronnen. Van sommigen is alleen de achternaam bekend, van anderen is alles bekend, tot aan de pornotitels die ze leuk vinden (ik grijp hier altijd een grapje over in, maar het is echt zo); en allerlei informatie: hoe vaak mensen reizen, met wie ze verkeering hebben, welke aankopen ze doen, met wie ze samenwonen, hoe ze zich verplaatsen – er is veel informatie die gebruikt kan worden door slechte, minder slechte en goede mensen (ik weet zelfs niet welke schaal ik hiervoor moet verzinnen, maar goed).
Er zijn sociale netwerken, die natuurlijk een gigantische verzameling van openbare gegevens zijn, wat speelt in op de zwakte van mensen die schreeuwen over privacy. Maar in werkelijkheid is het zo: als je een grafiek van de afgelopen 5 jaar voorstelt – het niveau van hysterie over persoonlijke gegevens neemt toe, maar tegelijkertijd neemt het aantal gesloten accounts op sociale netwerken jaar na jaar af. Misschien is het niet volledig juist om hieruit conclusies te trekken, maar: het eerste wat elke onderneming die gegevens verzamelt tegenhoudt is gewoon een gesloten account op sociale netwerken, omdat de mening van iemand binnen zijn gesloten account, als hij niet 100.000 volgers heeft, niet echt interessant is voor belangrijke analyses; maar zo nu en dan zijn er ook uitzonderingen.
Waar halen ze informatie over ons vandaan?
Is er ooit iemand aan uw deur geklopt, oude vrienden van de basisschool met wie u lange tijd niet heeft gesproken, en verdween dat account vervolgens? Er zijn mensen met minder goede bedoelingen die telefoonnummers verzamelen: ze analyseren vrienden (en de vriendenlijst is bijna altijd openbaar, zelfs als iemand zijn profiel verbergt, of de vriendenlijst kan 'terug' worden hersteld door alle andere gebruikers te verzamelen), ze nemen een inactieve vriend van u, maken een kopie van zijn profiel, vragen om vriendschap, u accepteert het, en binnen twee seconden is het account verwijderd; maar de kopie van uw profiel blijft intakt. Dit is precies hoe het ging met de jongens onlangs, toen 68 miljoen profielen van 'Facebook' ergens heen verdwenen - ze voegden iedereen ongeveer zo toe, kopieerden die informatie, en schreven zelfs persoonlijke berichten naar sommige mensen…
Sociale netwerken zijn een enorme bron van informatie; in bijna 80% van de gevallen wordt informatie over een specifiek persoon niet rechtstreeks verkregen, maar via hun naaste omgeving - dit zijn allerlei indirecte kennis en signalen (we noemen dit 'de algoritme van de 'Boze ex'), omdat een kennis van mij me op deze absoluut geniale gedachte bracht. Zij volgde nooit haar vriend, maar altijd de vijf vrienden van haar vriend en wist altijd waar hij zich bevond. Dit is eigenlijk reden genoeg voor een heel wetenschappelijk artikel.
Er zijn enorm veel bots die allerlei goede en slechte dingen doen. Er zijn onschuldige bots die simpelweg op u abonneren om later cosmetica te adverteren; en er zijn serieuze netwerken die proberen hun mening op te dringen, vooral voor de verkiezingen. Ik weet niet hoe het in Belarus is, maar in Moskou had ik voor de gemeenteraadsverkiezingen om de een of andere reden een enorme hoeveelheid vreemden als vrienden, en ieder steunt een andere kandidaat; ze analyseren totaal niet de inhoud die ik consumeer - ze proberen gewoon een onduidelijke hervorming op te dringen, terwijl ik in Moskou helemaal niet geregistreerd ben en niet ga stemmen.
Een vuilnisbelt - een bron van gevaarlijke informatie
Bovendien is er het 'Dark Web', dat niet alleen wordt onderschat, maar waar iedereen denkt dat je er alleen naartoe moet gaan om drugs te kopen of te leren hoe je een wapen maakt. Maar in werkelijkheid zijn er daar heel veel gegevensbronnen. Bijna al deze bronnen zijn illegaal (of semi-legaal), omdat iemand misschien een database van luchtvaartmaatschappijen op een of andere hackersite heeft gehackt en deze daar heeft geplaatst. Juridisch gezien mag je deze gegevens niet gebruiken, maar als je daaruit enige kennis vergaart (zoals in een Amerikaanse rechtszaal) – bijvoorbeeld een audio-opname gemaakt zonder machtiging, kun je die niet gebruiken, maar de kennis die je uit deze opname haalt, ga je niet vergeten – en dit is ongeveer hetzelfde.
Het is eigenlijk een heel gevaarlijk iets, dus ik maak altijd grappen, maar het is waar. Ik bestel altijd mijn eten in het huis naast me, omdat 'Delivery Club' heel vaak wordt gehackt en ze hebben echt zulke problemen. En onlangs was ik erg verrast: ik bestelde boodschappen, en op de doos die ik naar de vuilnisbak bracht, zat een sticker met daarop – 'Arthur Khachuyan', telefoonnummer, adres van het appartement, code voor de intercom en e-mail. We hebben zelfs geprobeerd om met de gemeentelijke autoriteiten in Moskou afspraken te maken om toegang te krijgen tot de vuilnisbelt: in feite om naar de afvalopslag te gaan en puur uit nieuwsgierigheid te proberen om enige vermelding van persoonlijke gegevens te vinden – om iets te doen als een mini-onderzoek. Maar we werden afgewezen toen ze hoorden dat we met medewerkers van Roskomnadzor wilden komen.
Maar dat is echt zo. Heb je die geweldige film 'Hackers' gezien? Ze zochten in de vuilnis naar een deel van een virus. Dit is ook een populaire zaak – mensen vergeten wat ze in openbare bronnen hebben gegooid. Het kan een schoolwebsite zijn waarop ze een scriptie over de superioriteit van het blanke ras hebben geschreven, en daarna gingen ze naar de Doema en vergaten het. Dergelijke gevallen zijn er echt geweest.
Wat liken de 'eenheidspartijen'?
Als je de 'top' bezoekt op de website 'Lifnews'... Mijn studenten deden twee jaar geleden onderzoek: ze namen alle deelnemers van de voorverkiezingen van 'Ejedina Russland' (ze hebben allemaal officieel hun sociale media-accounts ingediend bij de centrale kiescommissie), keken naar wat ze überhaupt leuk vinden – kinderporno, trash, vreemde advertenties van vreemde volwassen vrouwen... Kortom, mensen lijken dat te zijn vergeten.
Later schreven ze een brief dat de accounts van twintig mensen waren gestolen. Maar hun accounts werden twee weken geleden gestolen, acht maanden geleden hebben ze deze ingediend bij de verkiezingscommissie, en de likes waren twee jaar geleden... Begrijp je het? Er is echt een enorme hoeveelheid informatie die zelfs voor onderzoeksdoeleinden altijd kan worden gebruikt.
Mini-offtopic: gisteren zag ik het nieuws dat Roskomnadzor de onderzoeken van studenten van 'hoge scholen' van twee jaar geleden heeft geblokkeerd. Misschien heeft iemand dit nieuws gezien? Dit was het onderzoek dat mijn studenten deden: ze verzamelden informatie van 'Tor', van de site 'Hydra', waar drugs worden verkocht (sorry – van 'Ramp'), over hoeveel en wat er in welke regio van Rusland kostte, en maakten een onderzoek. Het heette 'De consumentenmand van de feestganger'. Dit lijkt misschien grappig, maar vanuit een data-analyse perspectief is het eigenlijk een interessante dataset – ik heb er nog eens twee jaar over verschillende 'hackathons' mee gedaan. Dit is een reëel fenomeen – er is veel interessants te vinden.
Hoe Get Contact 'de zielen' van nieuwsgierige gebruikers kocht en waarom je de gebruikersovereenkomst moet lezen.
Gewoonlijk, als je iemand vraagt waar hij bang voor is wat betreft datalekken (vooral als iemand zijn webcam heeft afgeplakt), schrijft hij altijd zijn prioriteitenstructuur als volgt op: hackers, overheid, bedrijven.
Dat is natuurlijk een grap. Maar eigenlijk hebben actieve data-analisten, allerlei gegevensonderzoekers veel meer gestolen dan, naar mijn mening, de angstaanjagende Russen, Amerikanen of andere hackers (voeg er iemand toe, afhankelijk van je politieke overtuigingen). Over het algemeen hebben mensen hier normaal gesproken de grootste angst voor – jullie hebben allemaal vast wel je webcam afgeplakt? Je hoeft je handen niet op te steken.
Maar als hackers iets illegaals doen en de overheid toestemming nodig heeft van de rechtbank om gegevens te verkrijgen, dan hebben die gasten [bedrijven] helemaal niets nodig, omdat ze zoiets hebben als een gebruikersovereenkomst, die niemand ooit in zijn leven leest. En ik hoop echt dat soortgelijke maatregelen mensen zullen dwingen om overeenkomsten te lezen. Ik weet niet hoe het in Wit-Rusland is, maar in Moskou was er in het midden van dat jaar een golf van de app 'GetContact' (jullie waren waarschijnlijk op de hoogte), toen er een app verscheen die uit het niets kwam en zei: geef de app toegang tot al je contactpersonen, en wij zullen je laten zien hoe je met iedereen was opgeslagen.
Het is niet in de media geweest, maar veel hooggeplaatste ambtenaren hebben me geklaagd dat iedereen ze constant begint te bellen. Blijkbaar hebben de beheerders geprobeerd om in deze database het telefoonnummer van Shoigu te vinden, en van nog iemand… Volotsjkova… Een onschuldig ding. Maar degenen die de gebruiksovereenkomst van 'GetContact' hebben gelezen, weten dat er staat: spam in onbeperkte hoeveelheden op onbeperkte tijd, verkoop van jouw gegevens zonder controle aan derden, zonder enige beperking qua rechten, verjaringstermijnen en eigenlijk alles wat maar kan. En dat is eigenlijk niet zo'n super zeldzaam verhaal. Facebook liet me, terwijl ik daar was, tot 15 keer per dag meldingen zien: 'Synchroniseer je contacten, en ik zoek al je vrienden voor je die je hebt!'.
Bedrijven geven er niets om. FZ 152 en GDPR
Maar in werkelijkheid zijn de prioriteiten precies omgekeerd, omdat bedrijven beschermd worden door privaatrecht, en daarom is het in vrijwel alle gevallen onmogelijk om te bewijzen dat ze ongelijk hebben. Gezien het feit dat ze groot, intimiderend en erg duur zijn, is dat praktisch onmogelijk. En als je bovendien nog in Rusland bent, met verouderde wetgeving, wordt alles er heel somber op.
Weet je wat het verschil is tussen de Russische wet (die praktisch dezelfde is als de Wit-Russische) en bijvoorbeeld de GDPR? De Russische wet 152 beschermt gegevens (een overblijfsel uit de Sovjetperiode) – een document dat gegevens beschermt tegen lekken. De GDPR daarentegen beschermt de rechten van gebruikers – het recht dat ze bepaalde vrijheden, privileges of iets anders kunnen verliezen, omdat hun gegevens ergens heen lekken (dit begrip is letterlijk opgenomen in hun 'data-lis'). En bij ons, wat je ten laste gelegd kan worden – is een boete omdat je geen gecertificeerd 'open'-'Excel' hebt voor de verwerking van persoonsgegevens. Ik hoop dat dit ooit zal veranderen, maar ik denk niet op korte termijn.
Wat zijn de werkelijke mogelijkheden van targeting vandaag de dag?
De eerste, waarschijnlijk angstaanjagende geschiedenis, waar iedereen constant aan heeft gedacht – dat is het lezen van persoonlijke berichten. Ongetwijfeld is er onder jullie iemand die ooit iets hardop heeft gezegd en daarna gerichte advertenties heeft ontvangen. Ja, zijn er zulke mensen? Steek je hand op.
Ik geloof eigenlijk niet in het verhaal dat de hypothetische 'Yandex Navigator' audio in de stroom voor alle gebruikers herkent, omdat degenen die enigszins bekend zijn met spraakherkenning begrijpen dat: ten eerste, datacenter van 'Yandex' vijf keer groter zou moeten zijn; maar het belangrijkste is dat de kosten voor het aantrekken van zo iemand enorm zouden zijn (om audio in de stroom te herkennen en te begrijpen waar iemand het over heeft). Maar! Er zijn echt algoritmen die je taggen op basis van bepaalde sleutelwoorden, zodat ze later een soort reclamecommunicatie kunnen doen.
Er zijn talloze onderzoeken uitgevoerd, en ik heb 100 keer schone accounts aangemaakt, dingen naar iemand gestuurd in berichten, en vervolgens plotseling advertenties ontvangen die, lijkt het, niets met dat te maken hadden. Er zijn eigenlijk twee conclusies hier. Tegen zo'n verhaal - het wordt beschouwd dat een persoon gewoon in een statistische steekproef valt; laten we zeggen, je bent een man van 25 jaar die precies op dat moment moest worden geconfronteerd met cursussen Engels, net op het moment dat je iemand iets schreef. Tenminste, 'Facebook' zegt altijd in de rechtbank: er is een bepaald gedragspatroon dat we je niet zullen tonen, dat is gebaseerd op gegevens die we je niet zullen tonen, we hebben interne onderzoeken die we je absoluut niet zullen tonen (omdat alles bedrijfsgeheim is); in het algemeen, je bent in een bepaalde statistische steekproef beland, dus hebben we je dit getoond.
Hoe 'Facebook' de privacy van gebruikers in de war bracht
Helaas is dit helemaal niet te bewijzen, tenzij je iemand binnen het bedrijf hebt die deze acties op de een of andere manier bevestigt. Maar in het Amerikaanse recht staat in zo'n geval de geheimhoudingsplicht van deze werknemer hoger dan zijn verlangen om je te helpen, dus niemand zal dit doen. Het is ook interessant - ergens een jaar of anderhalf geleden - begon er een trend in Amerika te ontstaan, waarbij mensen een browserextensie installeerden om hun Facebook-berichten te versleutelen: je schrijft iets naar iemand, hij versleutelt het met een sleutel op je apparaat en verstuurt nonsens in open toegang.
Dus 'Facebook' heeft anderhalf jaar met dit bedrijf gev battled en het is onduidelijk op welke basis (omdat ik niet goed thuis ben in het Amerikaanse recht) ze hen dwongen om deze applicatie te verwijderen en vervolgens een wijziging maakten in de gebruikersovereenkomst: als je kijkt, is er een punt dat je geen berichten in versleutelde vorm mag doorgeven - het is zo slim beschreven dat je geen cryptografische algoritmen mag gebruiken om berichten te veranderen - nou, dat is zo. Met andere woorden, ze zeiden: of je gebruikt ons platform, schrijft in open toegang, of je schrijft niet. En vandaar de vraag: waarom hebben ze eigenlijk persoonlijke berichten nodig?
Persoonlijke berichten zijn een bron van 100% betrouwbare informatie
Hier is een heel eenvoudig iets. Iedereen die zich bezighoudt met de analyse van digitale sporen, de activiteit van mensen, probeert deze gegevens op de een of andere manier te gebruiken voor marketing of iets anders - zij hebben een metriek zoals nauwkeurigheid. Dat wil zeggen, een bepaald beeld van een persoon - je begrijpt heel goed, dit is niet de persoon zelf - dit beeld is altijd iets succesvoller, iets beter. Persoonlijke berichten zijn echte kennis die je over een persoon kunt verkrijgen; ze zijn bijna altijd 100% betrouwbaar. Want zelden zal iemand in persoonlijke berichten iets liegen of bedriegen, en dit kan heel gemakkelijk worden gecontroleerd - dus op basis van andere berichten (je begrijpt waar ik het over heb). Het wezenlijke is dat kennis die op deze manier wordt verkregen, bijna 100% betrouwbaar is, daarom proberen ze altijd deze kennis te verkrijgen.
Maar toch is dit alles, opnieuw, een zeer moeilijk te bewijzen verhaal. En degenen die geloven dat er een toegang is voor de autoriteiten tot persoonlijke berichten op een soort ‘Vkontakte’ - dat is niet helemaal waar. Als je gewoon kijkt naar de geschiedenis van gerechtelijke verzoeken om informatie - hoe ‘Vkontakte’ zich erg slim (in dit geval Mail.ru) verdedigt tegen deze verzoeken.
Hun belangrijkste argument is altijd: volgens de wet moeten de autoriteiten onderbouwen waarom ze toegang tot persoonlijke berichten willen. Over het algemeen, als het om moord gaat, zegt de onderzoeker altijd dat het hoogstwaarschijnlijk is dat de persoon heeft gezegd waar hij het wapen heeft verstopt (in persoonlijke berichten). Maar wij begrijpen met elkaar dat geen enkele gezonde verstand kwaadwillige ooit in zijn leven op ‘Vkontakte’ aan zijn kompaan zal vertellen waar hij een vuurwapen heeft verstopt. Maar dit is een van de veelvoorkomende varianten waarmee ambtenaren zich verantwoorden.
En hier is nog een dergelijke angstaanjagende voorbeeld (ik werd vandaag gevraagd om angstaanjagende voorbeelden te geven) - over Rusland (ik hoop dat dit in Wit-Rusland niet het geval zal zijn): volgens de wet moet een onderzoeker voldoende concrete redenen hebben om de informatie van de operator te onthullen. Uiteraard zijn deze betrouwbare parameters nergens beschreven (wat ze zijn, in welke vorm ze moeten zijn), maar in Rusland komen er steeds meer gevallen voor waarbij een dergelijk bewijs voor de rechtbank verschijnt als er een model is dat bepaald, goed of slecht, gedrag heeft voorspeld.
Dat wil zeggen, niemand kan hier worden veroordeeld (en dat is goed) omdat je in een statistische steekproef van zuivere moordenaars bent terechtgekomen - en dat is goed, omdat dit de presumeratie van onschuld schendt; maar er zijn voorbeelden waarbij de resultaten van dergelijke voorspellingen zijn gebruikt om een gerechtelijk bevel te verkrijgen voor het verkrijgen van gegevens. Niet alleen in Rusland, overigens. In Amerika is er ook zo'n systeem. Daar heeft 'Palantir' ook al lang iedereen gescoord, soortgelijke dingen worden gebruikt. Een angstaanjagend verhaal.
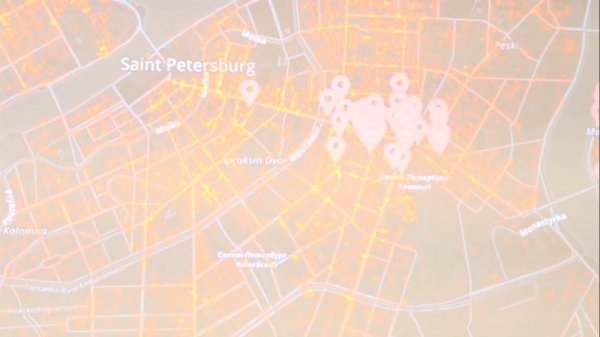
Dit is een onderzoek van mijn kant. We hebben zoiets gedaan: we liepen door Sint-Petersburg, op plekken met groene punten schreven we enkele belangrijke momenten naar vrienden vanaf 'schone' accounts - zoals 'ik wil koffie drinken', 'waar kan ik wasmiddel kopen?' en zo verder. En vervolgens kregen we geo-gebonden advertenties. Op welke magische manier... Of zoals ze daar zeiden: 'Toeval? Ik denk het niet!' Dit zijn persoonlijke berichten op 'VKontakte'. Moge Mail.ru me vergeven, maar dit is de waarheid. Iedereen die wil, kan zo'n experiment herhalen.
Overigens, toen we een verzoek indienen ter ondersteuning, zei Mail dat er wifi-punten waren die uw MAC-adres hadden opgevangen. Dit komt ook voor.
Manieren om persoonlijke gegevens te verkrijgen en verspreide opties voor 'lekken' van persoonlijke gegevens.
Het volgende verhaal is een onthulling van extra kennis, waarvan ik een klein stukje heb aangeraakt. Een volledig profiel van een persoon op sociale media bevat feitelijk 15-20% van de werkelijke kennis die de gegevensbeheerder over hem of haar heeft. Het hele verhaal komt voort uit zeer interessante zaken. Waarom, denkt u, ontwikkelt Google zo sterk bibliotheken voor computer vision? In het bijzonder waren ze een van de eersten die bibliotheken ontwikkelden voor de analyse en categorisatie van objecten – of het nu op de achtergrond, op de voorgrond is, het maakt niet uit waar. Omdat dit een enorme bron van aanvullende informatie is over hoe iemand woont, zijn auto, de luxe artikelen die hij of zij heeft...
Er waren talloze 'hacker'-lekken toen de getrainde neurale netwerken van Google werden gedeeld (ik weet niet van wie ze waren, maar desalniettemin). Er was veel interessants te ontdekken over de grootte van de borsten, de omvang van de taille – wat mensen probeerden te achterhalen over anderen op basis van fotobestanden. Want wanneer iemand een foto maakt, denkt hij of zij niet altijd na over hoeveel interessants er eigenlijk te leren valt van die foto? En hoeveel pasfoto's van pasgeborenen er al in Rusland zijn gedeeld... Of: "Hoera, mijn kindje heeft een visum gekregen!" Dit is echt een pijnpunt van de moderne samenleving.
Nog een zijstap (ik ga vandaag feiten met u delen): in Moskou is de meest voorkomende lek van persoonlijke gegevens van de woningbouwvereniging, wanneer er een lijst met debiteuren op de deur wordt gehangen, en deze debiteuren vervolgens een rechtszaak aanspannen omdat hun persoonlijke gegevens zonder hun toestemming openbaar zijn gemaakt. Stel je voor dat jou zoiets overkomt... Het punt is dat wanneer iemand iets doet, hij of zij niet weet wat er op die foto is, wat er niet is. Er zijn tegenwoordig veel kentekenplaten.
We hebben ooit een onderzoek gedaan – we probeerden te begrijpen hoeveel mensen foto's van hun auto's openbaar hebben (ze hebben respectievelijk overtredingen en dergelijke) – helaas kon dit alleen worden gedaan met gelekte databases van de verkeerspolitie, waar alleen het nummer staat (niet erg betrouwbare informatie), maar het was ook interessant.
Uw volgende advertentie hangt af van hoe u de vorige "consumptie" heeft ervaren.
Dit is het eerste verhaal. Het tweede verhaal gaat over gedragsmodellen, de content die een persoon consumeert, omdat een van de belangrijkste statistieken die sociale netwerken over jou proberen op te bouwen, is hoe je interageert met advertenties. Hoe nauwkeurig en 'geweldig' de algoritmes ook zijn, en hoe fantastisch kunstmatige intelligentie ook werkt, de echte prioriteit van een sociaal netwerk is altijd geld verdienen. Dus als een hypothetische 'Coca-Cola' zegt: 'Ik wil dat mijn bericht door alle inwoners van Wit-Rusland wordt gezien', dan zullen ze het zien, ongeacht wat de algoritmes van die persoon denken en hoe ze moeten targeten. Je hebt vast wel eens advertenties ontvangen die, naast super gesegmenteerde advertenties, volledig irrelevant waren. Omdat voor die onzin veel geld is betaald.
Een van de belangrijkste statistieken is het begrijpen van welk type content je het beste interacteert, namelijk hoe je erop reageert, zodat ze je vergelijkbare reclameverhalen kunnen tonen. Dit is dus de statistiek van hoe je met advertenties omgaat: wie ze blokkeert, wie niet, hoe een persoon klikt, leest hij alleen de koppen of duikt hij volledig in de inhoud; en vervolgens op basis daarvan je blijven vasthouden in wat dit momenteel wordt genoemd, de 'filterbubbel', zodat je blijft interageren met deze content.
Als je ooit geïnteresseerd bent, probeer dan een lange tijd, gedurende een week of misschien een maand, gewoon alle advertenties op sociale media te blokkeren: als je een bepaalde advertentie ziet, sluit je deze. Als je dit analyseert en op een grafiek legt, wordt het een interessant verhaal: als je een week lang advertenties blokkeert, zullen ze je de volgende week in versterkte mate en uit verschillende categorieën tonen; dat wil zeggen, als je van honden houdt en je krijgt hondadvertenties te zien – je hebt alle honden geblokkeerd en daarna beginnen ze je allerlei verschillende onzin uit verschillende opties te tonen, om te proberen te begrijpen wat je nodig hebt.
En uiteindelijk, als het erop aan komt, wordt er op je gespuwd, en wordt je gemarkeerd als iemand die niet met advertenties omgaat. Ze zetten een kruisje naast je naam en op dat moment beginnen ze je alleen advertenties van rijke merken te tonen. Dat betekent dat je op dat moment alleen advertenties van 'Coca-Cola', 'KitKat', 'Unilever' en alle mensen die een fortuin uitgeven zult zien, omdat ze de weergaven moeten opkrikken. Doe een experiment gedurende een maand: een tot twee weken ban je alle advertenties, kijk je daarna naar alles en ban je het - uiteindelijk zie je alleen advertenties van klanten die betalen voor weergaven, omdat het onmogelijk is om te begrijpen hoe je met die advertenties omgaat.
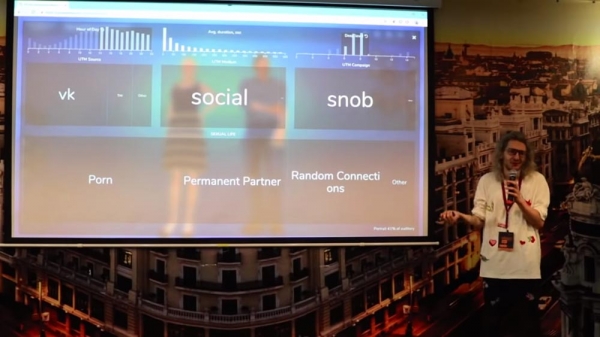
Pornografie wordt vaker bekeken door mensen die geneigd zijn zich diep in de content te verdiepen.
Hier gaat het dus over het volgen van gedrag. Ik heb een interessant voorbeeld - bezoekers van een overheidswebsite. Het meest grappige is dat hoe dieper mensen door de pagina's scrollen, hoe meer van deze mensen de voorkeur geven aan het bekijken van porno boven traditionele relaties. Sorry dat ik steeds over dit onderwerp spreek, maar ik heb in werkelijkheid een goede relatie met 'Pornhub', en het zijn altijd interessante onderzoeken, omdat dit een onderwerp is dat ogenschijnlijk taboe is, maar het veel over mensen vertelt. En de volgende punten over het verkeer dat hieruit voortvloeit... We zullen 'Pornhub' nog eens vermelden!
Wat worden beschouwd als persoonlijke gegevens en is het mogelijk om een 'iPhone' te ontgrendelen met een 3D-gezichtsmodel?
Mijn favoriete onderwerp is de omzeiling van de wet op persoonlijke gegevens. Als je de technische documentatie van Facebook leest, waarin ze enkele interne documenten (bijvoorbeeld voor de rechtbank) verstrekten, zul je geen enkele vermelding vinden van gezichtsherkenning of spraakherkenning. Er zullen zeer ingewikkelde formuleringen zijn die geen enkele gekwalificeerde jurist in de wetgeving kan vinden. In Rusland werkt het ongeveer hetzelfde - ik ga je nu zoiets laten zien.
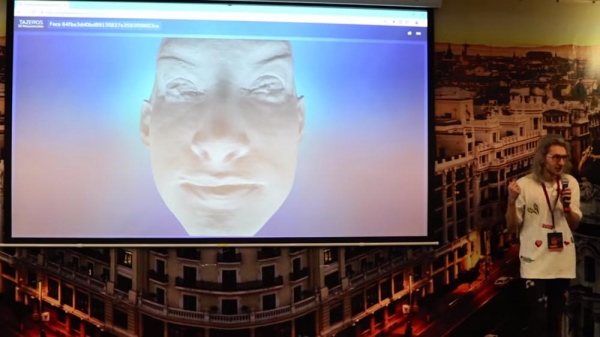
Wat zie je hier? Ieder normaal persoon zou zeggen dat het een gezicht is. Dit is trouwens Sasha Grey, geloof ik. Juridisch gezien is dit een matrix van bepaalde driedimensionale punten, waarvan er hier 300.000 zijn. Of dat goed of slecht is, maar volgens de wet worden ze niet als persoonlijke gegevens beschouwd. Overigens beschouwt de Russische RKN een enkele foto niet als persoonlijke gegevens – ze beschouwen het als persoonlijke gegevens als er nog iets anders bij is (bijvoorbeeld een naam of telefoonnummer), en een foto op zich is helemaal niets. Zodra de wet op biometrie werd ingevoerd en biometrische gegevens gelijk werden gesteld aan persoonlijke gegevens (heel grof gezegd), begon iedereen te zeggen: dit zijn geen biometrische gegevens, dit is een puntenwolk! Vooral als je van deze puntenwolk een directe of inverse Fourier-transformatie neemt, lijkt het alsof je de persoon niet met deze transformatie kunt de-anonimiseren, maar je kunt hem wel identificeren. Theoretisch gesproken overtreedt de wet dit ding niet.
Ik heb ook een ander onderzoek gedaan: dit is een algoritme dat een driedimensionale reconstructie van een gezicht op basis van open bronnen bouwt – neem een account op Instagram en je kunt het gezicht later op een 3D-printer afdrukken. Voor degenen die geïnteresseerd zijn, ik heb een link die openbaar beschikbaar is; als iemand iemands iPhone wil ontgrendelen... Grapje – je kunt een iPhone niet ontgrendelen, de kwaliteit is verlaagd.
Een gesloten profiel is een pluspunt voor de veiligheid.
Dit is het eerste ding, en het tweede... Ik heb al eerder genoemd dat informatie voornamelijk uit de omgeving van de gebruiker wordt verkregen. Deze afbeelding heb ik in 2017 getekend: de gemiddelde gebruiker van Russische sociale netwerken bevindt zich binnenin, hij heeft gemiddeld 200-300 vrienden, en zijn vrienden van vrienden en zijn vrienden van vrienden van vrienden.
Dank aan sociale netwerken voor het invoeren van ‘slimme’ e-feeds, zogenaamd geïntegreerde jaren om de kans op je confrontatie met interessante content te vergroten. Dit aantal mensen kan op elk willekeurig moment de content zien die je produceert, zelfs als je account beperkt is tot alleen de hoogste niveaus van privacy (alleen voor vrienden van vrienden, enzovoort). Dit zijn vrienden van vrienden:
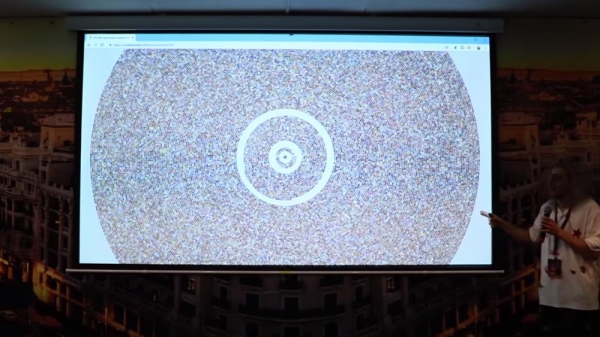
Als iemand denkt dat wanneer hij in VK kiest om in 'Mijn berichten' te zien 'vrienden van vrienden', dat drie handdrukken ongeveer 800 duizend mensen zijn, wat in princiepe niet zo weinig is, maar afhankelijk is van jouw inhoud. Misschien hou je je bezig met ongepaste streams, en kunnen al deze vrienden van vrienden interactie hebben met die inhoud. Iemand van hen kan iets ergens herposten, iedereen heeft een like-feed, die waarschijnlijk op een gegeven moment weer afgeschaft zal worden, omdat het niet echt aantrekkelijk is. Daarom kan de inhoud op elk moment ergens anders terechtkomen.
VK lanceerde vorig jaar ook superafgesloten profielen, maar tot nu toe heeft nog een zeer klein aantal mensen deze gebruikt (ik ga niet zeggen hoeveel, maar het is klein!). Misschien zullen mensen daar ooit aan denken – ik hoop dat oprecht. Al het onderzoek is voortdurend gericht op het laten begrijpen van de omvang van de problemen. Want zolang specifieke mensen niet door verschrikkelijke dingen worden geraakt, zullen ze er nooit over nadenken. Laten we verder gaan.
Overheidsorganen weten niet wat persoonlijke gegevens zijn en zijn niet haastig om een definitie te geven.
Elke specialist op het gebied van privacyrecht zegt altijd het volgende: je moet nooit verschillende gegevensbronnen combineren, want hier heb je e-mailadressen (dat zijn persoonlijke gegevens met wat geanonimiseerde identificatoren), hier – volledige namen... Als je dat allemaal samenvoegt, worden ze schijnbaar persoonlijke gegevens. Het zou in feite goed zijn om eerst dit onderwerp aan te roeren, maar ik denk dat jullie er al in zitten en misschien weten hoe de wet werkt.
In feite weet niemand wat persoonlijke gegevens zijn. Een belangrijk concept! Wanneer ik naar overheidsinstanties ga, zeg ik: 'Een fles cognac voor degene die zegt wat persoonlijke gegevens zijn.' En niemand kan het zeggen. Waarom? Niet omdat ze dom zijn, maar omdat niemand de verantwoordelijkheid op zich wil nemen. Want als Roskomnadzor zegt dat dit persoonlijke gegevens zijn, zal morgen iemand iets doen en zij zullen verantwoordelijk zijn; terwijl zij – de uitvoerende macht zijn en eigenlijk nergens voor aansprakelijk zouden moeten zijn.
Het punt is dat de wet duidelijk voorschrijft dat persoonlijke gegevens die gegevens zijn waarmee een persoon geïdentificeerd kan worden. Er is een voorbeeld gegeven: naam, adres, telefoonnummer. Maar wij weten dat je iemand ook kunt identificeren aan de manier waarop hij op knoppen drukt, hoe hij met de interface omgaat en aan andere indirecte parameters. Voor wie daarin geïnteresseerd is: praktisch in elk gebied zijn er talloze mazen in de wet.
Identificatoren die ons onthullen
Neem bijvoorbeeld dat iedereen begonnen is met het plaatsen van punten voor het vastleggen van MAC-adressen (je bent daar vast ook mee geconfronteerd?) - slimme (of ik weet het niet, hebzuchtige) fabrikanten van mobiele apparatuur, zoals Apple en Google, hebben snel algoritmes geïntroduceerd die een willekeurig MAC-adres genereren, zodat je niet geïdentificeerd kunt worden wanneer je door de stad loopt en overal je MAC-adres verzendt. Maar slimme mensen hebben nog verder nagedacht over deze kwestie.
Bijvoorbeeld, je kunt een vergunning voor een mobiele operator verkrijgen; door het verkrijgen van een vergunning voor een mobiele operator, krijg je toegang tot iets – dat heet het SS7-protocol, waarmee je een bepaald spectrum van mobiele operators kunt zien; daar zijn talloze verschillende identificatoren die geen persoonlijke gegevens zijn. Voorheen was dit IMEI, en nu – letterlijk, iemand heeft dit van de straat gehaald en besloot in Rusland (dit initiatief is er) een centrale database van deze 'IMEI's' te beheren. Het lijkt te bestaan, maar toch.
Er zijn ook nog een aantal andere identificatoren – zoals IMCI (identificator van mobiele apparatuur), die noch persoonlijke gegevens zijn, noch aan andere dingen zijn gekoppeld, en bijgevolg kan deze zonder enige juridische vervolging worden bewaard en later worden uitgewisseld met iemand, zodat je later met die persoon kunt communiceren.
De cultuur rond het omgaan met persoonlijke gegevens is op een laag niveau
In feite is het punt dat iedereen momenteel zeer bezorgd is over het combineren van gegevens van het ene met het andere, en de meeste bedrijven die deze combinaties maken, denken daar soms zelfs niet over na. Bijvoorbeeld, een bank komt, sluit een geheimhoudingsovereenkomst met een bedrijf dat scoring doet, en geeft hen 100.000 van hun klanten...
En is er niet altijd een clausule in de overeenkomst van deze bank over de overdracht van gegevens aan derden. Deze klanten hebben iets geannuleerd, en het is onduidelijk waar die database dan naartoe is gegaan of niet is gegaan – in de meeste bedrijven in Rusland bestaat er geen cultuur van gegevensverwijdering... – deze "Excel" zal ongetwijfeld ergens op de computer van de secretaresse blijven hangen.
Onze gegevens kunnen met elke aankoop in de winkel worden verkocht.
Er zijn veel schema's die min of meer legaal lijken (dat wil zeggen, legaal). Bijvoorbeeld het volgende verhaal: van de 15 grootste Russische banken zijn er maar twee die daadwerkelijk SMS-gateways zijn - "Tinkoff" en "Alfa", wat betekent dat zij zelf hun SMS-berichten versturen. De andere banken gebruiken SMS-gateways voor het verzenden van SMS-berichten naar eindklanten. Deze SMS-gateways hebben bijna altijd het recht om de content te analyseren (bijvoorbeeld, voor veiligheidsdoeleinden of voor hun eigen conclusies) om vervolgens geaggregeerde statistieken te verkopen. Deze SMS-gateways werken samen met fiscale data-operators die de bonnen beheren.
En het volgende gebeurt: je komt bij de kassa, de fiscale data-operator (of je nu je telefoonnummer hebt gegeven of niet - op de een of andere manier is het daar gekoppeld)... je ontvangt een SMS-bericht op je telefoon, de gateway van deze SMS-berichten ziet de laatste 4 cijfers van de kaart en het telefoonnummer. We weten op welk moment je een transactie hebt uitgevoerd via de fiscale data-operator, en we weten (nu al) welk nummer de informatie over de afschrijving van een bepaald bedrag met die vier laatste cijfers van de kaart heeft ontvangen. De vier laatste cijfers van de kaart zijn geen identificatiegegevens van jou, schenden de wet niet, omdat je niet kan worden gedeanonimiseerd met deze cijfers, en ook het bedrag van de transactie niet.
Maar als je een overeenkomst hebt gesloten met de fiscale data-operator – weet je binnen welk tijdsvenster (plus of min 5 minuten) je deze SMS zou moeten ontvangen. Op deze manier ben je snel gekoppeld aan je telefoonnummer in de OFD, en je telefoonnummer is gekoppeld aan advertentie-identificaties, echt aan alles. Daarom kunnen ze je later achtervolgen: je komt in de winkel en dan krijg je nog wat onzin toegestuurd zonder toestemming. Ik denk niet dat er iemand in deze zaal is die ooit een klacht bij de FAS over spam heeft ingediend. Dat is onwaarschijnlijk... Behalve ik, waarschijnlijk.
Papierwerk is een verouderde, maar effectieve manier om voor je rechten op te komen.
Dit werkt echt geweldig. Het klopt dat je anderhalf jaar moet wachten, maar de FAS zal echt een controle uitvoeren: wie, hoe, aan wie de gegevens zijn overgedragen, waarom, enzovoorts.
Vraag uit de zaal (hierna – Z): – In Wit-Rusland is er geen FAS. Dit is een ander land.
AK: – Ja, dat begrijp ik. Er zal ongetwijfeld wel een soortgelijke instantie zijn...
Uit de zaal komen bezwaren.
AK: – Goed, slecht voorbeeld, ‘sorry’. Maar dat doet er niet toe. Van mijn vrienden ken ik niemand die überhaupt weet dat zoiets bestaat – dat je gewoon een verzoek kunt indienen, en dat ze daarna nog een jaar aan het werk zijn.
Het tweede verhaal dat ook in Rusland heel veel opkomt, maar waarvan ik denk dat je een soortgelijk iets zult vinden, is als een overheidsinstantie slecht met je communiceert, zoals een bank of iets anders – dan zeg je: ‘Geef me een document’. En je schrijft op dat document: ‘Volgens punt 14 van de 152e wet verzoek ik om verwerking van persoonsgegevens in papieren vorm’. Ik weet niet precies hoe dat in Wit-Rusland gaat, maar het gebeurt vast. Volgens de Russische wetten mag je om deze reden niet worden geweigerd bij de service.
Ik ken zelfs veel mensen die zoiets naar Mail.ru hebben gestuurd en hebben gevraagd om hun persoonsgegevens in papieren vorm bij te houden. Mail.ru heeft hier heel lang tegenin geworsteld. Ik weet zelfs van een ontwikkelaar van ‘Yandex’ die in de maling is genomen: ze hebben zijn account op VK verwijderd en hem een stapel afgedrukte screenshots gestuurd, en ze zeiden dat ze hem iedere keer screenshots zullen sturen wanneer hij zijn pagina wil bijwerken.
Grappig, maar het is toch een reëel alternatief, als iemand echt bezorgd is over zijn gegevens, aan de ene kant... En aan de andere kant heeft dezelfde RKN me verteld dat deze overeenkomst voor de verwerking van persoonsgegevens formeel is, en de wet voorziet nog in verschillende manieren om deze toestemming te geven. En dat, bijvoorbeeld, ik hier voor een evenement ben uitgenodigd, en als Human Constanta in het kader van de Russische wetgeving geen overeenkomst voor de verwerking van persoonsgegevens met mij hoeft te sluiten (omdat het feit dat ik ben gekomen en heb ingestemd met de presentatie, al een toestemming is voor de verwerking van persoonsgegevens), – toch nemen ze allemaal deze papieren toestemmingen. Maar de RKN heeft iets dergelijks tegen me gezegd, dat het niet zeker is of dit ooit zal verdwijnen.
Ik hoop dat er in Rusland nooit een centrale operator voor persoonlijke gegevens wordt opgericht, excuseer mijn woordkeuze, want er is niets erger dan al je persoonlijke gegevens in één mandje te stoppen, behalve ze in een staatsmandje te stoppen. Want wie weet wat daaruit voortkomt.
Bedrijven wisselen persoonlijke gegevens uit, en de wetten reguleren dit maar weinig.
De meeste bedrijven wisselen op een of andere manier gegevens en identificatoren uit. Dit kan een winkel zijn met een bank, en vervolgens – een bank met een sociaal netwerk, en het sociale netwerk – met weer iets anders... Uiteindelijk komt er een bepaalde kritieke massa aan kennis bij deze mensen, die op de een of andere manier kan worden gebruikt, en al deze kennis wordt eigenlijk nu geprobeerd aan hun kant te houden. Desondanks komt het uiteindelijk toch in een of andere reclameflux of ergens anders terecht.
Het doorgeven van gegevens aan derden is het meest hilarische dat er is, omdat de wetten niet beschrijven wie deze derden zijn, of wie überhaupt als 'derden' moet worden beschouwd. Dit is trouwens een heel gebruikelijke uitspraak van Amerikaanse advocaten – daar hebben ze het over 'third parties' – wie beschouwt u als derden: een oma, een overgrootoma?... Er was zelfs in Amerika een precedent waarin iemands gegevens werden onthuld, de persoon klaagde en ze bewezen dat deze persoon via enkele vrienden een connectie had met de eigenaar van de gegevens – een bepaald aantal handdrukken, ze voerden wat vreemde sociologische onderzoeken uit – en zo bewezen ze dat deze mensen niet als derden ten opzichte van elkaar konden worden beschouwd. Grappig. Maar het feit dat dergelijke gegevens worden doorgegeven is heel gebruikelijk.
Zelfs als je een website bezoekt waar een teller staat voor identificatie – deze teller heeft het recht om de gegevens van dit verkeer ergens naartoe door te geven (bijvoorbeeld aan 'Clickstream', de eigenaren van advertentieplatformen, of zelfs aan 'Pornhub'). 'Pornhub', als iemand van jullie webontwikkelaar is, kijk even hoeveel trackingpixel op de website van 'Pornhub' staan. Je kijkt gewoon, en er wordt een enorme hoeveelheid JavaScript geladen, zogenaamd om de werking van de site te verbeteren. In werkelijkheid worden hier ook cross-domain cookies geplaatst, en er is zoveel meer, omdat deze informatie altijd erg gewaardeerd wordt op de 'clickstream' markt.
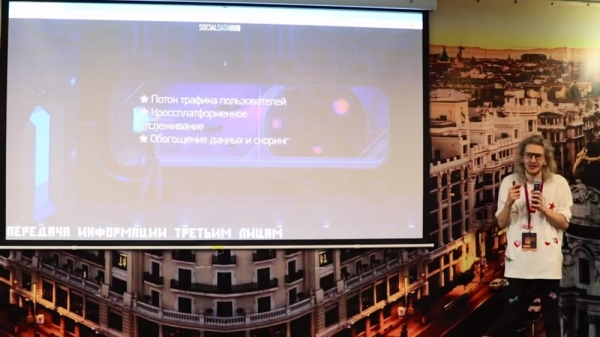
Facebook draait en is niet van plan om de maskers af te halen
Natuurlijk vertelt geen enkele grote speler ooit aan iemand aan wie en hoe hij gegevens verkoopt. Dit is de reden waarom Europa momenteel probeert juridische stappen te ondernemen tegen Facebook. Juist na de invoering van de GDPR probeert de Europese Unie van Facebook af te dwingen dat ze hun algoritmes voor het doorverkopen van gegevens aan derden openbaar maken.
Facebook doet dit niet en verklaart in het openbaar dat ze dit niet doen, omdat zij de 'wereldcorporatie' zijn (dit citeer ik uit een brief die ze me hebben gestuurd), ze zijn 'tegen het kwaadwillig gebruik van technologieën' (vooral als je gezichtsherkenning aan het Kremlin verkoopt). Kortom, het punt is dat Facebook dit niet helemaal eerlijk doet: het hoofddoel en het belangrijkste wat er zal gebeuren zodra zo'n mechanisme wordt onthuld – men kan de rendabiliteit van advertenties echt berekenen, men zal de werkelijke kosten van advertenties kunnen begrijpen.
Voor het gemak, als Facebook je nu zegt dat de prijs voor een advertentie-impressie 5 roebel is, en we verkopen het je voor 3 (en dus houden we er twee roebel van over), en ze maken, laten we zeggen, 5% winst op deze advertentie-impressies. In werkelijkheid is het geen 5%, maar 505, want als dit algoritme naar buiten komt (aan wie en hoe vaak Facebook 'clickstream', bezoekgegevens, pixelgegevens aan verschillende advertentienetwerken heeft doorgegeven), zal blijken dat ze veel meer verdienen dan ze zeggen. Het gaat hier niet om het geld zelf, maar om het feit dat de kosten per klik één roebel zijn, terwijl het in werkelijkheid fracties van roebel zijn.
Kortom, het punt is dat iedereen probeert een dergelijke overdracht te verbergen, ongeacht of het om reclame- of niet-reclameverkeer gaat, maar het is er. Helaas is het juridisch niet mogelijk om hier iets over te weten te komen, omdat de bedrijven privé zijn en alles wat ze intern hebben is hun privérecht en hun handelsgeheim. Maar dergelijke verhalen komen daar heel vaak naar boven.
Drugsbaronnen zijn voorspelbaar en worden 'gepakt' op Avito
De laatste afbeelding van deze presentatie. Het is grappig, en de essentie ervan is dat er bepaalde categorieën mensen zijn die zich heel erg zorgen maken om hun persoonsgegevens. En dat is eigenlijk goed! Dit voorbeeld is over zo'n categorie mensen als drugsbaronnen. Het lijkt erop dat deze mensen zich heel erg zouden moeten zorgen om hun persoonsgegevens...
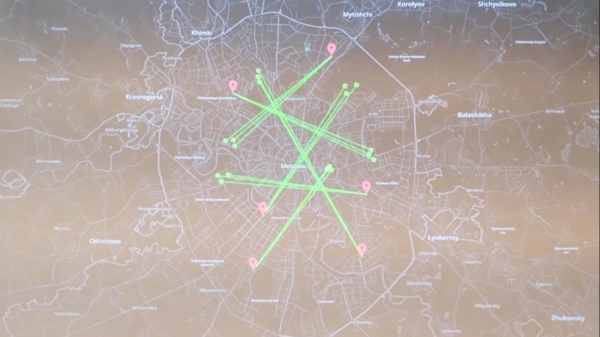
Dit is een studie die begin dit jaar onder toezicht van competente autoriteiten werd uitgevoerd. Ja, dit is een script dat geld heeft gekregen om via 'Telegram' en 'Tor' drugs te kopen, maar alleen bij mensen die je kunt identificeren.
Bijna alle drughandelaren in Moskou worden betrapt omdat hun telefoonnummer helemaal niet in openbare bronnen staat, maar vroeg of laat zullen ze iets verkopen op 'Avito', waardoor je hun geschatte locatie kunt begrijpen. De essentie is dat de rode stippen zijn waar mensen wonen, en de groene stippen zijn waar ze naartoe gaan om, u weet wel, dingen achter te laten. Dit was een van de delen van het algoritme dat de positionering van patrouille- en controle-eenheden voorspelde, maar deze jongens uit Moskou proberen altijd een beetje schuin te gaan rijden, verder weg.
Ze denken dat als ze linksboven wonen, ze rechtsboven moeten rijden en dat ze daar nooit zullen worden gevonden. Dit zeg ik u om aan te geven dat als je probeert je te verbergen voor alomtegenwoordige algoritmen, de beste optie is om je gedragspatroon te veranderen: een soort 'Gastheer' instellen voor randomisatie van bezoeken, eigendommen, enzovoort. Er zijn zelfs algoritmen en plugins die de afmetingen van de browser met een paar pixels wijzigen, zodat je de 'fingerprint' van de browser niet kunt berekenen en zo niet herkend kunt worden.
Dat is alles van mijn kant. Als u vragen heeft, stel ze gerust. Hier is een link naar de presentatie.
Vraag uit het publiek (V): – Kunt u alstublieft zeggen, vanuit het perspectief van het gebruik van 'Tor', met betrekking tot het volgen van verkeer… Aanraadt u het?
Verbergen is moeilijk, maar het is mogelijk.
AK: – "Tor"? "Tor" is not available in any form. I'm not sure about Belarus, but in Russia, you should definitely avoid going there because almost all verified "graysnods" unexpectedly add certain packets to your traffic. I don't know which ones, but if you look: there are "nodes" that tag the traffic – it's unclear who does this and for what purposes – but someone tags it in the header so that it can be understood later. Right now, all traffic in Russia is stored, albeit in encrypted form, and everyone's trolling about the "Yarovaya Package" regarding encrypted traffic storage, but it remains tagged, meaning it cannot be used or decrypted…
Z: – In Europe, it has been stored for a long time, probably about ten years.
AK: – Yes, I understand. Everyone laughs about it – like, you're storing https, which is unreadable. The content cannot be read, but you can understand where the packets came from using certain algorithms – by the size of the packets, by the length, and so on. And when you have all providers under surveillance, you also have all the backbone equipment and all the passports… Well, you understand what I'm talking about?
Z: – Which browser do you recommend using?
AK: – For "Tor"?
Z: – No, not at all.
AK: – Well, I don't know. I actually use "Chrome," but only because the developer panel is the most convenient there. If I suddenly need to access something, I'll go to some café. However, it’s not advisable to log in using a real SIM card there.
Z: – You mentioned some students. Do you teach somewhere or conduct any courses?
AK: – Yes, we have graduate programs in data journalism. We teach journalists how to collect data and analyze it – they periodically conduct such research.
There are no safe applications.
Z: – It's unsafe to communicate with friends on "Facebook" or "VKontakte" to avoid getting contextual ads later. How can security be increased?
AK: – De vraag is wat u als een acceptabel beveiligingsniveau beschouwt. In principe bestaat het woord "veilig" niet. Het gaat erom wat u acceptabel vindt. Sommigen beschouwen het als acceptabel om intieme foto's via Facebook uit te wisselen, terwijl sommige medewerkers van de inlichtingendiensten denken dat alles wat je tegen iemand zegt, zelfs aan de dichtstbijzijnde persoon, al feitelijk onveilig is. Als u niet wilt dat een sociaal netwerk daar iets over te weten komt, dan is het beter om er niet over te schrijven. Ik ken geen veilige applicaties. Ik vrees dat die er niet zijn. En dat is normaal gezien het feit dat elke eigenaar van welke applicatie dan ook deze op de een of andere manier moet monetariseren, zelfs als de applicatie gratis is of een soort media is. Het lijkt gratis, maar het moet toch ergens van leven. Daarom is er niets veilig. U moet alleen voor uzelf beslissen wat acceptabel voor u is.
Z: – En welke gebruik je?
AK: – Sociale netwerken?
Z: – Vanuit messengers.
AK: – Van messengers gebruik ik de belangrijkste staatsmessenger van de Russische Federatie – "Telegram".
Z: – "Viber". Is dat veilig?
AK: – Luister, ik ben niet zo goed in messengers. Om eerlijk te zijn, ik geloof niet in beveiliging of iets dergelijks, omdat dat waarschijnlijk heel vreemd zou zijn. Hoewel "Telegram" blijkbaar open source is en de encryptie-algoritmen zijn bekendgemaakt. Maar dat is ook een lastige zaak, omdat het als open source lijkt, maar niemand heeft de servers gezien. Ik denk het niet: in "Viber" is er heel veel spam, bots, enzovoort. Geen idee. Het lijkt me dat het allemaal niet zo goed werkt.
Wie is gevaarlijker – bedrijven of de staat?
Presentator (P): – Ik heb een vraag voor je. Kijk, je hebt dit een paar keer terloops genoemd – dat de staat... Te veel gegevens is niet goed... Een bedrijf heeft te veel gegevens. Dit is gewoon het leven, toch? Dus waar moet je meer bang voor zijn – voor bedrijven of de staat? Waar zijn de valkuilen?
AK: – Dit is een erg complexe vraag. Het is een grensgeval. Een moeilijke ethische barrière. Voor een persoon, als hij niets te vrezen heeft, als hij de wet niet overtreedt, waarom heeft hij dan in principe privacy nodig? Hoewel ik daar anders over denk – dat is de mening van de staat. Misschien zit er wel een kern van waarheid in. Luister, ik ben vooral bang voor hackers – voor zoiets ernstig. Eigenlijk, het ergste wat ik in mijn leven heb gezien (uit dit hele verhaal): anderhalf tot twee jaar geleden werd er in de regio Moskou een pedofiel opgepakt en tijdens het onderzoek vonden ze op zijn computer verschillende zelfstudiegidsen voor "Python", scripts, API VK. Hij verzamelde accounts van meisjes, analyseerde wie er in de buurt was, verzamelde content die zij... Kortom, je begrijpt het. Dit is het ergste wat ik heb gezien. En waar ik echt bang voor ben, is dat op een mooie dag iemand zoiets zou kunnen doen.
Nog een kleine "off-topic": De Europese organisatie voor staatsveiligheid deed vorig jaar verslag dat het aantal diefstallen van bankrekeningen met ongeveer 20 tot 25 procent is gestegen, wanneer de geheime vraag werd gehackt. Denk gewoon even aan uw geheime vraag bij de bank en vraag je af of ik het antwoord daarvan kan achterhalen via open bronnen. Als daar de meisjesnaam van je moeder staat of je favoriete gerecht... Kortom, mensen analyseerden accounts, op basis daarvan ontdekten ze de bijnaam van een huisdier – zoiets...
Z: – U zei dat bedrijven en organisaties met behulp van algoritmen de nodige informatie verzamelen? U weet ongetwijfeld hoe?
AK: – Er was een beweging van mensen die op een gegeven moment foto's door een speciaal filter haalden, zodat dit filter de beeldanalyse zou breken, zodat deze mensen niet meer geïdentificeerd konden worden. Ik gaf je als voorbeeld dat "Facebook" vocht tegen de cryptografie van berichten. En als dit iets wordt en een massa-aangelegenheid verwerft, zullen sociale netwerken daar zeker tegen vechten. Daarnaast werkt gezichtsherkenning nu heel goed, en dat komt tot het punt dat het voldoende niveau om deze foto te "kraken" (om de algoritme die deze beelden herkent te "breken") – waarschijnlijk zal er dan niets meer duidelijk zijn.
Verschillende glitch-filters werken goed als het gaat om een sterke verschuiving in het midden van een foto. Je account zal dan alle kleuren van LSD hebben. Theoretisch vind ik het niet zo erg als Facebook bijvoorbeeld weet welke auto ik heb – waarschijnlijk als ik me niet via Facebook aanmeld in de auto.
De wet op vergetelheid werkt, maar niet op het internet.
Z: – Bent u ooit een gebruiker tegengekomen die u dwong om hem te respecteren, om te verwijderen, om toegang te krijgen? U werkt met grote hoeveelheden gegevens, u informeert daar waarschijnlijk over. Mensen kunnen contact met u opnemen. Hoeveel procent?
AK: – Dat zal ik nu uitleggen. Dit gaat echt interessant worden. Ik ga nu berekenen hoeveel mensen inloggen, want na het evenement logt altijd 15-20% in en vult het formulier voor gegevensverwijdering in – dat is zo. In werkelijkheid is het ongeveer 7-8% afgesloten accounts die we niet analyseren, en ongeveer 5 mensen per duizend die om hun gegevens vragen om verwijderd te worden. Dat is heel weinig, zelfs naar mijn bescheiden mening.
Het probleem hier is het volgende: er is zoiets als de wet op vergetelheid. Maar de wet op vergetelheid wordt in Rusland juridisch alleen toegepast op zoekmachines. Er staat letterlijk: zoekmachines. En dat betreft alleen het verwijderen van links naar materialen, niet de materialen zelf. Om iets echt van het internet te verwijderen, moet je al deze bronnen langsgaan, dus ik geloof daar in principe niet in. We proberen gebruikers te waarschuwen dat ze eerst moeten nadenken voordat ze publiceren.
Op dit moment is dit percentage erg klein - 5-7 mensen per duizend. Trouwens, over de wet op vergetelheid: iedereen kent de cool case 'Sechin tegen RBC'. De wet op vergetelheid werkte, het artikel werd verwijderd, maar het is overal. Begrijpt u dat als iets ooit op het internet is gekomen, het daar nooit meer zal verdwijnen?
Gebruikers worden verwijderd, maar ze worden geïdentificeerd aan de hand van typisch gedrag.
Z: – Denkt u niet dat mensen die hun accounts verwijderen en proberen een 'zwarte gat' te worden, zich in een minder gunstige positie zullen bevinden ten opzichte van andere economische actoren?
AK: De kans is groot dat dit voor hen nadelig zal zijn. Er zijn talloze kortingen en aanbiedingen van hun kant. Maar theoretisch gezien, als iemand nu zijn account verwijdert... Dit is populair onder allerlei extremisten die hun account verwijderen en een nepaccount aanmaken, maar blijven interacteren met dezelfde content — deze persoon kan, opnieuw, worden geïdentificeerd (vooral als het binnen hetzelfde sociale netwerk is, vanaf dezelfde computer — dat is überhaupt een kwestie); elementair kan die persoon op basis van hun consumptiepatroon worden gevonden als dat nodig is.
Ik hoop dat er binnen 5 jaar een technologie voor monetisatie van deze gegevens zal komen, waarbij mensen daadwerkelijk betaald kunnen worden — je betaalt zelf en we gebruiken jouw gegevens niet. Ik denk echter dat als er in bijvoorbeeld Instagram een betaald abonnement wordt ingevoerd, niemand het zou gebruiken, dus de alternatieve optie is om gebruikers te betalen voor hun gegevens. Maar dat zal niet snel gebeuren, want de lobby van die verschrikkelijke corporates zal zo'n wet niet laten doorgaan, hoewel het leuk zou zijn. Maar het punt is dat het onmogelijk is om de echte waarde van de gegevens van één persoon op een bepaald moment te waarderen.
Facebook – een lek bedrijf.
Z: Goedendag. Onlangs verscheen er nieuws over het feit dat Facebook van plan is al zijn projecten te integreren, waaronder Instagram en Facebook, WhatsApp, enzovoort. Wat is, naar uw mening, met betrekking tot persoonlijke gegevens, nu de apps op mijn smartphone apart staan, maar ze allemaal toch eigendom zijn van Facebook? Wat zal er in de toekomst gebeuren?
AK: Ik begrijp het. Juridisch gezien behoren ze al tot Facebook, en dat kan ze ongestoord intern combineren, dus ik denk niet dat er iets zal veranderen. Het enige is dat je nu één applicatie hoeft te hacken om meteen alles te krijgen. En Facebook... Ik hoop dat ze opletten. Ze zijn echt een lek bedrijf op alle vlakken.
Onlangs is er veel informatie verschenen over dit onderwerp: de datalekken van Facebook. Dit gebeurde niet omdat Facebook plotseling deze gegevens verloor, maar omdat de GDPR het bedrijf verplicht om van tevoren te waarschuwen. De grootste boete geldt wanneer er een lek is en het bedrijf dit verzwijgt, en daarom meldt Facebook nu zelf deze zaken. Dit betekent niet dat er voorheen geen datalekken waren.
Z: – Hallo. Ik heb een vraag over de opslag van gegevens. Elk land legt nu wetten op zodat de gegevens van burgers binnen dat land worden opgeslagen. Welke voorwaarde moet worden voldaan om aan deze wet te voldoen voor een internationaal applicatie?.. Bijvoorbeeld, Facebook: er is één database…
Hoe kan men voldoen aan deze voorwaarden?
AK: – Luister, juridisch gezien is het genoeg om gewoon een server in dit land te huren en daar iets op te zetten. Het probleem is echter dat er geen competente toezichthoudende instantie is. De gegevens van Facebook staan niet in Rusland. De Roskomnadzor probeert het al een tijd, vechtend en vechtend... Facebook heeft een deel van zijn servers waar de interface van Facebook zelf staat, maar het is onmogelijk te controleren waar de gegevens feitelijk zijn opgeslagen en hoe ze gesynchroniseerd worden.
Z: – Moet je het verkeer controleren?
AK: – Moet je het verkeer controleren? Ja. Maar het verkeer kan vervolgens naar een soort knooppunt gaan. Bovendien kan er tussen servers iets zijn zoals een VPN of iets dergelijks. In theorie is het gewoon onmogelijk om te controleren of, laten we zeggen, een systeemadministrator op een bepaald moment naar deze server gaat en daar iets van meeneemt. Dit wetsvoorstel is niet bedoeld ter bescherming van gegevens, maar om bedrijven te laten vestigen, belastingen te laten betalen en hun hardware op het grondgebied van het land op te slaan. Maar naar mijn mening is dit een heel vreemde onderneming, eerlijk gezegd.
Z: – Dus het is eigenlijk genoeg om alleen de interface te controleren?
AK: Er kan iemand bij je langskomen om te controleren of je daar gegevens hebt. Maar je kunt een of andere 'Excel' laten zien, en niemand kan dat controleren, waarschijnlijk zal niemand dat controleren. Nu kijken ze gewoon naar IP-adressen: als het IP-adres dat aan de domeinnaam is gekoppeld zich binnen het land bevindt, dan controleren ze verder niet. Nu zal iemand waarschijnlijk komen om mij te controleren.
Er zijn geen diensten waarop je 100% kunt vertrouwen, maar eerlijke mensen hebben niets te vrezen.
Z: - Dit nieuws is op veel plaatsen gepubliceerd: iemand van 'Microsoft' heeft een service gemaakt om zijn... te checken.
AK: - Iets als: zijn je wachtwoorden niet gelekt? In feite, na dezelfde lekken bij 'Facebook' lanceert 'Facebook' altijd een aantal reserve websites waar je kunt controleren of je gegevens niet in deze database zijn terechtgekomen — opnieuw, dat vereist de GDPR. Dat betekent dat als je zoiets niet opzet, je behoorlijk in de problemen komt. Daarom presenteren alle projecten zichzelf nu als 'dit is ons initiatief'; in werkelijkheid vereist de wet dit. Het is echt een coole functie, maar ik zou dergelijke controle diensten niet helemaal vertrouwen, vooral als je iets moet verzenden dat complexer is dan je wachtwoord, omdat veel mensen dezelfde wachtwoorden hebben.
Z: - Daar voer je gewoon je e-mail in en ze vertellen al hoe vaak deze is gecompromitteerd...
AK: - Ik vertrouw dergelijke dingen echt niet, omdat het heel gemakkelijk is om je aan deze browser of een echt account te koppelen. Vooral als je gebruik maakt van de diensten van dezelfde mensen die deze site hebben opgezet. Het was zoals vorig jaar, toen 'Facebook' stuurde: als je intieme foto's zijn gelekt op 'Facebook', stuur ze dan naar ons en we zullen controleren waar ze zijn genoemd.
Ik weet niet wat voor PR-nachtmerrie dit is en wie dit bij 'Facebook' heeft bedacht, maar het is echt gebeurd. Ze wilden controleren of niemand jouw naaktfoto's had doorgestuurd in persoonlijke berichten. In principe heeft dit goede bedoelingen, maar het is maximaal vreemd. Ik zou daar niet op vertrouwen.
Z: - En nog een vraag. Hoe groot zijn de risico's van uitlekken voor een gemiddelde gebruiker? De risico's van schade door lekken.
AK: - Ik begrijp je. Het hangt af van welke gegevens je opslaat. Ik denk dat de risico's niet zo hoog zijn. Het ergste is als je e-mails en wachtwoorden ergens lekken, en je hebt dat wachtwoord overal hetzelfde – dan heb je inderdaad een probleem. Ik vind eigenlijk dat gebruikers niet veel hoeven te vrezen. Maar, natuurlijk, als ze geen gruwelijke dingen in hun Gmail bewaren. Er zijn al veel voorbeelden geweest.
Het bekendste verhaal - bij "Google", waar in Utah een meisje werd ontvoerd, en ze konden haar niet vinden, en op een gegeven moment stuurden de ontvoerders foto's van haar als bijlage in een gecomprimeerd archief. En "Google", terwijl ze deze bijlage aan het scannen waren, ontdekten tekenen van kinderporno. Ze hebben iedereen gevonden. En ze hebben zelfs weten te klagen bij "Google" omdat ze de geheimhouding van de correspondentie hadden geschonden. Deze rechtszaak heeft vrij lang geduurd. Maar ik vind dat een gemiddelde gebruiker zich geen zorgen hoeft te maken, als hij bijvoorbeeld zijn paspoort niet openbaar maakt. Dit is een dubbele zaak - hangt ervan af welke gegevens en wat voor gebruiker het is. Misschien nu - is er niks aan de hand, maar over 15 jaar, als hij een ambtenaar wordt, zullen sommige van zijn materialen naar boven komen.
Hoe werkt het samenwerken met de overheid?
Z: - Bedankt. U sprak een beetje over het feit dat u onderzoek doet voor de overheid, overheidsinstanties, diensten, en met hen samenwerkt. Kunt u misschien iets gedetailleerder vertellen over enkele actuele projecten? Nog meer, als u kunt, over... Twee vragen: de eerste - actuele projecten, en de tweede - zijn er voorstellen geweest van overheidsdiensten...
AK: - Onfatsoenlijke!
Z: - Ja. Toen u dacht: misschien is het niet de moeite waard om dat te doen.
AK: - Ik zal het u vertellen. Ik vertel dit aan iedereen. We hebben lang geruzied met die persoon op "Twitter". Vanuit het team van Milonov kreeg ik ooit een vraag over het vinden van leraren die naar homo-pornografie kijken. We zeiden meteen dat we dat niet deden. Maar er zijn zulke dingen, brieven komen vaak binnen, en het is vaak gerelateerd aan oppositiefiguren, demonstraties. We houden ons niet met zulke onzin bezig, we worden toch al genoeg belachelijkt. Daar schaam ik me niet voor.
Onze beleidslijn met betrekking tot "de overheid" is als volgt: we ontwikkelen software, software voor 3D-reconstructie, gezichtsherkenning, gegevensanalyse. Wat ze specifiek doen, is erg moeilijk te zeggen, maar van de modellen - dit is criminaliteitsvoorspelling, wat te maken heeft met nationale veiligheid binnen de stad, de bewegingen van mensen, geomarketing, enzovoorts. Van het plaatsen van objecten in de stedelijke omgeving tot het identificeren van pedofielen, verkrachters, maniakken en andere ongepaste mensen.
Eerlijk gezegd hebben we ons niet met oppositie beziggehouden. Misschien zeggen ze het niet recht in ons gezicht. In werkelijkheid is het een heel groot probleem – samenwerking met 'de overheid', omdat ze niet altijd uitleggen wat de taak inhoudt. Je krijgt de opdracht: maak software voor de identificatie van huisvrouwen, terwijl ze eigenlijk iets totaal anders van plan zijn – alles valt daar uit elkaar.
Bovendien is de overheid een zeer interessante en vreemde klant, die constant probeert om een paar centen in je onderzoek te stoppen, en vaak is hun benadering en begrip van machine learning zeer oppervlakkig. Bijvoorbeeld, ik heb een aparte lezing over fouten in machine learning. Altijd geef ik het voorbeeld van toen we een criminaliteitsvoorspellingssysteem maakten in de regio Moskou; de opdrachtgever zei: verhoog alsjeblieft de coëfficiënt vier keer voor de plekken waar ze watermeloenen verkopen. Later bleek het dat de plekken waar watermeloenen verkocht worden helemaal niet criminogeen zijn. Het is gewoon een fout doordat iemand zijn eigen gedachten invoert.
Kortom, de overheid is een interessante klant, er zijn veel interessante taken. De meeste zijn vergelijkbaar met dergelijke voorspellende modellen van iets. Meestal gaat het om stedelijke infrastructuur.
Z: – Zijn er bronnen waar ik je onderzoeken kan volgen? Er is veel informatie. Zoals ik het begrijp, is er veel dat buiten beeld is gebleven. Jullie pagina's, nog iets...
AK: – Ik heb geen persoonlijke pagina's.
Z: – Is je 'Facebook'-account misschien al gesloten?
AK: – Ongeveer vier maanden geleden was er een verhaal: ze hebben ons allemaal grote brieven gestuurd waarin stond: 'jullie zijn schurken, jullie verkopen alles aan het Kremlin, schenden alle regels van Facebook.' Zelfs mijn hond kreeg een brief: 'Hallo, Mars de blauw-korgi, je verzamelt gegevens!' enzovoorts. Luister, we zijn nu bezig met rebranding. Over twee of drie weken hebben we een nieuwe website en alles wordt vernieuwd. Daar kun je dan naar kijken. Maar in dit opzicht zijn we gewoon erg lui.
Hoe kun je de betrouwbaarheid van een VPN bepalen?
Z: – Je zei dat je een café binnen zou gaan zonder je onder je telefoonnummer te identificeren. Maar onder welk nummer?
AK: – Je kunt niets zeggen – onder iemands identiteit, want dat is een oproep tot schending van de identificatieregels. Nee, nee, nee. Ik maak maar een grapje. Tegenwoordig identificeren vrijwel alle cafés alles en iedereen – er staat niet alleen een telefoonnummer, er zijn heel veel pixels, er is apparaatidentificatie, MAC-adres en wat niet meer, om dat later te gebruiken – voor alles van reclame tot opsporingsactiviteiten. Daarom moet je met dergelijke dingen heel voorzichtig zijn. Je kunt niet alleen iets schrijven, maar vanuit je apparaat kan er ook iets worden geschreven, en daarna kan er iets gebeuren.
Je hebt misschien wel het verhaal gezien over het onderzoek naar het feit dat (ook in Wit-Rusland) Facebook-accounts worden verhuurd, zogenaamd voor casino-reclame. In werkelijkheid is het onduidelijk waarvoor, en ze geven ook toegang tot de computer. Dergelijke zaken moet je zoveel mogelijk vermijden. Als je besluit iets anoniem ergens te schrijven… Zou ik naar een café gaan en een of andere goede VPN aanzetten. Maar in werkelijkheid (ik wijs niemand aan), als je een account in een VPN hebt, kijk dan heel goed naar wie deze VPN beheert, van welk bedrijf het is, van wie dat bedrijf weer is, enzovoorts. Want de meeste spelers op de VPN-markt zijn niet echt goede jongens.
Nou, dat maakt in Wit-Rusland niet uit. In Rusland controleren ze een goede VPN aan de hand van de vraag of azino777 daar geblokkeerd is of niet. Want als dat niet het geval is, is er een grote kans dat deze VPN-service binnen een week wordt gesloten. Dus controleer alles goed.
Over zelfverwijdering van berichten
Z: – Je hebt zoveel gesproken over persoonlijke berichten, dat sociale netwerken deze lezen... Maar bijvoorbeeld, Facebook heeft geheime persoonlijke berichten die je kunt instellen (naast dat ze ook versleuteld worden) voor vernietiging. Hoe commentaar zou je hierop geven?
AK: – Helemaal niet. Ten eerste ben ik geen superprofessional in cryptografie, en ten tweede is het probleem hier dat niemand de servers van Facebook heeft gezien, niemand weet hoe alles daar werkt. Voor de duidelijkheid, in een of andere specificatie staat dat dit end-to-end versleuteling is, maar het hoeft niet zo te zijn, of het is end-to-end, maar met bepaalde fouten of iets dergelijks. Dergelijke opties zijn nuttig als je bang bent dat die persoon aan wie je het hebt gestuurd op een gegeven moment iets zal proberen te doen.
In Telegram is er een handige functie voor het verzenden van intieme foto's die zichzelf verwijderen: wanneer je een screenshot probeert te maken, wordt het automatisch verwijderd. Op de iPhone is er echter een functie voor het opnemen van de schermvideo, en je kunt videomateriaal van het scherm opnemen, enzovoort... Ik ontvang gewoon heel vaak materialen met deze functie (zelfverwijdering) - ik begrijp nooit waarom. Ik kan het meteen downloaden! Dit alles is naar jouw voorkeur.
Sociale kredietscore in China: mythes, realiteit, perspectieven
V: – Ik misbruik het eigenlijk een beetje, hoewel ik geen VPN nodig heb (overigens, wij hebben een betrouwbare VPN). Maar de vraag is over ethiek. We hebben een geweldige vriend uit Kazachstan, we hebben hem ook meegenomen voor een lezing. We zaten ooit samen op een conferentie waar over verschillende dingen werd gesproken, en hij zegt (en hij is bezig met cybersecurity, een puur technische veiligheid, iemand die geïnteresseerd is in technische oplossingen): "Kijk, ik ben net terug uit China. Daar doen ze zo'n coole zaak – sociale kredietranking." Heb jij trouwens iets over deze kwestie onderzocht, hoe het bij hen werkt?
AK: – We verkopen scoring in Rusland, ik weet daar veel van.
V: – Dus mijn vraag is, kun je daar meer over vertellen - over wat ons mogelijk in de toekomst te wachten staat. Maar er is ook een vraag over ethiek. Hij zei zo vrolijk: "Interessante technische oplossing!" Heb jij een eigen ethische code?
AK: – Ja, trouwens, die is er. Twee jaar geleden hebben we die ingevoerd – juist na het verhaal met Milonov besloten we om deze projecten te categoriseren. Terugkomend op de ranking: dit is een van de super populaire vragen, omdat de media dit verhaal enorm demoniseren – dat mensen niet het land uit mogen, en met een laser vanuit de maan worden vermoord. Ik geef jullie opnieuw technische dingen...
Als je deze geschiedenis gaat uitpluizen en kijkt welke parameters in deze sociale ranking zijn opgenomen, begrijp je: het omvat achterstallige alimentatie, strafregister, kredietgeschiedenis, dat wil zeggen, vanuit een technisch perspectief is het echt indrukwekkend. Je leeft, zonder de wet te overtreden, je leeft goed – je krijgt een lage rente op de lening. Je hebt een belangrijke sociale functie (bijvoorbeeld als leraar) – je krijgt fatsoenlijk woonruimte. In het begin verontrustte dit iedereen, omdat er berichten naar buiten kwamen dat als je slecht over de president schrijft, je ranking verlaagd zou worden. Hoewel er geen bewijs voor was. Ter verdediging van de ranking moet ik zeggen, in tegenstellingen zeg ik echter, dat niemand het algoritme heeft gezien en welke parameters daar daadwerkelijk worden gebruikt.
Vervolgens kwam er het verhaal dat meer dan een miljoen mensen niet de grens over mochten, uitreisverbod werd opgelegd. Dat is eigenlijk niet helemaal juist geformuleerd. Wanneer je een visum aanvraagt (bijvoorbeeld voor Europa), wordt je visum afgegeven op basis van ‘70 euro per dag’ (iets in die geest); als je geen bewijs van inkomen kunt overleggen, krijg je geen visum. In China besloot het lokale ministerie van Buitenlandse Zaken iets verder te gaan: ze waarschuwden mensen met onvoldoende financiële middelen direct dat als ze naar het buitenland wilden reizen, ze niet genoeg geld zouden hebben. Dienovereenkomstig werd dit later in een concept geplaatst waarin staat dat armen niet worden toegelaten tot het buitenland. Dit is een ingewikkeld ethisch punt, het raakt aan een soort van vermoedens van schuld of onschuld, maar in feite kan ik daar geen oordeel over vellen.
Het zijn mensen die doden, niet wapens.
Het belangrijkste dat je moet begrijpen: al deze algoritmen die de samenleving veroordeelt – het probleem ligt niet bij de algoritmen. De algoritmen hebben simpelweg heel snel de grote 'hoeveelheid' mensen geanalyseerd, en dit sociale probleem naar voren gebracht. Dus de bot van ‘Microsoft’, die getraind werd op tweets en racistisch werd – het is niet de bot die fout is, maar de tweets die hij gelezen heeft. Of een bedrijf dat besluit een model van de ideale werknemer te creëren, door de huidige werknemers te analyseren, en ontdekt dat dit een witte man is met een universitaire opleiding.
Dit is geen model – racist, seksist of iets anders; dit zijn mensen die deze mensen hebben ingehuurd (of ze nu gelijk hadden of niet – dat maakt niet uit). Het grenst aan het idee dat kunstmatige intelligentie slecht, slecht is en de wereld zal vernietigen, maar eigenlijk... Stel je voor dat de Russische regering nu een wet aanneemt die opposanten verbiedt om gratis onderwijs te krijgen, en ze schrijven software die hen identificeert en van dat gratis onderwijs berooft – dan is het de algoritme niet die schuldig is. Hoewel niemand mijn concept steunt, omdat als ik zeg dat niet de wapens mensen doden, maar de mensen zelf – krijg ik de reacties als 'je bent een fascist' en dergelijke.
Dus ja, dit is echt een heel coole technische oplossing. We moeten begrijpen waarom dit, bijvoorbeeld in Rusland, niet zal gebeuren. Jullie [in Wit-Rusland] zullen dit niet hebben, omdat jullie een Europees land zijn, en het gaat goed met jullie. In Rusland zal dit om veel redenen niet gebeuren: ten eerste hebben we niet hetzelfde niveau van vertrouwen in het rechtssysteem als in China; we hebben lang niet hetzelfde niveau van digitalisering. Waarom heeft China het voor elkaar gekregen? Omdat de regering daar: digitale geneeskunde, digitale verzekering, digitale politie heeft. En iemand slim bedacht: laten we dit allemaal samenvoegen en het maken – in wezen is dit een loyaliteitsprogramma. Daar zijn meer voordelen dan 'geen voordelen'.
Daarom – ja, ik denk dat dit in Rusland niet zal worden ingevoerd. Eerst moet het hele ministerie van Volksgezondheid gedigitaliseerd worden (en dat is een taak voor 50 jaar) – iemand moet zijn leven ervoor opofferen om dit te doen, maar niemand zal dat natuurlijk doen. Aan de andere kant zijn de Russische banken toonaangevend in de wereld op het gebied van scoring van mensen; ze doen van alles: 'Aha, je man? Hou je van jonge vrouwen? Hier is een kredietkaart voor je minnares'. Het is daar heel geavanceerd. Bijvoorbeeld in Amerika is een soortgelijke scoring praktisch overal verboden, omdat er wetten zijn die banken verplichten om je uit te leggen waarom: 'Aha! Omdat het bedrijf Social Data Hub 10 jaar lang gegevens opslaat, en dit – dat en dat hebben ze over jou gevonden'! En probeer dat maar eens aan te vechten bij de rechtbank! Maar zulke verhalen hebben we hier niet.
Waarom wordt de statistiek verzwegen?
Ik steun in principe scoring, mits het geen 'totalitaire' geschiedenis is. Maar het hele punt is dat het onmogelijk is om het te voorspellen of te beoordelen. Dit is het meest complexe verhaal in de ethiek van big data – het voorspellen van het sociale effect dat er over 15 jaar zal zijn. Ik heb bijvoorbeeld heel lang de openbare aanklager verzocht om informatie over criminaliteit. Gegevens van criminaliteitsstatistieken zijn een van de hoekstenen van elke statistiek; iedereen wil dit heel graag. Maar in Rusland bijvoorbeeld, worden criminaliteitsstatistieken om een heel eenvoudige reden niet openbaar gemaakt: men is bang de demografie binnen steden te verstoren. Men denkt dat mensen in bepaalde steden zullen stoppen met wonen, en zelfs binnen de stad zal alles op een of andere manier herverdeeld worden. Om dezelfde reden worden ook de statistieken van het EGE niet vrijgegeven – u begrijpt wel dat mensen naar bepaalde scholen gaan en naar andere niet.
Misschien is het juist, misschien ook niet, maar er zijn veel projecten geweest... Bijvoorbeeld, 'Yandex' heeft op een gegeven moment (weer volgens 'gele' geruchten, ik heb het niet gezien, weet het niet) besloten om het aantal aanvallen op taxi-chauffeurs toe te voegen aan het model voor vastgoedprognoses, dus zo'n benadering van het niveau van criminaliteit, door het aantal klachten van taxi-chauffeurs te tellen over dat ze door iemand lastiggevallen of bedreigd werden, enzovoort. Dit werd snel binnen het bedrijf stopgezet, zodat dergelijke dingen niet meer werden gedaan.
Z: – U communiceert met studenten, u spreekt het publiek in uw land, in ons land. Heeft u op basis van het aantal vragen uit de zaal opgemerkt dat we nog in die ontwikkelingsfase zitten waarin we denken dat we privacy nodig hebben, dat we ons tegen iemand kunnen verstoppen, onze gegevens kunnen beschermen door ze niet te verstrekken, maar te verbergen of te versleutelen? Als de Europese Unie al naar de volgende fase is gegaan, de fase van privacy, die controle over gegevens inhoudt – waarbij iedereen die uw gegevens verzamelt, u effectieve controle erover moet geven... Op basis van steekproeven per regio, per sociale lagen – welke categorieën burgers, mensen zijn al meer overgestapt op de tweede fase, of wie zit voornamelijk nog op de eerste fase?
Wie maakt zich het meest zorgen over de veiligheid van persoonlijke gegevens?
AK: De overgrote meerderheid... Ik zou zeggen: niemand geeft erom! Dit is zorgwekkend voor de topmanagers. In de steden in Rusland zijn dat Moskou en Sint-Petersburg. Het actieve centrum bestaat uit IT'ers, ontwerpers, creatieve beroepen, iedereen die in staat is om content te filteren, nieuwe kennis te vergaren en een hoog niveau van interesse in internationale problemen heeft. In de meeste gevallen zijn dat topmanagers; ja, IT'ers (behalve veiligheidspecialisten); bankiers - dat zijn dus de mensen op wie datalekken invloed kunnen hebben.
Als je bijvoorbeeld de gegevens van een huisvrouw uit een of andere Kaluga zou stelen: het is onwaarschijnlijk dat haar leven drastisch verandert als iemand toegang steelt tot haar Gmail, waar ze toegang tot de series heeft opgeslagen. De kwestie is dat de wet iedereen gelijk beschermt, en dat is goed, omdat... vanuit wettelijk oogpunt zijn we allemaal gelijk - ha-ha... maar het belangrijkste is dat het onmogelijk is om te begrijpen hoeveel de gegevens van iemand waard zijn totdat die gegevens zijn verdwenen - helaas is het heel moeilijk te voorspellen. Maar in de meeste gevallen is het een dergelijke categorie burgers.
Telefoon - in folie!
Ik heb slechts één keer in mijn leven een totale opslag van alles en nog wat gezien in twee bedrijven. Eén daarvan is de grootste integrator op het gebied van informatiebeveiliging: daar is alles, tot aan de USB's, met lijm dichtgeplakt binnen het kantoor; en de mensen daar lopen ook zo rond - ik ontmoette daar iemand wiens telefoon in een foliezak zat. Ik leerde dat er bedrijven zijn die speciale zakken verkopen. De tweede keer dat ik zo'n situatie zag, was bij Bloomberg onder de medewerkers: we stonden in de rookruimte, en iemand maakte foto's en een van hen zei: 'Hé, zorg ervoor dat we niet in de achtergrond te zien zijn!' Ik dacht: 'Wow, dat is interessant!'
Beter wij dan de FSB
Ik zou niet willen zeggen dat het minder dan één procent van de bevolking is, maar helaas maakt het voor de meerderheid praktisch niets uit. Aan de andere kant heb ik een controversiële service voor het controleren van de acties van minderjarigen (we hebben het lang geleden gelanceerd met de slogan 'Beter wij dan de FSB'), om ouders te waarschuwen dat hun minderjarige kinderen ongepast gedrag vertonen, voordat onze eigen algoritme, dat ergens daar is geïnstalleerd, iemand naar hen toe stuurt.
Bij de verificatie van een kind moet je een scan van het paspoort opsturen (dit is in principe een normale praktijk), maar we hebben aangegeven dat je het paspoortnummer kunt afknippen, omdat wij daar niet in geïnteresseerd zijn; wij zijn alleen geïnteresseerd in je foto, de hologram en je naam- en achternaam. En praktisch 100% van de mensen - nou ja, ongeveer 95 paspoorten van de 100 - hebben in Photoshop netjes deze nummers weggelaten en alleen het benodigde onderdeel opgestuurd. Dat wil zeggen, ze begrepen - ah, als ze dat niet nodig hebben, hoeven ze dat ook niet op te sturen. Naar mijn mening is dit echt een stap vooruit, aangespoord door hun wantrouwen jegens ons.
Z: – De steekproef is specifiek. Daar zijn mensen die aanvragen indienen, die al gevorderd zijn.
Mensen willen niet dat ze gevolgd worden, maar lezen de overeenkomsten niet.
AK: – Ja. En nog een vergelijkbare zaak: aan het einde van dat jaar hebben we een datingapp getest (die binnenkort opnieuw wordt gelanceerd). Daar was een controlegroep van 100.000 mensen. En bij de GDPR-normen in het persoonlijke account waren er 15 vinkjes – ik geef toestemming voor de analyse van interactie met de interface, toegang tot mijn demografie, toegang tot de driedimensionale reconstructie van mijn gezicht, toegang tot mijn persoonlijke berichten, enzovoort. We hebben alle mogelijke toegangen zo gedetailleerd mogelijk opgeschreven. Er is zelfs ergens statistiek over wie welke vinkjes heeft gezet. 98% liet alle vinkjes standaard aangevinkt (terwijl ze deze pagina bezochten en alles zagen, maar het maakte ze niets uit), maar die 2% was interessant om te analyseren op wat prioriteit had voor mensen.
Iedereen heeft de toestemming voor toegang tot persoonlijke berichten ingetrokken en bijna iedereen heeft de toestemming voor toegang tot gegevens van de seksuele test (wat ze leuk vinden, wat ze invulden, hun perversies – ik maak een grapje). Maar dit heeft mensen aan het denken gezet: de interface vertelt ze – lees dit aandachtig, geeft de mogelijkheid om deze overeenkomst tot het einde te scrollen. Maar dit werd uitsluitend gedaan omdat het een onderzoeksproject was, en iedereen was gewaarschuwd. Geen enkel bedrijf, inclusief wij, zal een persoon verplichten om dit bericht tot het einde te lezen wanneer deze app openbaar wordt, omdat… nou, sorry, zo werkt het gewoon.
Aangezien ze bij ons kwamen, wetende wat het bedrijf doet, wetende dat ze zijn binnengekomen in een dienst die kandidaten aanbiedt op basis van welke porno je leuk vindt - zelfs op basis hiervan heeft slechts 2% deze vinkjes gelezen en überhaupt iets gedaan. En zelfs dan heeft praktisch niemand het vinkje 'Toegang tot verkeer en gegevens over het bezoeken van andere webpagina's' uitgeschakeld. In wezen waren persoonlijke berichten de grootste zorg van iedereen.
Naaktbeelden en straffen voor likes - interessante wetten in broederlanden.
Z: - Ik heb een vraag over gegevensbescherming. Je kunt je telefoon in folie wikkelen, doen alsof ze er niet zijn... Dan blijkt het dat je, hoewel je je gegevens probeert te behouden, uiteindelijk je gegevens aan de overheid moet geven, omdat ze daarom vragen, en je kunt dat niet ontkomen... En hier blijkt dat overheidscontractanten allemaal doorzichtig zijn. En in Wit-Rusland is er zo'n regel: als ik de veiligheid van mijn persoonlijke gegevens controleer (iets aanpas en toegang krijg), ben ik meteen een crimineel. Dezelfde wet is gebruikt om journalisten in de 'BelTA-zaak' te beschuldigen van ongeoorloofde toegang tot gegevens (je kunt het zelf lezen). Dus hier is mijn vraag: zijn dergelijke beperkingen een effectieve maatregel voor privacy, en eigenlijk voor de bescherming van persoonlijke gegevens?
AK: - Ik begrijp het. In Wit-Rusland zijn er veel interessante wetten. Ik ontdekte pas onlangs... Ik maak allemaal grappen over het delen van naaktbeelden, maar dat is blijkbaar bij jullie verboden.
Z: - Demonstratie is verboden!
AK: - Dat is eigenlijk een beetje vreemd.
Z: - Je mag het bekijken, maar je mag het niet delen, je mag het niet leuk vinden. Samen bekijken is verboden!
AK: - Ik zal uw vraag beantwoorden. Ik keer terug naar het onderwerp 'vervolging voor likes' in Moskou. In Rusland is dit het nummer één onderwerp. Ik weet niet hoe het in Wit-Rusland is, maar eerlijk gezegd is de overheid... Als je de statistieken analyseert, zijn 95 van de 100 veroordelingen voor likes in Moskou wanneer mensen klagen over anderen, iemand schrijft naar de aanklager over een ander persoon. De overheid start zelden dergelijke zaken. Het lijkt me dat deze wet absoluut absurd is. Ik ken geen enkele echte crimineel die hiervoor is veroordeeld. Maar deze maatregel wordt gebruikt om iemand in ieder geval iets ten laste te leggen. Het lijkt me heel vreemd. Ik denk dat dit ooit geannuleerd zal worden.
Z: - Dit wordt 'onder het dekseltje houden' genoemd.
AK: – Nou, oké… Kan ik niet zeggen. Ik ben niet bepaald een pro-overheid monster, maar mijn perceptie is een beetje veranderd, weet je, door de mensen die naar ons komen en zeggen: 'Mijn kind is verdwenen, help me het te vinden.' Ik zeg: 'Ik kan niets doen zonder toestemming van de rechtbank.' Je kijkt naar deze ouders die voor alles in hun leven zouden opgeven, die toegang tot alle gegevens zouden geven – alleen maar om hun probleem op te lossen. Daarom vind ik het erg moeilijk om zo'n discussie te voeren: aan de ene kant vind ik dat de overheid ook de juiste dingen doet als ze echte mensen oppakken, maar aan de andere kant, onbeheerd toegang geven – dat is gewoon een vreselijk verhaal.
Ik kom terug op jouw ding, 'sorry' dat ik afgeleid raakte. Ik geloof helemaal niet in folie zakjes. Je mobiele telefoon hebben en deze in folie wikkelen – dat is gewoon dom. Waarom zou je dat doen? Zodat de telefoon niet met 'wifi' verbindt? Dan kun je hem beter uitschakelen. Zodat de mobiele aanbieder je niet kan identificeren? Ze kunnen de signaaldriehoek toch altijd berekenen, op de een of andere manier. Voor mij zijn de enige effectieve veiligheidsmaatregelen een beveiligde opslag, zoals een lokale netwerk – misschien in een appartement, waar je iets kunt opslaan.
Z: – Dit is een vraag over de wetgeving. Is de wetgeving repressief ten opzichte van een persoon die zijn gegevens wil controleren?
AK: – Ik begrijp het, ja. Ik wist zelfs niet van deze zaak, dus kan ik je niet precies zeggen. In Rusland is dat er niet, hoewel daar alles heel ingewikkeld is. Misschien kun je overleggen met gekwalificeerde juristen en misschien is er een of andere maas – misschien kun je naar een Europese rechtbank stappen… Nee? Ik kan je daar niets over zeggen. Mijn juridische kennis is oppervlakkig, op het niveau van een bedrijfsleider. Ik weet wat je niet moet doen om te voorkomen dat iemand je iets zegt. Dat is natuurlijk heel triest.
Z: – Ik wil zeggen dat in andere landen (bijvoorbeeld in de VS) het normaal is dat je een kwetsbaarheid kunt testen en deze vervolgens kunt melden, maar niet openbaar maken.
AK: – Ja, 'bug bounty'. Ik begrijp het, dat bestaat.
Z: – En bedrijven hebben geen mechanisme om je te verwijderen, omdat dat goedkoper is.
AK: – Dit is ook een grensgebied wat betreft de wet. Afhankelijk van hoe je deze kwetsbaarheid vindt. Ik denk dat er in Amerika een groot bedrag is betaald voor deze kwetsbaarheid onder een geheimhoudingscontract en onder bedreigingen om die persoon aan te klagen. Ook al hou ik er geen kaarsje voor. We lopen altijd het risico met zoiets. Mijn medewerkers hebben een paar keer soortgelijke kwetsbaarheden ontdekt in allerlei overheidsapplicaties – ik zeg altijd: "Stuur liever een anonieme brief dan dat je ze vertelt dat er een gat is." En dan komt er een onderzoeksinstelling die deze dienst heeft geleverd... Kortom, ik zal daar verder niet over uitweiden.
Een bedrijf op eerlijkheid controleren is niet mogelijk: als het je niet bevalt, gebruik het dan niet.
Z: – Zo'n vraag. U zei dat u een experiment heeft gedaan – er moesten 15 vinkjes gezet worden… Stel dat de gebruiker alle vinkjes uitschakelt. Wie en hoe controleert dit? Hoe kan dit überhaupt worden gecontroleerd?
AK: – Eerlijk gezegd: niemand en op geen enkele manier. Serieus. Het feit dat je bij ‘Google’ het vinkje voor ‘Advertentie-tracking uitschakelen’ zet of verwijdert, betekent eigenlijk niets. Helaas, zelfs als je bij ‘Vkontakte’ het verbod op indexering door zoekmachines instelt, indexeren de zoekmachines dit nog steeds, maar geven die resultaten gewoon niet aan bepaalde mensen. Dit alles is een kwestie van een gebrek aan competente instanties die dit kunnen verifiëren. Daarnaast zijn de bedrijven die dit doen, particulier. ‘Facebook’ heeft een juiste of onjuiste positie, die voor hen hetzelfde is: als het je niet bevalt, gebruik het dan niet.
Over regulering
Z: – Ik heb maar één simpele vraag. Wat vindt u van de kwestie van regulering in gegevensverwerking en zelfregulering?
AK: – Ik, als vertegenwoordiger van het bedrijf, geloof dat de markt, het bedrijfsleven zelfregulering nodig heeft. Ik geloof dat een vereniging van grote gegevens dit allemaal zelf kan reguleren, zonder de staat. Ik heb weinig vertrouwen in staatsregulering en heb veel wantrouwen tegenover alle verhalen waar de staat iets wil opslaan, omdat elke case heeft aangetoond dat dit heel slecht is. Iemand plakt altijd de inlognaam en het wachtwoord op een gele sticker op de monitor, enzovoort.
Over het algemeen geloof ik in zelfregulatie. Bovendien heb ik het vertrouwen dat we binnen 5 jaar naar een zekere openheid zullen komen. Zelfs nu kun je dat al zien aan de nieuwsitems, dat het voor de overheid erg moeilijk is om gebruikers te misleiden, en gebruikers moeilijk de systemen kunnen misleiden. En dat is op zich waarschijnlijk goed. Aangezien onze medewerkers inlichtingendiensten al op basis van publieke foto's kunnen achterhalen.
Dit alles leidt vermoedelijk tot een verlaging van het criminaliteitsniveau. Pure wiskunde. Als iemand geïnteresseerd is om te praten over de afname van het criminaliteitsniveau – er zijn heel veel verschillende conclusies te trekken. In het algemeen ben ik voor zelfregulatie van de markt. Dank u!

Een beetje reclame 🙂
Bedankt dat je bij ons blijft. Houd je van onze artikelen? Wil je meer interessante inhoud zien? Ondersteun ons door een bestelling te plaatsen of ons aan vrienden aan te bevelen, , een unieke variant van entry-level servers, die we voor jou hebben bedacht: (opties beschikbaar met RAID1 en RAID10, tot 24 cores en tot 40GB DDR4).
Dell R730xd is 2 keer goedkoper in datacenter Equinix Tier IV in Amsterdam? Alleen bij ons in Nederland! Dell R420 — 2x E5-2430 2.2Ghz 6C 128GB DDR3 2x960GB SSD 1Gbps 100TB — vanaf $99! Lees over hoe
Bron: habr.com
