

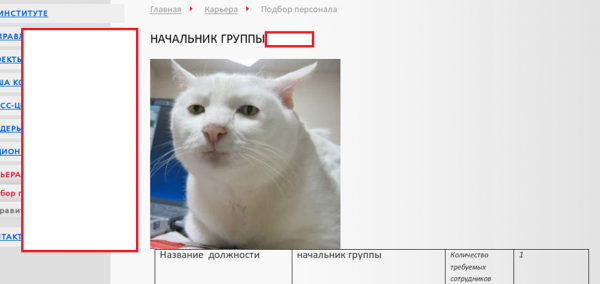
Stelt u zich het volgende voor. Een koude oktoberochtend, een ontwerpbureau in de provinciehoofdstad van een van de regio's in Rusland. Iemand van de HR-afdeling opent een van de vacaturepagina's op de website van het bureau, die paar dagen geleden is geplaatst, en ziet daar een foto van een kat. De ochtend wordt snel minder saai…
In dit artikel vertelt Pavel Suprunuk, technisch directeur van de audit- en adviesafdeling van Group-IB, over de rol van sociotechnische aanvallen in projecten voor het beoordelen van praktische veiligheidsniveaus, welke ongebruikelijke vormen deze aanvallen kunnen aannemen, en hoe je je ertegen kunt beschermen. De auteur geeft aan dat het artikel een overzichtskarakter heeft, echter, als een bepaald aspect de lezers interesseert, staan de experts van Group-IB klaar om vragen in de commentaren te beantwoorden.
Deel 1. Waarom zo serieus?
Laten we terugkomen op onze kat. Na een tijdje verwijdert de HR-afdeling de foto (de schermafbeeldingen zijn hier en verder gedeeltelijk gecensureerd om echte namen niet te onthullen), maar deze verschijnt hardnekkig weer, wordt opnieuw verwijderd, en zo gaat het nog een paar keer door. De HR-afdeling begrijpt dat de bedoelingen van de kat heel serieus zijn, hij wil niet weg, en roept de hulp in van de webprogrammer — de persoon die de site heeft gemaakt en er nu in beheert. De programmer gaat naar de website, verwijdert nogmaals de vervelende kat, ontdekt dat deze was geplaatst namens de HR-afdeling zelf, en veronderstelt dan dat het wachtwoord van de HR-afdeling is gelekt naar een paar internetjoker, en verandert het. De kat verschijnt niet meer.
Wat is er eigenlijk gebeurd? Voor de groep bedrijven waarvan het instituut deel uitmaakte, voerden specialisten van Group-IB penetratietests uit in een vorm die dicht bij Red Teaming staat (simpel gezegd, dit is het simuleren van gerichte aanvallen op uw bedrijf met behulp van de meest geavanceerde methoden en tools uit het arsenaal van hacker groepen). We hebben in detail gesproken over Red Teaming. Het is belangrijk om te weten dat bij het uitvoeren van zo'n test een zeer breed scala aan aanvallen uit de vooraf goedgekeurde groep kan worden toegepast, waaronder sociale engineering. Het is duidelijk dat het plaatsen van de kat niet het uiteindelijke doel was van wat er gebeurde. Het doel was het volgende:
- de website van het instituut was geplaatst op een server binnen het netwerk van het instituut, en niet op externe servers;
- Er is een lek ontdekt in het personeelsaccount (logbestanden in de hoofdmap van de site). Het was niet mogelijk om de site met dit account te beheren, maar het was wel mogelijk om vacaturespagina's te bewerken;
- Door de pagina's te wijzigen, konden er eigen scripts in JavaScript worden geplaatst. Gewoonlijk maken ze pagina's interactief, maar in deze situatie konden deze scripts worden gebruikt om de sessie-identificatie van de bezoeker te stelen, wat de afdeling personeelszaken van de programmeur onderscheidde, en de programmeur van een gewone bezoeker. De kat was de trigger voor de aanval en een afbeelding om de aandacht te trekken. In HTML zag dit er als volgt uit: als de afbeelding werd geladen, was de JavaScript-code al uitgevoerd en was uw sessie-identificatie samen met gegevens over uw browser en IP-adres al gestolen.
- Met de gestolen sessie-identificatie van de administrator zou volledige toegang tot de site verkregen kunnen worden, konden uitvoerbare pagina's in PHP geplaatst worden, en dus toegang tot het besturingssysteem van de server verkregen worden, om vervolgens het lokale netwerk te bereiken, wat een belangrijke tussenliggende doelstelling van het project was.
De aanval eindigde met gedeeltelijk succes — de sessie-identificatie van de administrator was gestolen, maar deze was gekoppeld aan een IP-adres. Het lukte niet om dit te omzeilen, we konden de privileges op de site niet verhogen tot administratorniveau, maar we kregen er wel een betere stemming van. Het uiteindelijke resultaat werd uiteindelijk verkregen op een ander gebied van de netwerkgrens.
Deel 2. Ik schrijf u — wat wil je nog meer? En ik bel ook en loop bij u op kantoor, laat mijn usb-sticks vallen.
Wat er gebeurde in de situatie met de kat is een voorbeeld van sociale engineering, zij het niet helemaal klassiek. In werkelijkheid waren er meer gebeurtenissen in dit verhaal: er was een kat, een instituut, een personeelsafdeling en een programmeur, maar er waren ook e-mailberichten met verduidelijkende vragen, die zogenaamd "kandidaten" naar de personeelsafdeling en persoonlijk naar de programmeur stuurden, om hen te provoceren om de website te bezoeken.
Over e-mails gesproken. Gewone e-mail is waarschijnlijk het belangrijkste vervoermiddel voor sociale engineering — verliest al enkele decennia zijn relevantie niet en leidt soms tot de meest ongebruikelijke gevolgen.
Het volgende verhaal vertellen we vaak op onze evenementen, omdat het zeer illustratief is.
Gewoonlijk stellen we statistieken op op basis van de resultaten van social engineering-projecten, wat, zoals bekend, een droge en saaie aangelegenheid is. Een bepaald percentage van de ontvangers opende de bijlage van de e-mail, een bepaald percentage klikte op de link, en deze drie hebben zelfs hun gebruikersnaam en wachtwoord ingevoerd. In één project kregen we meer dan 100% invoer van wachtwoorden – dat wil zeggen, er werd meer ingevoerd dan er was verzonden.
Dat gebeurde als volgt: er werd een phishing-e-mail verzonden, zogenaamd van de CISO van een overheidsorganisatie, met de opdracht om "de wijzigingen in de maildienst dringend te testen". De e-mail bereikte de leidinggevende van een grote afdeling die verantwoordelijk was voor de technische ondersteuning. De leidinggevende was zeer ijverig in de uitvoering van opdrachten van het hoge gezag en stuurde deze door naar al zijn ondergeschikten. Het callcenter bleek behoorlijk groot te zijn. Over het algemeen is het een veelvoorkomende situatie dat iemand "interessante" phishing-e-mails naar zijn collega's doorstuurt en dat ook zij erin trappen – dit is voor ons de beste feedback over de kwaliteit van het opstellen van de e-mail.
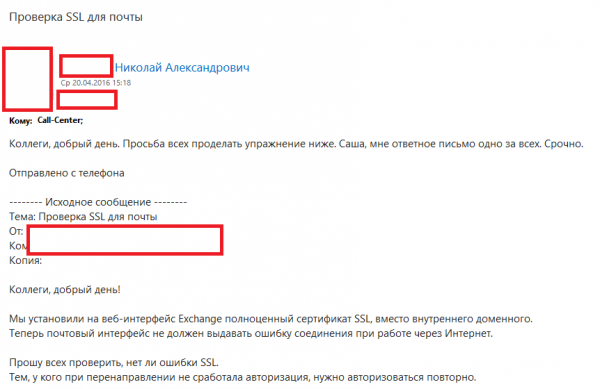
Een tijdje later zijn we ontmaskerd (de e-mail is verzonden vanuit een gecompromitteerde inbox):
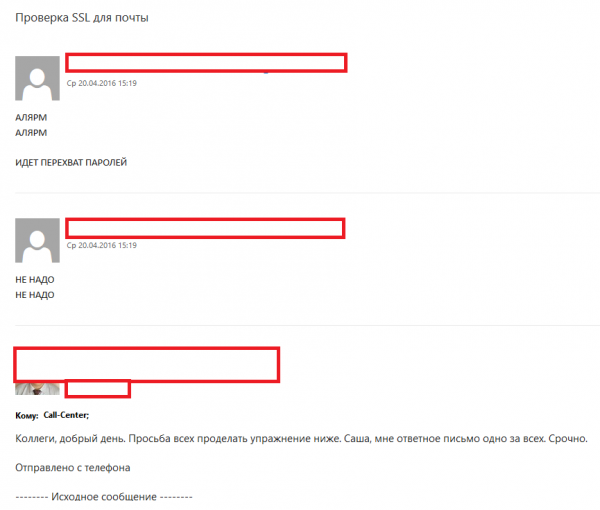
Dit succes van de aanval werd veroorzaakt doordat er bij het verzenden gebruik werd gemaakt van een aantal technische tekortkomingen van het mailsysteem van de klant. Het was zo ingesteld dat het mogelijk was om elke e-mail te verzenden namens elke verzender binnen de organisatie zonder autorisatie, zelfs van het internet. Dat wil zeggen, je kon je voordoen als CISO, of hoofd van de technische ondersteuning, of iemand anders. Bovendien vulde de mailinterface, bij het bekijken van e-mails uit "de eigen" domein, zorgzaam een foto uit de adresboek in, wat de verzender een natuurlijker uitstraling gaf.
In werkelijkheid valt deze aanval niet onder bijzonder complexe technologieën; het is een gunstige exploitatie van een heel basaal configuratiefout in de mail. Het wordt regelmatig besproken op gespecialiseerde IT- en informatiebeveiligingsbronnen, maar desondanks zijn er nog steeds bedrijven waar dit allemaal aanwezig is. Aangezien niemand geneigd is om de systeemheaders van het e-mailprotocol SMTP grondig te controleren, wordt de e-mail meestal op "gevaar" gecontroleerd aan de hand van waarschuwingspictogrammen van de mailinterface, die niet altijd het volledige plaatje weergeven.
Het is interessant dat een dergelijke kwetsbaarheid ook in de andere richting werkt: een aanvaller kan een e-mail sturen namens uw bedrijf naar een externe ontvanger. Bijvoorbeeld, hij kan een valse factuur voor een reguliere betaling namens u opstellen, met andere gegevens in plaats van die van u. Als we de kwestie van anti-fraude en geld uitleven buiten beschouwing laten, is dit waarschijnlijk een van de eenvoudigste manieren om geld te stelen met sociale engineering.
Naast het stelen van wachtwoorden via phishing, is het versturen van uitvoerbare bijlagen een klassieker onder sociaotechnische aanvallen. Als deze bijlagen alle beveiligingsmaatregelen die moderne bedrijven meestal hebben, kunnen omzeilen, ontstaat er een toegangskanaal tot de computer van het slachtoffer. Om de gevolgen van de aanval te demonstreren, kan de verkregen externe controle worden uitgebreid tot toegang tot bijzonder belangrijke vertrouwelijke informatie. Het is opmerkelijk dat de overgrote meerderheid van de aanvallen waarmee de media iedereen bang maken, op deze manier begint.
In onze auditafdeling houden we om de interesse een ruwe statistiek bij: wat is de totale waarde van de activa van de bedrijven waarvoor wij toegang op 'Domeinbeheerder' niveau hebben verkregen, voornamelijk via phishing en het verzenden van uitvoerbare bijlagen? Dit jaar bedraagt deze ongeveer 150 miljard euro.
Het is duidelijk dat het versturen van prikkelende e-mails en het plaatsen van kattenfoto's op websites niet de enige manieren van sociale engineering zijn. In deze voorbeelden wilden we de verscheidenheid aan aanvalsvormen en hun gevolgen tonen. Naast e-mails kan een potentiële aanvaller ook bellen om de benodigde informatie te verkrijgen, USB-sticks met uitvoerbare bestanden in het kantoor van het doelbedrijf verspreiden, zich als stagiaire voordoen om toegang te krijgen tot het lokale netwerk, of zich als installatiepersoneel van bewakingscamera's voordoen. Dit zijn trouwens voorbeelden uit onze succesvol voltooide projecten.
Deel 3. Leren is licht, en niet-geleerden zijn duisternis.
Er rijst een terechte vraag: goed, er is sociale engineering, dat lijkt gevaarlijk, maar wat moeten bedrijven hiermee doen? Kapitein Overduidelijk komt te hulp: men moet zich verdedigen, en dat op een integrale manier. Een deel van de bescherming zal gericht zijn op de inmiddels klassieke veiligheidsmaatregelen, zoals technische informatiebeveiligingsmiddelen, monitoring, en de organisatorisch-juridische ondersteuning van processen, maar het grootste deel, naar onze mening, moet zich richten op het direct werken met medewerkers als de zwakste schakel. Hoeveel je techniek ook versterkt en strenge reglementen opstelt, er zal altijd een gebruiker zijn die een nieuwe manier vindt om alles te laten mislukken. Bovendien zullen noch reglementen, noch techniek kunnen bijhouden hoe snel de creativiteit van de gebruiker zich ontwikkelt, vooral als een gekwalificeerde aanvaller hem daarbij helpt.
Allereerst is het belangrijk om de gebruiker op te leiden: uit te leggen dat zelfs in zijn routine werkzaamheden situaties kunnen ontstaan die verband houden met sociale engineering. Voor onze klanten geven we vaak over digitale hygiëne — een evenement dat de basisvaardigheden leert om aanvallen in het algemeen te weerstaan.
Ik kan toevoegen dat een van de beste beschermingsmaatregelen helemaal niet het uit het hoofd leren van regels voor informatiebeveiliging zal zijn, maar een beetje afstandelijke beoordeling van de situatie:
- Wie is mijn gesprekspartner?
- Waar kwam zijn aanbod of verzoek vandaan (dat is nooit eerder gebeurd, en nu ineens wel)?
- Wat is er ongebruikelijk aan dit verzoek?
Zelfs een ongebruikelijke lettertype of een afwijkende spreekstijl van de afzender kan een keten van twijfels op gang brengen die een aanval kan stoppen. Geschreven instructies zijn ook nodig, maar zij functioneren anders en kunnen niet alle mogelijke situaties specificeren. Bijvoorbeeld, IT-beheerders schrijven dat je je wachtwoord niet op externe sites moet invoeren. Maar wat als een 'verder' bedrijfseigen netwerkrond vraagt om je 'corporate' wachtwoord? De gebruiker denkt: "In ons bedrijf zijn er al een dozijn diensten met een enkel account, waarom zou er nog een andere bijkomen?" Hieruit volgt een andere regel: een goed opgebouwd werkproces beïnvloedt ook rechtstreeks de veiligheid: als een naburig departement informatie van jou kan aanvragen, moet dat alleen schriftelijk en via jouw leidinggevende, dan kan iemand 'van een vertrouwde partner van het bedrijf' het sowieso niet per telefoon aanvragen — dat zou een nonsens voor jou zijn. Wees vooral voorzichtig als je gesprekspartner alles nu moet doen, of 'ASAP', zoals het tegenwoordig mode is. Zelfs in normaal werk is zo'n situatie vaak niet gezond en in het geval van mogelijke aanvallen is het een sterke trigger. Geen tijd om uit te leggen, start mijn bestand!
We merken dat onderwerpen die met geld in welke vorm dan ook te maken hebben, altijd als legenden voor sociale-engineeringaanvallen op gebruikers inwerken: beloftes van verhogingen, voordelen, geschenken, evenals informatie met zogenaamd lokale roddels en intriges. Met andere woorden, de alledaagse 'dodelijke zonden' werken: hebzucht, gierigheid en overmatige nieuwsgierigheid.
Goede training moet altijd praktijk omvatten. Hier kunnen specialisten in penetratietests van pas komen. De volgende vraag is: wat en hoe willen we testen? Bij Group-IB stellen we de volgende aanpak voor — kies meteen de focus van de test: ofwel de bereidheid van de gebruikers voor aanvallen beoordelen, of de beveiliging van het bedrijf als geheel testen. En testen met sociale-engineeringmethoden, waarbij we echte aanvallen simuleren — dat wil zeggen dezelfde phishing, het verzenden van uitvoerbare documenten, telefoontjes en andere technieken.
In de eerste situatie wordt de aanval zorgvuldig voorbereid in samenwerking met vertegenwoordigers van de klant, voornamelijk met zijn IT- en beveiligingsspecialisten. Verhalen, tools en aanvalstechnieken worden afgestemd. De klant levert zelf focusgroepen en gebruikerslijsten voor de aanval, die alle benodigde contacten bevatten. Uitzonderingen worden gemaakt op de beveiligingsmiddelen, aangezien berichten en uitvoerbare ladingen zeker bij de ontvanger moeten aankomen, want in zo'n project is alleen de reactie van mensen van belang. Optioneel kunnen markers in de aanval worden gelegd, waardoor gebruikers kunnen raden dat het een aanval is — bijvoorbeeld door een paar spelfouten in berichten te maken of inconsistenties in de huisstijl te laten. Aan het einde van het project ontstaat datgene wat we de 'droge statistiek' noemen: welke focusgroepen en in welke mate reageerden op de scenario's.
In de tweede situatie wordt de aanval uitgevoerd met nul voorafgaande kennis, volgens de methode van de 'black box'. We verzamelen zelf informatie over het bedrijf, zijn medewerkers en netwerkperimeter, ontwikkelen verhalen voor de aanval, kiezen methoden en zoeken naar mogelijke beschermingsmiddelen die in het doelbedrijf worden gebruikt, passen tools aan en stellen scenario's op. Onze specialisten gebruiken zowel klassieke methoden voor inlichtingenverzameling uit openbare bronnen (OSINT) als een zelfontwikkeld product van Group-IB — Threat Intelligence, een systeem dat bij de voorbereiding van phishing als informatieaggregator over het bedrijf kan fungeren over een langere periode, inclusief vertrouwelijke informatie. Uiteraard worden de details van de aanval ook afgestemd met de klant, zodat het geen onaangename verrassing wordt. Het resultaat is een volledige penetratietest, maar de basis zal geavanceerde sociale engineering zijn. Een logische optie in dit geval is het uitbreiden van de aanval binnen het netwerk, tot het verkrijgen van de hoogste rechten in interne systemen. Overigens passen we op vergelijkbare wijze sociotechnische aanvallen toe in , en in sommige penetratietests. Als resultaat ontvangt de klant een onafhankelijk en uitgebreid inzicht in zijn beveiliging tegen een bepaalde soort sociotechnische aanvallen, evenals een demonstratie van de effectiviteit (of ondoeltreffendheid) van de opgezette verdedigingslijn tegen externe dreigingen.
Wij raden aan om dergelijke trainingen minstens twee keer per jaar te organiseren. Ten eerste, in elk bedrijf is er verloop van personeel en vergeten werknemers geleidelijk aan hun eerdere ervaringen. Ten tweede, de methoden en technieken van aanvallen veranderen voortdurend en dit leidt tot de noodzaak om beveiligingsprocessen en beschermingsmaatregelen aan te passen.
Als we het hebben over technische beschermingsmaatregelen tegen aanvallen, dan helpen de volgende maatregelen het meest:
- Het verplichte gebruik van tweefactorauthenticatie op services die online gepubliceerd zijn. Het uitbrengen van dergelijke services in 2019 zonder Single Sign-On-systemen, zonder bescherming tegen wachtwoordmisbruik en zonder tweefactorauthenticatie in bedrijven van enkele honderden mensen is gelijk aan een open uitnodiging: 'breek me'. Goed geïmplementeerde beveiliging maakt het snel gebruik van gestolen wachtwoorden onmogelijk en geeft tijd om de gevolgen van een phishingaanval te verhelpen.
- Toezicht op toegangsbeperkingen, minimalisering van gebruikersrechten in systemen en naleving van richtlijnen voor veilige configuratie van producten die elke grote fabrikant lanceert. Dit zijn vaak eenvoudige maar zeer effectieve maatregelen die in de praktijk lastig te implementeren zijn, en waar velen in enige mate omwille van de snelheid van het werk aan voorbijgaan. Sommige zijn zo essentieel dat zonder hen geen enkele beveiligingsmaatregel zal helpen.
- Een goed opgezette lijn voor e-mailfiltering. Antispam, grondige controle van bijlagen op malware, inclusief dynamisch testen via sandboxing. Een goed voorbereide aanval veronderstelt dat de uitvoerbare bijlage niet wordt gedetecteerd door antivirussoftware. Een sandbox daarentegen controleert alles op haarzelf door bestanden te gebruiken zoals een mens dat zou doen. Hierdoor zal eventuele schadelijke component worden onthuld door de veranderingen die binnen de sandbox plaatsvinden.
- Bescherming tegen gerichte aanvallen. Zoals al opgemerkt, zullen klassieke antivirusmiddelen geen malware-bestanden detecteren bij een goed voorbereide aanval. De meest geavanceerde producten moeten automatisch de reeks gebeurtenissen volgen die plaatsvinden in het netwerk - zowel op het niveau van individuele hosts als op het niveau van netwerkverkeer. Bij aanvallen komen zeer kenmerkende ketens van gebeurtenissen naar voren die kunnen worden gevolgd en gestopt, mits er gerichte monitoring van dit soort gebeurtenissen is.
Origineel artikel in het tijdschrift «Information Security / Informatiebeveiliging» #6, 2019.
Bron: habr.com
