

Hallo! Welkom bij de vijfde les van de cursus . Op we hebben het gehad over de werking van beveiligingsbeleid. Nu is het tijd om lokale gebruikers toegang tot het internet te geven. In deze les bekijken we de werking van het NAT-mechanisme.
Naast het geven van toegang tot het internet voor gebruikers, zullen we ook de methode bespreken voor het publiceren van interne services. Onder deze link vindt u een korte theorie uit de video, evenals de video les zelf.
De NAT-technologie (Network Address Translation) is een mechanisme voor het omzetten van IP-adressen in netwerkpakketten. In de termen van Fortinet wordt NAT onderverdeeld in twee typen: Source NAT en Destination NAT.
De namen spreken voor zich: bij het gebruik van Source NAT wordt het adres van de bron gewijzigd, terwijl bij Destination NAT het bestemmingsadres wordt gewijzigd.
Daarnaast zijn er verschillende configuratiemogelijkheden voor NAT — Firewall Policy NAT en Central NAT.
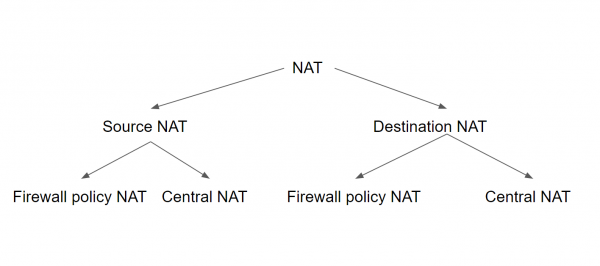
Bij het gebruik van de eerste optie moeten Source en Destination NAT worden ingesteld voor elk beveiligingsbeleid. In dat geval gebruikt Source NAT ofwel het IP-adres van de uitgaande interface of een vooraf ingesteld IP-pool. Destination NAT gebruikt een vooraf ingesteld object (de zogenaamde VIP — Virtual IP) als bestemmingsadres.
Bij het gebruik van Central NAT wordt de configuratie van Source en Destination NAT direct voor het gehele apparaat (of virtuele domein) uitgevoerd. In dat geval worden de NAT-parameters op alle beleidsregels toegepast, afhankelijk van de regels voor Source NAT en Destination NAT.
De regels voor Source NAT worden ingesteld in het centrale Source NAT-beleid. Destination NAT wordt geconfigureerd vanuit het DNAT-menu met behulp van IP-adressen.
In deze les zullen we alleen Firewall Policy NAT behandelen — uit de praktijk blijkt dat deze configuratie veel vaker voorkomt dan Central NAT.
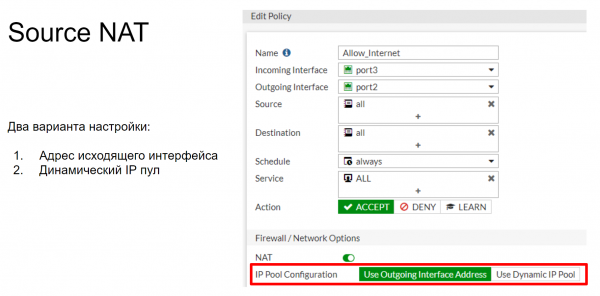
Zoals ik al zei, bij de configuratie van Firewall Policy Source NAT zijn er twee configuratie-opties: het vervangen van het IP-adres door het adres van de uitgaande interface, of een IP-adres uit een vooraf ingesteld IP-pool. Dit ziet er ongeveer zo uit als op de onderstaande afbeelding. Verder zal ik kort de mogelijke pools toelichten, maar in de praktijk zullen we alleen de optie met het adres van de uitgaande interface bekijken — voor onze opstelling hebben we IP-pools niet nodig.
Een IP-pool definieert een of meer IP-adressen die worden gebruikt als het brondadres gedurende de sessie. Deze IP-adressen worden gebruikt in plaats van het IP-adres van de uitgaande interface van FortiGate.
Er zijn 4 soorten IP-pools die kunnen worden ingesteld op FortiGate:
- Overload
- One-to-One
- Vast Poort Bereik
- Poort blok toewijzing
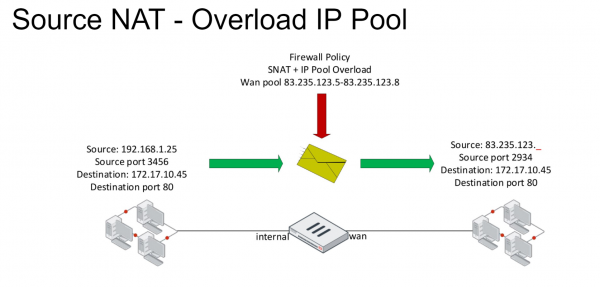
Overload is de belangrijkste IP-pool. In deze pool worden IP-adressen omgezet volgens de many-to-one of many-to-many regeling. Er wordt ook poortvertaling gebruikt. Laten we het schema bekijken dat hieronder is aangegeven. We hebben een pakket met specifieke Source- en Destination-velden. Wanneer het pakket onder de firewallpolicy valt die toegang tot het externe netwerk toestaat, wordt een NAT-regel toegepast. Het resultaat is dat in dit pakket het Source-veld wordt vervangen door een van de IP-adressen die in de IP-pool zijn opgegeven.
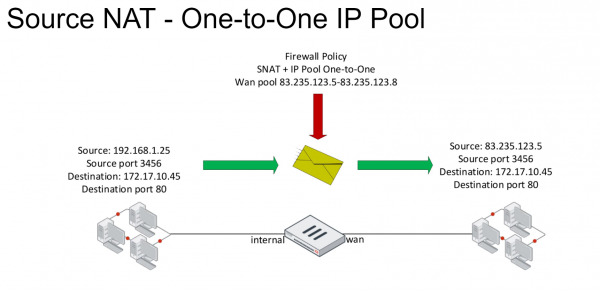
In de One to One-pool wordt ook een aantal externe IP-adressen gedefinieerd. Wanneer een pakket onder de firewallpolicy valt met een ingeschakelde NAT-regel, wordt het IP-adres in het Source-veld veranderd in een van de adressen die tot deze pool behoren. De wijziging gebeurt volgens de regel: 'eerder binnen, eerder bediend'. Om dit duidelijker te maken, laten we het aan de hand van een voorbeeld bekijken.
Een computer vanuit het lokale netwerk met het IP-adres 192.168.1.25 verstuurt een pakket naar het externe netwerk. Het valt onder de NAT-regel, en het Source-veld wordt veranderd in het eerste IP-adres uit de pool, in ons geval is dat 83.235.123.5. Het is belangrijk op te merken dat bij het gebruik van deze IP-pool poortvertaling niet wordt gebruikt. Als een andere computer vanuit hetzelfde lokale netwerk met het adres 192.168.1.35 ook een pakket naar het externe netwerk verstuurt en onder deze NAT-regel valt, wordt het IP-adres in het Source-veld van dit pakket veranderd in 83.235.123.6. Als er geen adressen meer in de pool zijn, worden toekomstige verbindingen afgewezen. Dit betekent dat in dit geval onze NAT-regel gelijktijdig toepassing kan vinden op 4 computers.
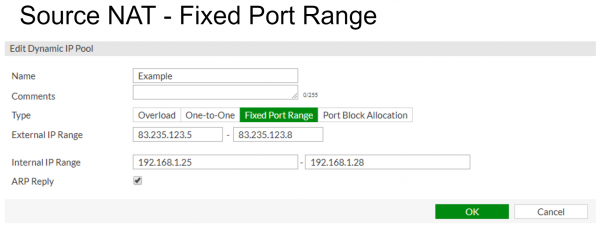
Fixed Port Range verbindt interne en externe reeksen van IP-adressen met elkaar. Poortvertaling is ook uitgeschakeld. Dit maakt het mogelijk om het begin of einde van de pool met interne IP-adressen vast te koppelen aan het begin of einde van de pool met externe IP-adressen. In het onderstaande voorbeeld wordt de interne IP-pool 192.168.1.25 – 192.168.1.28 in overeenstemming gebracht met de externe IP-pool 83.235.123.5 – 83.235.125.8.
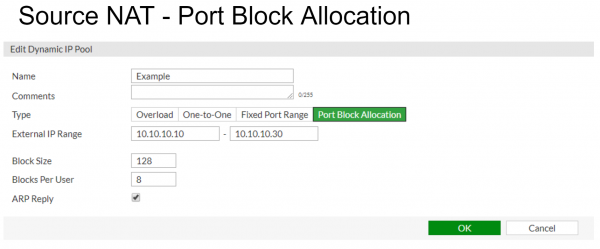
Port Block Allocation — deze IP-pool wordt gebruikt voor het toewijzen van een blok poorten aan gebruikers van de IP-pool. Naast de IP-pool zelf moeten hier ook twee parameters worden opgegeven — de grootte van het blok en het aantal blokken die voor elke gebruiker worden toegewezen.
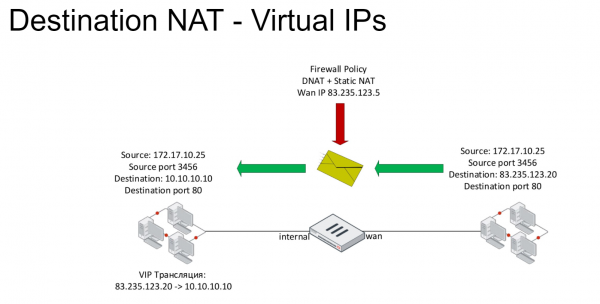
Laten we de technologie van Destination NAT bekijken. Het is gebaseerd op virtuele IP-adressen (VIP). Bij pakketten die onder de regels van Destination NAT vallen, wordt het IP-adres in het bestemmingsveld gewijzigd: meestal wordt het openbare internetadres veranderd in het privé-adres van de server. Virtuele IP-adressen worden gebruikt in firewallbeleid als bestemmingsveld.
De standaardvariant van virtuele IP-adressen is Static NAT. Dit is de één-op-één associatie van externe en interne adressen.
In plaats van Static NAT kunnen virtuele adressen worden beperkt tot een specifieke poortdoorsturing. Bijvoorbeeld, verbindingen met een extern adres op poort 8080 kunnen worden geassocieerd met een verbinding met het interne IP-adres op poort 80.
In het onderstaande voorbeeld probeert een computer met het adres 172.17.10.25 toegang te krijgen tot het adres 83.235.123.20 op poort 80. Deze verbinding valt onder de DNAT-regel, waardoor het bestemmings-IP-adres wordt gewijzigd naar 10.10.10.10.
In de video wordt de theorie behandeld, evenals praktische voorbeelden van de configuratie van Source en Destination NAT.
In de volgende lessen zullen we ons richten op het waarborgen van de veiligheid van gebruikers op het internet. In de volgende les behandelen we de functionaliteit van webfiltering en applicatiecontrole. Houd onze updates in de gaten via de volgende kanalen:
Bron: habr.com
