

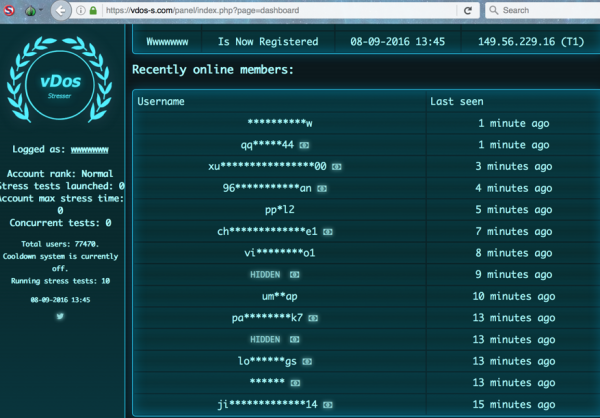
Tegen 2016 was vDos de meest populaire service ter wereld voor het bestellen van DDoS-aanvallen.
Als we de complottheorieën mogen geloven, verspreiden antivirussen zelf virussen, en DDoS-beschermingsdiensten initiëren zelf deze aanvallen. Natuurlijk zijn dat verzinsels… of niet?
Op 16 januari 2020 erkende het Federale Gerechtshof van New Jersey de 22-jarige Tucker Preston, een inwoner van Macon, Georgia, op een van de beschuldigingen, namelijk 'het beschadigen van beschermde computers door middel van het verzenden van een programma, code of commando'. Tucker is medeoprichter van BackConnect Security LLC, dat DDoS-bescherming bood. De jonge ondernemer kon de verleiding om wraak te nemen op onwillige klanten niet weerstaan.
Het treurige verhaal van Tucker Preston begon in 2014, toen de tienerhacker samen met zijn vriend Marshal Webb het bedrijf BackConnect Security LLC oprichtte, waaruit later BackConnect, Inc. voortkwam. In september 2016 werd dit bedrijf tijdens een operatie om de vDos-service te sluiten, die op dat moment werd beschouwd als de meest populaire service ter wereld voor het bestellen van DDoS-aanvallen. BackConnect zou toen zelf onder aanval zijn gekomen via vDos — en voerde een ongebruikelijke 'tegenaanval' uit door 255 IP-adressen van de vijand te veroveren door middel van (BGP-hijacking). Het uitvoeren van een dergelijke aanval ter bescherming van eigen belangen riep controversiële meningen op binnen de informatiebeveiligingsgemeenschap. Velen waren van mening dat BackConnect de grens van wat toegestaan is had overschreden.
Een eenvoudige BGP-hijacking wordt uitgevoerd door het aankondigen van een vreemde prefix als de eigen. Upstreams/peers accepteren deze, en het begint zich door het netwerk te verspreiden. Bijvoorbeeld, in 2017 begon allegedly als gevolg van een softwarefout 'Rostelecom' (AS12389) van Mastercard (AS26380), Visa en andere financiële instellingen. Op een vergelijkbare manier werkte BackConnect toen het IP-adressen 'exproprieerde' van de Bulgaarse hoster Verdina.net.
De CEO van BackConnect, Bryant Townsend, verontschuldigde zich later in de NANOG-nieuwsbrief voor netwerkoperators. Hij zei dat het besluit om het adresseringsgebied van de vijand aan te vallen niet gemakkelijk was, maar ze zijn bereid om verantwoordelijk te zijn voor hun actie: "Hoewel we de mogelijkheid hadden om onze acties te verbergen, voelden we dat het verkeerd zou zijn. Ik heb veel tijd besteed aan het overdenken van deze beslissing en hoe deze negatief zou kunnen uitpakken voor het bedrijf en voor mij in de ogen van sommige mensen, maar uiteindelijk heb ik het ondersteund."
Het blijkt dat BackConnect niet voor het eerst BGP-hijacking toepast, en het bedrijf heeft eigenlijk een duistere geschiedenis. Het moet gezegd worden dat BGP-hijacking niet altijd voor kwade doeleinden wordt gebruikt. Brian Krebs , die zelf Prolexic Communications (nu een onderdeel van Akamai Technologies) gebruikt voor bescherming tegen DDoS-aanvallen. Zij hebben bedacht hoe ze BGP-hijacking kunnen gebruiken om te beschermen tegen DDoS-aanvallen.
Als een slachtoffer van een DDoS-aanval hulp zoekt bij Prolexic, dan vertaalt deze de IP-adressen van de klant naar zichzelf, waardoor ze het inkomende verkeer kunnen analyseren en filteren.
Aangezien BackConnect DDoS-beschermingsdiensten aanbood, werd er een analyse uitgevoerd van welke BGP-hijackingen als legitiem kunnen worden beschouwd in het belang van hun klanten en welke verdacht lijken. Hierbij wordt rekening gehouden met de duur van de inbeslagname van andermans adressen, hoe breed het andere prefix werd aangekondigd als eigen, of er een bevestigde overeenkomst met de klant is, enz. Uit de tabel blijkt dat sommige acties van BackConnect zeer verdacht lijken.
Blijkbaar heeft iemand van de slachtoffers een rechtszaak aangespannen tegen BackConnect. In wordt de naam van het bedrijf dat door de rechtbank als benadeelde is erkend niet vermeld. Het slachtoffer wordt in het document aangeduid als Victim 1.
Zoals eerder vermeld, begon het onderzoek naar de activiteiten van BackConnect na de hack van de vDos-service. Toen van de beheerders van de dienst, evenals de vDos-database, inclusief de geregistreerde gebruikers en de gegevens van klanten die vDos betaalden voor het uitvoeren van DDoS-aanvallen.
Deze gegevens toonden aan dat een van de accounts op de vDos-site was geopend met e-mailadressen die aan een domein zijn gekoppeld, dat is geregistreerd op naam van Tucker Preston. Dit account initieerde aanvallen op een groot aantal doelwitten, inclusief talrijke aanvallen op netwerken die toebehoren aan (FSF).
In 2016 zei een voormalige systeembeheerder van de FSF dat de non-profitorganisatie op een bepaald moment overwogen had om samen te werken met BackConnect, en de aanvallen begonnen bijna onmiddellijk nadat de FSF had aangegeven dat het naar een ander bedrijf zou zoeken voor bescherming tegen DDoS.
Volgens Van het Amerikaanse Ministerie van Justitie, voor dit aanklachtpunt kan Tucker Preston een gevangenisstraf van maximaal 10 jaar en een boete van maximaal $250.000 krijgen, wat het dubbele is van de totale winst of verlies van het misdrijf. De uitspraak zal op 7 mei 2020 worden gedaan.
GlobalSign biedt schaalbare PKI-oplossingen voor organisaties van elke omvang.
Neem contact op: +7 (499) 678 2210, sales-ru@globalsign.com.
Bron: habr.com
