

In een mum van tijd is thuiswerken een gewilde en noodzakelijke vorm geworden. Dit komt door COVID-19. Nieuwe maatregelen om besmetting te voorkomen verschijnen elke dag. In kantoren wordt de temperatuur gemeten, en sommige bedrijven, inclusief grote, zetten werknemers over op thuiswerken om verliezen door stilstand en ziekteverzuim te beperken. In dit opzicht heeft de IT-sector, met zijn ervaring van gedistribueerde teams, een voordeel.
Bij het NII SOKB doen we al jarenlang onderzoek naar de organisatie van veilige toegang tot bedrijfsgegevens vanaf mobiele apparaten en weten we dat thuiswerken een complexe kwestie is. Hieronder vertellen we hoe onze oplossingen helpen bij het veilig beheren van de mobiele apparaten van medewerkers en waarom dit belangrijk is voor thuiswerken.
Wat heeft een medewerker nodig om op afstand te werken?
De standaardset van diensten waartoe op afstand toegang moet worden verleend voor een goede werkomgeving omvat communicatie-tools (e-mail, messenger), webresources (diverse portals, zoals service desk of projectmanagementsystemen) en bestanden (systemen voor elektronische documentverwerking, versiebeheer, enz.).
We kunnen niet hopen dat beveiligingsbedreigingen wachten tot we klaar zijn met de strijd tegen het coronavirus. Er zijn bepaalde veiligheidsregels voor thuiswerken die ook tijdens een pandemie gevolgd moeten worden.
Belangrijke bedrijfsinformatie mag niet zomaar naar het persoonlijke e-mailadres van een medewerker worden gestuurd, zodat deze die rustig kan lezen en verwerken op zijn of haar persoonlijke smartphone. Een smartphone kan verloren gaan, er kunnen applicaties op worden geïnstalleerd die informatie stelen, en uiteindelijk kunnen kinderen die thuis zitten vanwege hetzelfde virus ermee spelen. Dus hoe belangrijker de gegevens zijn waarmee de medewerker werkt, hoe beter ze moeten worden beschermd. En de bescherming van mobiele apparaten moet net zo goed zijn als die van desktopapparatuur.
Waarom is antivirus en VPN niet genoeg?
Voor desktopwerkplekken en laptops die op Windows draaien, is het installeren van antivirussoftware een gerechtvaardigde en noodzakelijke maatregel. Maar voor mobiele apparaten is dit niet altijd het geval.
De architectuur van Apple-apparaten voorkomt informatie-uitwisseling tussen applicaties. Dit beperkt de mogelijke impact van geïnfecteerde software: als een kwetsbaarheid in de e-mailclient wordt gebruikt, kunnen de gevolgen zich niet verder uitstrekken dan deze e-mailclient. Tegelijkertijd vermindert dit beleid de effectiviteit van antivirussoftware. Het is al niet meer mogelijk om een bestand dat via e-mail is verzonden automatisch te controleren.
Op het Android-platform zijn er meer mogelijkheden voor zowel virussen als antivirussoftware. Maar de vraag naar de haalbaarheid blijft bestaan. Om malware uit de app store te installeren, moet je handmatig veel machtigingen geven. Kwaadwillenden verkrijgen alleen toegang bij die gebruikers die de apps al hun rechten geven. In de praktijk is het voldoende om gebruikers te verbieden apps van onbekende bronnen te installeren, zodat 'crackertools' voor gratis geïnstalleerde betaalde apps geen corporaties geheimen kunnen 'genezen' van vertrouwelijkheid. Maar deze maatregel valt buiten de functies van antivirussoftware. VPN.
Bovendien kunnen VPN's en antivirussoftware niet controleren hoe een gebruiker zich gedraagt. De logica suggereert dat er minimaal een wachtwoord op het gebruikersapparaat moet staan (als bescherming tegen verlies). Maar de aanwezigheid en betrouwbaarheid van het wachtwoord hangen volledig af van de bewustzijn van de gebruiker, wat het bedrijf niet kan beïnvloeden.
Natuurlijk zijn er administratieve methoden. Bijvoorbeeld interne documentatie volgens welke medewerkers persoonlijk verantwoordelijk zijn voor het ontbreken van wachtwoorden op apparaten, het installeren van apps uit onbetrouwbare bronnen, enz. Je zou zelfs alle medewerkers kunnen verplichten om voor het telewerken een aangepaste functieomschrijving te ondertekenen waarin deze punten zijn opgenomen. Maar laten we eerlijk zijn: het bedrijf kan niet controleren hoe deze instructie in de praktijk wordt uitgevoerd. Het zal bezig zijn met een noodreorganisatie van de kernprocessen, terwijl medewerkers, ondanks de nieuwe beleidsmaatregelen, vertrouwelijke documenten naar hun persoonlijke Google Drive kopiëren en toegang geven via een link, omdat dit handiger is voor samenwerking aan het document.
Daarom is plotselinge remote werking van het kantoor een test voor de veerkracht van het bedrijf.
Beheer van bedrijfsmobiliteit
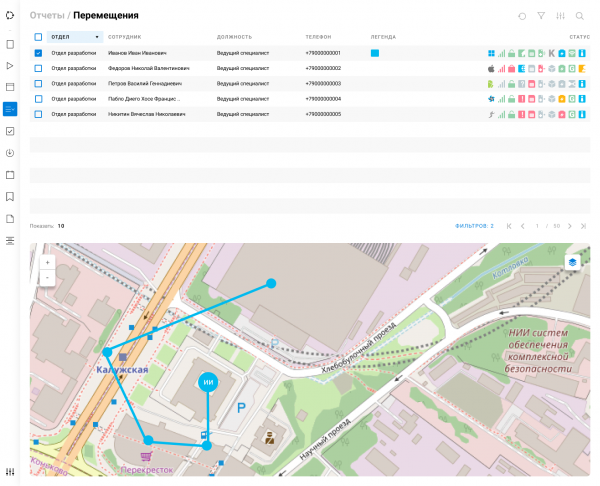
Op het gebied van informatiebeveiliging vormen mobiele apparaten een bedreiging en een potentiële kwetsbaarheid in het beveiligingssysteem. Oplossingen van het type EMM (enterprise mobility management) zijn bedoeld om deze kwetsbaarheid te dichten.
Het beheer van bedrijfsmobiliteit (EMM) omvat functies voor apparaatsbeheer (MDM, mobile device management), applicatiebeheer (MAM, mobile application management) en contentbeheer (MCM, mobile content management).
MDM is de noodzakelijke 'zweep'. Met de functies van MDM kan de beheerder het apparaat resetten of vergrendelen als het verloren is, beveiligingsbeleid instellen: vereiste en complexe wachtwoorden, verbod op debugfuncties, installatie van toepassingen uit apk's, enzovoort. Deze basisfunctionaliteiten worden ondersteund op mobiele apparaten van alle fabrikanten en platforms. Meer geavanceerde instellingen, zoals het verbieden van het installeren van aangepaste recovery, zijn alleen beschikbaar op apparaten van bepaalde fabrikanten.
MAM en MCM zijn de 'wortel' in de vorm van applicaties en diensten die toegang verlenen. Door een voldoende beveiligingsniveau te waarborgen met MDM, kan veilig externe toegang tot bedrijfsbronnen worden verleend via applicaties die op mobiele apparaten zijn geïnstalleerd.
Op het eerste gezicht lijkt het beheren van applicaties een puur IT-taak te zijn, die zich beperkt tot eenvoudige handelingen zoals 'een applicatie installeren, een applicatie instellen, een applicatie updaten naar een nieuwe versie of deze terugzetten naar een eerdere versie'. In werkelijkheid komt ook hier beveiliging om de hoek kijken. Het is niet alleen belangrijk om de benodigde applicaties voor werk op devices te installeren en in te stellen, maar ook om bedrijfsdata te beschermen tegen uploaden naar persoonlijke Dropbox of Yandex.Disk.
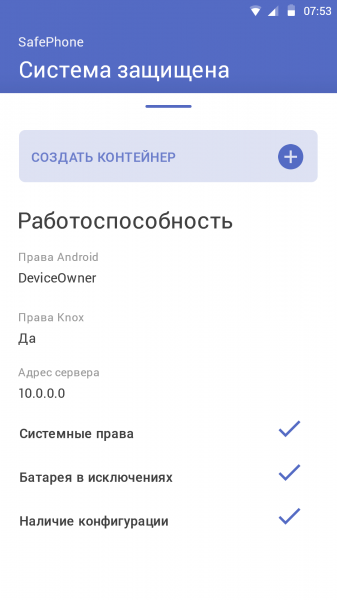
Om zakelijk en persoonlijk te scheiden, bieden moderne EMM-systemen de mogelijkheid om op het apparaat een container voor bedrijfsapplicaties en hun gegevens te creëren. De gebruiker kan geen gegevens ongeoorloofd uit de container halen, zodat veiligheidsteams geen behoefte hebben om 'persoonlijk' gebruik van het mobiele apparaat te verbieden. Voor bedrijven is dit juist voordelig. Hoe meer gebruikers begrijpen van hun apparaat, hoe effectiever ze hun werktools zullen gebruiken.
Laten we terugkeren naar IT-taken. Er zijn twee taken die niet zonder EMM kunnen worden opgelost: het terugdraaien van een app-versie en de externe configuratie ervan. Retournieren is nodig wanneer de nieuwe versie van de app niet voldoet aan de gebruikers — er zitten ernstige fouten in of het is gewoon onhandig. In het geval van apps in Google Play en de App Store is terugdraaien onmogelijk — in de winkel is altijd alleen de laatste versie van de app beschikbaar. Bij actieve interne ontwikkeling kunnen versies bijna dagelijks worden uitgebracht, en niet allemaal blijken stabiliteit te hebben.
Externe configuratie van apps kan ook zonder EMM worden gerealiseerd. Bijvoorbeeld, door verschillende builds van de app te maken voor verschillende serveradressen of een configuratiebestand op het openbare geheugen van de telefoon op te slaan, zodat het later handmatig kan worden gewijzigd. Dit komt voor, maar het is moeilijk om dit de beste praktijken te noemen. Aan de andere kant bieden Apple en Google gestandaardiseerde benaderingen om deze taak op te lossen. Voor de ontwikkelaar is het voldoende om eenmaal de benodigde mechanismen te integreren, en de app kan elke EMM configureren.
We hebben een dierentuin gekocht!
Niet alle gebruiksscenario's voor mobiele apparaten zijn even nuttig. Verschillende gebruikerscategorieën hebben verschillende taken, en die moeten op hun eigen manier worden opgelost. Een ontwikkelaar en een financieel planner hebben specifieke app-sets nodig en mogelijk sets van beveiligingsbeleid vanwege de verschillende vertrouwelijkheid van gegevens waarmee ze werken.
Het lukt niet altijd om het aantal modellen en fabrikanten van mobiele apparaten te beperken. Aan de ene kant is het goedkoper om een bedrijfsstandaard voor mobiele apparaten te maken dan om de verschillen tussen Android van verschillende fabrikanten en de eigenschappen van mobiele UI-weergave op verschillende schermformaten te begrijpen. Aan de andere kant wordt de aankoop van bedrijfsmiddelen in tijden van een pandemie moeilijker, en bedrijven moeten het gebruik van persoonlijke apparaten toestaan. De situatie in Rusland wordt verder bemoeilijkt door de aanwezigheid van nationale mobiele platforms die niet worden ondersteund door westerse EMM-oplossingen.
Dit leidt vaak tot een verhaal van diverse, verspreide EMM-, MDM- en MAM-systemen in plaats van één gecentraliseerde oplossing voor het beheer van zakelijke mobiliteit, waarbij elk systeem wordt beheerd door eigen personeel volgens unieke regels.
Wat zijn de bijzonderheden in Rusland?
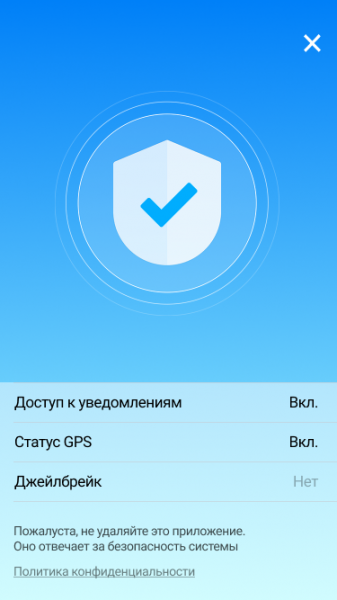
In Rusland, net als in elk ander land, zijn er nationale wetgevingen ter bescherming van informatie die niet verandert afhankelijk van de epidemiologische situatie. In de staatsinformatie systemen (GIS) moeten beveiligingsmiddelen worden toegepast die gecertificeerd zijn volgens de veiligheidseisen. Om aan deze eis te voldoen, moeten apparaten die toegang krijgen tot GIS-gegevens worden beheerd met gecertificeerde EMM-oplossingen, waaronder ons product SafePhone.
Lang en onduidelijk? In feite niet.
Corporate-grade tools zoals EMM worden vaak geassocieerd met een traag implementatieproces en lange voorbereidende fasen. Deze tijd hebben we nu gewoon niet — de virusrestricties worden snel ingevoerd, dus er is geen tijd om over te schakelen naar remote work.
Uit onze ervaring, en we hebben veel projecten voor de implementatie van SafePhone uitgevoerd in bedrijven van verschillende groottes, kan de oplossing zelfs bij lokale implementatie binnen een week worden gestart (exclusief de tijd voor goedkeuring en ondertekening van contracten). Gewone werknemers kunnen het systeem al binnen 1-2 dagen na implementatie gebruiken. Ja, voor de flexibele configuratie van het product moeten beheerders worden getraind, maar deze training kan parallel aan het begin van de systeemoperatie worden uitgevoerd.
Om tijd te besparen op de installatie in de infrastructuur van de klant bieden we onze klanten een cloud SaaS-service voor het op afstand beheren van mobiele apparaten met SafePhone. We bieden deze service vanuit ons eigen datacenter, dat is gecertificeerd volgens de hoogste eisen voor GIS en informatie systemen voor persoonlijke gegevens.
Als bijdrage aan de strijd tegen het coronavirus sluit het NII SOKB gratis bedrijven uit het klein- en middenbedrijf aan op de server om een veilige werkomgeving voor medewerkers die op afstand werken te waarborgen.
Bron: habr.com
