

Hallo allemaal. Ter voorbereiding op de start van de cursus hebben we een vertaling van een interessant artikel voor jullie bereid.
De handleiding van vandaag introduceert je in de basisprincipes voor het werken met het pakket aircrack-ng. Natuurlijk is het onmogelijk om alle benodigde informatie te verstrekken en elk scenario te behandelen. Dus wees bereid om zelf huiswerk te maken en onderzoek te doen. Op en in zijn er veel aanvullende tutorials en andere nuttige informatie beschikbaar.
Ondanks dat het niet alle stappen van begin tot eind behandelt, biedt de handleiding meer inzicht in het werken met aircrack-ng.
Configuratie van de hardware, installatie van Aircrack-ng
De eerste stap om ervoor te zorgen dat alles goed werkt aircrack-ng in je Linux-systeem is het patchen en installeren van de juiste driver voor je netwerkkaart. Veel kaarten werken met meerdere drivers, sommige bieden de benodigde functionaliteit voor het gebruik van aircrack-ng, andere niet.
Ik denk dat het overbodig is om te zeggen dat je een netwerkkaart nodig hebt die compatibel is met het pakket aircrack-ng. Dit betekent hardware die volledig compatibel is en pakketinjecties kan uitvoeren. Met een compatibele netwerkkaart kun je een draadloos toegangspunt in minder dan een uur hacken.
Om te bepalen tot welke categorie jouw kaart behoort, ga naar de pagina . Lees , als je niet weet hoe je de tabel moet gebruiken. Dit zal echter niet in de weg staan van het lezen van de handleiding, die je zal helpen om iets nieuws te leren en de eigenschappen van jouw kaart te verifiëren.
Om te beginnen moet je weten welke chipset in je netwerkkaart wordt gebruikt en welke driver je daarvoor nodig hebt. Je moet dit bepalen met de informatie uit de bovenstaande paragraaf. In het gedeelte leer je welke drivers je nodig hebt.
Instaleren van aircrack-ng
De nieuwste versie van aircrack-ng is beschikbaar, , of je kunt een distributie gebruiken voor penetratietests, zoals Kali Linux of Pentoo, waar de laatste versie is geïnstalleerd. aircrack-ng.
Voor de installatie van aircrack-ng verwijzen we naar de .
Basisprincipes van IEEE 802.11
Goed, nu alles klaar is, is het tijd om een pauze te nemen voordat we actie ondernemen en iets te leren over hoe draadloze netwerken werken.
Het is belangrijk om het volgende deel te begrijpen, zodat je kunt omgaan met situaties waarin iets niet werkt zoals verwacht. Inzicht in hoe dit allemaal werkt, helpt je om het probleem te vinden of op z'n minst goed te beschrijven zodat iemand anders je kan helpen. Dit gedeelte is een beetje ingewikkeld, en je wilt het misschien overslaan. Echter, om draadloze netwerken te hacken heb je wat kennis nodig, en hacken is iets meer dan alleen een commando invoeren en laten doen door aircrack.
Hoe je een draadloos netwerk kunt vinden
Dit gedeelte is een korte inleiding tot beheerde netwerken die werken met toegangspunten (Access Point, AP). Elk toegangspunt verstuurt ongeveer 10 zogenaamde beacon frames per seconde. Deze pakketten bevatten de volgende informatie:
- Netwerknaam (ESSID);
- Of er encryptie wordt gebruikt (en welke encryptie, maar houd er rekening mee dat deze informatie mogelijk niet waar is, alleen omdat het toegangspunt het meldt);
- Welke datasnelheden worden ondersteund (in MBit);
- Op welke kanaal het netwerk zich bevindt.
Precies deze informatie wordt weergegeven in de tool die specifiek verbinding maakt met dit netwerk. Het wordt weergegeven wanneer je de kaart toestaat om te scannen naar netwerken met behulp van iwlist <interface> scan
Elk toegangspunt heeft een unieke MAC-adres (48 bits, 6 paren van hexadecimale cijfers). Het ziet er ongeveer zo uit: 00:01:23:4A:BC:DE. Elk netwerkapparaat heeft zo'n adres, en netwerkapparaten communiceren met elkaar met behulp van deze adressen. Het is dus iets als een unieke naam. MAC-adressen zijn uniek en er zijn geen twee apparaten met dezelfde MAC-adressen.
Verbinding maken met het netwerk
Er zijn verschillende manieren om verbinding te maken met een draadloos netwerk. In de meeste gevallen wordt Open System Authentication gebruikt. (Optioneel: als je meer wilt weten over authenticatie, .)
Open System Authentication:
- Vraagt om authenticatie van het toegangspunt;
- Het toegangspunt antwoordt: OK, je bent geauthentiseerd.
- Vraagt om associatie met het toegangspunt;
- Het toegangspunt antwoordt: OK, je bent verbonden.
Dit is de eenvoudigste situatie, maar problemen doen zich voor wanneer je geen toegang hebt, omdat:
- WPA/WPA2 wordt gebruikt en je hebt APOL-authenticatie nodig. Het toegangspunt zal op de tweede stap weigeren.
- Het toegangspunt heeft een lijst van toegestane clients (MAC-adressen) en staat niemand anders toe om verbinding te maken. Dit wordt MAC-filtering genoemd.
- Het toegangspunt gebruikt Shared Key Authentication, wat betekent dat je de juiste WEP-sleutel moet opgeven om verbinding te maken. (Zie sectie voor meer informatie hierover)
Eenvoudige sniffing en hacking
Netwerkdetectie
De eerste stap is het vinden van een potentiële doelwit. In het aircrack-ng-pakket is er hiervoor , maar je kunt ook andere programma's gebruiken zoals .
Voordat je netwerken zoekt, moet je je netwerkkaart naar de zogenaamde ‘monitor-modus’ zetten. De monitor-modus is een speciale modus die je computer in staat stelt om netwerkpakketten te beluisteren. Deze modus stelt ook in staat om injecties uit te voeren. We zullen het volgende keer over injecties hebben.
Om de netwerkkaart naar monitor-modus te zetten, gebruik je :
airmon-ng start wlan0Zo creëer je een extra interface en voeg je «mon»toe. Dus, wlan0 onderdeel worden van wlan0mon. Om te controleren of de netwerkkaart daadwerkelijk in de monitor-modus staat, voer je uit iwconfig en controleer het zelf.
Start dan om netwerken te zoeken:
airodump-ng wlan0monAls airodump-ng Als je niet kunt verbinden met het WLAN-apparaat, zie je iets als:
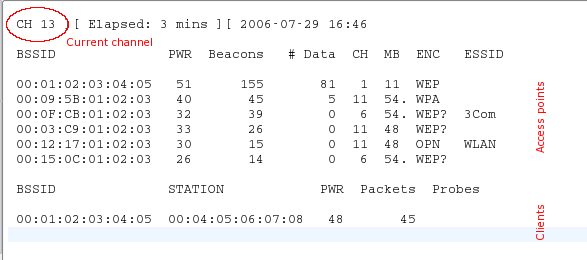
kiest van kanaal naar kanaal en toont alle toegangspunten waarvan het beacon-berichten ontvangt. Kanalen 1 tot 14 worden gebruikt voor de standaarden 802.11 b en g (in de VS zijn alleen kanalen 1 tot 11 toegestaan; in Europa met uitzondering van sommige landen kunnen kanalen 1 tot 13 worden gebruikt; in Japan kanalen 1 tot 14). 802.11a werkt in het 5 GHz-bereik, en de beschikbaarheid varieert in verschillende landen meer dan in het 2,4 GHz-bereik. In het algemeen beginnen bekende kanalen bij 36 (32 in sommige landen) en gaan tot 64 (68 in sommige landen) en van 96 tot 165. Op Wikipedia kun je meer gedetailleerde informatie vinden over de beschikbaarheid van kanalen. In Linux zorgt de ; echter moet deze correct worden ingesteld.
Het huidige kanaal wordt linksboven weergegeven.
Na een tijdje verschijnen er toegangspunten en (hoop ik) enkele bijbehorende klanten.
Het bovenste blok toont de gedetecteerde toegangspunten:
bssid
mac-adres van het toegangspunt
pwr
kwaliteitsniveau van het signaal wanneer het kanaal is geselecteerd
pwr
signaalsterkte. Sommige stuurprogramma's geven deze niet door.
beacons
aantal ontvangen beacons. Als je geen signaalsterkte hebt, kun je dit meten aan de hand van beacons: hoe meer beacons, hoe beter het signaal.
data
aantal ontvangen dataramen
ch
het kanaal waarop het toegangspunt werkt
mb
snelheid of modus van het toegangspunt. 11 is puur 802.11b, 54 is puur 802.11g. Waarden tussen deze twee zijn een mengsel.
enc
versleuteling: opn: geen versleuteling, wep: wep-versleuteling, wpa: wpa of wpa2, wep?: wep of wpa (nog onduidelijk)
essid
netwerknaam, soms verborgen
Het onderste blok toont de gedetecteerde klanten:
bssid
mac-adres waarmee de klant aan dit toegangspunt is gekoppeld
station
mac-adres van de klant zelf
pwr
signaalsterkte. Sommige stuurprogramma's geven deze niet door.
packets
aantal ontvangen dataramen
probes
netwerknamen (essid) die deze klant al heeft geprobeerd
Nu moet je de doelnetwerk volgen. Er moet ten minste één klant verbonden zijn, omdat het hacken van netwerken zonder klanten een complexer onderwerp is (zie sectie ). Het moet WEP-versleuteling gebruiken en een goed signaal hebben. Misschien kun je de antennepositie aanpassen om de signaalontvangst te verbeteren. Soms kunnen enkele centimeters cruciaal zijn voor de signaalsterkte.
In het bovenstaande voorbeeld is er een netwerk 00:01:02:03:04:05. Dit bleek de enige mogelijke doelwit te zijn, omdat alleen daar een klant aan verbonden is. En het heeft ook een goed signaal, waardoor het een geschikt doelwit voor oefening is.
Sniffen van Initialisatievectoren
Vanwege het springen tussen kanalen zul je niet alle pakketten vanuit het doelnetwerk onderscheppen. Daarom willen we alleen op één kanaal luisteren en daarnaast alle gegevens op schijf opslaan, zodat we deze later kunnen gebruiken voor hacking:
airodump-ng -c 11 --bssid 00:01:02:03:04:05 -w dump wlan0mon Met de parameter -s kun je het kanaal selecteren, terwijl de parameter na -w de prefix is van de netwerksdump die op de schijf wordt geschreven. De vlag –bssid samen met het MAC-adres van het toegangspunt beperkt het ontvangen van pakketten tot één toegangspunt. De vlag –bssid is alleen beschikbaar in de nieuwe versies airodump-ng.
Voor het kraken van WEP heeft u tussen de 40.000 en 85.000 verschillende initialisatievectoren (Initialization Vector, IV) nodig. Elke datapakket bevat een initialisatievector. Deze kunnen worden hergebruikt, dus het aantal vectoren is meestal iets minder dan het aantal onderschepte pakketten.
U zult dus moeten wachten om tussen de 40.000 en 85.000 datapakketten (met IV) te onderscheppen. Als het netwerk niet druk is, kan dit erg lang duren. U kunt dit proces versnellen door een actieve aanval (of een herhalingsaanval) te gebruiken. Daarover zullen we in het volgende deel praten.
Hack
Als u al genoeg onderschepte initialisatievectoren heeft opgeslagen in een of meerdere bestanden, kunt u proberen de WEP-sleutel te kraken:
aircrack-ng -b 00:01:02:03:04:05 dump-01.cap MAC-adres na de vlag -b – is het BSSID van het doel, en dump-01.cap – is het bestand dat de onderschepte pakketten bevat. U kunt meerdere bestanden gebruiken; voeg gewoon alle namen aan de opdracht toe of gebruik een wildcard, zoals dump*.cap.
Meer informatie over de parameters , uitvoer en gebruik kunt u vinden in .
Het aantal initialisatievectoren dat nodig is om de sleutel te kraken, is niet beperkt. Dit komt omdat sommige vectoren zwakker zijn en meer informatie over de sleutel verliezen dan andere. Gewoonlijk worden deze initialisatievectoren gemengd met sterkere. Dus, als u geluk heeft, kunt u de sleutel kraken met slechts 20.000 initialisatievectoren. Echter, vaak is zelfs dat niet voldoende. aircrack-ng Het kan lange tijd duren (een week of langer bij een hoge foutenmarge), om dan te zeggen dat de sleutel niet gekraakt kan worden. Hoe meer initialisatievectoren u heeft, hoe sneller het kraken kan plaatsvinden, en meestal is dit binnen enkele minuten of zelfs seconden gedaan. Ervaring leert dat 40.000 – 85.000 vectoren meestal voldoende zijn om te kraken.
Er zijn meer geavanceerde toegangspunten die speciale algoritmen gebruiken om zwakke initialisatievectoren te filteren. Hierdoor kunt u niet meer dan N vectoren van het toegangspunt krijgen, of u heeft miljoenen vectoren nodig (bijvoorbeeld 5-7 miljoen) om de sleutel te kraken. U kunt , wat u in dergelijke gevallen moet doen.
Actieve aanvallen
De meeste apparaten ondersteunen geen injecties, althans niet zonder gepatchte stuurprogramma's. Sommige ondersteunen alleen bepaalde aanvallen. Raadpleeg de en kijk in de kolom aireplay. Soms biedt deze tabel geen actuele informatie, dus als u het woord “NEE” naast uw stuurprogramma ziet, wees dan niet ontmoedigd, maar kijk op de homepage van het stuurprogramma, in de mailinglijst van stuurprogramma's op . Als u er in bent geslaagd om met een stuurprogramma dat niet op de lijst staat succesvol te reproduceren, aarzel dan niet om wijzigingen voor te stellen op de compatibiliteitspagina en voeg een link naar de korte handleiding toe. (Hiervoor moet u een wiki-account aanvragen via IRC.)
Eerst moet u ervoor zorgen dat packetinjectie daadwerkelijk werkt met uw netwerkkaart en stuurprogramma. De eenvoudigste manier om dit te controleren is door een testinvoegaanval uit te voeren. Voordat u verder gaat, zorg ervoor dat u deze test heeft doorstaan. Uw kaart moet in staat zijn om injecties uit te voeren, zodat u de volgende stappen kunt uitvoeren.
U heeft de BSSID (MAC-adres van het toegangspunt) en ESSID (netwerknaam) nodig van het toegangspunt dat geen MAC-adresfiltering uitvoert (bijvoorbeeld uw eigen), en dat binnen bereik is.
Probeer verbinding te maken met het toegangspunt met :
aireplay-ng --fakeauth 0 -e "uw netwerk ESSID" -a 00:01:02:03:04:05 wlan0mon De waarde na -a is de BSSID van uw toegangspunt.
Injectie is geslaagd als u iets ziet zoals dit:
12:14:06  Bevestigingsverzoek verzenden
12:14:06  Bevestiging succesvol
12:14:06  Associatieverzoek verzenden
12:14:07  Associatie succesvol :-)
Als dat niet het geval is:
- Controleer of ESSID en BSSID correct zijn;
- Zorg ervoor dat de MAC-adresfiltering op uw toegangspunt is uitgeschakeld;
- Probeer hetzelfde op een ander toegangspunt;
- Zorg ervoor dat uw stuurprogramma correct is ingesteld en wordt ondersteund;
- Probeer in plaats van „0” „6000 -o 1 -q 10”.
ARP replay
Nu we weten dat packetinjectie werkt, kunnen we iets doen dat het onderscheppen van initialisatievectoren aanzienlijk versnelt: injectieaanval .
Het belangrijkste idee
In eenvoudige bewoordingen werkt ARP door een broadcast-verzoek naar een IP-adres te verzenden, waarna het apparaat met dat IP-adres een antwoord terugstuurt. Aangezien WEP niet beschermt tegen hergebruik, kun je een pakket onderscheppen en het keer op keer opnieuw verzenden zolang het geldig is. Je hoeft dus alleen het ARP-verzoek dat naar het toegangspunt is gestuurd te onderscheppen en te reproduceren om verkeer te genereren (en de initialisatievectoren te verkrijgen).
Lui manier
Open eerst het venster met airodump-ng, dat het verkeer sniffed (zie hierboven). Aireplay-ng en airodump-ng kunnen gelijktijdig werken. Wacht totdat er een client in het doelsysteem verschijnt en begin de aanval:
aireplay-ng --arpreplay -b 00:01:02:03:04:05 -h 00:04:05:06:07:08 wlan0mon-b geeft het doels BSSID aan, -h aan het MAC-adres van de verbonden client.
Nu moet je wachten op het ontvangen van een ARP-pakket. Gewoonlijk moet je een paar minuten wachten (of verder lezen).
Als je geluk hebt, zie je iets zoals:
Opslaan van ARP-verzoeken in replay_arp-0627-121526.cap
Je moet ook airodump starten om antwoorden te vangen.
Lees 2493 pakketten (1 ARP-verzoeken ontvangen), 1305 pakketten verzonden...
Als je de reproductie wilt stoppen, hoef je niet te wachten op het volgende ARP-pakket, je kunt gewoon eerder onderschepte pakketten gebruiken met de parameter -r <bestandnaam>
Bij gebruik van ARP-injecties, kun je de PTW-methode gebruiken om de WEP-sleutel te kraken. Dit vermindert aanzienlijk het aantal vereiste pakketten en dus ook de tijd die nodig is voor de aanval. Je moet een volledig pakket onderscheppen met airodump-ng, dat wil zeggen, gebruik niet de optie “--ivs” bij het uitvoeren van de opdracht. Voor aircrack-ng gebruik “aircrack -z <bestandsnaam>”
Als het aantal ontvangen datapakketten airodump-ng gestopt is met toenemen, moet je mogelijk de snelheid van de reproductie verlagen. Doe dit met de parameter -x <pakketten per seconde>.
Agressieve manier
De meeste besturingssystemen wissen de ARP-cache bij het uitschakelen. Als je het volgende pakket na het opnieuw aansluiten wilt verzenden (of simpelweg DHCP wilt gebruiken), verzenden ze een ARP-verzoek. Dit heeft als bijeffect dat je ESSID kunt sniffen en mogelijk de keystream tijdens het opnieuw verbinden. Dit is handig als de ESSID van jouw doel verborgen is of als het gedeelde sleutelauthenticatie gebruikt.
Laat maar airodump-ng en aireplay-ng werken. Open een ander venster en start :
Hier -a – dit is het BSSID van het toegangspunt, -s het MAC-adres van de geselecteerde client.
Wacht een paar seconden en de ARP replay zal werken.
De meeste clients proberen automatisch de verbinding te herstellen. Maar het risico dat iemand deze aanval herkent, of op zijn minst aandacht besteedt aan wat er op het WLAN gebeurt, is groter dan bij andere aanvallen.
Meer tools en informatie erover vind je .
Bron: habr.com
