

Het bedrijf Bitdefender Labs, dat zich bezighoudt met softwarebeveiligingsonderzoek, heeft details onthuld over nieuwe malware die Android-apparaten aanvalt. Volgens experts gedraagt het zich iets anders dan de meeste gangbare bedreigingen, omdat het niet alle apparaten aanvalt. In plaats daarvan kiest de virus specifieke gebruikers van wie het de meest waardevolle gegevens kan verkrijgen.
De ontwikkelaars van de malware hebben het verboden om gebruikers in bepaalde regio's aan te vallen, waaronder landen die vroeger deel uitmaakten van de Sovjetunie, Afrika en het Midden-Oosten. Australië blijkt volgens onderzoek de primaire doelwit van hackers te zijn. Ook zijn er een groot aantal apparaten besmet in de VS, Canada en enkele Europese landen.
De malware werd voor het eerst ontdekt door specialisten begin dit jaar, hoewel ze al in 2016 begon te verspreiden, en naar schatting zijn in die periode apparaten van honderdduizenden gebruikers besmet. Sinds begin dit jaar heeft de malware al tientallen duizenden apparaten aangetast.
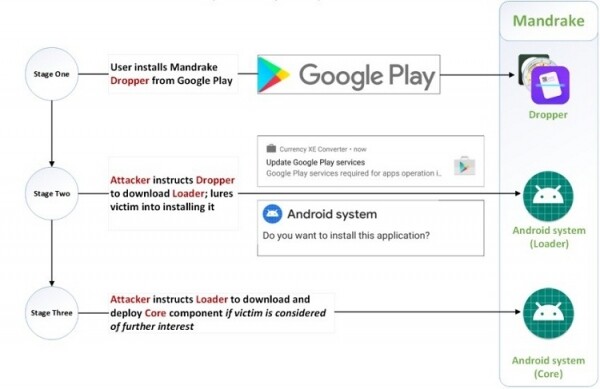
De reden dat de virus gedurende lange tijd onopgemerkt bleef in Google Play, is dat de malwarecode in wezen niet is opgenomen in de apps zelf, maar een proces gebruikt dat de spionagefunctionaliteiten alleen op directe instructie activeert. De hackers achter deze malware schakelen deze functies niet in tijdens tests door Google. Maar wanneer de malwarecode is geactiveerd, kan de app vrijwel alle gegevens van het apparaat verkrijgen, inclusief informatie die nodig is voor toegang tot websites en apps.
Bogdan Botezatu, directeur van onderzoek en rapportage over bedreigingen bij Bitdefender, heeft Mandrake genoemd als een van de krachtigste malwareprogramma's voor Android. Het uiteindelijke doel is volledige controle over het apparaat te krijgen en de accounts van gebruikers te compromitteren.
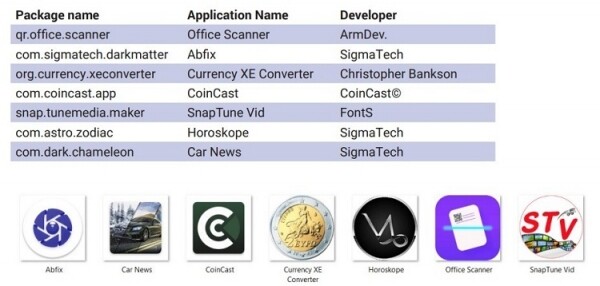
Om onopgemerkt te blijven gedurende vele jaren, verspreidde Mandrake zich via verschillende applicaties in de Google Play Store, gepubliceerd onder verschillende namen van ontwikkelaars. De applicaties die worden gebruikt voor de verspreiding van malware worden ook relatief goed onderhouden om de illusie te behouden dat deze programma's te vertrouwen zijn. Ontwikkelaars reageren vaak op recensies en veel applicaties hebben ondersteuningspagina's op sociale media. Het interessantste is dat de applicaties zichzelf volledig van het apparaat wissen zodra ze alle benodigde gegevens hebben verkregen.
Google heeft geen commentaar gegeven op de situatie en het is goed mogelijk dat de bedreiging nog steeds actief is. De beste manier om besmetting met Mandrake te voorkomen, is door beproefde applicaties van goed bekendstaande ontwikkelaars te installeren.
Bron: 3dnews.ru
