

Op zaterdag 30 mei 2020 deed zich een aanvankelijk onduidelijke kwestie voor met de populaire SSL/TLS-certificaten van de leverancier Sectigo (vroeger Comodo). De certificaten zelf blijven in orde, maar een van de tussenliggende CA-certificaten in de ketens met deze certificaten raakte 'verlopen'. De situatie was niet per se kritiek, maar vervelend: actuele versies van browsers merkten niets, maar het merendeel van de automatiseringen en oudere browsers/OS waren niet voorbereid op dit voorval.
Habr maakte hierop geen uitzondering, daarom is deze uitleg/postmortem geschreven.
TL;DR De oplossing staat helemaal onderaan.
Laten we de basis theorie over PKI, SSL/TLS, https en dergelijke terzijde schuiven. De werking van het valideren van een domein door een beveiligingscertificaat bestaat uit het opbouwen van een keten van een aantal certificaten naar een van de certificaten die door de browser of het besturingssysteem worden vertrouwd, die zijn opgeslagen in wat bekend staat als de Trust Store. Deze lijst wordt verspreid met het besturingssysteem, de ecosysteem van de code-uitvoeringsomgeving of met de browser. Alle certificaten hebben een geldigheidsduur, waarna ze als niet-vertrouwd worden beschouwd, inclusief certificaten in de trust store. Hoe zag de vertrouwensketen eruit voordat de fatale dag aanbrak? Een webhulpmiddel helpt ons daar bij. van Qualys.
Een van de meest populaire 'commerciële' certificaten is Sectigo Positive SSL (eerder bekend als Comodo Positive SSL, certificaten met deze naam zijn nog steeds in omloop), het is een zogenaamd DV-certificaat. DV is het meest elementaire niveau van certificering, dat betekent dat de toegang tot het beheer van het domein door de uitgever van een dergelijk certificaat wordt gecontroleerd. Eigenlijk staat DV voor 'domain validation'. Ter informatie: er zijn ook OV (organization validation) en EV (extended validation), en het gratis certificaat van Let’s Encrypt is ook DV. Voor degenen die om een of andere reden niet tevreden zijn met het ACME-mechanisme, is het product Positive SSL het meest geschikt qua prijs/mogelijkheden (een domeincertificaat kost ongeveer 5-7 dollar per jaar met een totale geldigheidsduur van certificaat tot 2 jaar en 3 maanden).
Het typische Sectigo DV-certificaat (RSA) werd tot voor kort geleverd met de volgende keten van tussenliggende CA's:
Certificaat #1:
  Gegevens:
    Versie: 3 (0x2)
    Serienummer:
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Handtekening Algoritme: sha384WithRSAEncryption
      Uitgever: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
      Geldigheid
        Niet Voor: 2 nov 00:00:00 2018 GMT
        Niet Na : 31 dec 23:59:59 2030 GMT
      Onderwerp: C=GB, ST=Greater Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Domain Validation Secure Server CA
Certificaat #2:
  Gegevens:
    Versie: 3 (0x2)
    Serienummer:
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Handtekening Algoritme: sha384WithRSAEncryption
      Uitgever: C=SE, O=AddTrust AB, OU=AddTrust External TTP Network, CN=AddTrust External CA Root
      Geldigheid
        Niet Voor: 30 mei 10:48:38 2000 GMT
        Niet Na : 30 mei 10:48:38 2020 GMT
      Onderwerp: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
Hier ontbreekt het "derde certificaat", zelfondertekend door AddTrust AB, omdat het op een bepaald moment als een slechte gewoonte werd beschouwd om zelfondertekende rootcertificaten op te nemen in ketens. Het is opmerkelijk dat het tussenliggende CA, uitgegeven door UserTrust van AddTrust, een vervaldatum heeft van 30 mei 2020. Dit is geen toeval, want voor dit CA was een afschaffingsprocedure gepland. Men dacht dat er tegen 30 mei 2020 al een kruisgewijs ondertekend certificaat van UserTrust in alle trust stores zou verschijnen (onder de motorkap is dit hetzelfde certificaat, of beter gezegd de openbare sleutel) en de keten, zelfs met een al niet vertrouwd certificaat, alternatieve paden zou hebben en niemand zou het opmerken. Echter, plannen zijn op de werkelijkheid gebroken, met name door de vage term "legacy systems". Inderdaad, eigenaren van actuele versies van browsers hebben niets opgemerkt, maar er zijn bergen aan automatiseringen verbroken die zijn gebaseerd op curl en ssl/tls-bibliotheken van verschillende programmeertalen en code-uitvoeringsomgevingen. Men moet begrijpen dat veel producten niet vertrouwen op in het besturingssysteem ingebouwde ketenconstructie, maar hun eigen trust store meebrengen. En deze bevat niet altijd wat men graag zou willen zien. . En ook in Linux worden pakketten zoals ca-certificates niet altijd geüpdatet. Uiteindelijk lijkt alles in orde, maar iets werkt hier en daar niet.
Uit afbeelding 1 blijkt dat, hoewel het voor de overgrote meerderheid er normaal uitzag, er bij sommigen iets is misgegaan en het verkeer merkbaar is gedaald (de linker rode lijn); daarna steeg het weer toen een van de belangrijkste certificaten werd vervangen (de rechter lijn). Er waren ook uitspattingen in het midden, wanneer andere certificaten werden vervangen, waarvan ook iets afhankelijk was. Aangezien voor de meeste mensen visueel alles redelijk normaal bleef functioneren (behalve enkele vreemde fouten zoals het niet kunnen uploaden van afbeeldingen naar Habrastorage), kan men een indirecte conclusie trekken over het aantal legacy-klanten en bots op Habr.
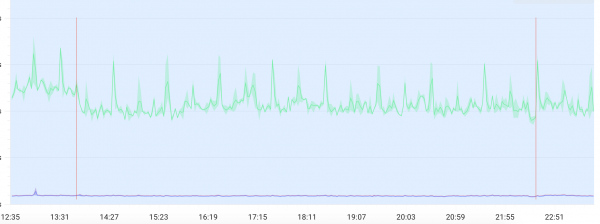 Afbeelding 1. Grafiek van het ‘verkeer’ op Habr.
Uit afbeelding 2 kan worden opgemaakt hoe de ‘alternatieve’ keten naar het vertrouwenswaardige CA-certificaat in de browser van de gebruiker is opgebouwd, zelfs bij de aanwezigheid van een ‘verlopen’ certificaat in de keten. Dit, zoals Sectigo zelf vond, is de reden om niets te doen.
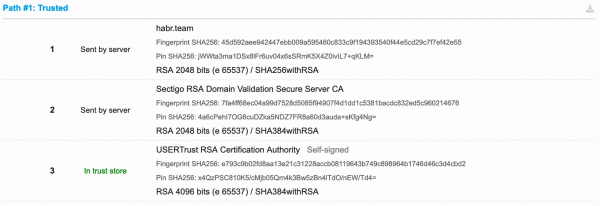 Afbeelding 2. Keten naar het vertrouwende certificaat van de moderne versie van de browser.
In afbeelding 3 kunnen we zien hoe alles er in werkelijkheid uitziet als er iets misgaat en we met een legacy-systeem werken. In zo’n geval wordt de HTTPS-verbinding niet tot stand gebracht en zien we een foutmelding zoals ‘certificate validation failed’ of iets dergelijks.
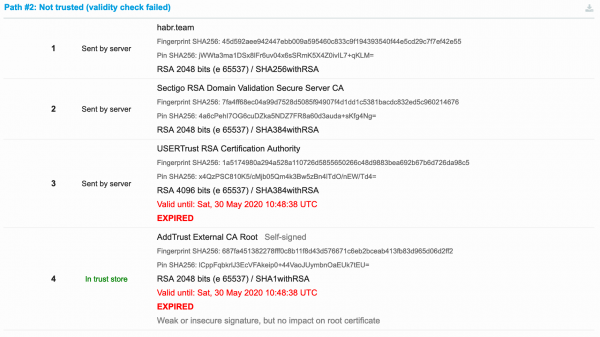 Afbeelding 3. De keten is ongeldig geworden omdat het rootcertificaat en het ondertekende tussenliggende certificaat ‘verlopen’ zijn.
In afbeelding 4 zien we al een ‘oplossing’ voor legacy-systemen: er is nog een tussenliggend certificaat, eigenlijk een ‘cross-signature’ van een andere CA, die meestal vooraf is geïnstalleerd in legacy-systemen. Dit is wat je moet doen: dat certificaat (dat als Extra download is gemarkeerd) vinden en het ‘verlopen’ certificaat vervangen.
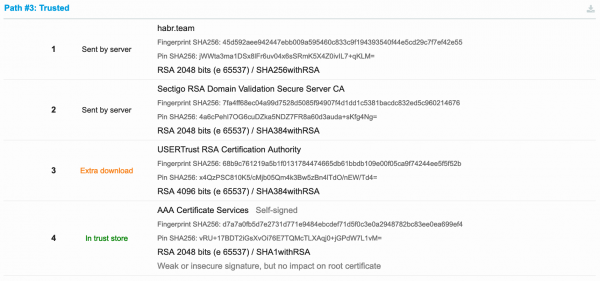 Afbeelding 4. Alternatieve keten voor legacy-systemen.
Overigens, het probleem kreeg niet veel aandacht of publieke discussie, onder andere vanwege de overmatige zelfverzekerdheid van Sectigo. Hier is bijvoorbeeld de mening van een van de certificaatproviders over Previously they
[Sectigo] assured everyone that no issues will be. However, the reality is that some legacy servers/devices are affected. That is a ridiculous situation. We pointed their attention to the expiring AddTrust RSA/ECC multiple times within a year and each time Sectigo assured us no issues will be.
Ik heb persoonlijk een
vraag een maand geleden op Stack Overflow hierover, maar het lijkt erop dat het publiek van het project niet echt geschikt is voor zulke vragen, dus ik moest zelf op de feiten van de analyse antwoorden.
Sectigo Over dit onderwerp is er een FAQ, maar deze is zo onleesbaar en uitgebreid dat je hem niet kunt gebruiken. Hier is een citaat dat de essentie van de hele publicatie weergeeft:
Wat U Moet Doen
Voor de meeste gebruiksgevallen, inclusief certificaten voor moderne client- of serversystemen, zijn er geen maatregelen vereist, ongeacht of u certificaten hebt uitgegeven die zijn doorgekoppeld aan de AddTrust-root.Per 30 april 2020: Voor bedrijfsprocessen die afhankelijk zijn van zeer oude systemen, heeft Sectigo (standaard in de certificaatbundels) een nieuwe legacy-root beschikbaar gesteld voor cross-signing, de 'AAA Certificate Services' root. Gebruik echter uiterste voorzichtigheid met elk proces dat afhankelijk is van zeer oude legacy-systemen. Systemen die niet de noodzakelijke updates hebben ontvangen om nieuwere roots zoals Sectigo's COMODO-root te ondersteunen, zullen onvermijdelijk andere essentiële beveiligingsupdates missen en moeten als onveilig worden beschouwd. Als u toch wilt cross-signen met de AAA Certificate Services-root, neem dan rechtstreeks contact op met Sectigo.
Ik hou natuurlijk van de uitspraak 'zeer oud'. Bijvoorbeeld, curl in de console van Ubuntu Linux 18.04 LTS (onze huidige basis-OS) met de laatste updates van niet ouder dan een maand, kun je moeilijk 'zeer oud' noemen, maar het werkt niet.
De meeste certificate distributors hebben hun notities met oplossingen rond de avond van 30 mei gepubliceerd. Een technisch zeer goede van (met specifieke instructies over wat te doen en kant-en-klare CA-bundles in zip-archieven, maar alleen RSA):
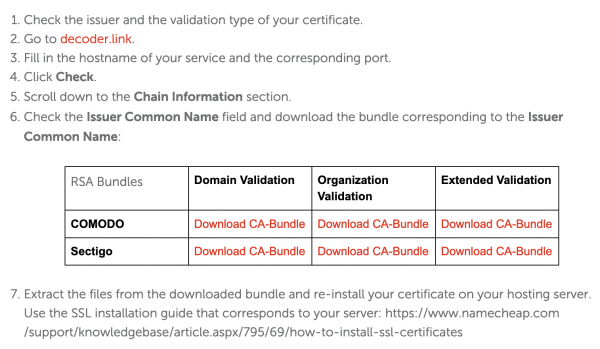 Afbeelding 5. Zeven stappen om alles snel weer te repareren.
Er is van Redhat, maar daar is alles meer Legacy en je moet zelfs een nog oudere legacy-certificaat van Comodo installeren om alles te laten werken.
Oplossing
Het is de moeite waard om de oplossing hier ook te dupliceren. Hieronder staan twee sets ketens voor certificaten DV Sectigo (niet Comodo!), één voor de gebruikelijke RSA-certificaten, de andere voor de minder gebruikelijke ECC (ECDSA) certificaten (we gebruiken al geruime tijd twee ketens). Met ECC was het moeilijker, omdat de meeste oplossingen geen rekening houden met de aanwezigheid van dergelijke certificaten gezien hun lage verspreiding. Uiteindelijk werd het benodigde tussenliggende certificaat gevonden op .
Keten voor certificaten, gebaseerd op het sleutelalgoritme RSA. Vergelijk deze met uw keten en let op dat alleen het onderste certificaat is vervangen, terwijl het bovenste hetzelfde is gebleven. Ik onderscheid ze in praktische situaties aan de hand van de laatste drie symbolen van de base64-blokken, exclusief het 'gelijk'-symbool (in dit geval En8= en 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Keten voor certificaten, gebaseerd op het sleutelalgoritme ECC. Evenzo met de keten voor RSA, werd alleen het onderste certificaat vervangen, terwijl het bovenste hetzelfde is gebleven (in dit geval fmA== en v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
Zo gaat het ongeveer. Bedankt voor uw aandacht.
Bron: habr.com
