

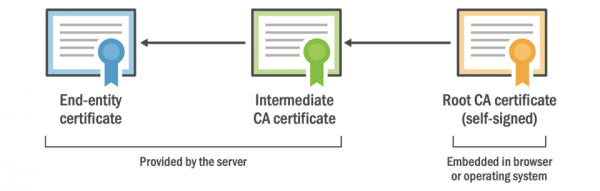
Om een website te authentiseren, presenteert deze zich met een geldige certificaatketen. Een typische keten wordt hierboven weergegeven, en deze kan meer dan één tussenliggend certificaat bevatten. Het minimale aantal certificaten in een geldige keten bedraagt drie.
Het rootcertificaat is het hart van de certificeringsautoriteit. Het is letterlijk ingebouwd in uw besturingssysteem of browser, en is fysiek aanwezig op uw apparaat. Het kan niet vanaf de server worden vervangen. Dit vereist een geforceerde update van het besturingssysteem of de ingebouwde software op het apparaat.
Beveiligingsspecialist Scott Helme , dat de belangrijkste problemen zich zullen voordoen bij de certificeringsautoriteit Let’s Encrypt, omdat dit vandaag de dag de populairste CA op het internet is, en zijn rootcertificaat binnenkort "verlopen" zal zijn. De wijziging van de root van Let’s Encrypt .
De eind- en tussenliggende certificaten van de certificeringsautoriteit (CA) worden vanuit de server naar de klant gestuurd, terwijl het rootcertificaat bij de klant al een, waardoor met deze verzameling certificaten een keten kan worden gebouwd en de website geauthentiseerd kan worden.
Het probleem is dat elk certificaat een geldigheidsduur heeft, waarna het moet worden vervangen. Bijvoorbeeld, vanaf 1 september 2020 is het plan om in de Safari-browser een beperking in te voeren op de geldigheid van server TLS-certificaten .
Dit betekent dat we allemaal elk jaar minstens onze servercertificaten moeten vervangen. Deze beperking is alleen van toepassing op servercertificaten, en niet is van toepassing op rootcertificaten van CA.
CA-certificaten worden gereguleerd door een andere set regels, waardoor ze verschillende beperkingen hebben op hun geldigheid. Tussenliggende certificaten hebben vaak een geldigheidsduur van 5 jaar en rootcertificaten kunnen zelfs 25 jaar geldig zijn!
Er zijn meestal geen problemen met tussenliggende certificaten, omdat deze door de server naar de klant worden geleverd, die veel vaker zijn eigen certificaat vervangt, en dus eenvoudigweg tijdens deze procedure ook het tussenliggende certificaat vervangt. Dit is relatief eenvoudig te vervangen samen met het servercertificaat, in tegenstelling tot het rootcertificaat van de CA.
Zoals we al zeiden, is de root CA ingebouwd in het clientapparaat zelf, in het OS, de browser of andere software. Een wijziging in de root CA kan de website niet controleren. Dit vereist een update op de client, of het nu een update van het OS of de software is.
Sommige root CA's bestaan al heel lang, namelijk 20-25 jaar. Binnenkort zullen sommige van de oudste root CA's bijna aan het einde van hun natuurlijke levensduur komen, hun tijd is bijna om. Voor de meesten van ons zal dit over het algemeen geen probleem zijn, omdat CA nieuwe root-certificaten heeft gemaakt die al jarenlang wereldwijd worden verspreid via updates van OS en browsers. Maar als iemand zijn OS of browser al lange tijd niet heeft bijgewerkt, kan dit een probleem zijn.
Zo'n situatie deed zich voor op 30 mei 2020 om 10:48:38 GMT. Dit is het exacte moment waarop van de certificeringsinstantie Comodo (Sectigo) is verlopen.
Het werd gebruikt voor kruisverificatie om compatibiliteit te waarborgen met verouderde apparaten die het nieuwe root-certificaat USERTrust niet hadden opgeslagen.
Helaas deden zich problemen voor, niet alleen in verouderde browsers, maar ook in niet-browsers clients op basis van OpenSSL 1.0.x, LibreSSL en . Bijvoorbeeld, in televisie-ontvangers , de service , in de applicaties van Fortinet, Chargify, op het .NET Core 2.0 platform onder Linux en .
Er werd aangenomen dat het probleem alleen verouderde systemen zou raken (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9, enz.), omdat moderne browsers de tweede root-certificaat USERTRust konden aanroepen. Maar in werkelijkheid begonnen er storingen op te treden in honderden webservices die gebruik maakten van gratis OpenSSL 1.0.x en GnuTLS-bibliotheken. Veilige verbindingen konden niet meer worden tot stand gebracht met een foutmelding over de veroudering van certificaten.
De volgende is Let’s Encrypt.
Een ander goed voorbeeld van de aanstaande wijziging van root CA is de certificeringsinstantie Let’s Encrypt. Nog plande zij de overstap van de Identrust-keten naar hun eigen ISRG Root-keten, maar dit .
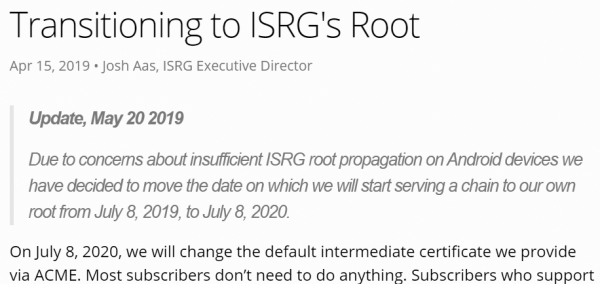
"Vanwege zorgen over de ontoereikende verspreiding van de ISRG-root op Android-apparaten, hebben we besloten de datum voor de overstap naar onze eigen root van 8 juli 2019 naar 8 juli 2020 te verzetten," staat in de officiële mededeling van Let’s Encrypt.
De datum moest worden verschoven vanwege een probleem dat 'root verspreiding' (root propagation) wordt genoemd, of beter gezegd, het ontbreken van root verspreiding, waarbij de root CA niet breed genoeg is verspreid over alle cliënten.
Momenteel gebruikt Let’s Encrypt een kruisgewijs ondertekend tussenliggende certificaat met een keten naar de IdenTrust DST Root CA X3. Dit rootcertificaat werd al in september 2000 uitgegeven en verloopt op 30 september 2021. Tot die tijd is Let’s Encrypt van plan om over te schakelen naar zijn eigen zelfondertekende root ISRG Root X1.
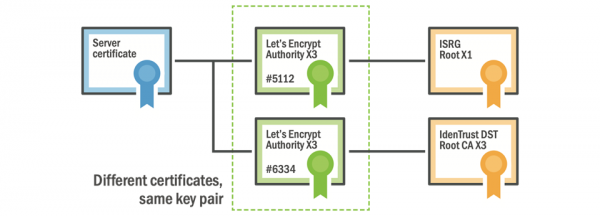
De ISRG root is uitgegeven op 4 juni 2015. Daarna begon het proces voor goedkeuring als certificeringsautoriteit, wat eindigde Vanaf dat moment was de root CA toegankelijk voor alle cliënten via een update van het besturingssysteem of de software. Alles wat nodig was, was om de update te installeren.
Maar dat is precies het probleem.
Als uw mobiele telefoon, televisie of ander apparaat niet in twee jaar is bijgewerkt, hoe weet het dan over het nieuwe rootcertificaat ISRG Root X1? En als het niet in het systeem is geïnstalleerd, zullen alle servercertificaten van Let’s Encrypt als ongeldig worden beschouwd door uw apparaat zodra Let’s Encrypt over gaat naar de nieuwe root. In het Android-ecosysteem zijn er veel verouderde apparaten die al lange tijd niet meer zijn bijgewerkt.
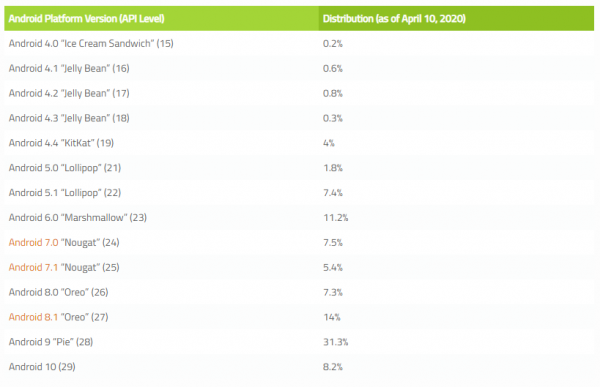
Het Android-ecosysteem
Daarom heeft Let’s Encrypt de overgang naar zijn eigen root ISRG uitgesteld en gebruikt het nog steeds de tussenliggende schakel die naar de IdenTrust root leidt. Maar de overgang zal in ieder geval moeten plaatsvinden. De datum voor de wijziging van de root is vastgesteld op .
Om te controleren of de root ISRG X1 op uw apparaat (televisie, settopbox of andere cliënt) is geïnstalleerd, opent u de testwebsite . Als er geen beveiligingswaarschuwing verschijnt, is alles in principe in orde.
Let’s Encrypt is niet de enige die het probleem van de overgang naar een nieuwe root moet oplossen. Cryptografie op het internet wordt iets meer dan 20 jaar gebruikt, dus het moment van aflopen van veel rootcertificaten komt nu inderdaad aan.
Eigenaren van slimme televisies, die jarenlang de software van Smart TV niet hebben bijgewerkt, kunnen met een dergelijk probleem worden geconfronteerd. Bijvoorbeeld, de nieuwe root van GlobalSign uitgegeven in 2012, en daarna konden sommige oude Smart TV's geen verbinding meer maken omdat deze root CA gewoonweg ontbreekt. In het bijzonder konden deze klanten geen beveiligde verbinding maken met de site bbc.co.uk. Om het probleem op te lossen, moesten de beheerders van de BBC een truc toepassen: ze via extra tussenliggende certificaten, gebruikmakend van oude roots en , die nog niet zijn verlopen.
www.bbc.co.uk (Leaf)
GlobalSign ECC OV SSL CA 2018 (Intermediate)
GlobalSign Root CA - R5 (Intermediate)
GlobalSign Root CA - R3 (Intermediate)
Dit is een tijdelijke oplossing. Het probleem zal niet verdwijnen zonder een update van de clientsoftware. Een Smart TV is in wezen een beperkte computer met Linux. En zonder updates zullen de rootcertificaten onvermijdelijk verouderen.
Dit geldt voor alle apparaten, niet alleen voor tv's. Als je een apparaat hebt dat met internet is verbonden en dat als een 'slim' apparaat wordt geadverteerd, dan is het probleem van verlopen certificaten bijna zeker van toepassing. Als het apparaat niet wordt bijgewerkt, veroudert de root CA-opslag na verloop van tijd, en uiteindelijk zal het probleem aan het licht komen. Hoe snel dit probleem zich voor zal doen, hangt af van de datum van de laatste update van de rootopslag. Dit kan jaren voordat het apparaat daadwerkelijk op de markt komt zijn.
Overigens is dit het probleem waarom sommige grote mediaplatformen geen gebruik kunnen maken van moderne geautomatiseerde certificeringsautoriteiten zoals Let’s Encrypt, schrijft Scott Helme. Ze zijn niet geschikt voor slimme tv's, en het aantal roots is te klein om de ondersteuning van certificaten op verouderde apparaten te garanderen. Anders kan de tv gewoonweg geen moderne streamingdiensten starten.
Het laatste voorval met AddTrust heeft aangetoond dat zelfs grote IT-bedrijven niet voorbereid zijn op het aflopen van een rootcertificaat.
Er is maar één oplossing voor het probleem — updates. Ontwikkelaars van slimme apparaten moeten bij voorbaat zorgen voor een mechanismen voor software-updates en rootcertificaten. Aan de andere kant is het voor fabrikanten ongunstig om hun apparaten te laten werken na de garantieperiode.
Bron: habr.com
