

kdpv — Reuters
Als je een server hebt gehuurd, heb je geen volledige controle over deze server. Dit betekent dat er op elk moment speciaal opgeleide mensen naar de hoster kunnen komen en vragen om al je gegevens. En de hoster zal die verstrekken als het verzoek wettelijk is ingediend.
Je wilt absoluut niet dat de logboeken van je webserver of gebruikersgegevens in verkeerde handen vallen. Het is niet mogelijk om perfecte bescherming op te bouwen. Je beschermen tegen een hoster die de hypervisor beheert en je een virtuele machine biedt is bijna onmogelijk. Maar misschien kun je de risico's iets verlagen. Het versleutelen van gehuurde machines is niet zo nutteloos als het op het eerste gezicht lijkt. Laten we ook de bedreigingen van gegevensextractie uit fysieke servers bekijken.
Bedreigingsmodel
Over het algemeen zal de hoster proberen de belangen van de klant zoveel mogelijk te beschermen, binnen de grenzen van de wet. Als in een brief van officiële instanties alleen om toegangslogs wordt gevraagd, zal de hoster geen dumps van al je virtuele machines met databases verstrekken. Dat zou hij niet moeten doen, althans. Als er om alle gegevens wordt gevraagd, zal de hoster de virtuele schijven met alle bestanden kopiëren en daar krijg je niets van mee.
Ongeacht hoe de situatie zich ontwikkelt, is je belangrijkste taak om de aanval te compliceren en duur te maken. Gewoonlijk zijn er drie belangrijke soorten bedreigingen.
Officiële
Het vaakst wordt er een papieren brief naar het officiële kantoor van de hoster gestuurd met het verzoek om de benodigde gegevens te verstrekken volgens de bijbehorende beschikking. Als alles correct is opgesteld, biedt de hoster de benodigde toegangslogs en andere gegevens aan de officiële instanties. Vaak wordt gewoon gevraagd om de benodigde gegevens op te sturen.
Af en toe, als het echt nodig is, komen vertegenwoordigers van de wetshandhaving persoonlijk naar het datacenter. Bijvoorbeeld wanneer je een eigen dedicated server hebt en gegevens daar alleen fysiek kunnen worden opgehaald.
In alle landen is toegang tot privéterrein, het uitvoeren van doorzoekingen en andere activiteiten afhankelijk van bewijs dat de gegevens belangrijke informatie voor een strafrechtelijk onderzoek kunnen bevatten. Bovendien is een formele doorzoekingsbevel nodig dat aan alle wettelijke vereisten voldoet. Er kunnen nuances zijn afhankelijk van de lokale wetgeving. Het belangrijkste om te begrijpen is dat, wanneer het officiële pad correct is gevolgd, vertegenwoordigers van het datacenter niemand verder dan de toegangspoort zullen laten gaan.
Bovendien is het in de meeste landen niet toegestaan om zomaar draaiende apparatuur mee te nemen. Bijvoorbeeld, in Rusland was het tot eind 2018, volgens artikel 183 van het Strafprocesrecht, gedeelte 3.1, gegarandeerd dat bij het afnemen van bewijs, de inbeslagname van elektronische datadragers moest gebeuren met deelname van een specialist. Op verzoek van de wettelijke eigenaar van de in beslag genomen elektronische datadragers of de houder van de daarop opgeslagen informatie, kan er door de specialist die bij de inbeslagname betrokken is, in aanwezigheid van getuigen, informatie van de in beslag genomen elektronische datadragers naar andere elektronische datadragers worden gekopieerd.
Helaas is deze bepaling later uit het artikel verwijderd.
Geheim en informeel
Dit valt al onder het werkterrein van speciaal opgeleide mensen van NSA, FBI, MI5 en andere drieletterorganisaties. Vaak geven de wetten van landen dergelijke structuren zeer brede bevoegdheden. Bovendien is er bijna altijd een wettelijke verbod op enige directe of indirecte onthulling van het feit dat men samenwerkt met dergelijke autoriteiten. In Rusland zijn er soortgelijke .
In het geval van een dergelijke bedreiging voor uw gegevens, zullen ze vrijwel zeker worden afgepakt. Daarbij kunnen naast eenvoudige inbeslagname ook alle niet-officiële middelen zoals backdoors, zero-day kwetsbaarheden, het extraheren van gegevens uit het werkgeheugen van uw virtuele machine en andere vervelende dingen worden gebruikt. De hoster is verplicht om de autoriteiten maximaal te ondersteunen.
Onbetrouwbare medewerker
Niet alle mensen zijn even goed. Iemand van de datacenter-admins kan besluiten wat extra bij te verdienen door uw gegevens te verkopen. Hoe de situatie zich verder ontwikkelt, hangt af van zijn bevoegdheden en toegangen. Het meest vervelende is dat een beheerder met toegang tot de virtualisatieconsole volledige controle heeft over uw machines. Het is altijd mogelijk om een snapshot te maken inclusief de complete inhoud van het werkgeheugen en dit vervolgens rustig te bestuderen.
VDS
Dus u heeft een virtuele machine die u van de hoster heeft ontvangen. Hoe kunt u de versleuteling organiseren om uzelf te beschermen? In feite is er nauwelijks een manier. Sterker nog, zelfs een externe dedicated server kan uiteindelijk een virtuele machine blijken te zijn, waarop de benodigde apparaten zijn doorgegeven.
Als de taak van het externe systeem niet alleen het opslaan van gegevens is, maar ook het uitvoeren van bepaalde berekeningen, dan is de enige manier om met een onbetrouwbare machine te werken de implementatie van . Zo zal het systeem berekeningen uitvoeren zonder te kunnen begrijpen wat het precies doet. Helaas zijn de overheadkosten voor de implementatie van dergelijke versleuteling zo hoog dat het praktische gebruik ervan op dit moment beperkt is tot zeer specifieke taken.
Bovendien, op het moment dat de virtuele machine draait en bepaalde acties uitvoert, bevinden alle versleutelde volumes zich in een toegankelijke staat, anders kan het besturingssysteem er gewoon niet mee werken. Dit betekent dat als u toegang heeft tot de virtualisatieconsole, u altijd een snapshot van de draaiende machine kunt maken en alle sleutels uit het werkgeheugen kunt extraheren.
Veel leveranciers hebben geprobeerd hardwarematige versleuteling van RAM te organiseren, zodat zelfs de hoster geen toegang tot deze gegevens heeft. Bijvoorbeeld, de Intel Software Guard Extensions-technologie die gebieden in de virtuele adresruimte organiseert die beschermd zijn tegen lezen en schrijven door andere processen, inclusief de kernel van het besturingssysteem. Helaas kunt u niet volledig vertrouwen op deze technologieën, aangezien u beperkt bent tot uw virtuele machine. Bovendien zijn er al bestaande voorbeelden van op deze technologie. En toch is de versleuteling van virtuele machines niet zo zinloos als het misschien lijkt.
Versleutel gegevens op VDS
Ik wil meteen vermelden dat alles wat we hieronder doen, niet leidt tot volledige bescherming. De hypervisor maakt het mogelijk om de benodigde kopieën te maken zonder de service te stoppen en onopgemerkt voor u.
- Als de hoster een "koude" afbeelding van uw virtuele machine doorgeeft, dan bent u relatief veilig. Dit is het meest voorkomende scenario.
- Als de hoster een volledige snapshot van de werkende machine aflevert, is dat niet goed. Alle gegevens worden in het systeem in open tekst gemonteerd. Bovendien kan er in het RAM worden gerommeld op zoek naar privésleutels en soortgelijke gegevens.
Standaard, als u het besturingssysteem uit een van de vanilla images hebt uitgerold, heeft de hoster geen root-toegang. U kunt altijd een schijf met een rescue-image aansluiten en het root-wachtwoord wijzigen door chroot te maken naar de omgeving van de virtuele machine. Maar dit vereist een herstart, wat opgemerkt zal worden. Bovendien zullen alle aangekoppelde versleutelde partities gesloten zijn.
Als de virtuele machine echter niet uit een vanilla image wordt uitgerold, maar uit een vooraf voorbereid beeld, kan de hoster vaak een geprivilegieerd account toevoegen om in geval van nood bij de klant te helpen. Bijvoorbeeld om een vergeten wachtwoord van de root te wijzigen.
Zelfs in het geval van een volledige snapshot is niet alles zo somber. Een aanvaller krijgt geen versleutelde bestanden als u deze uit een externe bestandssysteem van een andere machine heeft gemonteerd. Ja, theoretisch kan men een dump van het RAM doorgraven en de versleutels daaruit halen. Maar in de praktijk is dit erg ingewikkeld en is het zeer onwaarschijnlijk dat het proces verder gaat dan het simpele overdragen van bestanden.
We bestellen een machine
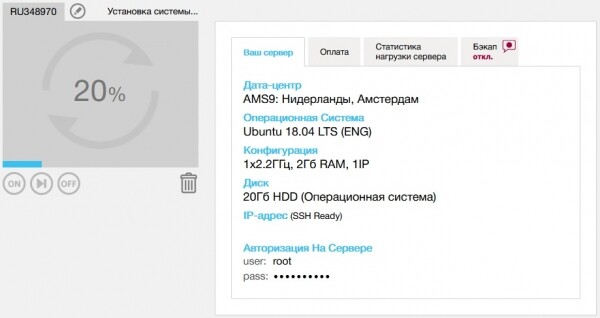
Voor onze testdoeleinden nemen we een eenvoudige machine in . We hebben geen veel middelen nodig, dus laten we de optie kiezen met betaling voor de feitelijk gebruikte megahertz en traffic. Dit is precies genoeg om mee te experimenteren.
Een klassieke dm-crypt van de hele schijf is niet gelukt. De schijf wordt standaard als één geheel afgegeven, met root over de hele schijf. Het verkleinen van de partitie met ext4 op een aangekoppelde root is praktisch gegarandeerd een brick in plaats van een bestandssysteem. Ik heb het geprobeerd) De trommel hielp niet.
We maken een cryptocontainer aan.
Daarom zullen we de sectie niet geheel versleutelen, maar gebruiken we bestandscryptocontainers, in het bijzonder de geauditeerde en betrouwbare VeraCrypt. Dit is voldoende voor onze doeleinden. Laten we beginnen met het downloaden en installeren van het pakket met de CLI-versie van de officiële website. U kunt ook de handtekening controleren.
wget https://launchpad.net/veracrypt/trunk/1.24-update4/+download/veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
dpkg -i veracrypt-console-1.24-Update4-Ubuntu-18.04-amd64.deb
Nu gaan we de container ergens in onze home maken, zodat we deze handmatig kunnen monteren na een herstart. Kies in de interactieve modus de grootte van de container, het wachtwoord en de versleutelingsalgoritmen. U kunt de patriottische versleuteling 'Kuznetschik' en de hashfunctie 'Stribog' kiezen.
veracrypt -t -c ~/my_super_secretLaten we nu nginx installeren, de container monteren en daar geheime informatie in uploaden.
mkdir /var/www/html/images
veracrypt ~/my_super_secret /var/www/html/images/
wget https://upload.wikimedia.org/wikipedia/ru/2/24/Lenna.png
We zullen /var/www/html/index.nginx-debian.html een beetje aanpassen om de gewenste pagina te krijgen en vervolgens kunnen we controleren.
We verbinden en controleren
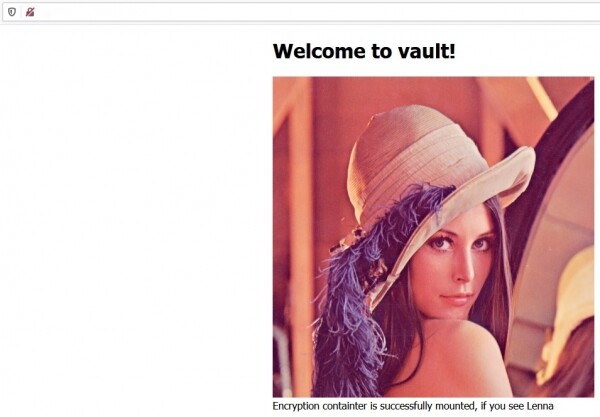
De container is gemonteerd, de gegevens zijn toegankelijk en worden geleverd.
En hier is de machine na een herstart. De gegevens liggen veilig in ~/my_super_secret.
Als het echt moet en je wilt hardcore, kun je het hele besturingssysteem versleutelen, zodat het bij een herstart om ssh-verbinding en wachtwoord vraagt. Dit zal ook voldoende zijn in het scenario van eenvoudige inbeslagname van 'koude gegevens'. Hier is en voor de externe versleuteling van schijven. Hoewel, in het geval van VDS, dit ingewikkeld en overbodig is.
Bare metal
Het is niet gemakkelijk om een eigen server in een datacenter op te zetten. Een externe dedicated kan een virtuele machine zijn waarin alle apparaten zijn doorverbonden. Maar interessante dingen op het gebied van beveiliging beginnen wanneer je de mogelijkheid hebt om je eigen vertrouwde fysieke server in het datacenter te plaatsen. Hier kun je traditiegetrouwe dm-crypt, VeraCrypt of elke andere encryptie naar keuze volledig gebruiken.
Je moet begrijpen dat bij het implementeren van totale encryptie de server na een herstart niet zelfstandig kan opstarten. Je moet de verbinding naar de lokale interface IP-KVM, IPMI of een ander vergelijkbaar alternatief opzetten. Vervolgens voeren we handmatig de masterkey in. Het schema ziet er niet zo goed uit qua continuïteit en failover, maar er zijn weinig alternatieven als de gegevens zo waardevol zijn.
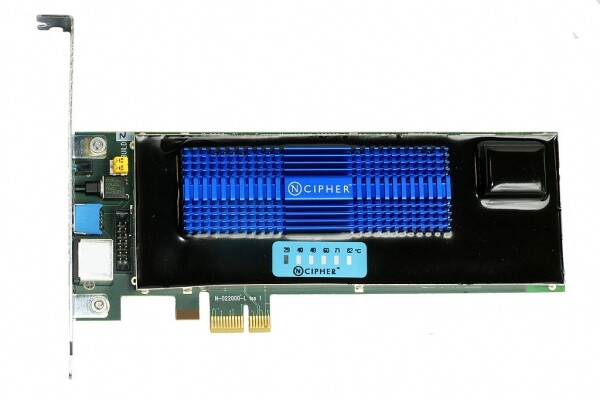
NCipher nShield F3 Hardware Security Module
Een zachtere variant houdt in dat gegevens zijn versleuteld en de sleutel zich direct in de server bevindt in een speciale HSM (Hardware Security Module). Over het algemeen zijn dit zeer functionele apparaten die niet alleen hardwarematige cryptografie bieden, maar ook mechanismen hebben voor het detecteren van pogingen tot fysieke inbraak. Als iemand met een slijptol aan uw server gaat prutsen, zal de HSM met een onafhankelijke stroombron de sleutels die het in zijn geheugen bewaart, resetten. De aanvaller krijgt enkel versleutelde rommel. Bovendien kan de reset automatisch plaatsvinden.
Het verwijderen van sleutels is een veel snellere en humanere optie dan het activeren van een thermietlading of elektromagnetische ontladingsapparatuur. Voor zulke apparaten krijgt u een lange tijd klappen van uw buren in het datacenter. Zeker aangezien in het geval van gebruik van versleuteling op de opslagmedia ondervindt u praktisch geen overhead. Dit gebeurt transparant voor het besturingssysteem. Uiteraard moet u erop vertrouwen dat de 'Samsung' eerlijk is en dat er inderdaad een eerlijke AES256 in zit en niet gewoon een banale XOR.
Bovendien moet u niet vergeten dat alle overbodige poorten fysiek moeten worden uitgeschakeld of gewoon met een coating moeten worden afgedekt. Anders biedt u aanvallers de kans om uit te voeren. Als u een aanwezige PCI Express of Thunderbolt hebt, inclusief USB met ondersteuning daarvoor — dan bent u kwetsbaar. Een aanvaller kan via deze poorten een aanval uitvoeren en directe toegang krijgen tot het geheugen met sleutels.
In een heel verfijnd geval kan een aanvaller een cold boot-aanval uitvoeren. Hierbij giet hij gewoon een flinke hoeveelheid vloeibare stikstof over uw server, haalt de bevroren geheugenchips ruwweg eruit en maakt een dump van alle sleutels. Vaak is het genoeg om een gewone koelspray te gebruiken en een temperatuur van ongeveer -50 graden te bereiken. Er is ook een meer zorgvuldige optie. Als u de opstart van externe apparaten niet hebt uitgeschakeld, is het aanvallers algoritme nog eenvoudiger:
- Bevries de geheugenchips zonder de behuizing te openen
- Sluit uw opstart USB-stick aan
- Gebruik speciale utilities om de gegevens uit het RAM te halen die de reboot hebben overleefd dankzij de bevriezing.
Splits en heers
Oké, we hebben alleen virtuele machines, maar we willen de risico's van datalekken op zijn minst enigszins verminderen.
Je kunt in principe proberen de architectuur te herzien en de opslag van gegevens en verwerking over verschillende jurisdicties te verspreiden. Bijvoorbeeld, de frontend met encryptiesleutels bij de hoster in Tsjechië, en de backend met versleutelde gegevens ergens in Rusland. In het geval van een standaard poging tot onteigening is het uiterst onwaarschijnlijk dat de autoriteiten dit tegelijkertijd in verschillende jurisdicties kunnen uitvoeren. Bovendien beschermt dit ons deels tegen het scenario van snapshotverwijdering.
Of je kunt een volledig schone oplossing overwegen — End-to-End encryptie. Natuurlijk valt dit buiten de specificaties en houdt het geen computational taken op de externe machine in. Desondanks is dit een heel acceptabele optie als het gaat om opslag en synchronisatie van gegevens. Bijvoorbeeld, dit is heel handig geïmplementeerd in Nextcloud. Intussen zullen synchronisatie, versiebeheer en andere voordelen van de serverkant niet verdwijnen.
Total
Er zijn geen perfect beveiligde systemen. De taak is gewoon om een aanval duurder te maken dan de potentiële winst.
Een bepaalde vermindering van de risico's op toegang tot gegevens op een virtueel systeem kan worden bereikt door encryptie te combineren met gescheiden opslag bij verschillende hosters.
Een redelijk betrouwbare optie is het gebruik van je eigen fysieke server.
En de hoster moet op de een of andere manier vertrouwd worden. Hierop steunt de hele industrie.
Bron: habr.com
