

TL;DR Als uw bedrijfs mobiele apparaten antivirus nodig hebben, dan doet u het helemaal verkeerd en zal antivirus u niet helpen.
Deze post is het resultaat van felle discussies over de vraag of antivirussoftware nodig is op bedrijfs mobiele telefoons, wanneer het werkt en wanneer het nutteloos is. Het artikel behandelt dreigingsmodellen waarvan antivirus in theorie zou moeten beschermen.
Verkopers van antivirussoftware slagen er vaak in om zakelijke klanten te overtuigen dat antivirus hun beveiliging aanzienlijk zal verbeteren, maar in de meeste gevallen is dit een illusoire bescherming waardoor zowel gebruikers als beheerders minder waakzaam worden.
Juiste bedrijfsinfrastructuur
Wanneer er tientallen of zelfs duizenden medewerkers in een bedrijf zijn, is het niet mogelijk om elk gebruikersapparaat handmatig in te stellen. Instellingen kunnen elke dag veranderen, nieuwe medewerkers komen aan boord, en mobiele telefoons en laptops kunnen kapot gaan of verloren gaan. Uiteindelijk zou het werk van de beheerders bestaan uit het dagelijks implementeren van nieuwe instellingen op de apparaten van medewerkers.
Op desktopcomputers wordt deze taak al lang opgelost. In de Windows-wereld gebeurt dit meestal via Active Directory, gecentraliseerde authenticatiesystemen (Single Sign On), enzovoort. Maar nu hebben alle medewerkers naast computers ook smartphones, waarop een aanzienlijk deel van de werkprocessen plaatsvindt en belangrijke gegevens worden opgeslagen. Microsoft probeerde hun telefoons op Windows Phone in één ecosysteem met Windows te integreren, maar dit idee is gestorven met de officiële dood van Windows Phone. Daarom moet er in een zakelijke omgeving hoe dan ook tussen Android en iOS worden gekozen.
Tegenwoordig is de trend in de bedrijfsomgeving voor het beheren van werknemersapparaten het concept van UEM (Unified Endpoint Management). Dit is een gecentraliseerd systeem voor het beheer van mobiele apparaten en desktopcomputers.
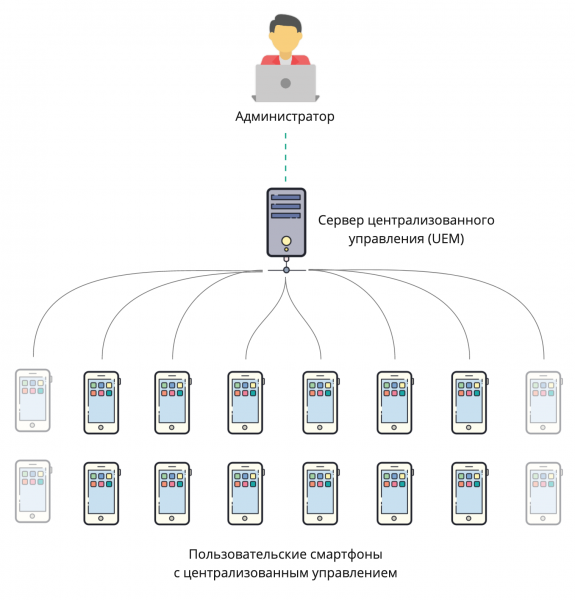
Gecentraliseerd beheer van gebruikersapparaten (Unified Endpoint Management)
De UEM-systeembeheerder kan verschillende beleidslijnen instellen voor gebruikersapparaten. Bijvoorbeeld het toestaan van meer of minder controle door de gebruiker over het apparaat, het installeren van applicaties uit externe bronnen, enzovoort.
Wat UEM kan doen:
Beheren van alle instellingen — de beheerder kan de gebruiker volledig verbieden om instellingen op het apparaat te wijzigen en deze op afstand te wijzigen.
Software op het apparaat controleren — de mogelijkheid toestaan om programma's op het apparaat te installeren en automatisch programma's te installeren zonder medeweten van de gebruiker. De beheerder kan ook de installatie van programma's uit de app store of uit onbetrouwbare bronnen (uit APK-bestanden in het geval van Android) verbieden of toestaan.
Afstandsblokkering — als de telefoon verloren is, kan de beheerder het apparaat blokkeren of de gegevens wissen. Sommige systemen bieden ook de mogelijkheid om een automatische gegevensverwijdering in te stellen als de telefoon langer dan N uur geen contact heeft opgenomen met de server, om offline hackingpogingen uit te sluiten waarbij aanvallers de SIM-kaart hebben verwijderd voordat de opdracht voor gegevensverwijdering vanaf de server werd gegeven.
Statistieken verzamelen — het volgen van de gebruikersactiviteit, de tijd die aan applicaties wordt besteed, de locatie, het batterijpercentage, enz.
Welke soorten UEM zijn er
Er zijn twee fundamenteel verschillende benaderingen voor gecentraliseerd beheer van de smartphones van medewerkers: in het ene geval koopt het bedrijf apparaten van één fabrikant voor de medewerkers en kiest meestal een beheeroplossing van dezelfde leverancier. In het andere geval gebruiken medewerkers hun eigen persoonlijke apparaten voor werk, en dan ontstaat er een jungle van besturingssystemen, versies en platforms.
BYOD (Bring your own device, Breng je eigen apparaat mee) — een concept waarin medewerkers hun persoonlijke apparaten en accounts voor werk gebruiken. Sommige gecentraliseerde beheersystemen staan het toe om een tweede werkaccount toe te voegen en de gegevens volledig te scheiden in persoonlijke en zakelijke gegevens.
— het native gecentraliseerde beheersysteem van Apple. Kan alleen Apple-apparaten, computers met macOS en telefoons op iOS beheren. Ondersteunt BYOD, er wordt een tweede geïsoleerde omgeving gecreëerd met een andere iCloud-account.
— maakt het mogelijk om telefoons op Android en Apple iOS, evenals desktops op Windows 10, te beheren. Er wordt ondersteuning voor BYOD aangekondigd.
— ondersteunt alleen mobiele apparaten van Samsung. Bovendien kan men direct gebruikmaken van .
In werkelijkheid zijn er veel meer UEM-leveranciers, maar we gaan ze niet allemaal in dit artikel bespreken. Het belangrijkste om te onthouden is dat dergelijke systemen al bestaan en de beheerder in staat stellen om mobiele apparaten adequaat te configureren volgens het bestaande dreigingsmodel.
Bedreigingsmodel
Voordat we beveiligingstools kiezen, moeten we begrijpen waartegen we ons beschermen. Wat is het ergste dat in onze specifieke situatie kan gebeuren? Grofweg gezegd: ons lichaam is kwetsbaar voor een kogel en zelfs voor een vork met een spijker, maar we dragen geen kogelwerend vest als we het huis uitgaan. Daarom valt het gevaar om onderweg naar het werk beschoten te worden niet onder ons dreigingsmodel, hoewel dat statistisch gezien niet zo onwaarschijnlijk is. Onder bepaalde omstandigheden kan het dragen van een kogelwerend vest echter heel gerechtvaardigd zijn.
Dreigingsmodellen verschillen tussen bedrijven. Laten we bijvoorbeeld de smartphone van een koerier nemen die een pakketje naar een klant brengt. Zijn smartphone bevat alleen het adres van de actuele levering en de route op de kaart. Het ergste dat met zijn gegevens kan gebeuren, is het lekken van de afleveradressen van de pakketten.
En dan de smartphone van de accountant. Hij heeft toegang tot het bedrijfsnetwerk via een VPN, heeft een app van de bedrijfsbank geïnstalleerd en bewaart documenten met waardevolle informatie. Het is duidelijk dat de waarde van de gegevens op deze twee apparaten aanzienlijk verschilt en dat ze op verschillende manieren beschermd moeten worden.
Zal antivirus ons redden?
Helaas gaat de echte betekenis van de taken die antivirussoftware op mobiele apparaten uitvoert verloren achter marketingzinnen. Laten we gedetailleerd bekijken wat antivirus op een telefoon doet.
Beveiligingsaudit
De meeste moderne mobiele antivirusprogramma's voeren een audit uit van de beveiligingsinstellingen op het apparaat. Soms wordt zo'n audit de 'reputatiecontrole van het apparaat' genoemd. Antivirusprogrammas beschouwen een apparaat als veilig als aan vier voorwaarden is voldaan:
- Het apparaat is niet gehackt (root, jailbreak).
- Het apparaat is beveiligd met een wachtwoord.
- Op het apparaat is USB-debugging niet ingeschakeld.
- Op het apparaat is de installatie van apps uit onbetrouwbare bronnen (sideloading) niet toegestaan.
Als het apparaat bij de controle als onveilig wordt bevonden, zal de antivirus de eigenaar hiervan op de hoogte stellen en voorstellen om de 'gevaarlijke' functionaliteit uit te schakelen of de fabrieksfirmware te herstellen in geval van tekenen van root of jailbreak.
Volgens zakelijke normen is het niet voldoende om de gebruiker alleen te informeren. Het is noodzakelijk om onveilige configuraties uit te sluiten. Hiervoor moet met behulp van een UEM-systeem beveiligingsbeleid op mobiele apparaten worden ingesteld. En in geval van ontdekking van root/jailbreak moet er snel corporate data van het apparaat worden verwijderd en moet de toegang tot het bedrijfsnetwerk worden geblokkeerd. Dit is ook mogelijk met behulp van UEM. Pas na deze procedures kan een mobiel apparaat als veilig worden beschouwd.
Zoeken en verwijderen van virussen
Tegen de populaire opvatting dat er geen virussen voor iOS bestaan, is dit onjuist. In het wild zijn er nog steeds exploits voor oudere versies van iOS die door kwetsbaarheden in de browser te exploiteren. Hierbij is het vanwege de architectuur van iOS onmogelijk om antivirussoftware voor dit platform te ontwikkelen. De belangrijkste reden is dat applicaties geen toegang hebben tot de lijst van geïnstalleerde applicaties en veel beperkingen hebben bij toegang tot bestanden. De lijst van geïnstalleerde iOS-applicaties kan alleen door UEM worden verkregen, maar zelfs UEM kan geen toegang krijgen tot bestanden.
Met Android is de situatie anders. Applicaties kunnen informatie krijgen over de op het apparaat geïnstalleerde applicaties. Ze kunnen zelfs toegang krijgen tot hun distributies (bijvoorbeeld Apk Extractor en soortgelijke applicaties). Android-applicaties hebben ook de mogelijkheid om toegang te krijgen tot bestanden (bijvoorbeeld Total Commander en dergelijke). Android-applicaties zijn mogelijk te decompileren.
Met deze mogelijkheden lijkt de antivirusalgoritme logisch:
- Controle van applicaties
- Verkrijg de lijst van geïnstalleerde applicaties en de controlegetallen (CG) van hun distributies.
- Controleer de applicaties en hun CG eerst in de lokale en vervolgens in de wereldwijde database.
- Als de applicatie onbekend is, stuur dan de distributie naar de wereldwijde database voor analyse en decompilatie.
- Controle van bestanden, zoeken naar virale handtekeningen
- Controleer de CG van bestanden in de lokale en vervolgens in de wereldwijde database.
- Controleer op de aanwezigheid van onveilige inhoud in bestanden (scripts, exploits, enz.) in de lokale en vervolgens in de wereldwijde database.
- Als malware wordt ontdekt, informeert u de gebruiker en/of blokkeert u de toegang van de gebruiker tot de malware en/of stuurt u informatie naar UEM. Het is noodzakelijk om informatie naar UEM te sturen omdat antivirussoftware niet in staat is om malware zelfstandig van het apparaat te verwijderen.
De grootste bezorgdheid is de mogelijkheid om softwaredistributies van het apparaat naar een externe server over te brengen. Zonder dit kan de aangekondigde 'gedragsanalyse' van antivirusfabrikanten niet worden uitgevoerd, omdat het niet mogelijk is om een applicatie in een aparte 'sandbox' op het apparaat uit te voeren of deze te decompileren (hoe effectief dit ook is bij gebruik van obfuscatie – dat is een aparte complexe kwestie). Aan de andere kant kunnen er op de mobiele apparaten van medewerkers bedrijfsapplicaties zijn geïnstalleerd die onbekend zijn bij het antivirusprogramma, omdat ze niet in Google Play staan. Deze mobiele applicaties kunnen gevoelige gegevens bevatten, waardoor ze niet in de openbare winkel worden geplaatst. Het overbrengen van dergelijke distributies naar de antivirusproducent lijkt vanuit een beveiligingsperspectief onjuist. Het is zinvol om ze aan de uitzonderingen toe te voegen, maar ik weet nog niet of er een dergelijk mechanisme bestaat.
Malware zonder rootrechten kan
1. Een onzichtbaar venster over de applicatie tekenen of zijn toetsenbord invoegen om de gegevens die door de gebruiker worden ingevoerd – accountparameters, bankkaarten, enz. – te kopiëren. Een recent voorbeeld is de kwetsbaarheid , waarmee het mogelijk is om het actieve scherm van de applicatie te vervangen en hiermee toegang te krijgen tot de door de gebruiker ingevoerde gegevens. Voor de gebruiker betekent dit de mogelijkheid tot diefstal van het Google-account met toegang tot de back-up van het apparaat en de gegevens van bankkaarten. Voor de organisatie is het belangrijk om haar gegevens niet te verliezen. Als de gegevens zich in het privégeheugen van de applicatie bevinden en niet in de Google-back-up zijn opgeslagen, kan malware er geen toegang toe krijgen.
2. Toegang krijgen tot gegevens in openbare mappen – downloads, documenten, galerie. Het wordt niet aanbevolen om waardevolle informatie voor het bedrijf in deze mappen op te slaan, omdat elke applicatie toegang hiertoe kan krijgen. En de gebruiker kan altijd vertrouwelijke documenten delen met behulp van elke beschikbare applicatie.
3. Gebruikers lastigvallen met advertenties, bitcoins minen, deel uitmaken van een botnet, enz.. Dit kan een negatieve invloed hebben op de prestaties van de gebruiker en/of het apparaat, maar vormt geen bedreiging voor bedrijfsgegevens.
Malware met root-toegang kan potentieel alles doen. Ze komen zeldzaam voor, omdat het bijna onmogelijk is om moderne Android-apparaten via een applicatie te hacken. De laatste keer dat zo'n kwetsbaarheid werd ontdekt, was in 2016. Dit was de beruchte Dirty COW, die het nummer kreeg . Het belangrijkste hier is dat wanneer er tekenen van inbreuk worden ontdekt, de UEM-client alle bedrijfsinformatie van het apparaat wist, waardoor de kans op succesvolle gegevensdiefstal door dergelijke malware in de zakelijke wereld laag is.
Kwaadaardige bestanden kunnen zowel mobiele apparaten als de bedrijfsystemen waarmee ze toegang hebben schade toebrengen. Laten we deze scenario's nader bekijken.
Een mobiel apparaat kan schade oplopen, bijvoorbeeld als je een afbeelding downloadt die het apparaat bij het openen of bij het proberen om deze als achtergrond in te stellen, in een 'baksteen' verandert of herstart. Dit zal waarschijnlijk schade toebrengen aan het apparaat of de gebruiker, maar heeft geen invloed op de gegevensprivacy. Hoewel er uitzonderingen kunnen zijn.
Onlangs werd de kwetsbaarheid . Er werd beweerd dat je hiermee toegang kon krijgen tot de console van mobiele apparaten van Samsung via een geïnfecteerde afbeelding, verstuurd via e-mail, berichten-apps of MMS. Hoewel toegang tot de console betekent dat je alleen toegang hebt tot gegevens in openbare mappen, waar geen vertrouwelijke informatie zou moeten zijn, komt de privacy van persoonlijke gegevens van gebruikers in gevaar, en dit heeft gebruikers bang gemaakt. In feite is het echter alleen mogelijk om apparaten te aanvallen via MMS. Voor een succesvolle aanval moeten er tussen de 75 en 450 (!) berichten worden verzonden. Antivirussoftware helpt hier helaas niet, omdat het geen toegang heeft tot de berichtenlog. Om jezelf hiertegen te beschermen, zijn er slechts twee opties. Het besturingssysteem bijwerken of MMS blokkeren. De eerste optie kan lang duren en je kunt er op wachten zonder het te krijgen, omdat fabrikanten updates niet voor alle apparaten uitbrengen. Het uitschakelen van de ontvangst van MMS is in dit geval veel eenvoudiger.
Bestanden die van mobiele apparaten worden verzonden, kunnen schadelijk zijn voor bedrijfsystemen. Bijvoorbeeld, als er een geïnfecteerd bestand op een mobiel apparaat is dat geen schade kan toebrengen aan het apparaat zelf, kan het echter wel een Windows-computer besmetten. De gebruiker verzendt zo'n bestand per e-mail naar een collega. Die opent het op de pc en kan zo besmet worden. Maar op de weg van deze aanvalsvector staan minstens twee antivirusprogramma's - één op de e-mailserver en de ander op de pc van de ontvanger. Het toevoegen van een derde antivirus op het mobiele apparaat lijkt echt paranoïde.
Zoals blijkt, vormen malware zonder rootbeheerdersrechten de grootste bedreiging in de digitale bedrijfswereld. Hoe kunnen ze op een mobiel apparaat terechtkomen?
Ze worden meestal geïnstalleerd via sideloading, adb of onbetrouwbare app-winkels, die op mobiele apparaten met toegang tot het bedrijfsnetwerk verboden moeten zijn. Er blijven twee manieren over voor malware om binnen te komen - via Google Play of via UEM.
Voordat ze in Google Play worden gepubliceerd, worden alle apps onderworpen aan een verplichte controle. Maar voor apps met een klein aantal installaties worden deze controles vaak automatisch uitgevoerd zonder menselijk toezicht. Daarom kan malware soms in Google Play terechtkomen, maar dit gebeurt gelukkig niet vaak. Een antivirusprogramma met tijdig bijgewerkte databases kan malware-apps op het apparaat eerder detecteren dan Google Play Protect, dat momenteel achterloopt bij de snelheid van updates van antivirusdatabases.
UEM kan elke app op een mobiel apparaat installeren, inclusief malware, daarom moet elke app vooraf worden gecontroleerd. Apps kunnen worden gecontroleerd tijdens de ontwikkeling met behulp van statische en dynamische analyse-instrumenten, evenals direct voordat ze worden verspreid met gespecialiseerde "sandboxen" en/of antivirusoplossingen. Het is belangrijk dat de app in dit geval slechts één keer wordt gecontroleerd voordat deze in UEM wordt geladen. Dus zelfs in dit geval is antivirus op het mobiele apparaat niet nodig.
Netwerkbeveiliging
Afhankelijk van de fabrikant van de antivirus kunnen één of meer van de volgende functies worden aangeboden in de netwerkbeveiliging.
URL-filtering wordt toegepast met het doel:
- Verkeer te blokkeren op basis van categorieën van bronnen. Bijvoorbeeld om te voorkomen dat werknemers het nieuws of andere niet-corporate content tot de lunch bekijken, wanneer ze het meest efficiënt zijn. In de praktijk werkt blokkering vaak met veel beperkingen – antivirusproducenten slagen er niet altijd in om de categoriecatalogi van bronnen tijdig bij te werken, gezien het aantal 'spiegels'. Daarnaast zijn er anonimizers en Opera VPN waarop blokkeringsregels vaak niet van toepassing zijn.
- Bescherming tegen phishing of vervangingen van doelhosts. Hiervoor worden de URL's waarmee het apparaat verbinding maakt, vooraf gecontroleerd op de antivirusdatabase. Links en de bronnen waar ze naartoe leiden (inclusief mogelijke meerdere redirects) worden gecontroleerd op een database van bekende phishingsites. Ook wordt het domeinnaam, certificaat en IP-adres tussen het mobiele apparaat en de vertrouwde server vergeleken. Als de klant en server verschillende gegevens ontvangen, dan is er sprake van een MITM ('man in the middle') of blokkering van verkeer door dezelfde antivirus of verschillende soorten proxy's en webfilters in het netwerk waarmee het mobiele apparaat is verbonden. Het is moeilijk om met zekerheid te zeggen dat er iemand tussenin zit.
Om toegang te krijgen tot mobiel verkeer, bouwt de antivirus ofwel een VPN op, of maakt gebruik van de mogelijkheden van de Accessibility API (API voor applicaties die zijn ontworpen voor mensen met een beperking). Het is niet mogelijk om meerdere VPN's tegelijk op een mobiel apparaat te laten draaien, waardoor netwerkbeveiliging door antivirussoftware die een eigen VPN opzet, in de zakelijke wereld niet toepasbaar is. De VPN van de antivirus zal gewoon niet werken naast de bedrijfs-VPN die wordt gebruikt om toegang te krijgen tot het bedrijfsnetwerk.
Toegang voor de antivirus tot de Accessibility API brengt een ander gevaar met zich mee. Toegang tot de Accessibility API betekent in feite toestemming geven om alles voor de gebruiker te doen - zien wat de gebruiker ziet, acties uitvoeren met applicaties namens de gebruiker, enzovoort. Aangezien de gebruiker deze toegang expliciet moet verlenen, zal hij hoogstwaarschijnlijk weigeren dit te doen. Of, als hij gedwongen wordt, koopt hij gewoon een andere telefoon zonder antivirus.
Firewall
Onder deze algemene naam vallen drie functies:
- Verzameling van statistieken over netwerkgebruik, verdeeld naar applicaties en type netwerk (Wi-Fi, mobiele operator). De meeste fabrikanten van Android-apparaten bieden deze gegevens aan in de app 'Instellingen'. Het dupliceren hiervan in de interface van de mobiele antivirussoftware lijkt overbodig. Gecombineerde informatie van alle apparaten kan echter interessant zijn. Deze gegevens worden succesvol verzameld en geanalyseerd door UEM-systemen.
- Beperking van mobiel dataverkeer – instellingen voor limieten en meldingen bij het bereiken ervan. De meeste gebruikers van Android-apparaten hebben toegang tot deze functies via de app 'Instellingen'. Het centraal instellen van beperkingen is de taak van UEM, niet van antivirussoftware.
- Eigenlijk een firewall. Oftewel, het blokkeren van toegang tot specifieke IP-adressen en poorten. Gezien de DDNS op alle populaire bronnen en de noodzaak om een VPN hiervoor in te schakelen, die, zoals hierboven vermeld, niet samen met de hoofd-VPN kan werken, lijkt deze functie niet toepasbaar in de bedrijfspraktijk.
Vertrouwenscontrole van Wi-Fi
Mobiele antivirussoftware kan de veiligheid van Wi-Fi-netwerken beoordelen waarbij het mobiele apparaat is aangesloten. Er kan worden aangenomen dat gekeken wordt naar de aanwezigheid en robuustheid van encryptie. Tegenwoordig gebruiken alle moderne programma's encryptie voor het verzenden van gevoelige gegevens. Daarom, als een programma kwetsbaar is op het datalink-niveau, is het ook gevaarlijk om het te gebruiken via andere internetkanalen, niet alleen via openbaar Wi-Fi.
Dus openbaar Wi-Fi, inclusief zonder encryptie, is niet gevaarlijker en niet minder veilig dan andere niet-te vertrouwen datakanalen zonder encryptie.
Spambescherming
Bescherming bestaat meestal uit het filteren van inkomende oproepen op basis van een door de gebruiker opgegeven lijst of een database van bekende spammers, die eindeloos lastigvallen met verzekeringen, leningen en uitnodigingen voor het theater. Hoewel ze tijdens de zelfisolatie niet bellen, zullen ze binnenkort weer beginnen. Alleen oproepen worden gefilterd. Berichten worden op moderne Android-apparaten niet gefilterd. Gezien de regelmatige wisseling van nummers door spammers en de onmogelijkheid om tekstkanalen (SMS, messengers) te beveiligen, heeft de functionaliteit eerder een marketing- dan praktische waarde.
Diefstalbescherming
Het uitvoeren van externe acties met een mobiel apparaat bij verlies of diefstal. Een alternatief voor de 'Vind mijn iPhone'- en 'Vind mijn apparaat'-diensten van respectievelijk Apple en Google. In tegenstelling tot hun tegenhangers kunnen antivirusproducenten geen blokkering van het apparaat bieden als de aanvaller het al naar fabrieksinstellingen heeft teruggezet. Maar als dat nog niet is gebeurd, kan het apparaat op afstand het volgende doen:
- Blokkeren. Bescherming tegen een niet al te slimme dief, omdat het eenvoudig kan worden omzeild door het apparaat terug te zetten naar de fabrieksinstellingen via herstelmodus.
- De coördinaten van het apparaat achterhalen. Handig wanneer het apparaat recentelijk verloren is gegaan.
- Een luid alarmsignaal inschakelen, zodat het apparaat kan worden gevonden als het op stil staat.
- Het apparaat terugzetten naar de fabrieksinstellingen. Dit is zinvol wanneer de gebruiker het apparaat als verloren erkent, maar niet wil dat de gegevens erop openbaar worden gemaakt.
- Een foto maken. Een foto maken van de aanvaller als hij de telefoon in zijn handen houdt. De functionaliteit is twijfelachtig – de kans dat de aanvaller naar de telefoon kijkt bij goed licht is klein. Maar het hebben van een app op het apparaat die de camera van de smartphone onopgemerkt kan bedienen, foto's kan maken en deze naar zijn server kan verzenden, roept terecht bezorgdheid op.
Het op afstand uitvoeren van commando's is essentieel in elk UEM-systeem. Behalve dat het ontbreken van op afstand fotograferen. Dit is de beste manier om ervoor te zorgen dat gebruikers aan het eind van de werkdag de batterijen uit hun telefoons verwijderen en die in een Faraday-zak stoppen.
De functies van antivirussen in mobiele antivirusprogramma's zijn alleen beschikbaar voor Android. Voor iOS kan alleen UEM dergelijke acties uitvoeren. Op een iOS-apparaat kan er maar één UEM zijn - dit is een architectonisch kenmerk van iOS.
Conclusies
- Een situatie waarin een gebruiker malware op de telefoon kan installeren, is ONACCEPTABEL.
- Een goed geconfigureerd UEM op een bedrijfsapparaat elimineert de noodzaak voor antivirussoftware.
- Bij het gebruik van 0-day kwetsbaarheden in het besturingssysteem is antivirussoftware nutteloos. Het kan alleen de administrator aangeven dat het apparaat kwetsbaar is.
- Bepalen of een kwetsbaarheid wordt gebruikt, kan antivirussoftware niet. Evenmin kan er een update voor een apparaat worden uitgebracht waarvoor de fabrikant geen beveiligingsupdates meer levert. In het beste geval is dat een jaar of twee.
- Als we de eisen van toezichthouders en marketing buiten beschouwing laten, zijn zakelijke mobiele antivirusprogramma's alleen nodig op Android-apparaten, waar gebruikers toegang hebben tot Google Play en programma's van derden kunnen installeren. In andere gevallen is de effectiviteit van antivirussoftware niet meer dan een placebo.
Bron: habr.com
