

De vierde fase van emotionele reactie op veranderingen is depressie. In dit artikel vertellen we over onze ervaring met het doorlopen van de langste en meest onplezierige fase: de veranderingen in de bedrijfsprocessen van het bedrijf om deze in overeenstemming te brengen met de ISO 27001-norm.
Verwachting
De eerste vraag die we stelden na de keuze van de certificerende instantie en consultant was: hoeveel tijd hebben we echt nodig voor alle noodzakelijke veranderingen?
Het oorspronkelijke werkplan was zo opgesteld dat we binnen 3 maanden klaar zouden moeten zijn.
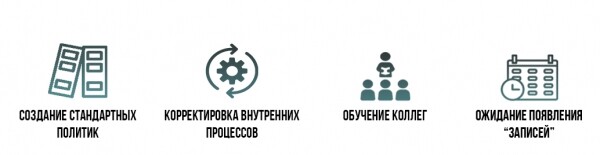
Het leek allemaal eenvoudig: we moesten een paar tientallen beleidsschriften opstellen en onze interne processen iets aanpassen; daarna moesten we onze collega's opleiden over de veranderingen en nog eens 3 maanden wachten (zodat er 'opnames' konden verschijnen, dat wil zeggen, bewijs van de werking van de beleidsregels). Het leek erop dat dit alles was – en het certificaat was voor ons.
Bovendien waren we niet van plan om de beleidsdocumenten helemaal opnieuw te schrijven – we hadden immers een consultant die, zoals we dachten, ons alle 'juiste' sjablonen zou geven.
Als gevolg van deze overpeinzingen hadden we 3 dagen per beleid ingepland voor de voorbereiding.
De technische wijzigingen leken ook niet ontmoedigend: we moesten de collectie en opslag van gebeurtenissen instellen, controleren of de back-ups in overeenstemming waren met het beleid dat we hadden geschreven, de bestuurskamers van het ISMS aanvullen waar nodig, en nog een beetje meer kleine dingen.
Het team dat alles voorbereidde voor de certificering bestond uit twee personen. We hadden ingepland dat zij tegelijkertijd met hun primaire taken aan de implementatie zouden werken, en dat dit elk maximaal 1,5-2 uur per dag zou kosten.
Samenvattend kunnen we zeggen dat onze kijk op de verwachte werklast behoorlijk optimistisch was.
Reality
In werkelijkheid was alles natuurlijk anders: de sjablonen van beleidsdocumenten die door de consultant werden verstrekt, bleken voornamelijk ongeschikt voor ons bedrijf; er was bijna geen duidelijke informatie op internet over wat er gedaan moest worden en hoe. Zoals je begrijpt, faalde het plan 'één beleid in 3 dagen schrijven' spectaculair. We konden vanaf het begin van het project de deadlines niet halen, en de stemming begon langzaam te dalen.
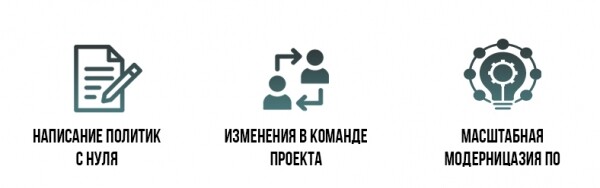
Het team had catastrofaal weinig expertise – zo weinig dat het niet eens voldoende was om de juiste vragen aan de consultant te stellen (die, terzijde, niet veel initiatief nam). De voortgang werd nog trager, aangezien na 3 maanden na de start van de implementatie (dat wil zeggen op het moment dat alles al klaar zou moeten zijn), een van de twee sleutelleden het team verliet. Een nieuwe IT-manager nam zijn plaats in en moest in korte tijd het implementatieproces afronden en ervoor zorgen dat het informatiebeveiligingsmanagementsysteem over alle noodzakelijke technische middelen beschikte. De taak leek uitdagend... De verantwoordelijken begonnen in een depressie te raken.
Bovendien bleek ook de technische kant van de kwestie enkele 'nuances' te hebben. We stonden voor de taak van een wereldwijde modernisering van software, zowel voor werkstations als voor serverhardware. Tijdens het instellen van het systeem voor het verzamelen van gebeurtenissen (logs) bleek dat we niet genoeg hardwarebronnen hadden voor een normale werking van het systeem. Ook de software voor back-ups had een upgrade nodig.
Spoiler: Uiteindelijk werd het ISMS op heroïsche wijze in 6 maanden geïmplementeerd. En niemand is zelfs overleden!
Wat is er het meest veranderd?
Zeker, tijdens de implementatie van de standaard in de bedrijfsprocessen zijn er veel kleine veranderingen doorgevoerd. Voor u hebben we de belangrijkste veranderingen op een rijtje gezet:
- Formalisatie van het risicobeoordelingsproces
Eerder had het bedrijf geen enkele formeel vastgestelde procedure voor risicobeoordeling – dit gebeurde slechts terloops in het kader van de algemene strategische planning. Een van de meest belangrijke taken, opgelost binnen het kader van de certificering, was de implementatie van het Risicobeoordelingsbeleid van het bedrijf, waarin alle fasen van dit proces en de verantwoordelijke personen voor elke fase worden beschreven.
- Controle over verwijderbare opslagmedia
Een van de significante risico's voor het bedrijf was het gebruik van niet-versleutelde USB-flashdrives: in wezen kon elke werknemer alle beschikbare informatie op een flashdrive opslaan en in het beste geval deze verliezen. In het kader van de certificering was op alle werkstations van de werknemers de mogelijkheid om informatie op flashdrives te downloaden uitgeschakeld – informatieopslag was alleen mogelijk via een aanvraag bij de IT-afdeling.
- Toezicht op supergebruikers
Een van de belangrijkste problemen was dat alle medewerkers van de IT-afdeling absolute rechten hadden in alle systemen van het bedrijf – ze hadden toegang tot alle informatie. Bovendien werd er niemand goed gecontroleerd.
We hebben een Data Loss Prevention (DLP) systeem geïmplementeerd – een programma voor het controleren van de acties van medewerkers, dat zich bezighoudt met het analyseren, blokkeren en waarschuwen over gevaarlijk en onproductief gedrag. Tegenwoordig komen waarschuwingen over de acties van IT-medewerkers binnen bij de Operationele Directeur van het bedrijf.
- Aanpak van de organisatie van de IT-infrastructuur
De certificering vereiste wereldwijde veranderingen en benaderingen. Ja, we moesten een aantal serverhardware moderniseren in verband met de toegenomen belasting. In het bijzonder hebben we een aparte server toegewezen voor het verzamelen van evenementen. De server was uitgerust met grote en snelle SSD's. We hebben afscheid genomen van back-upsoftware en gekozen voor opslagsystemen die 'out of the box' de nodige functionaliteiten bieden. We hebben enkele grote stappen gezet richting het concept van 'infrastructuur als code', wat veel schijfruimte heeft bespaard door geen back-ups meer te maken van een aantal servers. In een recordtijd (1 week) is alle software op werkstations geüpgraded naar Win10. Een van de vragen die de modernisering heeft opgelost, is de mogelijkheid om encryptie in te schakelen (in de Pro-versie).
- Controle over papieren documenten
Het bedrijf had aanzienlijke risico's verbonden aan het gebruik van papieren documenten: deze konden verloren gaan, op een ongepaste plaats worden achtergelaten of verkeerd worden vernietigd. Om dat risico te minimaliseren hebben we alle papieren documenten gemarkeerd op basis van vertrouwelijkheid en een vernietigingsprocedure ontwikkeld voor verschillende documenttypes. Nu weet een medewerker wanneer hij een map opent of een document neemt precies tot welke categorie deze informatie behoort en hoe hij ermee om moet gaan.
- Huur van een reserve datacentrum
Vroeger werd alle informatie van het bedrijf opgeslagen op servers in een extern beveiligd datacenter. Er waren echter geen procedures voorzien voor noodgevallen in dit datacenter. De oplossing was het huren van een reserve cloud-datacenter en het maken van back-ups van de belangrijkste informatie naar daar. Tegenwoordig wordt de informatie van het bedrijf opgeslagen in twee geografisch gescheiden datacenters, wat het risico op verlies minimaliseert.
- Testing van de continuïteit van de bedrijfsvoering
In ons bedrijf bestond er al enkele jaren een Business Continuity Policy (BCP), die de acties van medewerkers beschrijft bij verschillende negatieve scenario's (verlies van toegang tot het kantoor, epidemie, stroomuitval, enzovoort). We hadden echter nooit een continuïteittest uitgevoerd – dat wil zeggen, we hadden nooit gemeten hoeveel tijd het zou kosten om het bedrijf in elk van deze situaties te herstellen. In het kader van de voorbereiding op de certificeringsaudit hebben we dit niet alleen gedaan, maar hebben we ook een plan ontwikkeld voor de continuïteittest voor het komende jaar. Het is belangrijk op te merken dat we, een jaar later, toen we geconfronteerd werden met de noodzaak om volledig over te schakelen op afstandswerk, binnen drie dagen met deze taak klaar waren.
Het is belangrijk op te merken, dat alle bedrijven die zich voorbereiden op certificering verschillende startvoorwaarden hebben – daarom kunnen in uw geval heel andere wijzigingen nodig zijn.
De reactie van medewerkers op veranderingen
Het is misschien vreemd – hier verwachtten we het ergste – maar het viel allemaal mee. Je kunt niet zeggen dat de collega's het nieuws over de certificering met enorm enthousiasme ontvingen, maar het was duidelijk dat het volgende het geval was:
- Alle sleutelmedewerkers begrepen het belang en de onvermijdelijkheid van deze maatregel;
- Alle andere medewerkers gaven zich een voorbeeld aan de sleutelmedewerkers.
Natuurlijk hielp de aard van onze sector – uitbesteding van boekhoudfuncties – ons enorm. De overgrote meerderheid van onze medewerkers gaat prima om met de constante veranderingen in de Russische wetgeving. Het invoeren van een paar tientallen nieuwe regels, waaraan nu moet worden voldaan, leek voor hen dan ook niets ongewoons.
We hebben een nieuwe verplichte training over ISO 27001 en testen voorbereid voor al onze medewerkers. Iedereen heeft netjes de stickers met wachtwoorden van hun monitoren gehaald en hun bureaus, die vol documenten lagen, opgeruimd. Er was geen luid klagen te horen – over het algemeen hebben we veel geluk met onze medewerkers.
Zo hebben we de meest pijnlijke fase – de ‘depressie’ – met betrekking tot de veranderingen in onze bedrijfsprocessen doorstaan. Het was moeilijk en uitdagend, maar het resultaat overtrof uiteindelijk al onze stoutste verwachtingen.
Lees de vorige materialen uit de cyclus:
5 fasen van onvermijdelijkheid bij de acceptatie van ISO/IEC 27001 certificering. Depressie.
5 fasen van onvermijdelijkheid bij de acceptatie van ISO/IEC 27001 certificering. Acceptatie.
Bron: habr.com
