

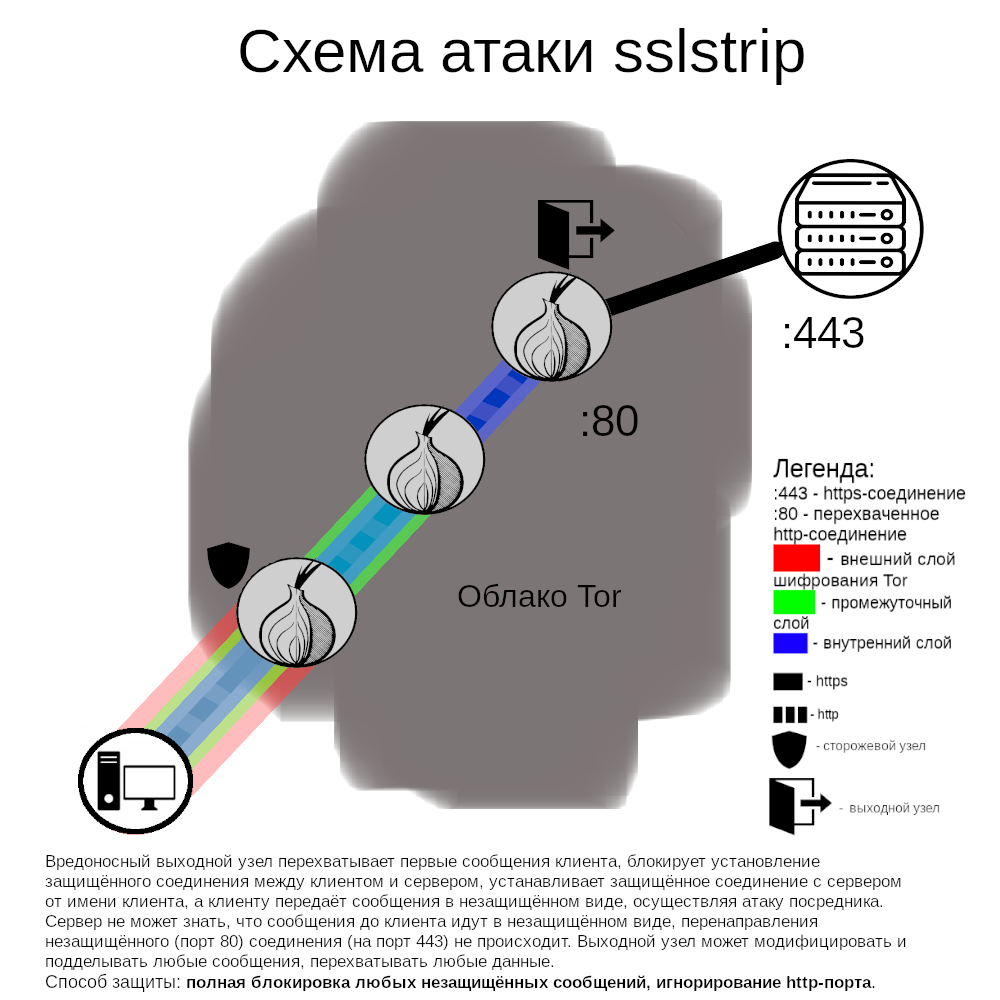
De kern van de gebeurtenis
In mei 2020 werd een groep exitnodes ontdekt die zich inlaste in uitgaande verbindingen. In het bijzonder lieten ze bijna alle verbindingen intact, maar onderschepten ze verbindingen naar een aantal cryptocurrency-exchanges. Als gebruikers de HTTP-versie van de site bezochten (d.w.z. niet-versleuteld en niet-geauthentiseerd), verhinderden de kwaadaardige nodes de omleiding naar de HTTPS-versie (d.w.z. versleuteld en geauthentiseerd). Als de gebruiker de vervanging niet opmerkte (bijvoorbeeld het ontbreken van het hangslotsymbool in de browser) en begon belangrijke informatie te verzenden, kon deze informatie door de aanvaller worden onderschept.
Het Tor-project sloot deze nodes uit het netwerk in mei 2020. In juli 2020 werd opnieuw een groep relais ontdekt die een soortgelijke aanval uitvoerde, waarna ook zij werden uitgesloten. Tot nu toe is het onduidelijk of er gebruikers zijn aangetast, maar gezien de omvang van de aanval en het feit dat de aanvaller de poging herhaalde (de eerste keer betroffen 23% van de totale bandbreedte van exitnodes, de tweede keer ongeveer 19%), is het redelijk om aan te nemen dat de aanvaller de kosten van de aanval gerechtvaardigd achtte.
Dit incident is een goede herinnering dat HTTP-verzoeken niet-versleuteld en niet-geauthentiseerd zijn en daarom nog steeds kwetsbaar zijn. Tor Browser heeft de extensie HTTPS-Everywhere ingebouwd, speciaal bedoeld om soortgelijke aanvallen te voorkomen, maar de effectiviteit ervan is beperkt tot een lijst die niet alle websites ter wereld dekt. Gebruikers die de HTTP-versie van websites bezoeken, zullen altijd in gevaar zijn.
Voorkomen van soortgelijke aanvallen in de toekomst
Maatregelen om aanvallen te voorkomen zijn verdeeld in twee delen: de eerste omvat acties die gebruikers en websitebeheerders kunnen ondernemen om hun veiligheid te vergroten, terwijl de tweede betrekking heeft op het identificeren en tijdig ontdekken van kwaadaardige nodes in het netwerk.
Aanbevolen acties van websites:
1. Inschakelen van HTTPS (gratis certificaten beschikbaar) Let’s Encrypt)
2. Het toevoegen van omleidingsregels aan de HTTPS-Everywhere-lijst, zodat gebruikers proactief een beveiligde verbinding kunnen tot stand brengen in plaats van afhankelijk te zijn van een omleiding na het tot stand brengen van een onveilige verbinding. Bovendien, als de beheerder van de webdiensten volledig wil vermijden interactie met exitnodes, kan hij een onion-versie van de website aanbieden..
Op dit moment overweegt het Tor-project om onveilige HTTP volledig uit de Tor Browser te verwijderen. Enkele jaren geleden was een dergelijke maatregel ondenkbaar (te veel bronnen beschikten alleen over onveilige HTTP), maar met HTTPS-Everywhere en de komende versie van Firefox is er een experimentele mogelijkheid om standaard HTTPS te gebruiken voor de eerste verbinding, met de optie om indien nodig terug te keren naar HTTP. Het is nog onduidelijk hoe een dergelijke aanpak de gebruikers van Tor Browser zal beïnvloeden, daarom zal dit eerst worden getest op hogere beveiligingsniveaus in de browser (schildpictogram).
Vanuit het Tor-netwerk zijn er vrijwilligers die het gedrag van relais in de gaten houden en incidenten rapporteren, waardoor kwaadaardige nodes kunnen worden uitgesloten door de root directory-servers. Hoewel dergelijke rapporten doorgaans snel worden behandeld en kwaadaardige nodes onmiddellijk worden uitgeschakeld na ontdekking, zijn er niet genoeg middelen voor constante monitoring van het netwerk. Als je een kwaadaardige relais hebt ontdekt, kun je dit melden aan het project, de instructies zijn beschikbaar via deze link..
De huidige aanpak heeft twee fundamentele problemen:
1. Het is moeilijk om de kwaadaardigheid van een onbekende relais te bewijzen. Als er geen aanvallen van zijn kant zijn waargenomen, moet hij dan blijven staan? Massale aanvallen die veel gebruikers treffen zijn gemakkelijker te detecteren, maar als aanvallen slechts een klein aantal sites en gebruikers treffen, kan de aanvaller anticiperen.Het Tor-netwerk zelf bestaat uit duizenden relais verspreid over de hele wereld, en deze diversiteit (en de daaruit voortvloeiende decentralisatie) is een van zijn sterke punten.
2. Het is moeilijk om de onderlinge verbondenheid van een groep onbekende relais te bewijzen (dwz, voeren ze een Sybil-aanval uit).). Veel vrijwillige retransmissie-operators kiezen dezelfde goedkope netwerken voor hosting, zoals Hetzner, OVH, Online, Frantech, Leaseweb, enzovoorts. En als er meerdere nieuwe retransmissie-operators worden ontdekt, zal het moeilijk zijn om eenduidig vast te stellen of er meerdere nieuwe operators zijn of slechts één die alle nieuwe retransmissies beheert.
Bron: linux.org.ru
