

Nieuwe methode voor hacking overwint het probleem van "netwerkjitter", dat de effectiviteit van aanvallen via zijkanalen kan beïnvloeden
De nieuwe methode, ontwikkeld door onderzoekers van de Universiteit van Leuven (België) en de New York University in Abu Dhabi, toonde aan dat aanvallers gebruik kunnen maken van kenmerken van netwerprotocollen om lekken van gevoelige informatie te organiseren.
Deze methode, genaamd , gepresenteerd dit jaar op de Usenix-conferentie, maakt gebruik van de kenmerken van netwer-protocolverwerking van gelijktijdige verzoeken om een van de problemen van tijdsgebonden aanvallen via zijkanalen weg te nemen.
Problemen met tijdsgebonden aanvallen
Bij het uitvoeren van tijdsgebonden aanvallen meten aanvallers de verschillen in de uitvoeringstijd van verschillende commando's, waarbij ze proberen de door versleuteling geboden bescherming te omzeilen en gegevens over gevoelige informatie, zoals versleuteling sleutels, privécommunicatie en gebruikersgedrag tijdens het surfen, te verkrijgen.
Maar voor een succesvolle uitvoering van tijdsgebonden aanvallen moet de aanvaller exacte kennis hebben van de tijd die de aangevallen applicatie nodig heeft om een verzoek te verwerken.
Dit wordt problematisch bij het aanvallen van externe systemen zoals webservers, omdat netwervertraging (jitter) leidt tot variabiliteit in de responstijd, wat het berekenen van de verwerkingstijd bemoeilijkt.
Tijdens tijdsgebonden aanvallen sturen aanvallers meestal elk commando meerdere keren en voeren ze een statistische analyse uit van de responstijden om de invloed van netwerjitter te verminderen. Maar deze methode is alleen tot op zekere hoogte effectief.
"Hoe kleiner het tijdsverschil, hoe meer verzoeken nodig zijn, en op een bepaald moment wordt de berekening onmogelijk," vertelt ons onderzoeker in data- en beveiligingssystemen en hoofd auteur van het artikel over de nieuwe aanvalstype, Tom Van Goethem.
"Timeless" tijdsaanval
De methode die door Goethem en zijn collega’s is ontwikkeld, voert tijdsgebonden aanvallen uit op een manier die de invloed van netwerjitter tenietdoet.
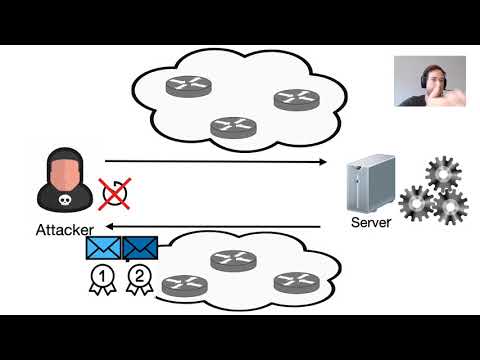
Het principe achter de tijdloze aanval is eenvoudig: maak het zo dat verzoeken op exact dezelfde tijd op de server aankomen, in plaats van sequentieel te worden verzonden.
Gelijktijdigheid garandeert dat alle verzoeken onder dezelfde netwerkomstandigheden plaatsvinden en dat de verwerking ervan niet wordt beïnvloed door de route tussen de aanvaller en de server. De volgorde van antwoorden geeft de aanvaller alle informatie die nodig is om de uitvoeringstijden te vergelijken.
‘Het grootste voordeel van tijdgebonden aanvallen is dat ze veel nauwkeuriger zijn, waardoor er minder verzoeken nodig zijn. Dit stelt de aanvaller in staat om verschillen in uitvoeringstijd tot 100 ns te herkennen,’ zegt Van Geethem.
Het minimale tijdsverschil dat onderzoekers hebben waargenomen tijdens een traditionele tijdsaanval via het internet was 10 μs, dat is 100 keer meer dan bij gelijktijdige verzoekaanvallen.
Hoe wordt gelijktijdigheid gegarandeerd
‘We garanderen gelijktijdigheid door beide verzoeken in één netwerkpakket te plaatsen,’ legt Van Geethem uit. ‘In de praktijk hangt de implementatie grotendeels af van het netwerkprotocol.’
Voor het verzenden van gelijktijdige verzoeken maken onderzoekers gebruik van de mogelijkheden van verschillende netwerkprotocollen.
Bijvoorbeeld, HTTP/2, dat snel de de facto standaard voor webservers wordt, ondersteunt 'verzoekmultiplexing' — een functie waarmee de cliënt meerdere verzoeken parallel over één TCP-verbinding kan verzenden.
‘In het geval van HTTP/2 hoeven we slechts te zorgen dat beide verzoeken in één pakket worden geplaatst (bijvoorbeeld door beide gelijktijdig in een socket te schrijven).’ Echter, deze methode heeft zijn eigen nuances. In de meeste content delivery netwerken, zoals Cloudflare, die een groot deel van het web van inhoud voorzien, wordt de verbinding tussen de edge-servers en de site uitgevoerd via het HTTP/1.1-protocol, dat geen verzoekmultiplexing ondersteunt.
Hoewel dit de effectiviteit van de tijdgebonden aanval vermindert, blijven ze toch nauwkeuriger dan klassieke externe tijdsaanvallen, omdat ze jitter tussen de aanvaller en de edge CDN-server elimineren.
In het geval van protocollen die geen verzoekmultiplexing ondersteunen, kunnen aanvallers een tussenliggend netwerkprotocol gebruiken dat verzoeken encapsuleert.
Onderzoekers hebben aangetoond hoe een tijdloze aanval in het Tor-netwerk werkt. In dit geval encapsuleert de aanvaller meerdere verzoeken in een Tor-cel — een versleuteld pakket dat tussen de knooppunten van het Tor-netwerk in enkele TCP-pakketten wordt verzonden.
"Omdat de Tor-keten voor onion-services de hele weg naar de server aflegt, kunnen we garanderen dat de verzoeken gelijktijdig aankomen," zegt Van Götte.
Tijdloze aanvallen in de praktijk
In hun artikel bestuderen de onderzoekers tijdloze aanvallen in drie verschillende scenario's.
Bij directe tijdaanvallen de aanvaller maakt rechtstreeks verbinding met de server en probeert een lek van gevoelige informatie die met de applicatie is geassocieerd te organiseren.
"Omdat bij de meeste webapplicaties niet wordt rekening gehouden met het feit dat tijdaanvallen zeer praktisch en precies kunnen zijn, denken we dat veel websites kwetsbaar zijn voor dergelijke aanvallen," vertelt Van Götte.
Bij cross-site tijdaanvallen de aanvaller doet verzoeken naar andere websites vanuit de browser van het slachtoffer en doet aannames over de inhoud van gevoelige informatie door de volgorde van de reacties te observeren.
Aanvallers hebben dit schema gebruikt om de kwetsbaarheid van het bugbeloningsprogramma HackerOne te misbruiken en informatie te verzamelen zoals trefwoorden die in vertrouwelijke rapporten over onverholpen kwetsbaarheden zijn gebruikt.
"Ik zocht naar gevallen waarin een tijdaanval eerder was geregistreerd, maar niet als effectief werd beschouwd. De bug van HackerOne is al ten minste drie keer gemeld (bugidentificaties: , en ), maar is niet opgelost omdat werd aangenomen dat deze aanval niet kon worden ingezet. Toen heb ik een eenvoudig intern onderzoeksproject opgezet met tijdloze aanvallen.
Op dat moment was het nog steeds zeer suboptimaal, omdat we de details van de aanval nog aan het verkennen waren, maar desalniettemin bleek het behoorlijk nauwkeurig te zijn (op mijn thuis-WiFi-verbinding kon ik zeer nauwkeurige resultaten behalen)."
Onderzoekers hebben ook geprobeerd om tijdloze aanvallen op het WiFi-protocol WPA3.
Een van de co-auteurs van het artikel, Mathijs Vanhof, had eerder al een Maar de tijd was ofwel te kort om te gebruiken op hoogpresterende apparaten, of het kon niet tegen servers worden gebruikt.
“Met een nieuw type tijdsaanvallen hebben we aangetoond dat het mogelijk is om de authenticatie-handshake (EAP-pwd) tegen servers te gebruiken, zelfs als ze krachtige hardware draaien”, legt Van Goetem uit.
Het perfecte moment
In hun artikel geven de onderzoekers aanbevelingen om servers te beschermen tegen tijdsaanvallen, zoals het beperken van constante executietijd en het toevoegen van willekeurige vertraging. Verdere onderzoeken zijn nodig om praktische beschermingsmaatregelen tegen directe tijdsaanvallen te realiseren die weinig invloed hebben op de werking van het netwerk.
“Wij geloven dat dit onderzoeksgebied zich nog in een zeer vroeg stadium bevindt en veel diepgaander bestudeerd moet worden”, zegt Van Goetem.
In toekomstig onderzoek kunnen andere methoden worden bestudeerd die aanvallers zouden kunnen gebruiken voor gelijktijdige tijdsaanvallen, andere protocollen en tussenliggende netlagen waarop aanvallen kunnen worden uitgevoerd, evenals de kwetsbaarheid van populaire websites die dergelijke onderzoeken mogelijk maken onder de voorwaarden van een bug bounty-programma.
De naam ‘tijdloos’ werd gekozen, “omdat we bij deze aanvallen geen (absolute) tijdsinformatie hebben gebruikt”, legt Van Goetem uit.
“Bovendien kunnen ze ‘tijdloos’ worden genoemd omdat (afgeleide) tijdsaanvallen al lang worden gebruikt, en volgens ons onderzoek zal de situatie alleen maar verslechteren.”
De volledige tekst van het rapport is beschikbaar bij Usenix. .
Adverteervermelding
met DDoS-bescherming en de nieuwste hardware. Dit is wat wij aanbieden. epische servers. Maximale configuratie — 128 CPU-kernen, 512 GB RAM, 4000 GB NVMe.
Bron: habr.com
