

In hun werk komen computercriminologen regelmatig casussen tegen waarin ze snel een smartphone moeten ontgrendelen. Bijvoorbeeld, gegevens van de telefoon zijn nodig voor het onderzoek om de oorzaken van de zelfmoord van een tiener te begrijpen. In een ander geval kunnen ze helpen om de sporen van een criminele groep die vrachtwagenchauffeurs aanvalt te achterhalen. Natuurlijk zijn er ook schattige verhalen — ouders zijn het wachtwoord van hun gadget vergeten, maar er is nog een video op waar de eerste stappen van hun baby op staan, maar helaas zijn dit er maar weinig. Ook deze vereisen echter een professionele benadering. In dit artikel Igor Mikhailov, specialist van het Computer Forensics Laboratorium van Group-IB, vertelt over methoden die experts in de forensische wetenschap in staat stellen om de vergrendeling van smartphones te omzeilen.
Belangrijk: dit artikel is geschreven om de veiligheid van wachtwoorden en grafische patronen te beoordelen die door eigenaren van mobiele apparaten worden gebruikt. Als u besluit om een mobiel apparaat te ontgrendelen met behulp van de beschreven methoden, onthoud dan dat u alle handelingen op eigen risico uitvoert. Bij het manipuleren van mobiele apparaten kunt u het apparaat vergrendelen, gebruikersgegevens wissen of het apparaat in een onbruikbare staat brengen. Ook zijn er aanbevelingen gegeven aan gebruikers over hoe ze het beveiligingsniveau van hun apparaten kunnen verhogen.
De meest voorkomende methode om de toegang tot gebruikersinformatie op het apparaat te beperken, is de vergrendeling van het scherm van het mobiele apparaat. Wanneer een dergelijk apparaat in een forensisch laboratorium terechtkomt, kan het werken ermee moeilijk zijn, omdat het voor dit apparaat niet mogelijk is om de USB-foutopsporingsmodus te activeren (voor Android-apparaten), is het niet mogelijk om toestemming te bevestigen voor de interactie tussen de computer van de expert en dit apparaat (voor mobiele apparaten van Apple) en, als gevolg, is het niet mogelijk om toegang te krijgen tot de gegevens die zich in het geheugen van het apparaat bevinden.
Hoezeer de gewone vergrendeling van het scherm van een mobiel apparaat de extractie van gegevens door specialisten belemmert, blijkt uit het feit dat de FBI in de VS een groot bedrag heeft betaald voor de ontgrendeling van de iPhone van terrorist Syed Farook, een van de deelnemers aan de aanslag in de Californische stad San Bernardino [1].
Methoden voor het ontgrendelen van het scherm van een mobiel apparaat
Over het algemeen worden de volgende methoden gebruikt om het scherm van een mobiel apparaat te vergrendelen:
- Cijferwachtwoord
- Grafisch wachtwoord
Daarnaast kunnen de volgende SmartBlock-technologieën worden gebruikt om het scherm van bepaalde mobiele apparaten te ontgrendelen:
- Ontgrendeling via vingerafdrukherkenning
- Ontgrendeling via gezichtsherkenning (FaceID-technologie)
- Ontgrendeling van het apparaat via iriserkenning
Sociale methoden voor het ontgrendelen van een mobiel apparaat
Naast puur technische methoden zijn er ook andere manieren om de PIN-code of de grafische code (patroon) van het vergrendelscherm te achterhalen of te omzeilen. In sommige gevallen kunnen sociale methoden effectiever zijn dan technische oplossingen en helpen bij het ontgrendelen van apparaten waar bestaande technische ontwikkelingen tekortschieten.
In dit gedeelte worden de methoden voor het ontgrendelen van het scherm van een mobiel apparaat beschreven die geen (of slechts beperkte, gedeeltelijke) technische middelen vereisen.
Voor sociale aanvallen is het noodzakelijk om de psychologie van de eigenaar van het vergrendelde apparaat zo diep mogelijk te bestuderen, om te begrijpen volgens welke principes hij wachtwoorden of grafische patronen genereert en opslaat. Ook heeft de onderzoeker een beetje geluk nodig.
Bij het gebruik van methoden die betrekking hebben op het raden van wachtwoorden, moet rekening worden gehouden met het feit dat:
- bij het invoeren van tien onjuiste wachtwoorden op mobiele apparaten van Apple de gebruikersgegevens gewist kunnen worden. Dit hangt af van de beveiligingsinstellingen die door de gebruiker zijn ingesteld;
- op mobiele apparaten die draaien op het Android-besturingssysteem kan de Root of Trust-technologie worden gebruikt, wat betekent dat na het invoeren van 30 onjuiste wachtwoorden de gebruikersgegevens ofwel ontoegankelijk of gewist zijn.
Methode 1: vraag om het wachtwoord
Dit lijkt vreemd, maar het ontgrendelwachtwoord kan simpelweg worden achterhaald door de eigenaar van het apparaat te vragen. Statistieken tonen aan dat ongeveer 70% van de mobiele apparaatbezitters bereid is om het wachtwoord te delen. Vooral als dit de onderzoeksduur verkort en de eigenaar zijn apparaat er sneller terug voor krijgt. Als het niet mogelijk is om het wachtwoord aan de eigenaar te vragen (bijvoorbeeld als de eigenaar is overleden) of hij weigert het prijs te geven — kan het wachtwoord worden achterhaald bij zijn naaste familieleden. Over het algemeen kennen familieleden het wachtwoord of kunnen ze mogelijke opties geven.
Aanbeveling voor bescherming: Het wachtwoord van je telefoon is de universele sleutel tot al je gegevens, inclusief betalingsinformatie. Het uitspreken, doorgeven of schrijven in berichten is een slecht idee.
Methode 2: gluur naar het wachtwoord
Je kunt het wachtwoord opvangen op het moment dat de eigenaar het apparaat gebruikt. Zelfs als je het wachtwoord (symbool of grafisch) slechts gedeeltelijk onthoudt, verkort dit aanzienlijk het aantal mogelijke opties, waardoor het sneller bevestigd kan worden.
Een variant van deze methode is het gebruik van beelden van camerabeveiliging waarop de eigenaar te zien is terwijl hij het apparaat ontgrendelt met een grafisch wachtwoord [2]. Het in het onderzoek beschreven algoritme ‘Cracking Android Pattern Lock in Five Attempts’ [2], stelt door analyse van videobeelden voor om mogelijkheden van het grafische wachtwoord aan te nemen en het apparaat binnen een paar pogingen te ontgrendelen (doorgaans zijn er niet meer dan vijf pogingen nodig). De auteurs beweren dat 'hoe ingewikkelder het grafische wachtwoord, des te gemakkelijker het is om het te kraken'.
Aanbeveling voor bescherming: Het gebruik van een grafische sleutel is geen goed idee. Een alfanumeriek wachtwoord is heel moeilijk om af te kijken.
Methode 3: vind het wachtwoord
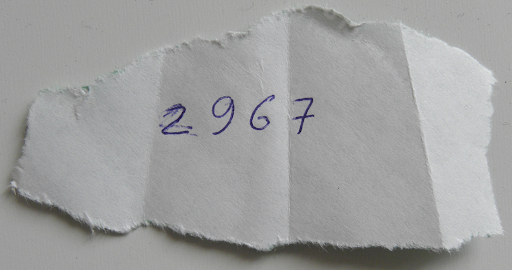
Het wachtwoord kan gevonden worden in de notities van de eigenaar (bestanden op de computer, in een agenda, op stukjes papier in documenten). Als iemand verschillende mobiele apparaten gebruikt met verschillende wachtwoorden, dan kan je soms in het batterijcompartiment van deze apparaten of in de ruimte tussen de smartphonebody en de hoesje stukjes papier met opgeschreven wachtwoorden vinden:
Aanbeveling voor bescherming: je moet geen ‘notitieboekje’ met wachtwoorden bijhouden. Dit is een slecht idee, behalve in gevallen waarin al deze wachtwoorden valse zijn om het aantal ontgrendelpogingen te verminderen.
Methode 4: vingerafdrukken (Smudge-aanval)
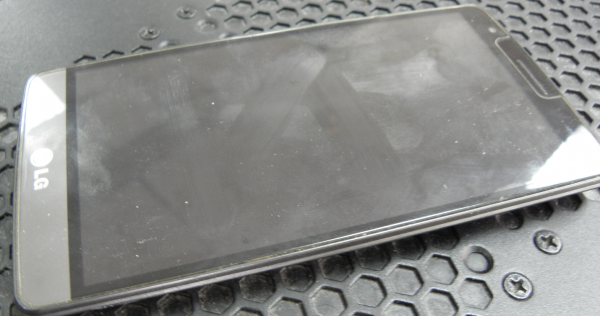
Deze methode stelt in staat om de vette sporen van handen op het scherm van het apparaat te identificeren. Deze kunnen zichtbaar worden gemaakt door het scherm van het apparaat te behandelen met een lichte vingerafdrukpoeder (in plaats van speciaal forensisch poeder kan ook babypoeder of een andere chemisch inactieve fijnkorrelige poeder van witte of lichtgrijze kleur worden gebruikt) of door het scherm te bekijken in schuin vallend licht. Door de onderlinge positie van de handafdrukken te analyseren en aanvullende informatie over de eigenaar van het apparaat (bijvoorbeeld zijn geboortejaar te kennen), kan men proberen een tekst- of grafisch wachtwoord te raden. Zo ziet een vetafdruk eruit op het scherm van een smartphone in de vorm van een gestileerde letter Z:
Aanbeveling voor bescherming: Zoals we al zeiden, is een grafisch wachtwoord geen goed idee, net als glazen met een slecht oleofoob coating.
Methode 5: kunstmatige vinger
Als het apparaat kan worden ontgrendeld met een vingerafdruk en de onderzoeker monsters van de vingerafdrukken van de eigenaar van het apparaat heeft, kan een driedimensionale kopie van de vingerafdruk van de eigenaar worden gemaakt op een 3D-printer en gebruikt worden om het apparaat te ontgrendelen [3]:
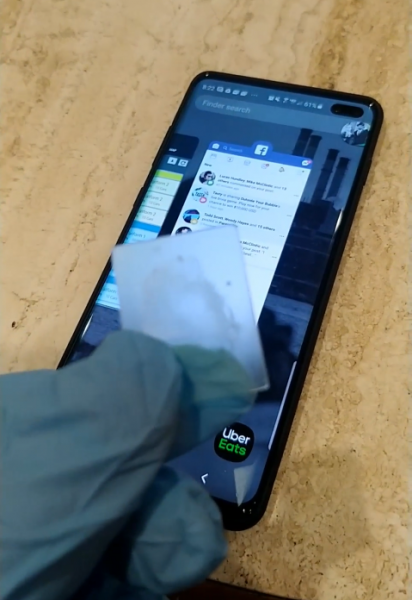
Voor een vollediger imitatie van de vinger van een levend persoon — bijvoorbeeld wanneer de vingerafdruksensor van de smartphone nog warmte detecteert — wordt het 3D-model op de vinger van de levende persoon geplaatst (aangetipt).
De eigenaar van het apparaat kan, zelfs als hij het ontgrendelingswachtwoord is vergeten, het apparaat zelf ontgrendelen door zijn vingerafdruk te gebruiken. Dit kan in bepaalde gevallen worden gebruikt wanneer de eigenaar het wachtwoord niet kan delen, maar toch bereid is de onderzoeker te helpen het apparaat te ontgrendelen.
De onderzoeker moet zich bewust zijn van de generaties sensors die in verschillende modellen mobiele apparaten zijn toegepast. Oudere modellen sensoren kunnen vrijwel reageren op de aanraking van elke vinger, niet noodzakelijkerwijs die van de eigenaar van het apparaat. Moderne ultrasone sensors daarentegen scannen zeer diep en helder. Bovendien zijn een aantal moderne onder-display sensors gewoon CMOS-camera's die de diepte van het beeld niet kunnen scannen, waardoor het veel gemakkelijker is om ze te misleiden.
Aanbeveling voor bescherming: Als het om een vingerafdruk gaat, dan alleen de ultrasone sensor. Maar vergeet niet dat het veel makkelijker is om een vinger zonder uw toestemming te gebruiken dan uw gezicht.
Methode 6: 'snatch' (Mug attack)
Deze methode is beschreven door Britse politieagenten [4]. Het houdt in dat er verborgen wordt geobserveerd wie verdacht is. Op het moment dat de verdachte zijn telefoon ontgrendelt, grijpt een agent in burger het apparaat uit zijn handen en voorkomt dat het opnieuw wordt vergrendeld totdat het aan experts wordt overgedragen.
Aanbeveling voor bescherming: Ik denk dat als dergelijke maatregelen tegen u worden genomen, de zaak slecht is. Maar je moet begrijpen dat een willekeurige vergrendeling deze methode waardeloos maakt. Bij voorbeeld, een meervoudige druk op de vergrendelknop van een iPhone activeert de SOS-modus, die bovendien FaceID uitschakelt en een pincode-eis inschakelt.
Methode 7: fouten in de algoritmen voor apparaatsbesturing
In nieuwsfeeds van gespecialiseerde bronnen komt het vaak voor dat er berichten zijn over het ontgrendelen van het scherm bij bepaalde acties met het apparaat. Bijvoorbeeld kan het vergrendelscherm van verschillende apparaten ontgrendeld worden bij een binnenkomende oproep. Het nadeel van deze methode is dat ontdekte kwetsbaarheden meestal snel door de fabrikanten worden verholpen.
Een voorbeeld van een benadering voor het ontgrendelen van mobiele apparaten die vóór 2016 zijn uitgebracht, is het leegmaken van de batterij. Bij een lage batterijcapaciteit ontgrendelt het apparaat en biedt het de mogelijkheid om de voedingsinstellingen te wijzigen. Vervolgens moet je snel naar de pagina met de beveiligingsinstellingen gaan en de schermvergrendeling uitschakelen [5].
Aanbeveling voor bescherming: Vergeet niet om regelmatig de OS van uw apparaat bij te werken, en als het al niet meer wordt ondersteund — vervang uw smartphone.
Methode 8: kwetsbaarheden in externe programma's
Kwetsbaarheden die zijn ontdekt in derde partije software die op het apparaat is geïnstalleerd, kunnen ook volledig of gedeeltelijk toegang geven tot de gegevens op een vergrendeld apparaat.
Een voorbeeld van zo'n kwetsbaarheid kan de gegevensdiefstal zijn van de iPhone van Jeff Bezos, de belangrijkste eigenaar van Amazon. Een kwetsbaarheid in de messenger WhatsApp, die door onbekenden werd geëxploiteerd, leidde tot de diefstal van gevoelige gegevens die zich in het geheugen van het apparaat bevonden [6].
Dergelijke kwetsbaarheden kunnen door onderzoekers worden gebruikt om hun doelen te bereiken — het extraheren van gegevens uit vergrendelde apparaten of om deze te ontgrendelen.
Aanbeveling voor bescherming: Je moet niet alleen het besturingssysteem, maar ook de applicaties die je gebruikt updaten.
Methode 9: bedrijfstelefoon
Bedrijfsmobiele apparaten kunnen worden ontgrendeld door de systeembeheerders van bedrijven. Bedrijfstoestellen met Windows Phone zijn bijvoorbeeld gekoppeld aan het Microsoft Exchange-account van het bedrijf en kunnen door de beheerders daarvan worden ontgrendeld. Voor bedrijfstoestellen van Apple bestaat er een Mobile Device Management-service, vergelijkbaar met Microsoft Exchange. Ook hun beheerders kunnen een bedrijfs-iOS-apparaat ontgrendelen. Bovendien kunnen bedrijfsmobiele apparaten alleen worden aangesloten op bepaalde computers die de beheerder in de instellingen van het mobiele apparaat heeft opgegeven. Zonder interactie met de systeembeheerders van het bedrijf kan zo'n apparaat daarom niet worden aangesloten op de computer van de onderzoeker (of de hardware/softwarecombinatie voor forensische gegevensrecuperatie).
Aanbeveling voor bescherming: MDM is zowel goed als slecht wat betreft beveiliging. De MDM-beheerder kan altijd op afstand het apparaat resetten. In ieder geval is het niet verstandig om gevoelige persoonlijke gegevens op een bedrijfsapparaat op te slaan.
Methode 10: informatie van sensoren
Door de informatie van de sensoren van het apparaat te analyseren, kan men het wachtwoord van het apparaat raden met behulp van een speciaal algoritme. Adam J. Aviv toonde de mogelijkheid van dergelijke aanvallen aan door gegevens van de accelerometer van de smartphone te gebruiken. Tijdens zijn onderzoek slaagde de wetenschapper erin het alfanumerieke wachtwoord in 43% van de gevallen correct te identificeren, en het grafische wachtwoord in 73% [7].
Aanbeveling voor bescherming: Let goed op welke apps je toestemming geeft om verschillende sensoren te volgen.
Methode 11: ontgrendeling met gezichtsherkenning
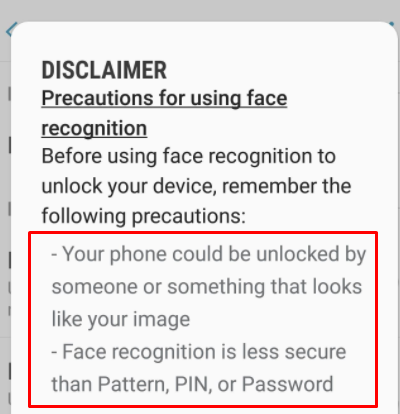
Net als bij een vingerafdruk hangt het succes van het ontgrendelen van een apparaat met FaceID-technologie af van de sensoren en de wiskundige algoritmes die in het specifieke mobiele apparaat worden gebruikt. Zo toonden onderzoekers in het artikel "Gezichtsherkenning op smartphone niet altijd veilig" [8] aan dat een deel van de onderzochte smartphones kon worden ontgrendeld door de camera gewoon een foto van de eigenaar te tonen. Dit is mogelijk wanneer alleen een enkele frontcamera wordt gebruikt, die geen diepte-informatie kan scannen. Na verschillende schokkende publicaties en video's op YouTube was Samsung genoodzaakt om een waarschuwing aan de firmware van zijn smartphones toe te voegen. Face Unlock Samsung:
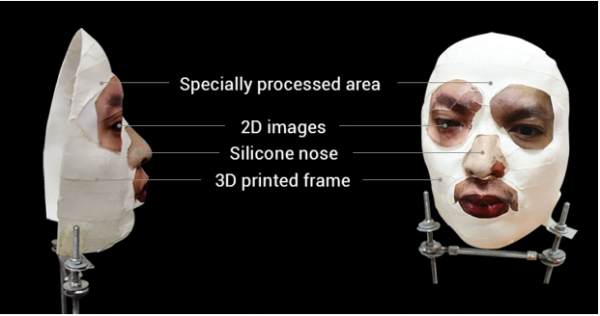
Bij geavanceerdere smartphone-modellen kan men het apparaat ontgrendelen met een masker of door zelflerende functies van het toestel. Bijvoorbeeld, de iPhone X maakt gebruik van de speciale TrueDepth-technologie [9]: de projector van het toestel projecteert via twee camera's en een infraroodzender een raster van meer dan 30.000 punten op het gezicht van de eigenaar. Dit apparaat kan worden ontgrendeld met behulp van een masker waarvan de contouren de gezichtscontouren van de eigenaar nabootsen. Masker voor iPhone ontgrendeling [10]:
Aangezien een dergelijk systeem zeer complex is en niet onder ideale omstandigheden werkt (natuurlijk veroudering van de eigenaar, veranderingen in de gelaatsconfiguratie door emotionele uitdrukkingen, vermoeidheid, gezondheidsstatus, enz.), moet het voortdurend zelflerend blijven. Dus als een ander persoon het ontgrendelde apparaat voor zich houdt, wordt zijn gezicht als dat van de eigenaar opgeslagen en kan hij in de toekomst het smartphone ontgrendelen met FaceID-technologie.
Aanbeveling voor bescherming: Gebruik geen ontgrendeling via 'foto' — alleen systemen met volwaardige gezichtsontwerpers (FaceID van Apple en soortgelijke op Android-apparaten).
De belangrijkste aanbeveling is om niet recht in de camera te kijken; het is voldoende om weg te kijken. Zelfs als je één oog dichtknijpt, vermindert de kans op ontgrendeling aanzienlijk, net als wanneer je handen op je gezicht hebt. Bovendien krijg je maar 5 pogingen om je gezicht te ontgrendelen (FaceID), waarna je een toegangscode moet invoeren.
Methode 12: gebruik van lekken
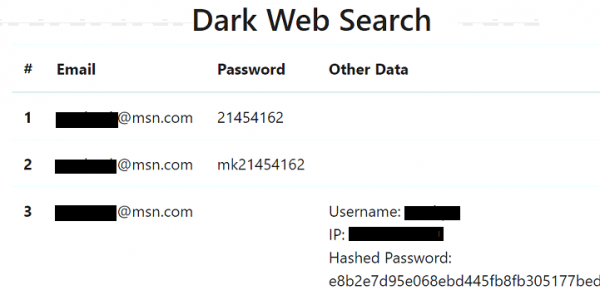
Gegevens van gelekte wachtwoorden zijn een uitstekende manier om de psychologie van de eigenaar van een apparaat te begrijpen (mits de onderzoeker informatie heeft over de e-mailadressen van de eigenaar van het apparaat). In het gegeven voorbeeld bracht een zoekopdracht op het e-mailadres twee vergelijkbare wachtwoorden naar voren die de eigenaar gebruikte. Het kan worden verondersteld dat het wachtwoord 21454162 of een afgeleide daarvan (bijvoorbeeld 2145 of 4162) kon zijn gebruikt als toegangscode voor het mobiele apparaat. (Een zoekopdracht op het e-mailadres van de eigenaar in lekdatabases toont welke wachtwoorden de eigenaar mogelijk gebruikte, inclusief voor het vergrendelen van zijn mobiele apparaat).
Aanbeveling voor bescherming: Neem proactief actie, volg gegevens over lekken en wijzig tijdig de wachtwoorden die in lekken zijn opgemerkt!
Methode 13: standaardwachtwoorden voor apparaatvergrendeling
Over het algemeen wordt niet één mobiel apparaat van de eigenaar in beslag genomen, maar meerdere. Vaak worden er met gemak een tiental van zulke apparaten verzameld. In dit geval kan het wachtwoord voor een kwetsbaar apparaat worden achterhaald en geprobeerd worden op andere smartphones en tablets die van dezelfde eigenaar zijn betrokken.
Bij de analyse van gegevens die zijn verkregen van mobiele apparaten, worden dergelijke gegevens weergegeven in forensische programma's (vaak zelfs wanneer gegevens worden opgehaald van vergrendelde apparaten met behulp van verschillende soorten kwetsbaarheden).
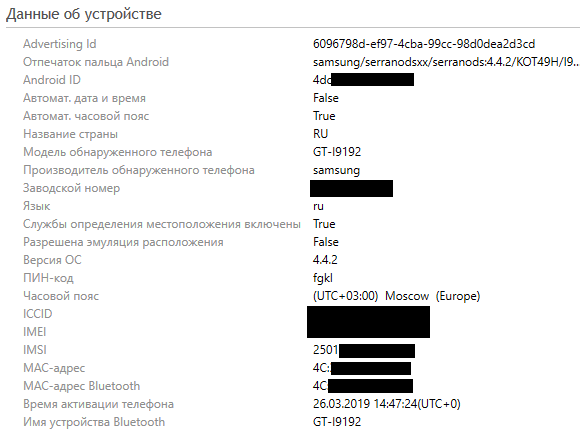
Zoals te zien is op een screenshot van een deel van het werkvenster van het programma UFED Physical Analyzer, is het apparaat vergrendeld met een vrij ongebruikelijke PIN-code fgkl.
Vergeet ook andere apparaten van de gebruiker niet. Door bijvoorbeeld de wachtwoorden te analyseren die zijn opgeslagen in de cache van de webbrowser op de computer van de eigenaar van het mobiele apparaat, kan men begrijpen volgens welke principes de eigenaar zijn wachtwoorden genereerde. Op een computer kunnen de opgeslagen wachtwoorden worden bekeken met behulp van een tool van NirSoft [11].
Ook kunnen er op de computer (laptop) van de eigenaar van het mobiele apparaat Lockdown-bestanden zijn die kunnen helpen toegang te krijgen tot het vergrendelde mobiele apparaat van Apple. Deze methode zal verder worden besproken.
Aanbeveling voor bescherming: Gebruik overal verschillende, unieke wachtwoorden.
Methode 14: standaard PIN-codes
Zoals eerder vermeld, gebruiken gebruikers vaak standaardwachtwoorden: telefoonnummers, bankkaartnummers, pincode. Dergelijke informatie kan worden gebruikt om het verstrekte apparaat te ontgrendelen.
Als niets helpt, kan de volgende informatie worden gebruikt: onderzoekers hebben een analyse uitgevoerd en de meest populaire pincodes gevonden (de vermelde pincodes dekken 26,83% van alle wachtwoorden) [12]:
PIN
Frequentie, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Toepassing van deze lijst met pincodes op een vergrendeld apparaat kan het met een kans van ~26% ontgrendelen.
Aanbeveling voor bescherming: Controleer uw pincode in de tabel hierboven en zelfs als die niet overeenkomt, verander deze dan toch, omdat 4 cijfers te weinig zijn in de maatstaven van 2020.
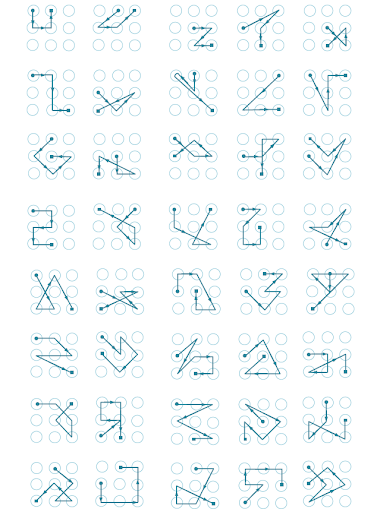
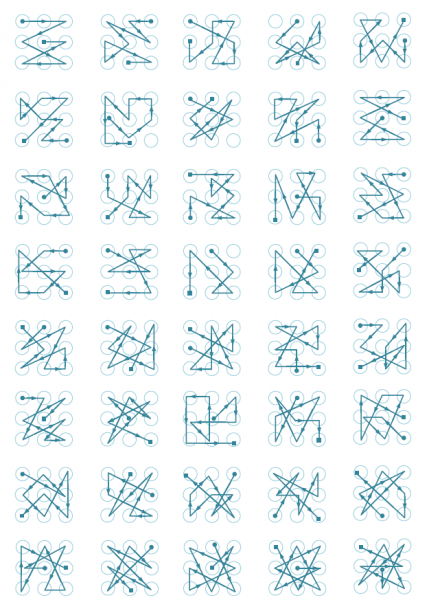
Methode 15: standaard grafische wachtwoorden
Zoals hierboven beschreven, kunnen met behulp van gegevens van beveiligingscamera's waarop de eigenaar van het apparaat probeert het te ontgrendelen, de ontgrendelingspatronen worden achterhaald met vijf pogingen. Daarnaast bestaan er net zoals standaard pincodes ook standaard patronen die kunnen worden gebruikt om vergrendelde mobiele apparaten te ontgrendelen [13, 14].
Eenvoudige patronen [14]:
Patronen van gemiddelde complexiteit [14]:
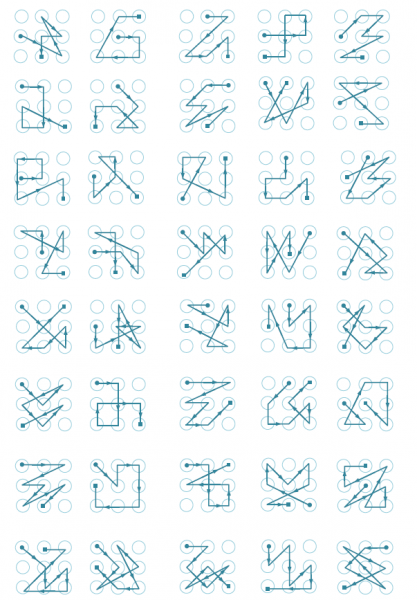
Complexe patronen [14]:
Lijst van de meest populaire grafische patronen van de onderzoeker Jeremy Kirby [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
Op sommige mobiele apparaten kan, naast de grafische code, een extra pincode zijn ingesteld. In dat geval, als het niet lukt om de grafische code te raden, kan de onderzoeker klikken op de knop Extra PIN-code (extra pincode) na het invoeren van een onjuiste grafische code en proberen de extra pincode te gokken.
Aanbeveling voor bescherming: het is beter om helemaal geen grafische sleutels te gebruiken.
Methode 16: alfanumerieke wachtwoorden
Als op het apparaat een alfanumeriek wachtwoord kan worden gebruikt, kon de eigenaar de volgende populaire wachtwoorden [16] als ontgrendelcode gebruiken:
- 123456
- password
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- zonnig
- qwerty
- ikhouvanjou
- prinses
- admin
- welkom
- 666666
- abc123
- voetbal
- 123123
- aap
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- wachtwoord1
- qwerty123
Aanbeveling voor bescherming: Gebruik alleen complexe, unieke wachtwoorden met speciale symbolen en verschillende hoofdletters. Controleer of je een van de bovenstaande wachtwoorden gebruikt. Als dat zo is, wijzig het dan naar een veiligere.
Methode 17: cloud- of lokale opslag
Als het niet technisch mogelijk is om gegevens van een vergrendeld apparaat te extraheren, kunnen onderzoekers naar reservekopieën zoeken op de computers van de eigenaar of in de bijbehorende cloudopslag.
Vaak realiseren eigenaren van Apple-smartphones zich niet dat wanneer ze hun apparaten op hun computers aansluiten, er mogelijk een lokale of cloudback-up van het apparaat wordt gemaakt.
In de cloudopslag van Google en Apple kunnen niet alleen gegevens van apparaten worden opgeslagen, maar ook door het apparaat opgeslagen wachtwoorden. Het extraheren van deze wachtwoorden kan helpen bij het achterhalen van de ontgrendelcode van het mobiele apparaat.
Vanuit de Keychain, opgeslagen in iCloud, kan het wachtwoord voor de reservekopie van het apparaat worden gehaald, dat door de eigenaar is ingesteld en waarschijnlijk overeenkomt met de PIN-code van het vergrendelscherm.
Als wetshandhavingsinstanties contact opnemen met Google en Apple, kunnen de bedrijven de beschikbare gegevens overdragen, wat waarschijnlijk de behoefte aan het ontgrendelen van het apparaat aanzienlijk zal verminderen, omdat de gegevens al bij de wetshandhavers zullen zijn.
Bijvoorbeeld, na de terroristische aanslag in Pensacola werden kopieën van de gegevens die in iCloud werden opgeslagen aan de FBI overgedragen. Uit de verklaring van Apple:
“Binnen enkele uren na het eerste verzoek van de FBI op 6 december 2019, hebben we een breed scala aan informatie met betrekking tot het onderzoek gepresenteerd. Van 7 tot 14 december ontvingen we zes aanvullende juridische verzoeken en als reactie hebben we informatie verstrekt, waaronder iCloud-reservekopieën, accountinformatie en transacties voor verschillende accounts.
We responded to every request promptly, often within a few hours, exchanging information with the FBI offices in Jacksonville, Pensacola, and New York. A lot of gigabytes of information were obtained as requested by the investigation, which we provided to the investigators.
Aanbeveling voor bescherming: Anything you upload to the cloud in an unencrypted form may and will be used against you.
Method 18: Google Account
This method is suitable for removing the graphic password that locks the screen of an Android device. To use this method, you need to know the username and password of the device owner's Google account. Another condition is that the device must be connected to the internet.
After entering the wrong graphic password several times in a row, the device will offer to reset the password. After that, you need to log into the user's account, which will lead to unlocking the device's screen.
Due to the variety of hardware solutions, Android operating systems, and additional security settings, this method is only applicable to a number of devices.
If the investigator does not have the password to the device owner's Google account, it can be attempted to recover it using standard password recovery methods for such accounts.
If the device is not connected to the internet at the time of the investigation (for example, the SIM card is blocked or it has insufficient funds), such a device can be connected to Wi-Fi following these instructions:
- press the 'Emergency call' icon
- dial *#*#7378423#*#*
- select Service Test — Wlan
- connect to an available Wi-Fi network
Aanbeveling voor bescherming: remember to use two-factor authentication wherever possible, preferably linked to an app rather than an SMS code.
Method 19: Guest Account
On mobile devices running Android 5 and above, multiple accounts can exist. Access to data from an additional account may not have a lock with a PIN code or graphic password. To switch, you need to click on the account icon in the upper right corner and select another account:
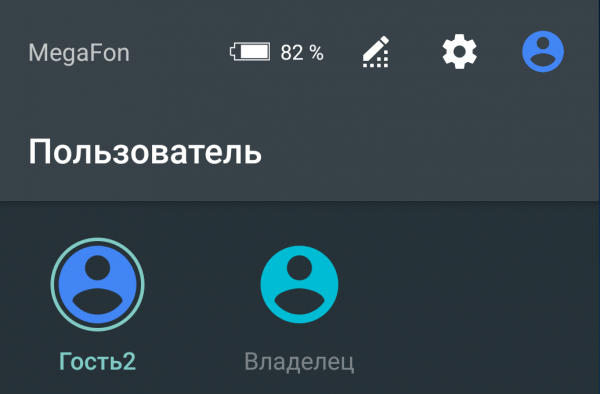
Access to certain data or applications may be restricted for the additional account.
Aanbeveling voor bescherming: Het is belangrijk om het besturingssysteem bij te werken. In de moderne versies van Android (9 en hoger met beveiligingspatches van juli 2020) biedt een gastaccount doorgaans geen mogelijkheden.
Methode 20: gespecialiseerde diensten
Bedrijven die gespecialiseerd zijn in forensische software bieden ook diensten aan voor het ontgrendelen van mobiele apparaten en het extraheren van gegevens daaruit [20, 21]. De mogelijkheden van dergelijke diensten zijn gewoonweg fantastisch. Hiermee kunnen topmodellen van Android- en iOS-apparaten worden ontgrendeld, evenals apparaten die zich in de herstelmodus bevinden (de modus waarin het apparaat gaat na het overschrijden van het aantal foutieve wachtinvoeren). Een nadeel van deze methode is de hoge kosten.
Fragment van de webpagina van het bedrijf Cellebrite, waar staat uit welke apparaten zij gegevens kunnen extraheren. Het apparaat kan worden ontgrendeld in het laboratorium van de ontwikkelaar (Cellebrite Advanced Service (CAS)) [20]:
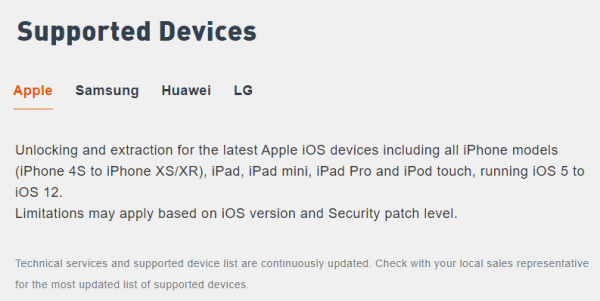
Voor een dergelijke dienst moet het apparaat naar het regionale (of hoofdkantoor) van het bedrijf worden gebracht. Een specialist kan ook naar de klant worden gestuurd. Gewoonlijk duurt het ontgrendelen van de schermblokkering één dag.
Aanbeveling voor bescherming: Het is praktisch onmogelijk om je te beschermen, behalve door gebruik te maken van een stevig alfanumeriek wachtwoord en het jaarlijks vervangen van apparaten.
P.S. Over deze casussen, tools en veel andere nuttige tips voor computerforensische experts vertellen de deskundigen van het Laboratorium Group-IB in hun opleidingscursus. . Na het voltooien van de 5-daagse of uitgebreide 7-daagse cursussen zullen afgestudeerden beter in staat zijn om forensische onderzoeken uit te voeren en cyberincidenten in hun organisaties te voorkomen.
P.P.S. Spannend over informatiebeveiliging, hackers, APT, cyberaanvallen, bedriegers en piraten. Stapsgewijze onderzoeken, praktische casussen met de technologieën van Group-IB en aanbevelingen om geen slachtoffer te worden. Sluit je aan!
Bronnen
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatoly Alizar.
- Maria Nefedova.
- Anton Makarov. Omzeilen van de grafische wachtwoord op Android-apparaten
- Jeremy Kirby.
- Andrey Smirnov.
- Maria Nefedova.
Bron: habr.com
