

Over de release van versie 12 van Sysmon werd op 17 september gemeld op Op dezelfde dag werden ook nieuwe versies van Process Monitor en ProcDump uitgebracht. In dit artikel bespreek ik de belangrijkste en controversiële vernieuwing in versie 12 van Sysmon — het type gebeurtenissen met Event ID 24, waarin de activiteiten met het klembord worden gelogd.
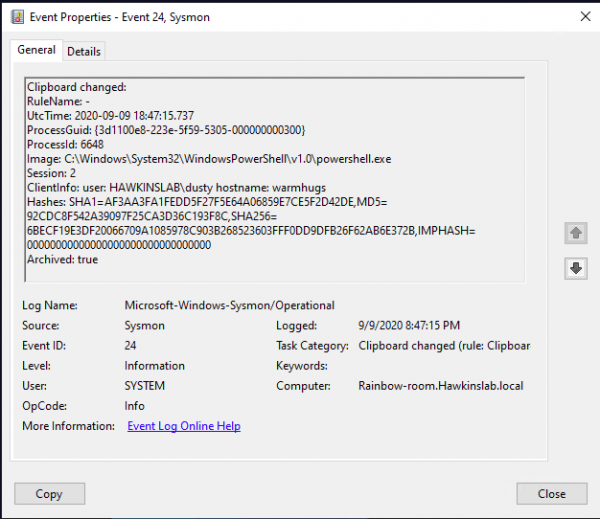
Informatie uit dit type gebeurtenis opent nieuwe mogelijkheden voor controle van verdachte activiteiten (en ook nieuwe kwetsbaarheden). Zo kunt u begrijpen wie, van waar en wat precies probeerde te kopiëren. Onderstaand beschrijven we enkele velden van het nieuwe evenement en een paar use cases.
De nieuwe gebeurtenis bevat de volgende velden:
Image: het proces waarvan de gegevens zijn vastgelegd in het klembord.
Session: de sessie waarin de gegevens naar het klembord zijn geschreven. Dit kan system(0) zijn
bij interactief of extern gebruik, enz.
ClientInfo: bevat de naam van de gebruikerssessie, en in het geval van een externe sessie — de oorspronkelijke hostnaam en IP-adres, indien deze gegevens beschikbaar zijn.
Hashes: bepaalt de naam van het bestand waarin de gekopieerde tekst is opgeslagen (vergelijkbaar met de werking van gebeurtenissen van het type FileDelete).
Archived: de status of de tekst uit het klembord is opgeslagen in de archiefdirectory van Sysmon.
De laatste paar velden zijn zorgwekkend. Het probleem is dat vanaf versie 11 Sysmon (bij de juiste instellingen) verschillende gegevens in zijn archiefdirectory kan opslaan. Bijvoorbeeld, Event ID 23 logt gebeurtenissen met betrekking tot het verwijderen van bestanden en kan deze ook in dezelfde archiefdirectory opslaan. Aan de namen van bestanden die worden gecreëerd naar aanleiding van het werken met het klembord wordt de tag CLIP toegevoegd. De bestanden bevatten exacte gegevens die in het klembord zijn gekopieerd.
Zo ziet het opgeslagen bestand eruit.
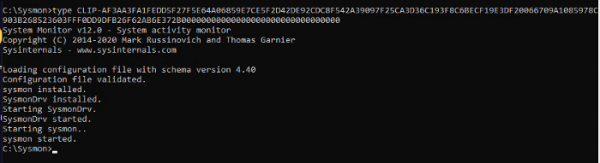
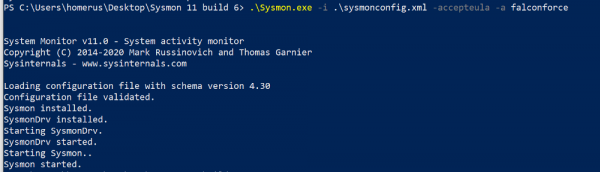
Opslaan naar bestand wordt ingeschakeld tijdens de installatie. U kunt whitelist-processen instellen waarvan de tekst niet wordt opgeslagen.
Zo ziet de installatie van Sysmon eruit met de bijbehorende configuratie van de archiefdirectory:
Hier denk ik dat we moeten denken aan wachtwoordmanagers, die ook gebruik maken van het klembord. Het hebben van Sysmon in een systeem met een wachtwoordmanager stelt u (of een aanvaller) in staat om deze wachtwoorden te onderscheppen. Als u weet welk proces de gekopieerde tekst toewijst (en dat is niet altijd het proces van de wachtwoordmanager, maar kan bijvoorbeeld een svchost zijn), kunt u deze uitzondering aan de whitelist toevoegen en niet opslaan.
Misschien wist je het niet, maar de tekst uit het klembord wordt vastgelegd door de externe server wanneer je overschakelt naar deze in RDP-sessie modus. Als je iets in het klembord hebt en je schakelt tussen RDP-sessies, zal deze informatie met je meereizen.
Laten we de mogelijkheden van Sysmon met betrekking tot het klembord samenvatten.
Vastgelegd:
- De tekstuele kopie van de geplakte tekst via RDP en lokaal;
- Gegevensvastlegging uit het klembord door verschillende tools/processen;
- Kopiëren/plakken van tekst van/naar een lokale virtuele machine, zelfs als deze tekst nog niet is geplakt.
Niet vastgelegd:
- Kopiëren/plakken van bestanden van/naar een lokale virtuele machine;
- Kopiëren/plakken van bestanden via RDP
- Malware die je klembord vastlegt, schrijft alleen naar het klembord zelf.
Ondanks zijn ambiguïteit zal dit type gebeurtenissen helpen om het actie-algoritme van de aanvaller te reconstrueren en eerder ontoegankelijke gegevens te identificeren voor het opstellen van postmortems na aanvallen. Als de vastlegging van de inhoud van het klembord is ingeschakeld, is het belangrijk om elk feit van toegang tot de archiefdirectory vast te leggen en potentieel gevaarlijke (niet door sysmon.exe geïnitieerde) activiteiten te identificeren.
Voor het vastleggen, analyseren en reageren op de bovenstaande gebeurtenissen kan de tool gebruikt worden , die alle drie de benaderingen combineert en bovendien een effectieve centrale opslagplaats is voor alle verzamelde ruwe gegevens. We kunnen de integratie met populaire SIEM-systemen instellen om de kosten van hun licenties te minimaliseren door de verwerking en opslag van ruwe gegevens over te brengen naar InTrust.
Voor meer informatie over InTrust, lees onze eerdere artikelen of .
(populair artikel)
Bron: habr.com
