

In de eerste twee kwartalen van 2020 is het aantal DDoS-aanvallen bijna verdrievoudigd, waarbij 65% daarvan bestaat uit primitieve pogingen tot 'belastingstest', die moeiteloos kwetsbare sites van kleine webwinkels, fora, blogs en nieuwsmedia kunnen 'uitschakelen'.
Hoe kies je een hosting die beschermd is tegen DDoS-aanvallen? Waar moet je op letten en waarmee moet je rekening houden, zodat je niet in een onplezierige situatie terechtkomt?
(Vaccin tegen 'grijze' marketing intern)
De beschikbaarheid en verscheidenheid aan middelen voor het uitvoeren van DDoS-aanvallen dwingen eigenaren van online diensten om passende maatregelen te nemen tegen deze bedreiging. Het is belangrijk om aan DDoS-bescherming te denken, niet pas na de eerste uitval, of zelfs niet tijdens een reeks maatregelen om de weerbaarheid van de infrastructuur te vergroten, maar al in de fase van het kiezen van een platform voor hosting (hostingprovider of datacenter).
DDoS-aanvallen worden gecategoriseerd op basis van de protocollen die worden geëxploiteerd, afhankelijk van de niveaus van het Open Systems Interconnection-model (OSI):
- datalink (L2),
- netwerk (L3),
- transport (L4),
- applicatie (L7).
Vanuit het perspectief van beveiligingssystemen kunnen ze worden samengevoegd in twee groepen: aanvallen op infrastructuurniveau (L2-L4) en applicatieniveau (L7). Dit heeft te maken met de volgorde van uitvoering van de algoritmen voor verkeersanalyse en de rekenkundige complexiteit: hoe dieper we in een IP-pakket kijken, hoe meer rekenkracht vereist is.
Over het algemeen is de taak om berekeningen te optimaliseren bij het verwerken van verkeer in realtime een onderwerp voor een aparte cyclus artikelen. Laten we ons nu gewoon voorstellen dat er een bepaalde cloudprovider is met voorwaardelijk onbeperkte rekenresources, die bescherming tegen aanvallen op applicatieniveau kan bieden (waaronder ).
3 belangrijke vragen om de mate van bescherming van de hosting tegen DDoS-aanvallen te bepalen
Laten we kijken naar de voorwaarden van de DDoS-beschermingsdienst en de Service Level Agreement (SLA) van de hostingprovider. Bevatten ze antwoorden op de volgende vragen:
- welke technische beperkingen stelt de dienstverlener??
- wat gebeurt er als de klant de beperkingen overschrijdt?
- hoe bouwt de hostingprovider de bescherming tegen DDoS-aanvallen op (technologieën, oplossingen, leveranciers)?
Als u deze informatie niet kunt vinden, betekent dit dat u ofwel moet nadenken over de ernst van de dienstverlener, ofwel een basisbescherming tegen DDoS (L3-4) zelf moet organiseren. Bijvoorbeeld, door een fysieke verbinding aan te vragen bij een gespecialiseerde beveiligingsprovider.
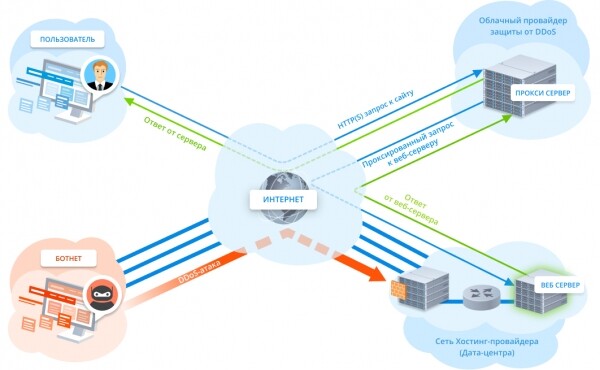
Belangrijk! Het heeft geen zin om bescherming tegen applicatieniveau-aanvallen te bieden met een Reverse Proxy, als uw hostingprovider niet in staat is om bescherming tegen infrastructuurniveau-aanvallen te garanderen: de netwerkinfrastructuur zal overbelast raken en onbereikbaar worden, ook voor de proxyservers van de cloudprovider (afbeelding 1).
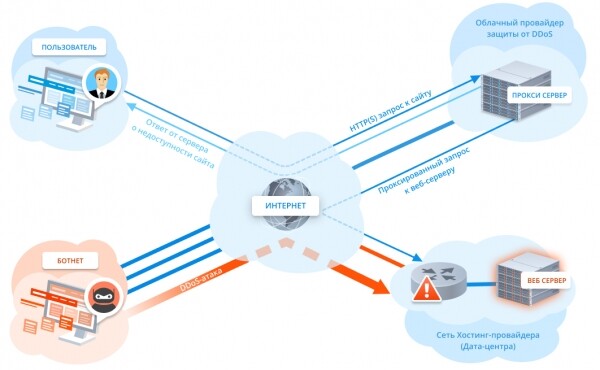
Afbeelding 1. Directe aanval op het netwerk van de hostingprovider
Laat niemand u vertellen dat het echte IP-adres van de server verborgen is achter de cloud van de beveiligingsprovider, en dat het daarom onmogelijk is om het rechtstreeks aan te vallen. In negen van de tien gevallen vindt de aanvaller het echte IP-adres van de server of ten minste van het netwerk van de hostingprovider zonder veel moeite, om zo een hele datacenter uit te schakelen.
Hoe hackers te werk gaan in de zoektocht naar het echte IP-adres
Onder de spoilers staan een paar methoden voor het vinden van het echte IP-adres (gegeven voor informatieve doeleinden).
Methode 1: Zoeken in openbare bronnen
U kunt de zoektocht beginnen met de online service: het zoekt informatie op het darkweb, op documentuitwisselingsplatforms, verwerkt Whois-gegevens, datalekken van openbare gegevens en veel andere bronnen.
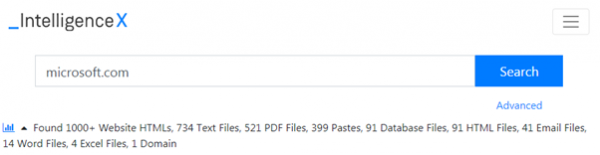
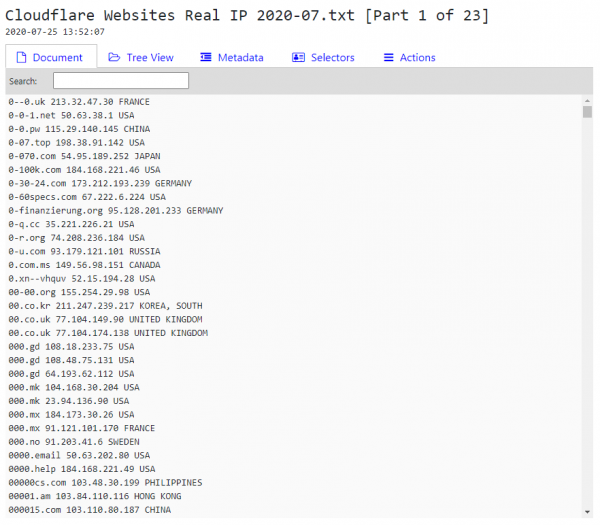
Als aan bepaalde criteria (HTTP-headers, Whois-gegevens, enz.) kan worden vastgesteld dat de beveiliging van de website wordt verzorgd door Cloudflare, kunt u beginnen met het zoeken naar het echte IP-adres vanaf, die ongeveer 3 miljoen IP-adressen van websites bevat die achter Cloudflare zijn geplaatst.
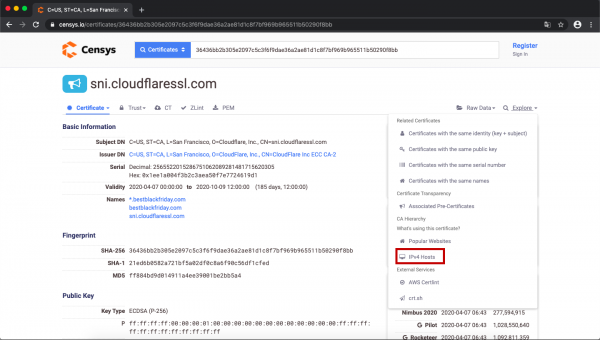
Met een SSL-certificaat en de service kunt u veel nuttige informatie vinden, inclusief het echte IP-adres van de website. Om een aanvraag voor uw bron te vormen, gaat u naar het tabblad Certificaten en voert u in:
_parsed.names: naamvan de website AND tags.raw: trusted
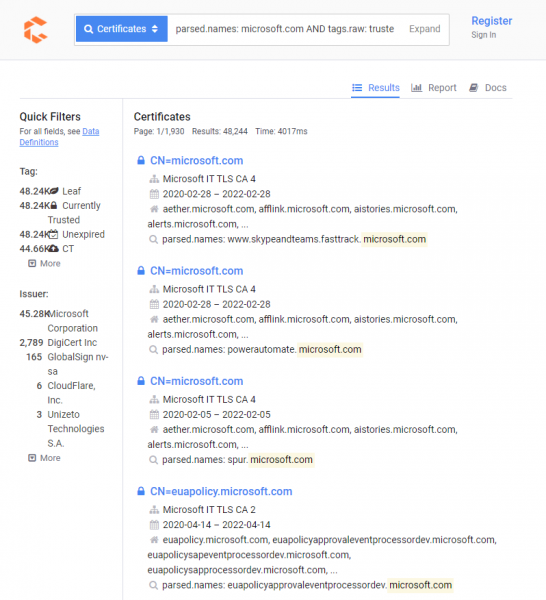
Voor het zoeken naar IP-adressen van servers die een SSL-certificaat gebruiken, moet de dropdownlijst handmatig worden doorlopen met verschillende tools (tabblad 'Verkennen', vervolgens 'IPv4 Hosts' kiezen).
Methode 2: DNS
Zoeken naar de geschiedenis van DNS-recordwijzigingen is een oude, beproefde methode. Het vorige IP-adres van de website kan inzicht geven in welke hosting (of datacenter) het hostte. Onder de online services onderscheiden zich en .
Bij het wijzigen van de instellingen zal de website niet meteen het IP-adres van de cloudprovider voor bescherming of CDN gebruiken, maar enige tijd direct blijven werken. In dit geval bestaat de kans dat online diensten die de geschiedenis van IP-adreswijzigingen opslaan, informatie over het oorspronkelijke adres van de website bevatten.
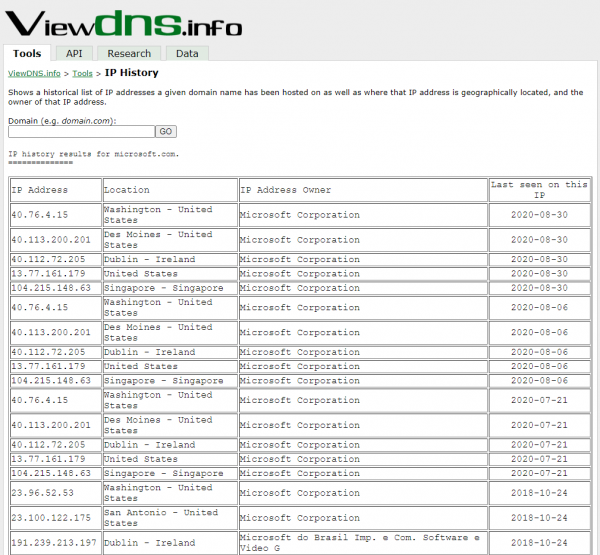
Als er niets is, behalve de naam van de oude DNS-server, kan met behulp van speciale tools (dig, host of nslookup) het IP-adres opgevraagd worden op basis van de domeinnaam van de website, bijvoorbeeld:
_dig @oude_dns_server naamwebsite
Methode 3: e-mail
Het idee van de methode is om met behulp van een contactformulier / registratie (of op een andere manier die het initiëren van een e-mail mogelijk maakt) een e-mail naar uw elektronische post te ontvangen en de headers te controleren, in het bijzonder het veld "Received".
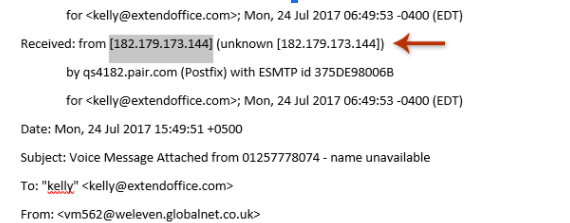
In de e-mailheader bevindt zich vaak het werkelijke IP-adres van het MX-record (e-mailuitwisselingsserver), dat een startpunt kan zijn voor het zoeken naar andere doelservers.
Tools voor het automatiseren van zoekopdrachten
Software voor het vinden van IP's achter Cloudflare werkt meestal aan drie taken:
- scannen van verkeerde DNS-configuraties met behulp van DNSDumpster.com;
- scannen van de database Crimeflare.com;
- zoeken naar subdomeinen met behulp van een woordenlijst.
Zoeken naar subdomeinen blijkt vaak de meest effectieve optie van de drie te zijn - de eigenaar van de website kan de hoofdwebsite hebben beschermd, terwijl de subdomeinen rechtstreeks bereikbaar blijven. Voor verificatie is het het eenvoudigst om .
Bovendien zijn er tools die speciaal zijn ontworpen voor het zoeken naar subdomeinen met behulp van woordenlijstpermutatie en zoeken in openbare bronnen, bijvoorbeeld: of .
Hoe de zoektocht in de praktijk verloopt
Laten we bijvoorbeeld de website seo.com nemen, die Cloudflare gebruikt, en die we vinden met behulp van de bekende dienst (biedt de mogelijkheid om zowel de technologieën / engines / CMS's te identificeren waarop de site draait, als om websites te zoeken op basis van de gebruikte technologieën).
Wanneer u naar het tabblad 'IPv4 Hosts' gaat, toont de dienst een lijst van hosts die gebruikmaken van een certificaat. Om de juiste te vinden, zoekt u naar een IP-adres met een open poort 443. Als dit doorverwijst naar de juiste website, is de taak voltooid; zo niet, moet de domeinnaam van de website aan de 'Host' header van het HTTP-verzoek worden toegevoegd (bijvoorbeeld *curl -H "Host: naam_van_de_site" *).
In ons geval heeft de zoektocht in de Censys-database niets opgeleverd, laten we verder gaan.
Zoeken via DNS doen we met behulp van de service.
Door adressen in de DNS-servers vermeld in de CloudFail-tool te doorlopen, vinden we functionele bronnen. Het resultaat is over een paar seconden klaar.
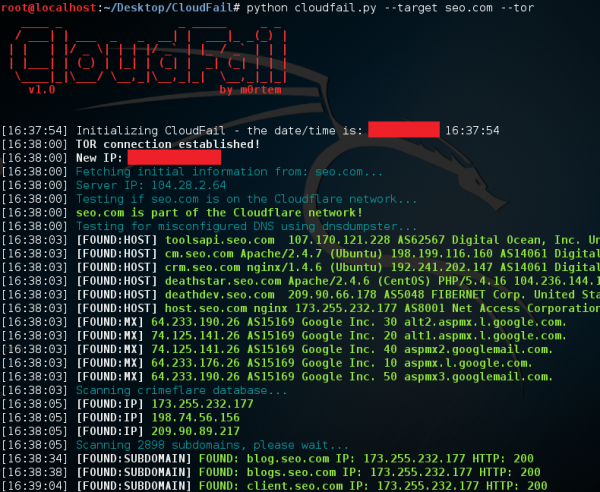
Door alleen openbare gegevens en eenvoudige tools te gebruiken, hebben we het werkelijke IP-adres van de webserver vastgesteld. De rest is voor de aanvaller technisch gezien eenvoudig.
Laten we terugkeren naar de keuze van de hostingprovider. Om de voordelen van de service voor de klant te waarderen, zullen we mogelijke manieren van bescherming tegen DDoS-aanvallen bespreken.
Hoe een hostingprovider zijn bescherming opbouwt
- Eigen beschermingssystemen met filterapparatuur (Figuur 2).
Vereist:
1.1. Apparatuur voor verkeersfiltering en licenties voor software;
1.2. In-house specialisten voor ondersteuning en exploitatie;
1.3. Internettoegangskanalen, die voldoende moeten zijn om aanvallen te ontvangen;
1.4. Een aanzienlijke voorafbetaalde bandbreedte om 'vuil' verkeer te ontvangen.

Figuur 2. Eigen beschermingssysteem van de hostingprovider
Als we het beschreven systeem beschouwen als een middel ter bescherming tegen moderne DDoS-aanvallen van honderden Gbps, zal zo'n systeem heel duur zijn. Beschikt de hostingprovider over deze bescherming? Is hij bereid 'vuil' verkeer te betalen? Het is duidelijk dat zo'n economisch model voor de provider verliesgevend is, tenzij er extra kosten in de tarieven zijn opgenomen. - Reverse Proxy (alleen voor websites en sommige applicaties). Ondanks een aantal , garandeert de leverancier geen bescherming tegen directe DDoS-aanvallen (zie Figuur 1). Hostingproviders bieden vaak zo'n oplossing aan als een panacee, waarbij de verantwoordelijkheid op de beschermingsprovider wordt afgeschoven.
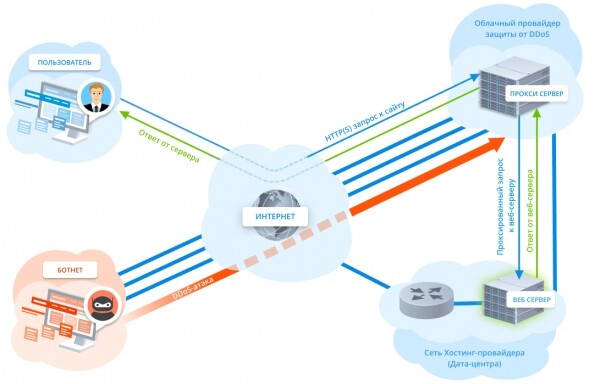
- Diensten van een gespecialiseerde cloudprovider (het gebruik van zijn filtratienetwerk) ter bescherming tegen DDoS-aanvallen op alle OSI-niveaus (Figuur 3).

Figuur 3. Geïntegreerde bescherming tegen DDoS-aanvallen met behulp van een gespecialiseerde provider
vereist diepe integratie en een hoog niveau van technische competentie aan beide zijden. Het uitbesteden van verkeersfiltering aan een externe partij stelt de hostingprovider in staat om de prijs van extra services voor de klant te verlagen.
Belangrijk! Hoe gedetailleerder de technische specificaties van de geleverde service worden beschreven, hoe groter de kans is om uitvoering of compensatie te eisen in geval van stilstand.
Naast de drie primaire methoden zijn er een groot aantal combinaties en samenstellingen. Bij het kiezen van hosting is het belangrijk voor de klant om te onthouden dat de beslissing niet alleen invloed heeft op de grootte van de gegarandeerd geblokkeerde aanvallen en de nauwkeurigheid van de filtering, maar ook op de reactietijd en informativiteit (lijst van geblokkeerde aanvallen, algemene statistieken, enz.).
Vergeet niet dat slechts een handvol hostingproviders wereldwijd in staat is om een acceptabel niveau van bescherming zelfstandig te bieden; in de meeste gevallen komt samenwerking en technische kennis van pas. Een goed begrip van de basisprincipes van bescherming tegen DDoS-aanvallen zal de eigenaar van de website helpen niet voor marketingtrucs te vallen en geen "kat in de zak" te kopen.
Bron: habr.com
