

Hallo, Habr! In de opmerkingen bij een van onze stelden lezers een interessante vraag: “Waarom heb je een USB-stick met hardwareversleuteling nodig, als er TrueCrypt is?”, en gaven ze zelfs enkele zorgen over de vraag “Hoe kun je er zeker van zijn dat er geen achterdeurtjes in de software en de hardware van de Kingston-opslag zijn?”. We hebben deze vragen kort beantwoord, maar besloten toen dat het onderwerp een diepgaande analyse verdient. Dit gaan we in deze post doen.
Hardwareversleuteling met AES bestaat al een lange tijd, net als softwareversleuteling, maar hoe beschermt het specifiek belangrijke gegevens op USB-opslagmedia? Wie certificeert dergelijke opslagmedia, en kunnen we deze certificeringen vertrouwen? Wie heeft überhaupt behoefte aan zulke “complexe” USB-sticks als je gratis programma's zoals TrueCrypt of BitLocker kunt gebruiken? Zoals je ziet, roept het onderwerp dat in de opmerkingen werd aangekaart echt veel vragen op. Laten we proberen dit allemaal te begrijpen.
Wat is het verschil tussen hardware- en softwareversleuteling?
Bij USB-opslagmedia (en ook HDD's en SSD's) wordt voor hardwareversleuteling een speciale chip gebruikt die op de printplaat van het apparaat is geplaatst. Deze chip bevat een generator voor willekeurige getallen, die versleuteling sleutels creëert. Gegevens worden automatisch versleuteld en onmiddellijk ontsleuteld bij het invoeren van het gebruikerswachtwoord. In dit scenario is het vrijwel onmogelijk om toegang tot de gegevens te krijgen zonder het wachtwoord.
Bij softwareversleuteling wordt de “vergrendeling” van gegevens op de opslagomgeving verzekerd door externe software, die als een budgetalternatief voor hardwareversleuteling fungeert. Nadelen van dergelijke software kunnen zijn dat het regelmatig updates vereist om bestand te zijn tegen steeds verbeterende hackmethoden. Bovendien worden voor het ontsleutelen van gegevens de rekenkracht van de computer gebruikt (en niet een aparte hardwarechip), en in wezen bepaalt het beveiligingsniveau van de pc het beveiligingsniveau van de opslag.
Het belangrijkste kenmerk van opslagapparaten met hardwareversleuteling is de aparte cryptografische processor, waarvan de aanwezigheid ons vertelt dat de versleuteling sleutels nooit de USB-stick verlaten, in tegenstelling tot softwarematige sleutels die tijdelijk in het RAM-geheugen van de computer of op de harde schijf kunnen worden opgeslagen. En omdat softwareversleuteling het geheugen van de pc gebruikt om het aantal inlogpogingen op te slaan, kan het brute force-aanvallen op het wachtwoord of de sleutel niet stoppen. De teller van inlogpogingen kan voortdurend door de aanvaller worden teruggezet totdat het automatische wachtwoordkrakprogramma de juiste combinatie vindt.
Overigens..., in de reacties op het artikel “” hebben gebruikers ook opgemerkt dat het programma TrueCrypt bijvoorbeeld een draagbare werkmodus heeft. Dit is echter geen groot voordeel. Het punt is dat in dit geval het versleutelingsprogramma in het geheugen van de USB-stick wordt opgeslagen, waardoor het kwetsbaarder wordt voor aanvallen.
Kortom: de softwarematige aanpak biedt niet hetzelfde hoge beveiligingsniveau als AES-versleuteling. Het is eerder een basisbescherming. Aan de andere kant is softwareversleuteling van belangrijke gegevens nog steeds beter dan helemaal geen versleuteling. Dit feit laat ons duidelijk de verschillende soorten cryptografie onderscheiden: hardwareversleuteling van USB-sticks is vooral noodzakelijk voor de zakelijke sector (bijvoorbeeld wanneer medewerkers van het bedrijf gebruikmaken van USB-sticks die door het bedrijf zijn verstrekt); terwijl softwareversleuteling meer geschikt is voor consumentenbehoeften.
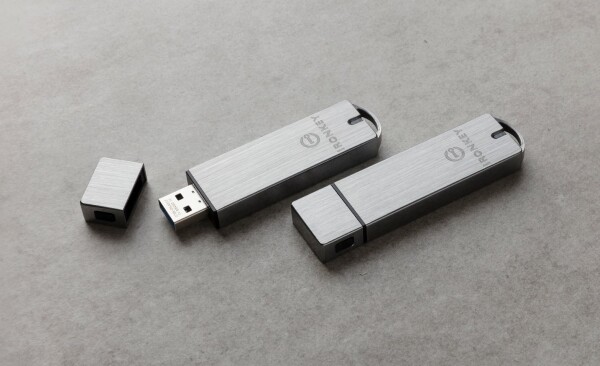
Desondanks verdeelt Kingston zijn opslagmodellen (bijvoorbeeld de IronKey S1000) in versies Basic en Enterprise. Qua functionaliteit en beveiligingskenmerken lijken ze vrijwel identiek, maar de Enterprise-versie biedt de mogelijkheid om de opslag met behulp van SafeConsole/IronKey EMS-software te beheren. Dankzij deze software werkt de opslag met ofwel cloud- of lokale servers voor het op afstand toepassen van wachtwoordbeveiligings- en toegangsbeleid. Gebruikers krijgen de mogelijkheid om verloren wachtwoorden te herstellen, terwijl beheerders meer gebruikte opslagapparaten naar nieuwe taken kunnen schakelen.
Hoe werken Kingston USB-sticks met AES-encryptie?
Kingston maakt gebruik van 256-bits hardwarematige AES-XTS-encryptie (met een extra volledige sleutel) voor al zijn veilige opslagapparaten. Zoals eerder vermeld, bevatten de USB-sticks in hun componenten een aparte chip voor het coderen en decoderen van gegevens, die fungeert als een constant actieve generator van willekeurige getallen.
Wanneer u het apparaat voor de eerste keer op een USB-poort aansluit, biedt de installatiewizard u de mogelijkheid om een masterwachtwoord in te stellen voor toegang tot het apparaat. Nadat de opslag is geactiveerd, zullen de encryptie-algoritmen automatisch beginnen te werken volgens de voorkeuren van de gebruiker.
Voor de gebruiker blijft het principe van het werken met de USB-stick onveranderd – hij kan nog steeds bestanden downloaden en opslaan op het geheugen van het apparaat, net als bij een gewone USB-stick. Het enige verschil is dat u, wanneer u de stick op een nieuwe computer aansluit, het ingestelde wachtwoord moet invoeren om toegang te krijgen tot uw informatie.
Waarom hebben organisaties behoefte aan USB-sticks met hardwarematige encryptie?
Voor organisaties waar vertrouwelijke gegevens een deel van de bedrijfsvoering zijn (of het nu financiële, medische of overheidsinstellingen zijn), is encryptie het meest betrouwbare middel voor bescherming. Hardware encryptie AES is een schaalbare oplossing die door verschillende bedrijven kan worden gebruikt: van particulieren en kleine ondernemingen tot grote corporaties, evenals militaire en overheidsorganisaties. Als we deze kwestie iets concreter bekijken, is het gebruik van versleutelde USB-sticks noodzakelijk:
- Om de veiligheid van vertrouwelijke bedrijfsgegevens te waarborgen
- Voor het beschermen van klantinformatie
- Om bedrijven te beschermen tegen verlies van winst en klantloyaliteit
Het is vermeldenswaard dat sommige fabrikanten van beveiligde flashdrives (waaronder Kingston) op maat gemaakte oplossingen bieden voor bedrijven, afgestemd op de behoeften en behoeften van de klanten. Maar ook de massaproducten (waaronder de DataTraveler-flashdrives) presteren uitstekend en kunnen een bedrijfsniveau van beveiliging bieden.
1. Waarborgen van de veiligheid van vertrouwelijke bedrijfsgegevens
In 2017 vond een Londoner een USB-stick in een van de parken, waarop onversleutelde informatie stond over de beveiliging van de luchthaven Heathrow, inclusief de locaties van camera's, gedetailleerde informatie over beveiligingsmaatregelen bij de aankomst van hooggeplaatste personen. Ook stonden er gegevens op over elektronische toegangskaarten en toegangscodes voor afgesloten gebieden van de luchthaven.
Analisten noemen cyberonwetendheid van werknemers in bedrijven als de oorzaak van dergelijke situaties, waarbij zij per ongeluk vertrouwelijke gegevens kunnen 'lekken'. USB-sticks met hardwareversleuteling lossen dit probleem deels op, want als een dergelijke stick verloren gaat, is het niet mogelijk om toegang te krijgen tot de gegevens zonder het masterwachtwoord van dezelfde medewerker van de beveiligingsdienst. Dit ontslaat echter niet de noodzaak om medewerkers op te leiden in het gebruik van USB-sticks, zelfs niet als het gaat om apparaten die zijn beveiligd met versleuteling.
2. Bescherming van informatie over klanten
Een nog belangrijkere taak voor elke organisatie is het beschermen van klantgegevens, die niet aan risico's van compromittering mogen worden blootgesteld. Deze informatie wordt immers het vaakst uitgewisseld tussen verschillende sectoren binnen het bedrijfsleven en is doorgaans vertrouwelijk van aard: bijvoorbeeld, het kan gegevens over financiële transacties, medische geschiedenis, enzovoort bevatten.
3. Bescherming tegen verlies van winst en klantloyaliteit
Het gebruik van USB-apparaten met hardwareversleuteling kan helpen om verwoestende gevolgen voor organisaties te voorkomen. Bedrijven die de wet op gegevensbescherming overtreden, kunnen aanzienlijke boetes krijgen. Daarom is het belangrijk om de vraag te stellen of het risico van informatie-uitwisseling zonder de juiste bescherming de moeite waard is.
Zelfs als we de financiële gevolgen buiten beschouwing laten, kan de hoeveelheid tijd en middelen die besteed worden aan het verhelpen van beveiligingsfouten evenzeer aanzienlijk zijn. Bovendien, als een datalek klantgegevens heeft gecompromitteerd, riskeert een bedrijf de loyaliteit van zijn merk, vooral in markten waar concurrenten soortgelijke producten of diensten aanbieden.
Wie garandeert dat er geen 'backdoors' van de fabrikant zijn bij het gebruik van USB-sticks met hardwareversleuteling?
In het door ons aangesneden onderwerp is deze vraag waarschijnlijk een van de belangrijkste. Onder de reacties op het artikel over Kingston DataTraveler-opslagapparaten stuitten we op een andere interessante vraag: 'Hebben uw apparaten een audit van onafhankelijke derden gehad?'. Dit is een vrij logische interesse: gebruikers willen zich ervan verzekeren dat er geen veelvoorkomende fouten zijn in onze USB-sticks, zoals zwakke versleuteling of mogelijkheden om de wachtwoordinvoer te omzeilen. In dit deel van het artikel zullen we bespreken welke certificeerprocedures Kingston-opslagapparaten doorlopen voordat ze de status van echt veilige USB-sticks krijgen.
Wie kan de betrouwbaarheid garanderen? Het lijkt er misschien op dat we zouden kunnen zeggen: "Kingston heeft het geproduceerd - zij garanderen het ook." Maar in dit geval zou een dergelijke bewering onjuist zijn, aangezien de fabrikant een belanghebbende is. Daarom ondergaan alle producten een controle door een derde partij met onafhankelijke expertise. In het bijzonder zijn Kingston-opslagapparaten met hardwarematige versleuteling (met uitzondering van DTLPG3) deelnemers aan het Cryptographic Module Validation Program (CMVP) en zijn ze gecertificeerd volgens de Federal Information Processing Standard (FIPS). Ook worden de opslagapparaten gecertificeerd volgens de GLBA-, HIPPA-, HITECH-, PCI- en GTSA-normen.
1. Cryptographic Module Validation Program
Het CMVP is een gezamenlijk project van het National Institute of Standards and Technology van het Amerikaanse Ministerie van Handel en het Canadian Centre for Cybersecurity. Het doel van het project is het stimuleren van de vraag naar goedgekeurde cryptografische apparaten en het bieden van beveiligingsevaluaties aan federale instanties en gereguleerde sectoren (zoals financiële en medische instellingen) die deze gebruiken bij de aanschaf van apparatuur.
De controles van apparaten op naleving van een set cryptografische vereisten en beveiligingsnormen worden uitgevoerd door onafhankelijke laboratoria voor cryptografie en beveiligingstests, die zijn geaccrediteerd door NVLAP (National Voluntary Laboratory Accreditation Program). Elke laboratoriumverklaring wordt gecontroleerd op naleving van de Federal Information Processing Standard (FIPS) 140-2 en bevestigd door de CMVP.
Modules die als conform FIPS 140-2 zijn bevestigd, worden aanbevolen voor gebruik door federale instanties in de VS en Canada tot 22 september 2026. Na deze datum zullen ze op een archieflijst komen, hoewel ze nog steeds gebruikt kunnen worden. De aanvraagperiode voor validatie volgens de FIPS 140-3-norm eindigde op 22 september 2020. Na het slagen voor de controles zullen de apparaten vijf jaar lang worden opgenomen in de actieve lijst van goedgekeurde en betrouwbare apparaten. Als een cryptografisch apparaat niet door de controle komt, wordt het gebruik in overheidsinstellingen in de VS en Canada niet aanbevolen.
2. Wat zijn de beveiligingseisen van de FIPS-certificering?
Het is moeilijk om gegevens te hacken, zelfs van een niet-gecertificeerde versleutelde schijf, en slechts weinigen kunnen dit. Bij de keuze van een consumentenopslag voor thuisgebruik hoeft men zich geen zorgen te maken over certificering. In de zakelijke sector ligt dit echter anders: bij de keuze van beveiligde USB-sticks hechten bedrijven vaak waarde aan de FIPS-certificeringsniveaus. Niet iedereen heeft echter een duidelijk beeld van wat deze niveaus betekenen.
De huidige standaard FIPS 140-2 definieert vier verschillende beveiligingsniveaus waaraan usb-sticks kunnen voldoen. Het eerste niveau biedt een gematigde set beveiligingsfuncties. Het vierde niveau betekent strenge eisen voor de zelfbescherming van de apparaten. Niveau twee en drie bieden een gradatie van deze eisen en vormen een soort gulden middenweg.
- Eerste veiligheidsniveau: voor USB-sticks die op het eerste niveau zijn gecertificeerd, wordt het gebruik van minimaal één versleutelingsalgoritme of een andere beveiligingsfunctie verwacht.
- Tweede veiligheidsniveau: hier vereist de usb-stick niet alleen cryptografische bescherming, maar ook het vastleggen van ongeautoriseerde toegang op microprogrammaniveau, mocht iemand proberen de usb-stick te openen.
- Derde veiligheidsniveau: dit voorziet in het voorkomen van hacks door het vernietigen van de versleutelingssleutels. Dit betekent dat er een terugslag vereist is op pogingen tot inbraak. Ook garandeert het derde niveau een hoger niveau van bescherming tegen elektromagnetische interferentie: met andere woorden, het is niet mogelijk om gegevens van de usb-stick te lezen met draadloze hackapparaten.
- Vierde veiligheidsniveau: het hoogste niveau, dat volledige bescherming van de cryptografische module impliceert, die de maximale kans op detectie en afweer van ongeautoriseerde toegang van buitenstaanders waarborgt. USB-sticks die het certificaat van het vierde niveau hebben, bevatten ook beschermingsopties die het hacken door veranderingen in voltage en temperatuur van de omgeving onmogelijk maken.
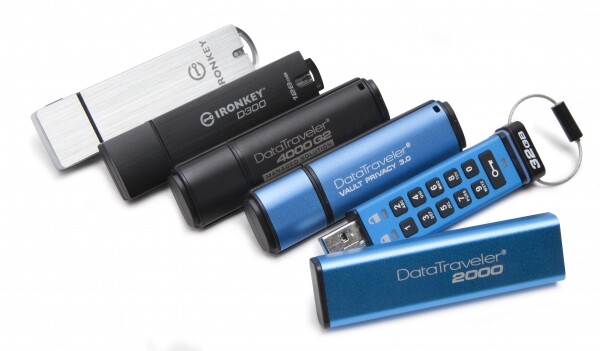
Volgens de FIPS 140-2-norm zijn de volgende Kingston-opslagapparaten gecertificeerd op niveau drie: DataTraveler DT2000, DataTraveler DT4000G2, IronKey S1000, IronKey D300. Kenmerkend voor deze opslagapparaten is dat ze reageren op inbraakpogingen: na tien verkeerde wachtwoordinvoeren worden de gegevens op het apparaat vernietigd.
Wat kunnen Kingston USB-sticks nog meer naast codering?
Als het gaat om volledige gegevensbeveiliging, komen naast de hardwarematige codering van USB-sticks ook ingebouwde antivirusprogramma's, bescherming tegen externe invloeden, synchronisatie met persoonlijke cloudoplossingen en andere functies in het spel, waarover we hieronder verder zullen praten. Er is geen groot verschil tussen USB-sticks met softwarematige codering. 'De duivel' zit in de details. En hier zijn ze.
1. Kingston DataTraveler 2000
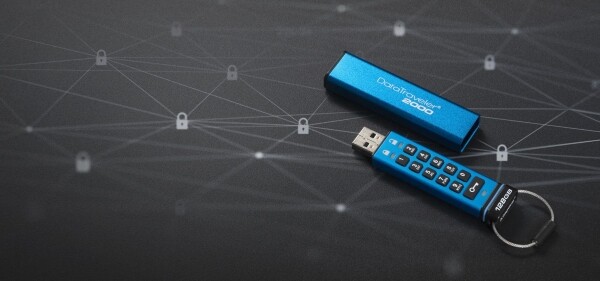
Laten we bijvoorbeeld een USB-stick bekijken. . Dit is een van de USB-sticks met hardwarematige codering, maar tevens de enige met een fysiek toetsenbord op de behuizing. Dit 11-toetsen toetsenbord maakt de DT2000 volledig onafhankelijk van hostsystemen (om de DataTraveler 2000 te gebruiken, moet je de 'Key'-knop indrukken, daarna je wachtwoord invoeren en weer op de 'Key'-knop drukken). Bovendien heeft deze USB-stick een IP57-beschermingsgraad tegen water en stof (tot onze verbazing vermeldt Kingston dit nergens, noch op de verpakking, noch in de specificaties op de officiële website).
Binnen in de DataTraveler 2000 zit een lithium-polymeer batterij (capaciteit 40 mAh), en Kingston adviseert kopers om de USB-stick minimaal een uur op een USB-poort aan te sluiten voordat ze deze gaan gebruiken, zodat de batterij kan opladen. Trouwens, in een van onze vorige artikelen : er is geen reden tot bezorgdheid - in het opladen apparaat wordt de USB-stick niet geactiveerd omdat de systeemcontrollers geen verzoeken indienen. Daarom kan niemand je gegevens stelen via draadloze inbraken.
2. Kingston DataTraveler Locker+ G3
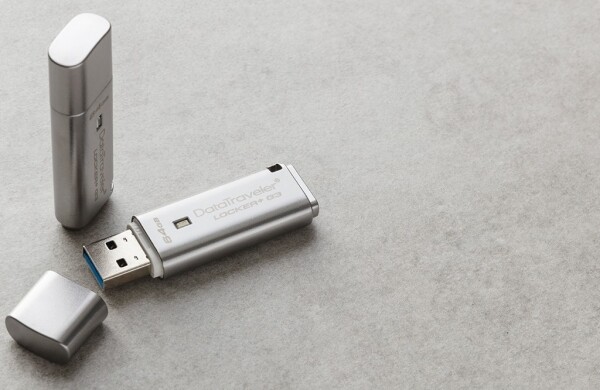
Wat betreft het model van Kingston – het trekt de aandacht met de mogelijkheid om data van de USB-stick te back-uppen naar cloudopslag zoals Google, OneDrive, Amazon Cloud of Dropbox. Synchronisatie van gegevens met deze diensten is ook mogelijk.
Een van de vragen die we van onze lezers krijgen, is: “Hoe haal je versleutelde gegevens uit een backup?”. Heel eenvoudig. Het punt is dat tijdens de synchronisatie met de cloud de informatie wordt gedecodeerd en de beveiliging van de backup in de cloud afhankelijk is van de mogelijkheden van de cloud zelf. Daarom worden dergelijke procedures uitsluitend op het verzoek van de gebruiker uitgevoerd. Zonder zijn toestemming zal er geen datatransfer naar de cloud plaatsvinden.
3. Kingston DataTraveler Vault Privacy 3.0
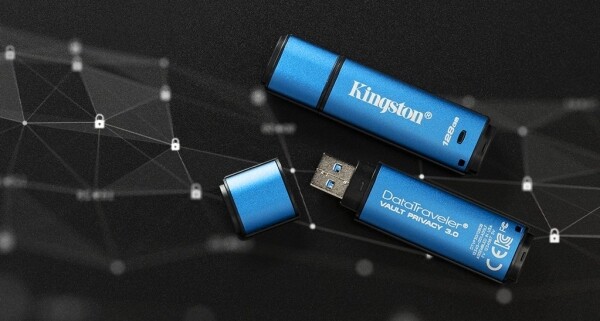
Hier zijn de apparaten van Kingston wordt geleverd met de ingebouwde antivirus Drive Security van ESET. Deze beschermt de gegevens op de USB-drive tegen indringing door virussen, spyware, trojans, worms, rootkits, en verbindingen met andere computers, je zou kunnen zeggen dat het vrijwel geen angst kent. De antivirus waarschuwt de eigenaar van de drive onmiddellijk voor potentiële bedreigingen als die worden ontdekt. Daarbij hoeft de gebruiker geen antivirussoftware zelf te installeren of voor deze optie te betalen. ESET Drive Security is vooraf geïnstalleerd op de flashdrive met een licentie van vijf jaar.
Kingston DT Vault Privacy 3.0 is ontwikkeld en voornamelijk gericht op IT-specialisten. Het stelt beheerders in staat om het te gebruiken als een autonome opslag of het toe te voegen als onderdeel van een oplossing voor centraal beheer, en kan ook worden gebruikt voor het instellen of op afstand resetten van wachtwoorden en het instellen van apparaatsbeleid. Kingston heeft zelfs USB 3.0 toegevoegd, waarmee versleutelde gegevens veel sneller kunnen worden overgedragen dan via USB 2.0.
Over het algemeen is de DT Vault Privacy 3.0 een uitstekende optie voor de zakelijke sector en organisaties die maximale bescherming van hun gegevens vereisen. En het is ook aan te raden voor alle gebruikers die computers gebruiken die zich in openbare netwerken bevinden.
Voor meer informatie over de producten van Kingston kunt u terecht op de .
Bron: habr.com
