

Tegenwoordig besteedt een netwerkadministrator of beveiligingsingenieur veel tijd en moeite om de netwerkperimeter van het bedrijf te beschermen tegen diverse dreigingen, waarbij hij steeds nieuwere systemen voor preventie en monitoring van gebeurtenissen leert, maar zelfs dat garandeert hem geen volledige bescherming. Sociale-engineering wordt actief door kwaadwillenden gebruikt en kan ernstige gevolgen met zich meebrengen.
Hoe vaak heb je jezelf betrapt op de gedachte: “Het zou goed zijn om een test voor het personeel te doen op het gebied van beveiliging”? Helaas stuiten deze gedachten op een muur van onbegrip in de vorm van een groot aantal taken of de beperkte tijd van de werkdag. We zijn van plan om je te vertellen over moderne producten en technologieën op het gebied van automatisering van personeelstraining, die geen langdurige preparatie vereisen voor het uitvoeren van pilots of implementaties, maar laten we met de details beginnen.
Theoretische basis
Tegenwoordig wordt meer dan 80% van de malware verspreid via e-mail (gegevens zijn afkomstig uit rapporten van Check Point-specialisten van het afgelopen jaar via de dienst Intelligence Reports).
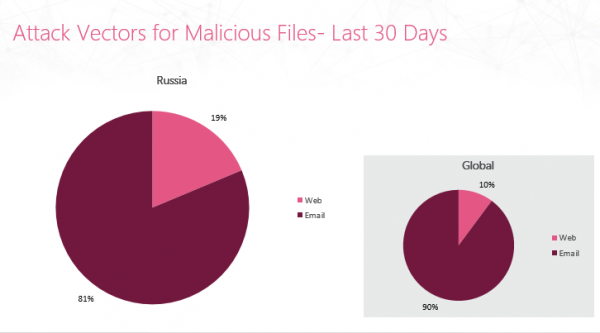 Rapport van de afgelopen 30 dagen over de aanvalsvector voor het verspreiden van malware (Rusland) - Check Point
Dit geeft aan dat de inhoud van e-mails behoorlijk kwetsbaar is voor gebruik door kwaadwillenden. Als we de meest populaire schadelijke bestandsformaten in bijlagen bekijken (EXE, RTF, DOC), is het belangrijk op te merken dat deze doorgaans automatische uitvoerelementen van code bevatten (scripts, macro's).
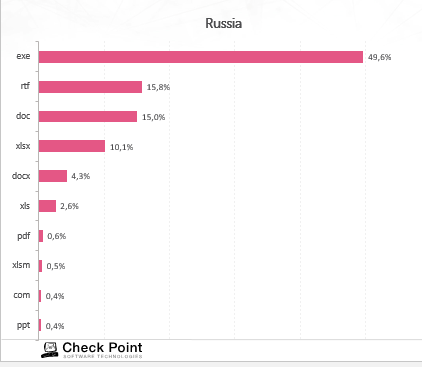 Jaarverslag over bestandsformaten in ontvangen schadelijke berichten - Check Point
Hoe kun je deze aanvalsvector bestrijden? Het controleren van e-mail omvat het gebruik van beveiligingshulpmiddelen:
Antivirus — handtekeningdetectie van bedreigingen.
Emulatie — een sandbox waarin bijlagen in een geïsoleerde omgeving worden geopend.
Inhoudsbesef — extractie van actieve elementen uit documenten. De gebruiker ontvangt een opgeschoond document (meestal in PDF-formaat).
AntiSpam — controle van het domein van de ontvanger/verzender op reputatie.
Ideaal gesproken zou dit voldoende moeten zijn, maar er is nog een niet minder waardevolle bron voor bedrijven: de zakelijke en persoonlijke gegevens van medewerkers. In de afgelopen jaren is de populariteit van een bepaalde soort internetfraude sterk toegenomen:
Phishing (Eng. phishing, from fishing — catching fish, extracting) is a type of internet fraud. Its goal is to obtain users' identification data. This includes the theft of passwords, credit card numbers, bank account details, and other confidential information.
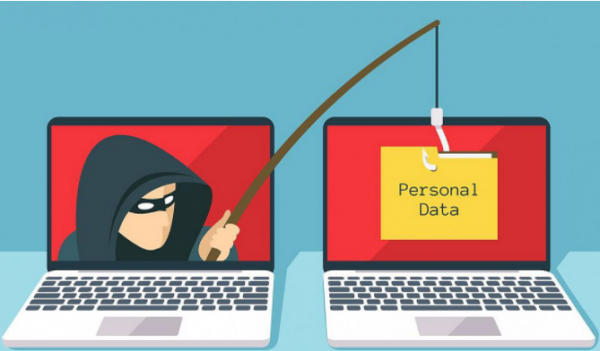
Attackers are improving phishing attack methods, redirecting DNS queries from popular websites, and launching entire campaigns using social engineering to send emails.
Thus, to protect your corporate email from phishing, it is recommended to use two approaches, and their combined use yields the best results:
Technical protection tools. As mentioned earlier, various technologies are used to verify and forward only legitimate emails.
Theoretical training of personnel. This involves comprehensive testing of employees to identify potential victims. Further retraining is conducted, with statistics continuously recorded.
Trust but verify
Today we will talk about the second approach to preventing phishing attacks, namely automated training of personnel to increase the overall security level of corporate and personal data. Why can this be so dangerous?
Social engineering — psychological manipulation of people to perform specific actions or disclose confidential information (in the context of information security).
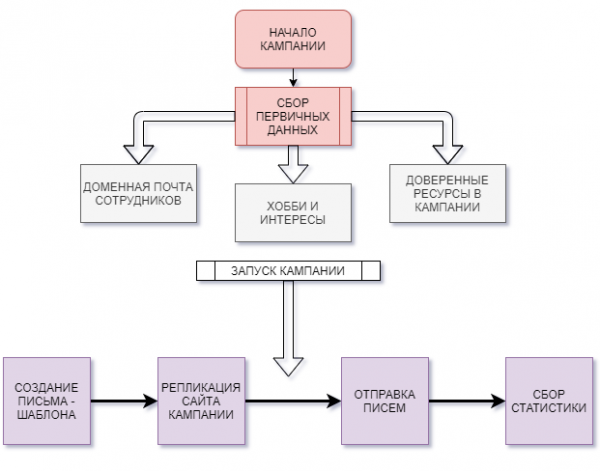 A typical phishing attack deployment scenario
Let's refer to an engaging flowchart briefly displaying the path of a phishing campaign. It contains various stages:
Collection of initial data.
In the 21st century, it is hard to find a person who is not registered on any social network or various thematic forums. Naturally, many of us leave detailed information about ourselves: current workplace, group for colleagues, phone, email, etc. Add to this personalized information about an individual's interests, and you have data for forming a phishing template. Even if people with such information are not found, there is always the company's website from which you can gather all the desired information (domain email, contacts, connections).
Launching the campaign.
Nadat het "platform" is voorbereid, kunt u met behulp van gratis of betaalde tools uw eigen gerichte phishingcampagne starten. Tijdens het verzendproces wordt statistiek verzameld: afgeleverde e-mail, geopende e-mail, klikken op links, invoer van inloggegevens, enz.
Producten op de markt
Phishing kan zowel door kwaadwillenden als door medewerkers van de beveiligingsafdeling van een bedrijf worden gebruikt, met als doel een constante audit van het gedrag van medewerkers uit te voeren. Wat biedt de markt voor gratis en commerciële oplossingen voor een geautomatiseerd systeem voor het trainen van bedrijfspersoneel:
— een open-source project dat het mogelijk maakt om een phishingcampagne uit te voeren om de IT-vaardigheden van uw medewerkers te testen. De voordelen zijn de eenvoudige implementatie en de minimale systeemvereisten. Nadelen zijn het ontbreken van kant-en-klare sjablonen voor verzending, en het ontbreken van tests en leermaterialen voor het personeel.
— een platform met een groot aantal beschikbare producten voor het testen van personeel.
— een geautomatiseerd systeem voor het testen en trainen van medewerkers. Het heeft verschillende versies van producten die ondersteuning bieden voor 10 tot meer dan 1000 medewerkers. De trainingscursussen omvatten theorie en praktische opdrachten, en er is de mogelijkheid om behoeften te identificeren op basis van de verzamelde statistieken na de phishingcampagne. Dit is een commerciële oplossing met een proefgebruik mogelijkheid.
— een geautomatiseerd systeem voor training en beveiligingsbewaking. Dit commerciële product biedt de mogelijkheid om periodieke lesaanvallen uit te voeren, medewerkers op te leiden, enz. Als demo-versie wordt een campagne aangeboden die het opzetten van sjablonen en het uitvoeren van drie trainingsaanvallen inhoudt.
De bovenstaande oplossingen zijn slechts een deel van de beschikbare producten op de markt voor geautomatiseerde training van personeel. Natuurlijk heeft elk zijn eigen voor- en nadelen. Vandaag zullen we kennismaken met , simuleren we een phishingaanval en onderzoeken we de beschikbare opties.
GoPhish
Het is tijd voor de praktijk. GoPhish is niet zomaar gekozen: het is een gebruiksvriendelijke tool met de volgende kenmerken:
Eenvoudige installatie en opstart.
Ondersteuning voor REST API. Hiermee kunnen aanvragen worden opgesteld vanuit en geautomatiseerde scripts worden toegepast.
Gebruiksvriendelijke grafische interface voor beheer.
Cross-platform functionaliteit.
Het ontwikkelteam heeft een uitstekende handleiding voor het opzetten en configureren van GoPhish voorbereid. U hoeft alleen maar naar , het ZIP-bestand voor het bijbehorende besturingssysteem te downloaden, het interne binaire bestand te starten, waarna de tool zal worden geïnstalleerd.
BELANGRIJKE OPMERKING!
U zou informatie over het uitgevoerde portaal en de inloggegevens moeten ontvangen in de terminal (van toepassing voor versies hoger dan 0.10.1). Vergeet niet uw wachtwoord te noteren!
msg="Please login with the username admin and the password "De configuratie van GoPhish begrijpen
Na de installatie wordt er een configuratiebestand (config.json) in de applicatiemap aangemaakt. Laten we de parameters voor de wijziging beschrijven:
Sleutel
Waarde (standaard)
Omschrijving
admin_server.listen_url
127.0.0.1:3333
IP-adres van de GoPhish-server
admin_server.use_tls
false
Wordt TLS gebruikt voor de verbinding met de GoPhish-server?
admin_server.cert_path
example.crt
Pad naar het SSL-certificaat voor het GoPhish-beheerportaal
admin_server.key_path
example.key
Pad naar de privésleutel van het SSL-certificaat
phish_server.listen_url
0.0.0.0:80
IP-adres en poort voor de hosting van de phishingpagina (standaard staat deze op de GoPhish-server op poort 80)
—> Ga naar het beheerdersportaal. In ons geval: https://127.0.0.1:3333
—> U wordt gevraagd om een behoorlijk lang wachtwoord te veranderen in een eenvoudiger of vice versa.
Een afzenderprofiel aanmaken
Ga naar het tabblad “Sending Profiles” en geef de gegevens op van de gebruiker van wie onze mailing zal komen:
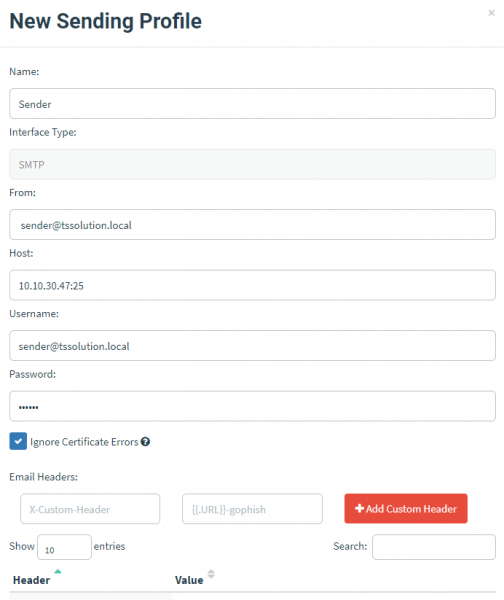
Waarbij:
Naam
Naam van de afzender
Van
E-mail van de afzender
Host
IP-adres van de e-mailserver die de inkomende e-mail zal afhandelen.
gebruikersnaam
Inloggegevens van het gebruikersaccount op de e-mailserver.
Wachtwoord
Wachtwoord van het gebruikersaccount op de e-mailserver.
U kunt ook een testbericht verzenden om de succesvolle levering te verifiëren. Sla de instellingen op met de knop “Save profile”.
Een ontvangersgroep aanmaken
Daarna moet u een groep ontvangers van “geluksmails” samenstellen. Ga naar “User & Groups” → “New Group”. Er zijn twee manieren om toe te voegen: handmatig of door een CSV-bestand te importeren.
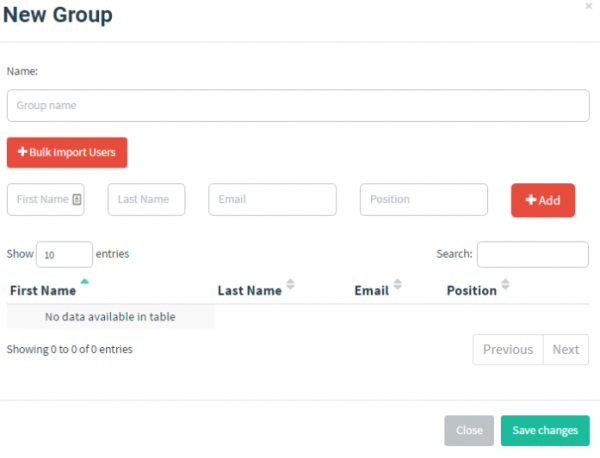
Voor de tweede methode zijn de verplichte velden vereist:
Voornaam
Achternaam
E-mail
Functie
Als voorbeeld:
Voornaam,Achternaam,Functie,E-mail
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Systeembeheerder,bjenius@morningcatch.ph
Haiti,Moreo,Verkoop & Marketing,hmoreo@morningcatch.ph
Een sjabloon voor phishing-e-mails aanmaken
Nadat we de denkbeeldige aanvaller en de potentiële slachtoffers hebben geïdentificeerd, is het tijd om een template met een bericht te maken. Ga hiervoor naar het gedeelte “Email Templates” → “New Templates”.
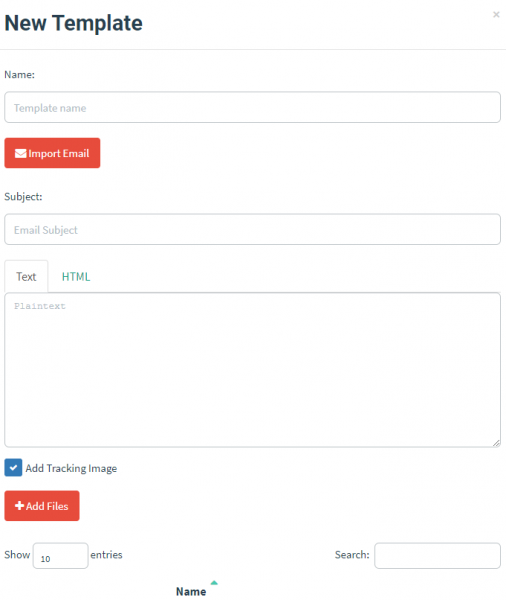
Bij het opstellen van de template wordt zowel een technische als creatieve benadering gebruikt; het is belangrijk dat het bericht afkomstig is van een dienst die de doelwitgebruikers bekend is of een bepaalde reactie bij hen oproept. Mogelijke opties:
Naam
Sjabloonnaam
Subject
Onderwerp van de e-mail
Text / HTML
Veld voor het invoeren van tekst of HTML-code
Gophish ondersteunt het importeren van e-mails, wij zullen echter ons eigen sjabloon maken. We simuleren het scenario waarin een medewerker van het bedrijf een e-mail ontvangt met de aanbieding om zijn wachtwoord voor zijn zakelijke e-mail te wijzigen. Vervolgens analyseren we zijn reactie en bekijken we onze “vangst”.
In de template zullen we ingebouwde variabelen gebruiken. Meer gedetailleerde informatie hierover is te vinden in de eerder genoemde in de sectie .
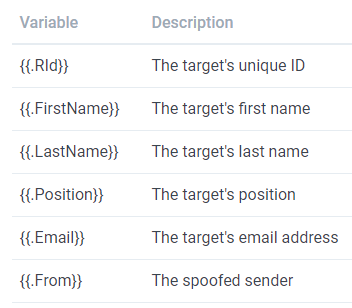
Laten we beginnen met de volgende tekst in te voeren:
{{.FirstName}},

Het wachtwoord voor {{.Email}} is verlopen. Reset uw wachtwoord hier.

Bedankt,
IT Team
Daarbij zal automatisch de naam van de gebruiker worden ingevuld (volgens het eerder opgegeven item “New Group”) en zijn e-mailadres worden vermeld.
Vervolgens moeten we een link naar onze phishing-resource opgeven. Markeer hiervoor het woord “hier” in de tekst en kies de optie ‘Link’ in het bedieningspaneel.
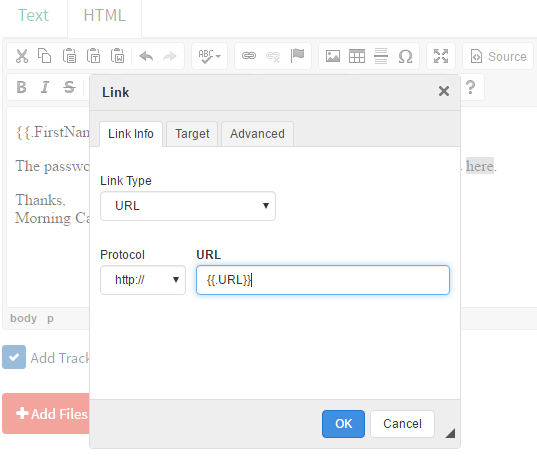
Als URL geven we de ingebouwde variabele {{.URL}} op, die we later zullen invullen. Deze wordt automatisch in de tekst van de phishing-e-mail ingebouwd.
Vergeet niet om de optie ‘Add Tracking Image’ in te schakelen voordat u de template opslaat. Dit voegt een media-element van 1×1 pixel toe, dat zal bijhouden of de e-mail door de gebruiker is geopend.
We zijn er bijna, maar laten we eerst de noodzakelijke stappen na het aanmelden op het Gophish-portaal samenvatten:
Een afzenderprofiel aanmaken;
Een mailinggroep aanmaken en de gebruikers opgeven;
Een template voor phishing-e-mails maken.
Toch, de configuratie heeft niet veel tijd gekost en we zijn bijna klaar om onze campagne te lanceren. We moeten nog een phishingpagina toevoegen.
Creëren van een phishingpagina
Ga naar het tabblad “Landing Pages.”
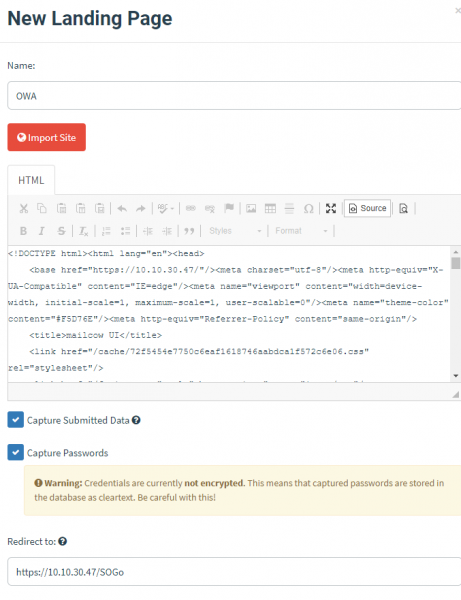
We will be asked to specify the name of the object. There is an option to import the source website. In our example, I tried to specify a working web portal for the email server. Accordingly, it was imported as HTML code (albeit not completely). Next, there are interesting options for capturing the user's input data:
Capture Submitted Data. If the specified webpage contains various input forms, all data will be recorded.
Capture Passwords — capturing entered passwords. Data is recorded in the GoPhish database without encryption, as-is.
Additionally, we can use the 'Redirect to' option, which will redirect the user to a specified page after entering credentials. I remind you that we set up a scenario where the user is offered to change the password for corporate email. For this, a fake email portal login page is suggested, after which the user can be sent to any accessible resource of the company.
Don't forget to save the filled page and proceed to the 'New Campaign' section.
Launching GoPhish Fishing
We have specified all necessary data. In the 'New Campaign' tab, we will create a new campaign.
Launching Campaign
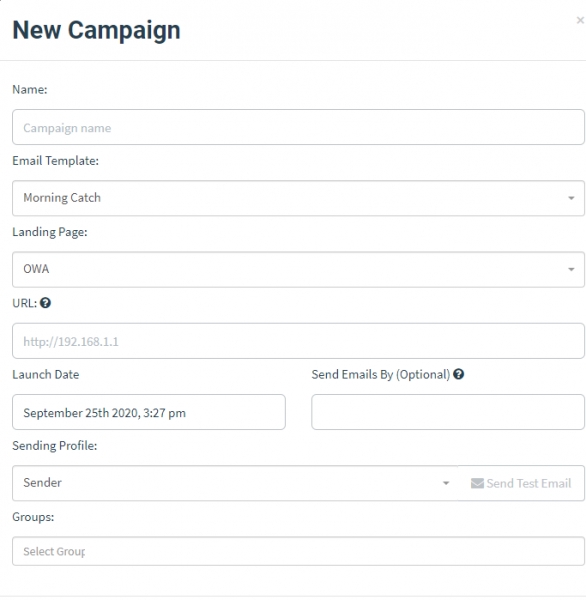
Waarbij:
Naam
Campaign Name
Email Template
Message Template
Landing Page
Phishingpagina
URL
IP of your GoPhish server (must be network accessible from the victim's host)
Launch Date
Campaign Start Date
Send Emails By
Campaign End Date (sending is distributed evenly)
Sending Profile
Sender Profile
Groups
Mailing Recipient Group
After launch, we can always review the statistics, which indicate: sent messages, opened messages, link clicks, data left for migration to spam.
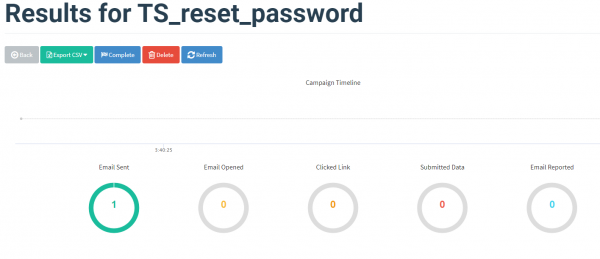
From the statistics, we see that 1 message was sent; let's check the email from the recipient's side:
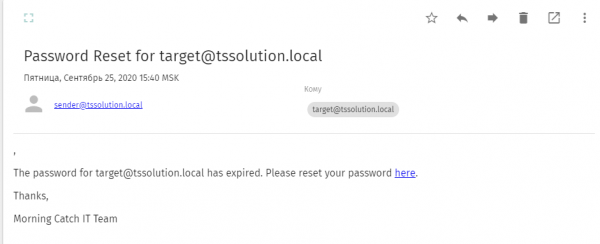
Indeed, the victim successfully received a phishing email asking to follow a link to change the password for the corporate account. We perform the requested actions, and we are redirected to the Landing Pages, what does the statistics say?
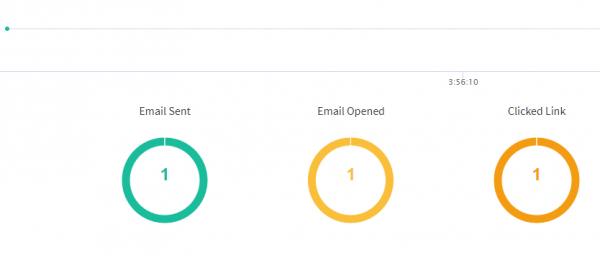
In the end, our user clicked on the phishing link, where they potentially could have left their account data.
Author's Note: the data entry process was not recorded due to using a test layout, but such an option is available. At the same time, the content is not encrypted and stored in the GoPhish database, keep that in mind.
Ter afsluiting
Vandaag hebben we een relevant onderwerp aangeraakt over het uitvoeren van geautomatiseerde training voor medewerkers om hen te beschermen tegen phishingaanvallen en hen IT-vaardigheden bij te brengen. Als een toegankelijke oplossing is Gophish uitgerold, dat zich goed heeft bewezen in verhouding tot de implementatietijd en het resultaat. Met deze beschikbare tool kunt u uw medewerkers testen en rapporten opstellen over hun gedrag. Als u geïnteresseerd bent in dit product, bieden wij hulp bij de implementatie en het uitvoeren van audits van uw medewerkers (sales@tssolution.ru).
Echter, wij zijn niet van plan om het bij één oplossing te laten en zijn van plan om een cyclus voort te zetten waarin we vertellen over Enterprise-oplossingen voor de automatisering van het training- en controleproces van medewerkers. Blijf bij ons en blijf waakzaam!
Bron: habr.com
