

Welkom bij de tweede les van de cursus . Vandaag bespreken we het mechanisme van administratieve domeinen op , en we zullen het verwerkingsproces van logboeken bespreken — begrip van de werking van deze mechanismen is noodzakelijk voor de initiële instellingen . En daarna zullen we de lay-out bespreken die we tijdens de cursus gaan gebruiken, evenals de initiële configuratie uitvoeren . Het theoretische deel en de volledige opname van de les zijn onder de kat.
Laten we eerst nog eens praten over administratieve domeinen. Er zijn een aantal dingen die je moet weten voordat je ze gaat gebruiken:
- De mogelijkheid om administratieve domeinen te creëren wordt centraal in- en uitgeschakeld.
- Voor de registratie van apparaten, behalve FortiGate, is een afzonderlijk administratief domein nodig. Dat betekent dat als je meerdere FortiMail-apparaten op één apparaat wilt registreren, je daarvoor een afzonderlijk administratief domein nodig hebt. Maar dat weerhoudt je er niet van om verschillende administratieve domeinen te creëren voor het gemak van het groeperen van FortiGate-apparaten.
- Het maximale aantal ondersteunde administratieve domeinen is afhankelijk van het model van het FortiAnalyzer-apparaat.
- Bij het inschakelen van de mogelijkheid om administratieve domeinen te creëren, moet de werkmodus ervan worden gekozen — Normaal of Geavanceerd. In de Normale modus kun je geen verschillende virtuele domeinen (of VDOM's) van één FortiGate in verschillende administratieve domeinen van het FortiAnalyzer-apparaat toevoegen. In de Geavanceerde modus is dit mogelijk. De Geavanceerde modus maakt het mogelijk om gegevens van verschillende virtuele domeinen te verwerken en afzonderlijke rapportages hierover te verkrijgen. Als je bent vergeten wat virtuele domeinen zijn, kijk dan , daar wordt het vrij uitgebreid besproken.
De creatie van administratieve domeinen en de verdeling van geheugen daartussen zullen we later in het kader van het praktische deel van de les bespreken.
Laten we nu praten over het mechanisme van het registreren en verwerken van logboeken die naar de FortiAnalyzer komen.
De logs die naar FortiAnalyzer worden verzonden, worden gecomprimeerd en opgeslagen in een logbestand. Wanneer dit bestand een bepaalde grootte bereikt, wordt het overschreven en gearchiveerd. Dergelijke logs worden gearchiveerde logs genoemd. Ze worden beschouwd als offline logs omdat ze niet in realtime kunnen worden geanalyseerd. Voor weergave zijn ze alleen beschikbaar in ruwe indeling. Het gegevensbewaarbeleid in het administratieve domein bepaalt hoe lang deze logs in het geheugen van het apparaat worden bewaard.
Tegelijkertijd worden de logs geïndexeerd in de SQL-database. Deze logs worden gebruikt voor data-analyse via de mechanismen Log View, FortiView en Reports. Het gegevensbewaarbeleid in het administratieve domein bepaalt hoe lang deze logs in het geheugen van het apparaat worden bewaard. Nadat de logs uit het geheugen van het apparaat zijn verwijderd, kunnen ze als gearchiveerde logs blijven bestaan, maar dat hangt af van het gegevensbewaarbeleid in het administratieve domein.
Voor een goed begrip van de oorspronkelijke instellingen hebben we genoeg basiskennis. Laten we nu ons ontwerp bespreken:
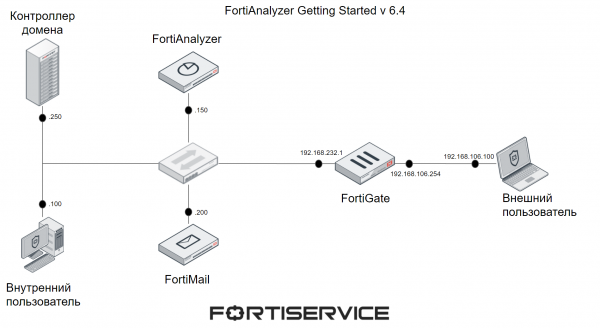
Hierop ziet u 6 apparaten — FortiGate, FortiMail, FortiAnalyzer, domeincontroller, computer van de externe gebruiker en computer van de interne gebruiker. FortiGate en FortiMail zijn nodig om logs van verschillende Fortinet-apparaten te genereren, zodat we de aspecten van de werking met verschillende administratieve domeinen kunnen bekijken. De interne en externe gebruikers, evenals de domeincontroller, zijn nodig om verschillende soorten verkeer te genereren. De computer van de interne gebruiker heeft Windows OS geïnstalleerd, terwijl de computer van de externe gebruiker Kali Linux draait.
In dit voorbeeld werkt FortiMail in de Server-modus, wat betekent dat het een aparte e-mailserver is waarmee interne en externe gebruikers berichten kunnen uitwisselen. De noodzakelijke instellingen, zoals MX-records, zijn geconfigureerd op de domeincontroller. Voor de externe gebruiker is de DNS-server de interne domeincontroller — dit is gerealiseerd via poortdoorsturing (of via een andere technologie, Virtual IP) op FortiGate.
Deze instellingen worden niet behandeld tijdens de les, omdat ze niet relevant zijn voor het onderwerp van de cursus. We zullen de implementatie en initiële configuratie van het FortiAnalyzer-apparaat bespreken. De overige onderdelen van het huidige ontwerp zijn vooraf voorbereid.
De systeemvereisten voor verschillende apparaten worden hieronder weergegeven. Mijn sjabloon werkt op een vooraf voorbereide machine in een virtuele omgeving van VMWare Workstation. De specificaties van deze machine zijn ook hieronder aangegeven.
Apparaat
RAM, GB
vCPU
HDD, GB
Domeincontroller
6
3
40
Interne gebruiker
4
2
32
Externe gebruiker
2
2
8
FortiGate
2
2
30
FortiAnalyzer
8
4
80
FortiMail
2
4
50
Machine voor sjabloon
28
19
280
De systeemvereisten in deze tabel zijn minimaal; onder echte omstandigheden is het meestal noodzakelijk om meer middelen toe te wijzen. Verdere informatie over systeemvereisten is beschikbaar op .
In de video tutorial worden zowel het theoretische materiaal als de praktische kant behandeld — met de initiële configuratie van het FortiAnalyzer apparaat. Veel kijkplezier!
In de volgende les zullen we de aspecten van het werken met logs in detail bekijken. Volg ons zodat je het niet mist .
U kunt ook de updates volgen op de volgende bronnen:
Bron: habr.com
