

(dank voor het idee van de titel, Sergey G. Brester )
Collega's, het doel van dit artikel is om ervaring te delen met een jaar lange test van een nieuwe klasse IDS-oplossingen gebaseerd op Deception-technologieën.
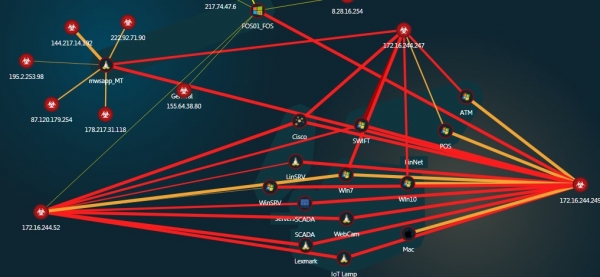
Om de logische samenhang van het materiaal te behouden, vind ik het noodzakelijk om te beginnen met de uitgangspunten. Dus, het probleem:
- Gerichte aanvallen zijn de meest gevaarlijke soort aanvallen, ondanks het feit dat hun aandeel in het totaal aantal bedreigingen klein is.
- Er is nog geen gegarandeerd effectief middel voor perimeterbescherming (of een combinatie van dergelijke middelen) ontwikkeld.
- Over het algemeen verlopen gerichte aanvallen in verschillende fasen. Het oversteken van de perimeter is slechts een van de beginfasen, die (gooi me alsjeblieft geen stenen) niet veel schade toebrengt aan de 'slachtoffer', tenzij het natuurlijk om DEoS (Destruction of Service) aanvallen gaat (encryptors, enz.). Het wordt echt 'pijnlijk' later, wanneer de geconfisqueerde activa beginnen te worden gebruikt voor pivoting en het uitbreiden van de aanval 'in depth', en we dat niet hebben opgemerkt.
- Aangezien we echte verliezen beginnen te lijden wanneer aanvallers op de doelwitten van de aanval (applicatieservers, databases, datalocaties, repositories, elementen van kritieke infrastructuur) komen, is het logisch dat een van de taken van de IT-beveiligingsdienst is om aanvallen te onderbreken voordat het treurige evenement zich voordoet. Maar om iets te kunnen onderbreken, moeten we daar eerst van op de hoogte zijn. Hoe eerder – hoe beter.
- Bijgevolg is het cruciaal om over tools te beschikken die zorgen voor een minimale TTD (time to detect – tijd van binnenkomst tot ontdekking van de aanval) voor succesvol risicobeheer (dat wil zeggen, het verminderen van schade door gerichte aanvallen). Afhankelijk van de sector en regio bedraagt deze periode gemiddeld 99 dagen in de VS, 106 dagen in de EMEA-regio, 172 dagen in de APAC-regio (M-Trends 2017, A View From the Front Lines, Mandiant).
- Wat biedt de markt?
- ‘Sandboxing’. Weer een preventieve controle, die ver van ideaal is. Er zijn tal van effectieve technieken voor het detecteren en omzeilen van sandboxes of whitelisting-oplossingen. De jongens van de 'donkere kant' zijn hier nog steeds een stap voor.
- UEBA (gedrag- en afwijkingprofilering systemen) kan theoretisch zeer effectief zijn. Maar in mijn ogen is dit een optie voor de verre toekomst. In de praktijk is het momenteel nog te duur, onbetrouwbaar en vereist het een zeer volwassen en stabiele IT- en beveiligingsinfrastructuur, waar al de tools aanwezig zijn die gegevens voor gedragsanalyse genereren.
- SIEM is een goed hulpmiddel voor onderzoeken, maar het kan niets nieuws en origineels herkennen en tijdig aanbrengen, omdat de correlatieregels in wezen dezelfde handtekeningen zijn.
- Uiteindelijk is er behoefte aan een tool die:
- effectief werkt in een al gecompromitteerde perimeter,
- succesvolle aanvallen in een nabij real-time modus detecteert, ongeacht de tools en kwetsbaarheden die worden gebruikt,
- niet afhankelijk is van handtekeningen/regeltjes/scripts/politieken/profielen en andere statische zaken,
- geen grote datasets en hun bronnen voor analyse vereist,
- aanvallen kan definiëren niet als een risicoscore in het resultaat van 's werelds beste, gepatenteerde en daarom gesloten wiskunde', die extra onderzoek vereist, maar bijna als een binaire gebeurtenis – 'Ja, we worden aangevallen' of 'Nee, alles is OK',
- universieel, effectief schaalbaar en echt implementeerbaar in elke heterogene omgeving, ongeacht de gebruikte fysieke en logische netwerktopologie.
De zogenaamde deception-oplossingen komen nu op voor die rol. Dit zijn oplossingen die gebaseerd zijn op het oude goede concept van honeypots, maar met een helemaal ander implementatieniveau. Dit onderwerp is zeker in opkomst.
Volgens de resultaten van Deception-oplossingen staan in de TOP-3 strategieën en tools die aanbevolen worden.
Volgens het rapport Deception is een van de kernontwikkelingsrichtingen van IDS (Intrusion Detection Systems) oplossingen.
Een heel sectie van het laatste , gewijd aan SCADA, is gebaseerd op gegevens van een van de leiders op deze markt, TrapX Security (Israël), wiens oplossing al een jaar in onze testzone draait.
TrapX Deception Grid maakt het mogelijk om massale gedistribueerde IDS centraal te installeren en uit te baten, zonder toename van licentiekosten en hardware-eisen. In feite is TrapX een bouwsteen waarmee je, vanuit bestaande IT-infrastructuur, één grote aanvaldetectiemechanisme kunt creëren voor de hele onderneming, een soort gedistribueerde netwerksignalering.
Structuur van de Oplossing
In ons laboratorium bestuderen en testen we voortdurend verschillende innovaties op het gebied van IT-beveiliging. Momenteel zijn er ongeveer 50 verschillende virtuele servers operationeel, waaronder ook componenten van TrapX Deception Grid.
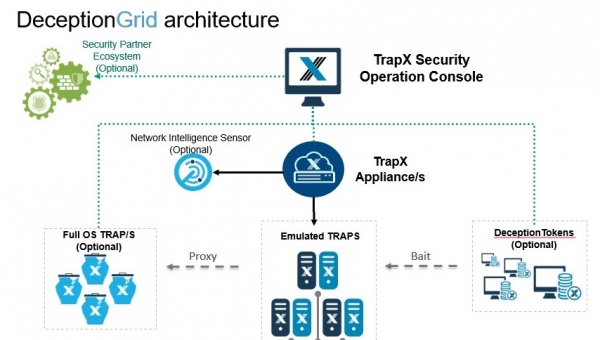
Dus, van boven naar beneden:
- TSOC (TrapX Security Operation Console) is de hersenen van het systeem. Dit is de centrale beheersconsole waarmee de configuratie, implementatie van de oplossing en alle dagelijkse werkzaamheden plaatsvinden. Doordat het een webservice is, kan het overal worden geïmplementeerd - in het perimeter, in de cloud of bij een MSSP-provider.
- TrapX Appliance (TSA) is de virtuele server waarbij we de subnetten die we willen monitoren aansluiten via de trunkpoort. Hier leven ook al onze netwerksensoren feitelijk.
In ons laboratorium is er één TSA (mwsapp1), maar in werkelijkheid kunnen er veel zijn. Dit kan nodig zijn in grote netwerken waar er geen L2-connectiviteit tussen segmenten is (een typisch voorbeeld is ‘Holding en dochterondernemingen’ of ‘Hoofdkantoor van de bank en filialen’) of als er in het netwerk geïsoleerde segmenten zijn, bijvoorbeeld APSU. In elk van deze filiaalsegmenten kan een eigen TSA worden geïmplementeerd en verbonden worden met één centrale TSOC, waarop alle informatie centraal wordt verwerkt. Deze architectuur maakt het mogelijk om gedistribueerde monitoringsystemen te bouwen zonder de noodzaak van een radicale herstructurering van het netwerk of verstoring van de bestaande segmentatie.
Daarnaast kunnen we op de TSA een kopie van het uitgaande verkeer via TAP/SPAN aanleveren. In het geval van verbindingen met bekende botnets, command servers, TOR-sessies krijgen we ook een resultaat in de console. Dit wordt beheerd door de Network Intelligence Sensor (NIS). In onze omgeving is deze functionaliteit geïmplementeerd op de firewall, dus hebben we deze hier niet gebruikt.
- Toepassingstraps (Volledig OS) – traditionele honeypots op basis van Windows-servers. Er zijn er niet veel nodig, aangezien de belangrijkste taak van deze servers is om IT-diensten aan de volgende niveau sensoren te bieden of aanvallen op zakelijke toepassingen te detecteren die in een Windows-omgeving kunnen worden ingezet. In ons laboratorium hebben we zo'n server (FOS01) geïnstalleerd.

- Geëmmuleerde traps – de belangrijkste component van de oplossing, die ons in staat stelt om met één enkele virtuele machine een zeer dicht "mijnen"-veld voor aanvallers te creëren en het netwerk van de onderneming, al zijn VLAN's, met onze sensoren te verzadigen. De aanvaller ziet zo'n sensor, of fantoomhost, als een echte Windows-pc of server, Linux-server of een ander apparaat dat we besluiten te tonen.

Voor de nuttigheid en uit nieuwsgierigheid hebben we "ieder wezen een paar" uitgerold – Windows-pc's en servers van verschillende versies, Linux-servers, een geldautomaat met Windows embedded, SWIFT Web Access, een netwerkprinter, een Cisco-switch, een Axis IP-camera, een MacBook, een PLC-apparaat en zelfs een slimme lamp. In totaal – 13 hosts. Over het algemeen raadt de leverancier aan om dergelijke sensoren in een hoeveelheid van minimaal 10% van het aantal echte hosts te plaatsen. De bovenste limiet is het beschikbare adresruimte.Een zeer belangrijk punt is dat elke dergelijke host geen volledige virtuele machine is, die middelen en licenties vereist. Dit is een "misleiding", een simulatie, één proces op TSA, dat een set parameters en een IP-adres heeft. Daarom kunnen we met zelfs één TSA het netwerk verzadigen met honderden van dergelijke fantoomhosts, die als sensoren in het alarmsysteem werken. Deze technologie maakt het economisch haalbaar om het concept van "honeypots" op te schalen naar elk groot gedistribueerd bedrijf.
Deze hosts zijn vanuit het perspectief van de aanvaller aantrekkelijk, omdat ze kwetsbaarheden bevatten en relatief gemakkelijke doelwitten lijken. De aanvaller ziet services op deze hosts en kan ermee interageren, ze aanvallen met standaardtools en protocollen (smb/wmi/ssh/telnet/web/dnp/bonjour/Modbus, enz.). Maar het is niet mogelijk om deze hosts te gebruiken voor de ontwikkeling van aanvallen of het uitvoeren van hun code.
- De combinatie van deze twee technologieën (FullOS en geëmuleerde lokmiddelen) maakt het mogelijk om een hoge statistische waarschijnlijkheid te bereiken dat een aanvaller vroeg of laat met een element van ons signaalnetwerk in aanraking komt. Maar hoe kunnen we ervoor zorgen dat deze waarschijnlijkheid dicht bij 100% ligt?
Daar komen de zogenaamde tokens (Deception tokens) in het spel. Hiermee kunnen we alle beschikbare pc's en servers van het bedrijf opnemen in ons gedistribueerde IDS. Tokens worden geplaatst op echte pc's van gebruikers. Het is belangrijk te begrijpen dat tokens geen agenten zijn die middelen verbruiken en conflicten kunnen veroorzaken. Tokens zijn passieve informatie-elementen, een soort "broodkruimels" voor de aanvaller, die hen in een val leiden. Bijvoorbeeld, aangesloten netwerkschijven, bladwijzers naar nep-webbeheerpagina's in de browser en opgeslagen wachtwoorden daarvan, opgeslagen ssh/rdp/winscp-sessies, onze lokmiddelen met opmerkingen in hosts-bestanden, opgeslagen wachtwoorden in het geheugen, inloggegevens van niet-bestaande gebruikers, kantoorbestanden waarvan het openen de systemen activeert, en nog veel meer. Zo plaatsen we de aanvaller in een vervormde omgeving, verzadigd met aanvalsvectors die ons eigenlijk geen bedreiging vormen, maar eerder het tegenovergestelde. En zij hebben geen mogelijkheid om te bepalen waar de ware informatie is en waar de valse. Hierdoor zorgen we niet alleen voor een snelle detectie van de aanval, maar vertragen we deze ook aanzienlijk.
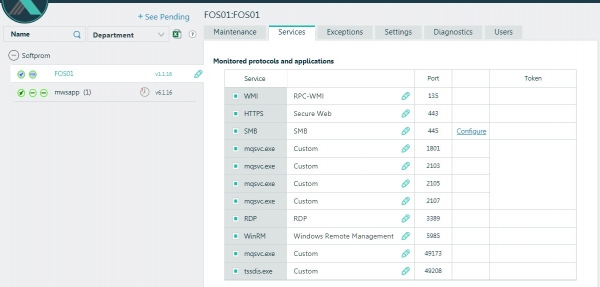
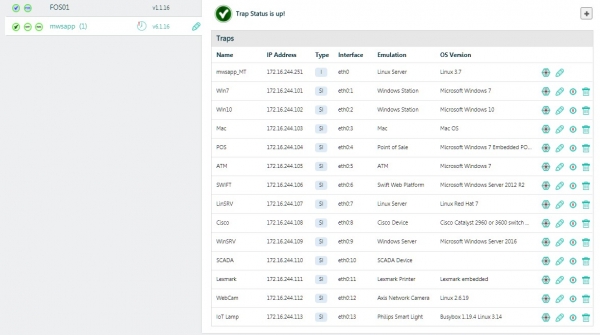
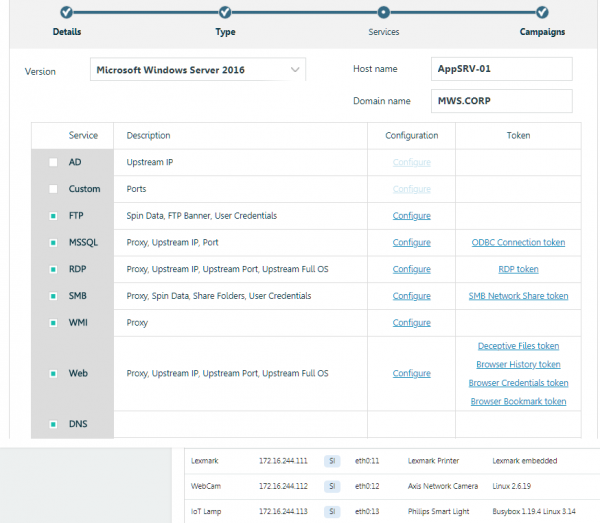
Een voorbeeld van het creëren van een netwerkval en het configureren van tokens. Een gebruiksvriendelijke interface zonder dat er handmatig aan configuraties, scripts, etc. hoeft te worden gesleuteld.
In onze omgeving hebben we een aantal van deze tokens geconfigureerd en geplaatst op FOS01 met Windows Server 2012R2 en op een test-pc met Windows 7. Op deze machines draait RDP en we "hangen" ze regelmatig in de DMZ, waar ook een aantal van onze sensoren (geëmmuleerde lokmiddelen) zijn geplaatst. Zo krijgen we een constante stroom van incidenten, zogezegd op een natuurlijke manier.
Dus, een korte statistiek over het jaar:
56.208 - incidenten geregistreerd,
2.912 - aanvallende bronhosts gedetecteerd.
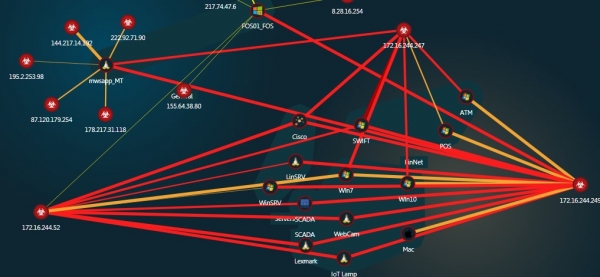
Interactieve, klikbare kaart van aanvallen
De oplossing genereert geen mega-log of evenementenfeed waar je lang naar moet kijken. In plaats daarvan classificeert de oplossing zelf evenementen op basis van hun type en stelt het beveiligingsteam in staat zich in eerste instantie te concentreren op de meest gevaarlijke situaties - wanneer de aanvaller probeert beheersessies (interaction) op te zetten of wanneer er binaire payloads (infection) in ons verkeer verschijnen.
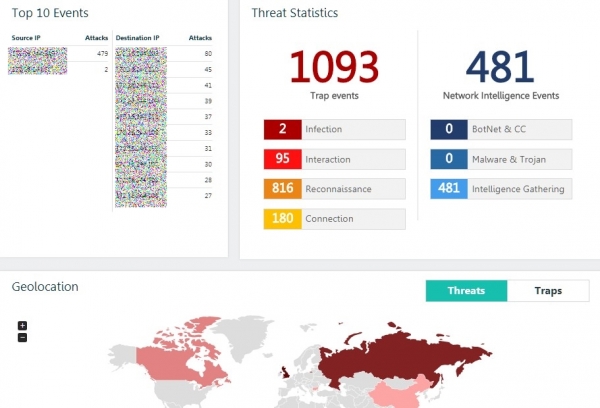
Alle informatie over de evenementen is leesbaar en wordt, naar mijn mening, op een begrijpelijke manier gepresenteerd, zelfs voor een gebruiker met basiskennis van informatiebeveiliging.
De meeste van de geregistreerde incidenten zijn pogingen om onze hosts te scannen of enkele verbindingen.
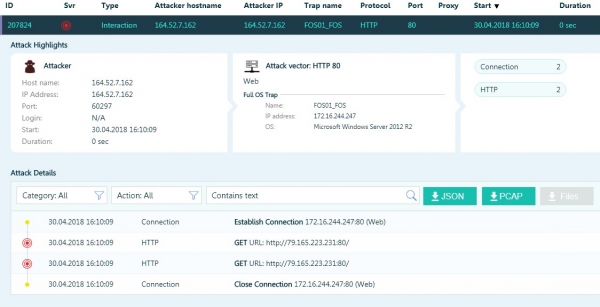
Of pogingen om wachtwoorden voor RDP te raden.
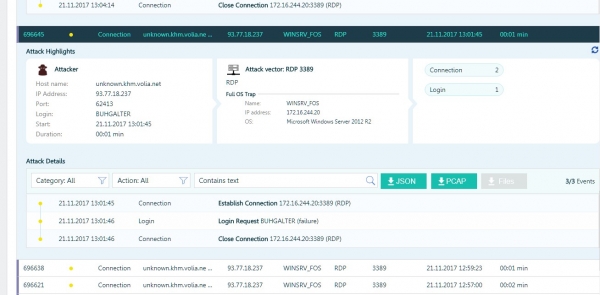
Maar er waren ook interessantere gevallen, vooral wanneer aanvallers 'succes' hadden met het raden van een wachtwoord voor RDP en toegang kregen tot het lokale netwerk.
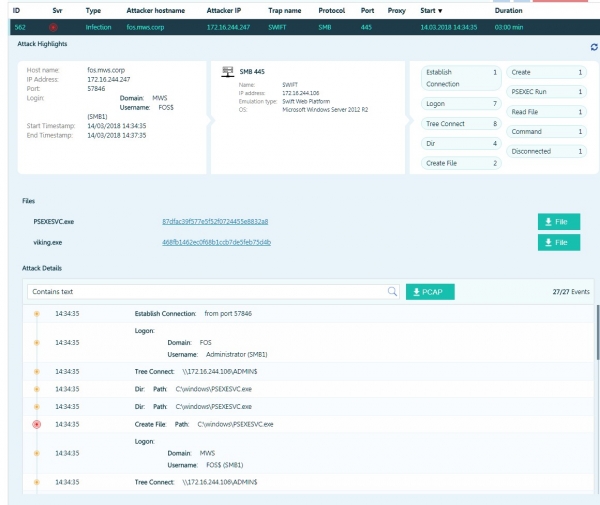
De aanvaller probeert code uit te voeren met behulp van psexec.
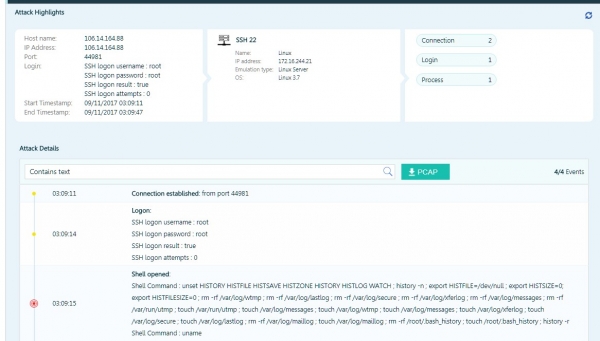
De aanvaller vond een opgeslagen sessie die hem leidde naar een valstrik in de vorm van een Linux-server. Direct na de verbinding probeerde hij met een vooraf voorbereide reeks commando's alle logbestanden en bijbehorende systeemvariabelen te vernietigen.
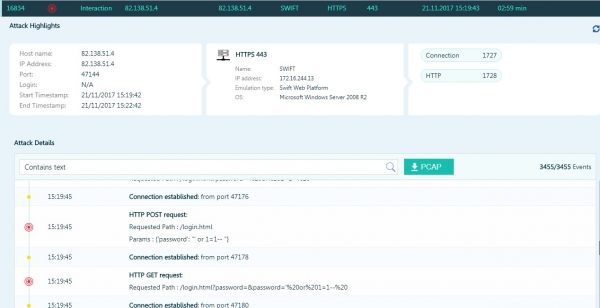
De aanvaller probeert een SQL-injectie uit te voeren op de valstrik, die SWIFT Web Access simuleert.
Naast dergelijke 'natuurlijke' aanvallen hebben we ook een aantal eigen tests uitgevoerd. Een van de meest sprekende is het testen van de detectietijd van een netwerkworm in het netwerk. Hiervoor gebruikten we een tool van GuardiCore die heet . Dit is een netwerkworm die Windows en Linux kan veroveren, maar zonder enige 'nuttige' payload.
We hebben een lokaal commandocentrum opgezet, op een van de machines de eerste instantie van de worm gestart en kregen de eerste waarschuwing in de TrapX-console in minder dan anderhalve minuut. TTD 90 seconden tegenover gemiddeld 106 dagen…
Dankzij de mogelijkheid om met andere klassen oplossingen te integreren, kunnen we van snelle detectie van bedreigingen overgaan naar automatische reacties op deze bedreigingen.
Bijvoorbeeld, de integratie met NAC (Network Access Control) systemen of met CarbonBlack stelt ons in staat om gecompromitteerde pc's automatisch van het netwerk te isoleren.
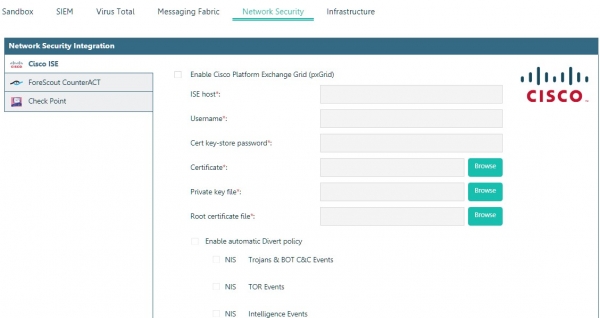
Integratie met sandboxes maakt het mogelijk om automatisch bestanden, die betrokken zijn bij de aanval, voor analyse door te geven.
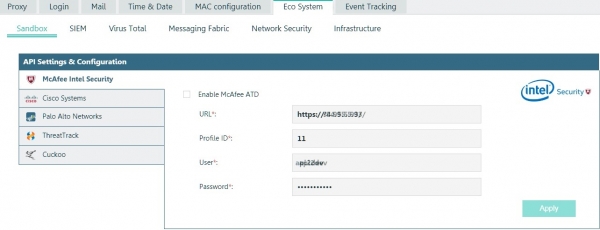
Integratie met McAfee
Ook de oplossing heeft een ingebouwd correlatiesysteem voor gebeurtenissen.
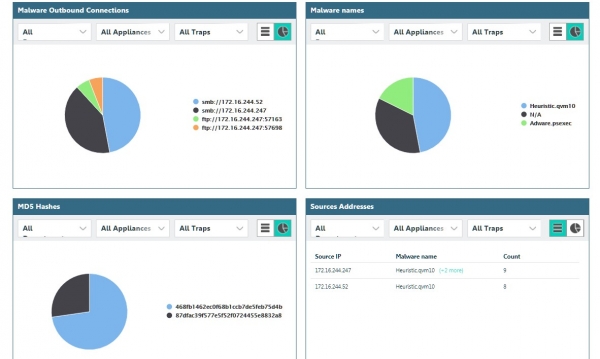
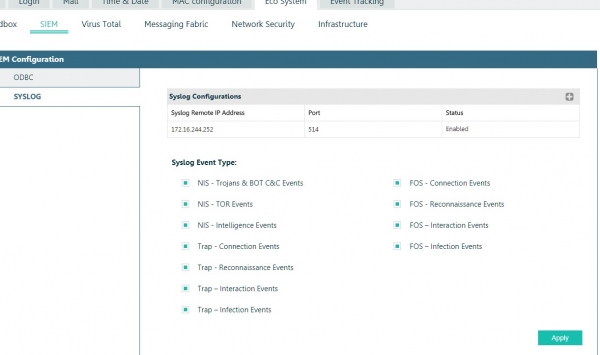
Maar we waren niet tevreden met de mogelijkheden, daarom hebben we het geïntegreerd met HP ArcSight.
De ingebouwde ticketingsysteem helpt om de ontdekte bedreigingen 'met z'n allen' aan te pakken.
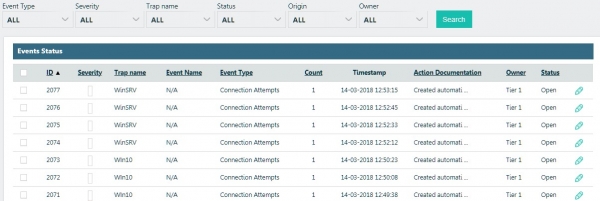
Aangezien de oplossing 'vanaf het begin' is ontwikkeld voor de behoeften van overheidsinstanties en de grote zakelijke sector, heeft het uiteraard een rolgebaseerd toegangsmodel, integratie met AD, een uitgebreid rapportagesysteem en triggers (gebeurtenismeldingen), en orkestratie voor grote holdingstructuren of MSSP-providers.
In plaats van een samenvatting
Als er een dergelijk monitoringssysteem is dat, figuurlijk gesproken, onze rug dekt, dan begint de compromittering van de perimeter pas. Het belangrijkste is dat er een reële mogelijkheid ontstaat om te strijden tegen I&a-instanties, in plaats van alleen de gevolgen te verhelpen.
Bron: habr.com
