

Welkom bij de derde les van de cursus . Op we hebben de lay-out opgezet die nodig is voor het uitvoeren van de laboratoriumopdrachten. In deze les zullen we de basisprincipes van het werken met logs op , leren we over gebeurtenishandlers en bekijken we de mechanismen ter beveiliging van logs. De theoretische onderdelen en een volledige opname van de video-les zijn beschikbaar onder de kat.
Om logs van apparaten te verzamelen, moet je ze registreren op FortiAnalyzer. Er zijn twee opties voor registratie.
- De eerste optie is het inschakelen van de optie 'logs naar FortiAnalyzer verzenden' op het te registreren apparaat en het opgeven van het IP-adres. Vervolgens wordt een registratieverzoek naar FortiAnalyzer gestuurd voor dit apparaat. De beheerder moet het ontvangen verzoek bevestigen of afwijzen. Als de technologie voor administratieve domeinen is ingeschakeld, kan FortiGate zowel aan het hoofd-ADOM (dat 'root' heet en waarmee we in de vorige les hebben gewerkt) als aan een zelfgemaakt ADOM worden toegevoegd, dat is bedoeld voor FortiGate-apparaten.
- De tweede optie is de zogenaamde Device Registration Wizard. De registratie van het apparaat gebeurt op FortiAnalyzer zelf. Voor registratie zijn de gegevens van het te registreren apparaat nodig — het serienummer, IP-adres, type apparaat en de versie van het besturingssysteem. Als de gegevensverificatie succesvol is, wordt het apparaat aan de lijst van FortiAnalyzer toegevoegd. Als de technologie voor administratieve domeinen is ingeschakeld, wordt het apparaat automatisch geregistreerd in het juiste administratieve domein. Als je meerdere van dergelijke administratieve domeinen hebt, moet je het apparaat registreren vanuit het administratieve domein waarin je het wilt toevoegen.
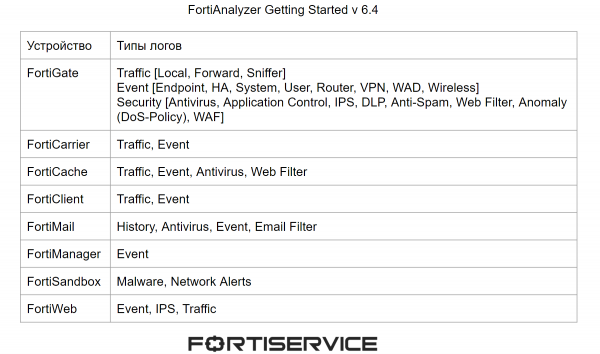
Elk apparaat genereert logs van verschillende types. De belangrijkste types logs die Fortinet-apparaten kunnen genereren, zijn weergegeven in de afbeelding hieronder.
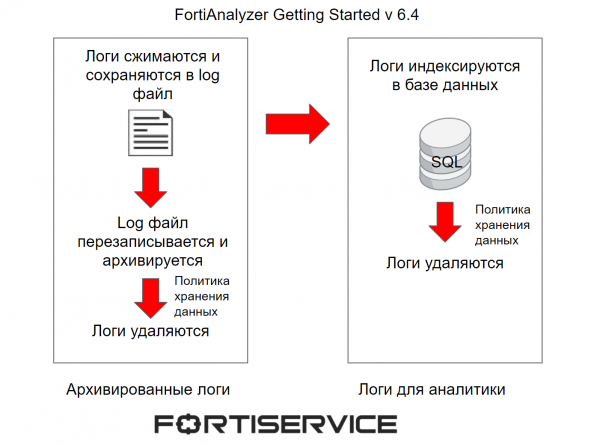
We hebben al gesproken over de initiële verwerking van logs in de vorige les, maar ik denk dat het goed is om onze geheugen op te frissen. Logs die binnenkomen op de FortiAnalyzer worden gecomprimeerd en opgeslagen in een logbestand. Wanneer dit bestand een bepaalde grootte bereikt, wordt het opnieuw geschreven en gearchiveerd. Dergelijke logs worden gearchiveerd genoemd. Ze worden beschouwd als offline logs, omdat ze niet in real-time geanalyseerd kunnen worden. Voor weergave zijn ze alleen beschikbaar in RAW-formaat. Het gegevensopslagbeleid in het administratieve domein bepaalt hoe lang dergelijke logs in het geheugen van de FortiAnalyzer worden bewaard.
Tegelijkertijd worden de logs geïndexeerd in de SQL-database ter ondersteuning van de analytics. Deze logs worden in FortiAnalyzer in real-time geanalyseerd met de mechanismen Log View, FortiView en Reports. Het gegevensopslagbeleid in het administratieve domein bepaalt hoeveel van deze logs in het geheugen van de FortiAnalyzer worden bewaard. Nadat deze logs uit het geheugen van de FortiAnalyzer zijn verwijderd, kunnen ze blijven bestaan als gearchiveerde logs, maar dit hangt af van het gegevensopslagbeleid in het administratieve domein.
De schematische weergave van het logverwerkingsproces is weergegeven in de afbeelding hieronder.
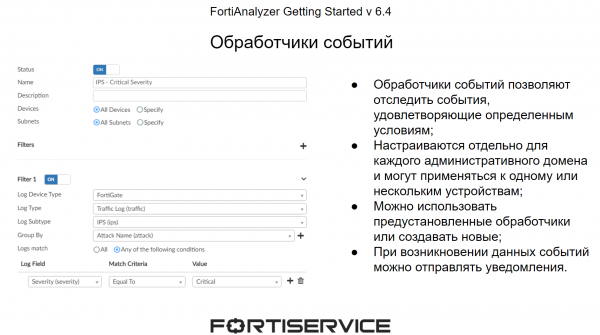
Wanneer logs op het apparaat aankomen, worden ze gecontroleerd door de gebeurtenishandlers. Deze stellen in staat om interessante gebeurtenissen te volgen met behulp van vooraf ingestelde voorwaarden. De voorwaarden worden ingesteld op de parameters die zich in de RAW logs bevinden. In het systeem is er voor elk administratief domein een set vooraf ingestelde gebeurtenissen, maar indien nodig kunnen er ook eigen gebeurtenishandlers worden gemaakt. Het belangrijkste voordeel van gebeurtenishandlers is dat wanneer interessante gebeurtenissen zich voordoen, het systeem notificaties kan verzenden - naar e-mail of syslog-servers, ook via SNMP. Dit maakt het mogelijk om snel te reageren op gebeurtenissen die zich in het netwerk voordoen.
Laten we het nu hebben over logbeveiliging. Aangezien logs belangrijke informatie bevatten over wat er in het netwerk gebeurt, moeten ze worden beschermd tegen mogelijke verlies door verschillende storingen, evenals tegen externe compromittering. De eerste technologie die helpt bij het beschermen van logs in geval van verschillende storingen is RAID. Hiermee kan de beschikbare opslagruimte op meerdere schijven in verschillende logische segmenten worden verdeeld, zodat gegevens niet verloren gaan bij een storing van één of meerdere schijven (afhankelijk van het type RAID). De belangrijkste RAID-types die kunnen worden gebruikt in FortiAnalyzer worden hieronder afgebeeld.
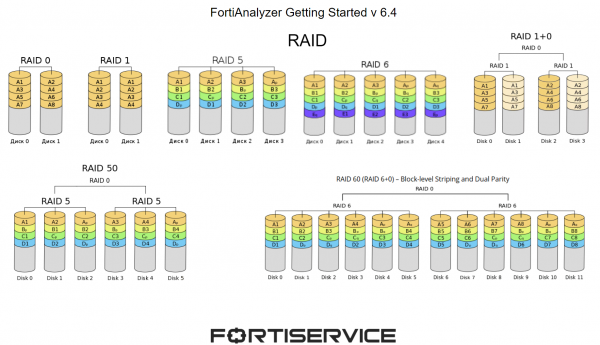
- RAID 0 verdeelt informatie over 2 of meer schijven. Het belangrijkste doel is snelheid en prestaties. Bij een storing van één of meerdere schijven raakt de hele schijfarray verloren;
- RAID 1 verdeelt kopieën van informatie over 2 of meer schijven. Als één schijf uitvalt, blijft de schijfarray normaal functioneren;
- RAID 5 verdeelt informatie over meerdere schijven en reserveert ook één schijf in elke zogenaamde 'informatieketen' voor herstelgegevens. Bij een storing van één schijf blijft de schijfarray normaal functioneren;
- RAID 6 werkt op een vergelijkbare manier, maar reserveert nu al twee schijven voor herstelgegevens;
- RAID 10 combineert de opties van RAID 0 en RAID 1. Hiermee kunt u doorgaan met het werken met informatie, zelfs als er 2 schijven uitvallen (één uit elke RAID, anders kan de informatie niet worden gelezen);
- RAID 50 combineert de functionaliteit van RAID 0 en RAID 5. In dat geval blijft de stabiele werking met informatie gegarandeerd, zelfs als in elke RAID 5 één schijf uitvalt;
- RAID 60 combineert de functionaliteit van RAID 0 en RAID 6. In dat geval blijft de stabiele werking met informatie gegarandeerd, zelfs als in elke RAID 6 2 schijven uitvallen.
Het volgende mechanisme zijn de log back-ups. Er zijn verschillende opties voor back-ups - via het menu Log View, waar een specifieke filter kan worden gebruikt om de benodigde logs op te slaan, of Log Browse, waar logbestanden kunnen worden gedownload. Er is ook de mogelijkheid om log back-ups te maken naar externe servers via de CLI-interface.
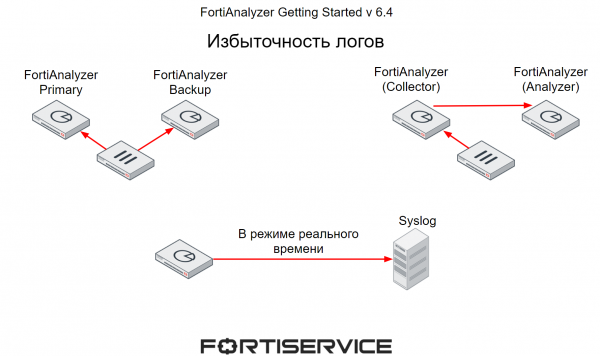
Een ander mechanisme dat helpt om belangrijke informatie in logs te beschermen, is redundantie. Ook hier zijn er verschillende opties.
- De eerste, waarbij apparaten logbestanden meteen naar 2 FortiAnalyzers sturen — één is primair, de andere is secundair.
- De tweede methode hebben we al besproken in de vorige les — één FortiAnalyzer werkt in verzamelmodus en verzamelt logbestanden van verschillende apparaten. Volgens een schema worden de verzamelde logbestanden naar de FortiAnalyzer gestuurd, die als Analyzer werkt. In geval van uitval van de tweede, kan de verzamelaar de logs naar een andere FortiAnalyzer verzenden.
- En de derde optie — het verzenden van logs van FortiAnalyzer naar externe servers, bijvoorbeeld naar Syslog. In dat geval vindt de overdracht van logs in real-time plaats.
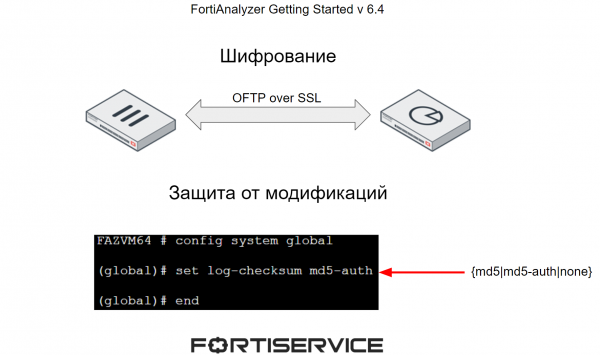
Om logbestanden te beschermen tegen compromittering worden twee hoofdmethodes gebruikt:
- Versleuteling van de datatransmissiekanaal tussen FortiAnalyzer en de andere apparaten;
- Bescherming van logbestanden tegen wijziging door toevoeging van een controlegetal.
In de video-les wordt het theoretische materiaal dat hierboven is besproken gepresenteerd, evenals de praktische aspecten van het werken met logs — hun filtering, weergave in verschillende modi, en het instellen van gebeurtenishandlers. Veel kijkplezier!
In de volgende les zullen we de aspecten van het werken met rapporten uitgebreid bespreken. Om deze niet te missen, abonneer u op onze .
U kunt ook de updates volgen op de volgende bronnen:
Bron: habr.com
