

Dit jaar zijn veel bedrijven snel overgestapt op thuiswerken. Voor sommige klanten hebben wij meer dan honderd thuiswerkplekken in een week te organiseren. Het was belangrijk om dit niet alleen snel, maar ook veilig te doen. Technologie VDI kwam daarbij van pas: hiermee kunnen beveiligingsbeleid eenvoudig over alle werkplekken worden verspreid en kunnen we ons beschermen tegen datalekken.
In dit artikel leg ik uit hoe onze service voor virtuele desktops op basis van Citrix VDI is opgezet vanuit het perspectief van informatiebeveiliging. Ik laat zien wat we doen om de werkplekken van klanten te beschermen tegen externe bedreigingen zoals ransomware of gerichte aanvallen.
Welke beveiligingsuitdagingen lossen we op
We hebben een aantal belangrijke beveiligingsbedreigingen voor de service geïdentificeerd. Enerzijds loopt de virtuele desktop het risico besmet te raken vanaf de computer van de gebruiker. Anderzijds bestaat het gevaar dat een besmet bestand vanuit de virtuele desktop het open internet op gaat. Zelfs als dit gebeurt, mag dit de gehele infrastructuur niet beïnvloeden. Daarom hebben we bij de oprichting van de service verschillende uitdagingen opgelost:
- Bescherming van de gehele VDI-stand tegen externe bedreigingen.
- Isolatie van klanten van elkaar.
- Bescherming van de virtuele desktops zelf.
- Veilig verbinden van gebruikers vanaf elk apparaat.
De kern van de bescherming is FortiGate – een nieuwe generatie firewall van Fortinet. Het controleert het verkeer van de VDI-stand, biedt een geïsoleerde infrastructuur voor elke klant en beschermt tegen kwetsbaarheden aan de gebruikerszijde. De mogelijkheden zijn voldoende om de meeste informatiebeveiligingsvragen te beantwoorden.
Maar als een bedrijf speciale beveiligingseisen heeft, bieden wij extra mogelijkheden:
- We organiseren een beveiligde verbinding voor werken vanaf thuiscomputers.
- We geven toegang voor eigen analyse van beveiligingslogs.
- We bieden beheer van antivirusbeveiliging op werkplekken.
- We beschermen tegen 'zero-day' kwetsbaarheden.
- We stellen multi-factor authenticatie in voor extra bescherming tegen ongeautoriseerde toegang.
Ik zal verder in detail uitleggen hoe we deze uitdagingen hebben opgelost.
Hoe we de stand beschermen en netwerbeveiliging waarborgen
We segmenteren het netwerkdeel. Op onze stand выделяем we een afgesloten managementsegment voor het beheer van alle middelen. Het managementsegment is niet van buitenaf toegankelijk: bij een aanval op de klant kunnen kwaadwillenden er niet in komen.
FortiGate is verantwoordelijk voor de beveiliging. Het combineert functies van een antivirus, firewall, en een inbraakpreventiesysteem (intrusion prevention system, IPS).
Voor elke klant creëren we een geïsoleerd netwerksegment voor virtuele werkplekken. Hiervoor beschikt FortiGate over de technologie van virtuele domeinen, ofwel VDOM. Dit stelt ons in staat om de firewall op te splitsen in verschillende virtuele entiteiten en aan elke klant zijn eigen VDOM toe te wijzen, die zich gedraagt als een afzonderlijke firewall. Voor het managementsegment creëren we ook een aparte VDOM.
Het resultaat is als volgt:
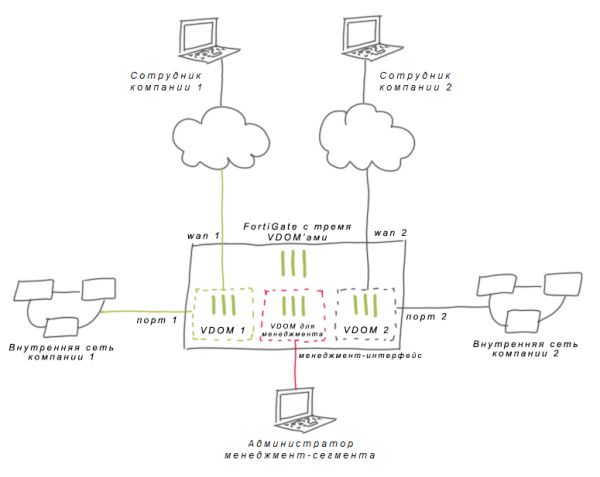
Er is geen netwerkconnectiviteit tussen klanten: elke klant leeft in zijn eigen VDOM en beïnvloedt de ander niet. Zonder deze technologie zouden we klanten moeten scheiden met firewallregels, wat riskant is vanwege de menselijke factor. We kunnen deze regels vergelijken met een deur die constant gesloten moet worden. In het geval van VDOM laten we helemaal geen 'deuren' achter.
In een aparte VDOM heeft de klant zijn eigen adressering en routering. Daarom is er geen probleem met overlapping van bereiken voor het bedrijf. De klant kan de benodigde IP-adressen toewijzen aan de virtuele werkplekken. Dit is handig voor grote bedrijven met hun eigen IP-plannen.
We lossen connectiviteitsproblemen met het bedrijfsnetwerk van de klant op. Een aparte uitdaging is de integratie van VDI met de infrastructuur van de klant. Als het bedrijf zijn bedrijfs-systemen in onze datacenter heeft, kunnen we eenvoudig een netwerkkabel trekken van zijn apparatuur naar de firewall. Maar vaker hebben we te maken met een externe locatie – een andere datacenter of kantoor van de klant. In dit geval denken we na over veilige uitwisseling met de locatie en bouwen we een site-to-site VPN met behulp van IPsec VPN.
Schema's kunnen variëren, afhankelijk van de complexiteit van de infrastructuur. Soms is het voldoende om slechts één kantoornetwerk aan de VDI te koppelen - daar is statische routering genoeg. In grote bedrijven zijn er veel netwerken die voortdurend veranderen; hier heeft de klant dynamische routering nodig. Wij maken gebruik van verschillende protocollen: er zijn al gevallen geweest met OSPF (Open Shortest Path First), GRE-tunnels (Generic Routing Encapsulation) en BGP (Border Gateway Protocol). FortiGate ondersteunt netwerktechnologieën in afzonderlijke VDOM's, zonder invloed op andere klanten.
Je kunt ook een GOST-VPN opzetten - encryptie op basis van gecertificeerde middelen van de FSB van de Russische Federatie. Bijvoorbeeld met oplossingen van klasse KS1 in de virtuele omgeving 'S-Terra virtuele gateway' of PAK ViPNet, APKSH 'Continent', 'S-Terra'.
We stellen Group Policies in. We stemmen groepsbeleid af met de klant dat wordt toegepast op de VDI. Hier verschillen de configuratieprincipes niet van de beleidsinstellingen op kantoor. We configureren integratie met Active Directory en delegeren aan klanten het beheer van sommige groepsbeleid. Klantbeheerders kunnen beleid toepassen op het object Computer, de organisatorische eenheid in Active Directory beheren en gebruikers aanmaken.
Op FortiGate schrijven we voor elke klant VDOM een netwerk beveiligingsbeleid, stellen toegangslimieten in en configureren verkeerscontrole. We gebruiken verschillende modules van FortiGate:
- de IPS-module controleert het verkeer op malware en voorkomt inbraken;
- de antivirus beschermt de werkstations tegen malware en spyware;
- webfiltering blokkeert toegang tot onbetrouwbare bronnen en sites met schadelijke of ongepaste inhoud;
- firewall-instellingen kunnen gebruikers alleen toegang verlenen tot bepaalde websites op internet.
Soms wil de klant zelf het toegang van werknemers tot websites beheren. Dit verzoek komt vaker van banken: beveiligingsdiensten eisen dat de controle over toegang bij het bedrijf blijft. Dergelijke bedrijven monitoren zelf het verkeer en passen regelmatig beleidsinstellingen aan. In dat geval richten we al het verkeer van FortiGate naar de klant. Hiervoor gebruiken we een geconfigureerde koppeling met de infrastructuur van het bedrijf. Vervolgens stelt de klant zelf de toegangsregels voor het bedrijfsnetwerk en internet in.
We monitor events at the booth. Together with FortiGate, we use FortiAnalyzer – a log collector from Fortinet. It allows us to view all event logs on VDI in one place, identify suspicious activities, and track correlations.
One of our clients uses Fortinet products in their office. For them, we configured log export – this way, the client can analyze all security events for office machines and virtual desktops.
How we protect virtual desktops
From known threats. If the client wants to manage antivirus protection independently, we additionally install Kaspersky Security for virtual environments.
This solution works well in the cloud. We are all used to the classic Kaspersky antivirus being a 'heavy' solution. In contrast, Kaspersky Security for virtual environments does not overload virtual machines. All virus databases are stored on a server, which issues verdicts for all virtual machines in the cluster. Only a lightweight agent is installed on the virtual desktop. It sends files for verification to the server.
This architecture simultaneously provides file protection, internet protection, attack protection, and does not reduce the performance of virtual machines. At the same time, the client can make their own exceptions in file protection. We assist with the basic setup of the solution. We will discuss its features in a separate article.
From unknown threats. To do this, we connect FortiSandbox – a 'sandbox' from Fortinet. We use it as a filter in case the antivirus misses a 'zero-day' threat. After downloading a file, we first check it with antivirus before sending it to the 'sandbox'. FortiSandbox emulates a virtual machine, runs the file, and observes its behavior: which registry objects it accesses, whether it sends external requests, and so on. If the file behaves suspiciously, the virtual machine in the sandbox is deleted, and the malicious file does not reach the user’s VDI.
How we set up a secure connection to VDI
We check the device's compliance with information security requirements. Sinds het begin van thuiswerken hebben klanten ons benaderd met verzoeken: zorg voor een veilige werkomgeving voor gebruikers op hun persoonlijke computers. Iedere beveiligingsspecialist weet dat het moeilijk is om thuisapparaten te beschermen: je kunt daar niet de juiste antivirussoftware installeren of groepsbeleid toepassen, omdat dit geen kantoorkapitaal is.
Standaard wordt VDI een veilige 'tussenlaag' tussen het persoonlijke apparaat en het bedrijfsnetwerk. Voor de bescherming van VDI tegen aanvallen vanuit de gebruikersmachine schakelen we het klembord uit en verbieden we USB-doorvoer. Maar dit maakt het persoonlijke apparaat zelf niet veilig.
Het probleem lossen we op met behulp van FortiClient. Dit is een hulpmiddel voor endpoint-bescherming. Medewerkers van het bedrijf installeren FortiClient op hun persoonlijke computers en gebruiken het om verbinding te maken met de virtuele werkplek. FortiClient lost meteen 3 taken op:
- het wordt een 'single point of access' voor de gebruiker;
- het controleert of er een antivirus op de persoonlijke computer staat en of de laatste OS-updates aanwezig zijn;
- het bouwt een VPN-tunnel voor veilige toegang.
De medewerker krijgt alleen toegang als hij de controle doorstaat. De virtuele werkplekken zijn bovendien niet toegankelijk vanuit het internet, wat betekent dat ze beter beschermd zijn tegen aanvallen.
Als het bedrijf zelf de endpoint-bescherming wil beheren, bieden we FortiClient EMS (Endpoint Management Server) aan. De klant kan zelf het scannen van werkplekken instellen en indringers voorkomen, en een whitelist van adressen samenstellen.
We voegen authentifactiefactoren toe. Standaard authenticeren gebruikers via Citrix Netscaler. Ook hier kunnen we de veiligheid versterken met behulp van multi-factorauthenticatie op basis van SafeNet-producten. Dit onderwerp verdient afzonderlijke aandacht, hierover zullen we ook in een apart artikel spreken.
We hebben in het afgelopen jaar veel ervaring opgedaan met verschillende oplossingen. De VDI-service wordt separaat ingesteld voor elke klant, daarom kozen we voor de meest flexibele instrumenten. Misschien voegen we in de nabije toekomst nog iets toe en delen we onze ervaringen.
Op 7 oktober om 17.00 uur vertellen mijn collega's over virtuele werkplekken tijdens het webinar 'Is VDI nodig, of hoe organiseer je remote werken?'
, als je wilt bespreken wanneer de technologie VDI geschikt is voor bedrijven, en wanneer het beter is om andere methoden te gebruiken.
Bron: habr.com
