

Hallo, vrienden! In hebben we de basisprincipes van het werken met logs op FortiAnalyzer bestudeerd. Vandaag gaan we verder en bekijken we de belangrijkste aspecten van het werken met rapporten: wat rapporten zijn, waaruit ze bestaan, hoe we bestaande rapporten kunnen bewerken en nieuwe rapporten kunnen aanmaken. Zoals gebruikelijk beginnen we met een beetje theorie, en daarna gaan we praktisch aan de slag met de rapporten. Onder deze regel staat het theoretische deel van de les, evenals een video-tutorial die zowel theorie als praktijk omvat.
Het belangrijkste doel van rapporten is om grote hoeveelheden gegevens die in logs zijn verzameld te combineren en op basis van de bestaande instellingen deze informatie op een leesbare manier weer te geven: in de vorm van grafieken, tabellen, diagrammen. In de onderstaande afbeelding staat een lijst met vooraf ingestelde rapporten voor FortiGate-apparaten (niet alle rapporten zijn opgenomen, maar ik denk dat zelfs deze lijst al laat zien dat er zelfs “uit de doos” veel interessante en nuttige rapporten kunnen worden opgebouwd).
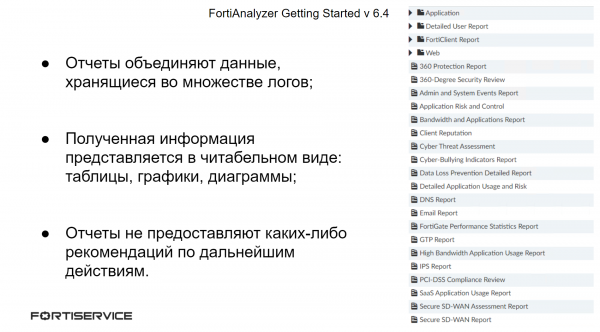
Maar rapporten geven alleen de gevraagde informatie op een leesbare manier weer - ze bevatten geen aanbevelingen voor verdere acties met de ontdekte problemen.
De belangrijkste onderdelen van rapporten zijn de grafieken. Elk rapport bestaat uit één of meerdere grafieken. Grafieken bepalen welke informatie uit de logs moet worden gehaald en in welk formaat deze moet worden weergegeven. Voor het extraheren van informatie zijn datadatasets verantwoordelijk - SELECT-queries naar de database. Het is in de datasets precies gedefinieerd waar en welke informatie moet worden gehaald. Zodra de benodigde gegevens uit de query komen, worden de weergave-instellingen toegepast. Het resultaat zijn de verkregen gegevens die in tabellen, grafieken of diagrammen van verschillende types worden gepresenteerd.
In de SELECT-query worden verschillende opdrachten gebruikt waarmee de voorwaarden voor de geëxtraheerde informatie worden opgegeven. Het belangrijkste om te onthouden is dat deze opdrachten in een bepaalde volgorde moeten worden toegepast, precies in die volgorde die hieronder wordt gegeven:
FROM - de enige opdracht die verplicht is in een SELECT-query. Deze geeft aan uit welk type logs de informatie moet worden gehaald;
WAAR — met deze opdracht worden voorwaarden voor de logs ingesteld (bijvoorbeeld een bepaalde naam van de applicatie/aanval/virus);
GROEPIER — deze opdracht stelt je in staat om informatie te groeperen op een of meerdere relevante kolommen;
SORTEER OP — met deze opdracht kun je de uitvoer van informatie sorteren op rijen;
BEPERKEN — Beperkt het aantal records dat door de query wordt geretourneerd.
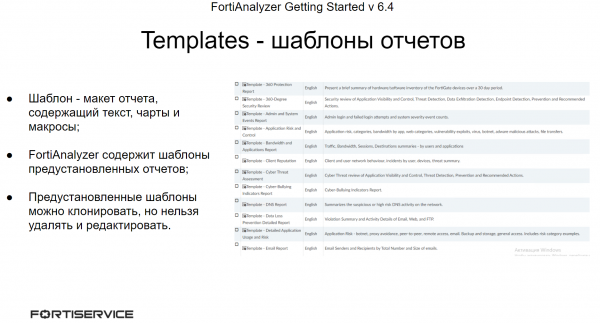
FortiAnalyzer bevat vooraf ingestelde sjablonen voor rapporten. Sjablonen zijn de zogenaamde opmaak van het rapport — ze bevatten de tekst van het rapport, de grafieken en macro's. Met sjablonen kun je nieuwe rapporten maken als er minimale wijzigingen in de vooraf ingestelde nodig zijn. Echter, vooraf ingestelde rapporten kunnen niet worden bewerkt of verwijderd — je kunt ze kopiëren en de benodigde wijzigingen aanbrengen in de kopie. Ook is het mogelijk om je eigen sjablonen voor rapporten te creëren.
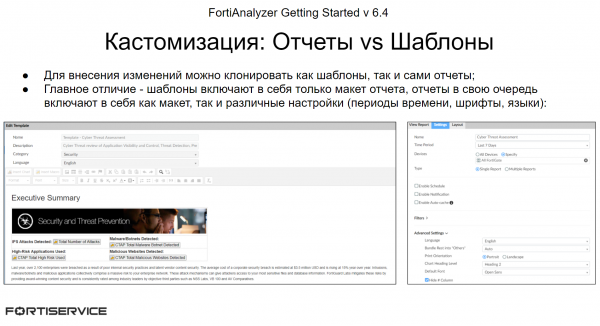
Soms kun je de volgende situatie tegenkomen: het vooraf ingestelde rapport is geschikt voor de taak, maar niet helemaal. Misschien moet je er bepaalde informatie aan toevoegen, of juist verwijderen. In dat geval zijn er twee opties: een sjabloon of het rapport zelf kopiëren en wijzigen. Hierbij moet je rekening houden met verschillende factoren.
Sjablonen zijn de opmaak voor het rapport, ze bevatten grafieken en de tekst van het rapport, niet meer dan dat. De rapporten zelf bevatten naast de zogenaamde 'opmaak' verschillende rapportparameters: taal, lettertype, tekstkleur, generatieperiode, informatiefiltering, enzovoort. Daarom, als je alleen wijzigingen in de opmaak van het rapport wilt aanbrengen, kun je sjablonen gebruiken. Als je extra configuratie voor het rapport nodig hebt, kun je het rapport zelf (eigenlijk een kopie daarvan) bewerken.
Op basis van sjablonen kunnen meerdere soortgelijke rapporten worden gemaakt, dus als je veel op elkaar lijkende rapporten moet maken, is het beter om sjablonen te gebruiken.
Als de vooraf ingestelde sjablonen en rapporten je niet passen, kun je zowel een nieuw sjabloon als een nieuw rapport creëren.
Daarnaast biedt FortiAnalyzer de mogelijkheid om rapporten naar afzonderlijke beheerders via e-mail te verzenden of deze naar externe servers te exporteren. Dit gebeurt met behulp van het Output Profile mechanisme. In elk administratief domein worden afzonderlijke Output Profiles ingesteld. Bij de configuratie van het Output Profile worden de volgende parameters bepaald:
- Formaten van verzonden rapporten — PDF, HTML, XML of CSV;
- De bestemming waar de rapporten naartoe worden gestuurd. Dit kan het e-mailadres van de beheerder zijn (hiervoor moet FortiAnalyzer aan de mailserver worden gekoppeld, dit hebben we in de vorige les besproken). Het kan ook een externe bestanden server zijn — FTP, SFTP, SCP;
- Je kunt aangeven wat er met de lokale rapporten moet gebeuren die op het apparaat zijn achtergebleven na verzending — ze laten staan of verwijderen.
Indien nodig is er de mogelijkheid om de generatie van rapporten te versnellen. We beschouwen twee methodes:
Bij het aanmaken van een rapport bouwt FortiAnalyzer grafieken op uit vooraf gecompileerde SQL cachegegevens, bekend als hcache. Als de hcache-gegevens niet zijn aangemaakt bij de start van het rapport, moet het systeem eerst de hcache aanmaken en dan het rapport opstellen. Dit vergroot de tijd die nodig is voor het genereren van het rapport. Echter, als er geen nieuwe logboeken voor het rapport zijn ontvangen, zal de tijd voor het opnieuw genereren van het rapport aanzienlijk verminderen, aangezien de hcache-gegevens al zijn gecompileerd.
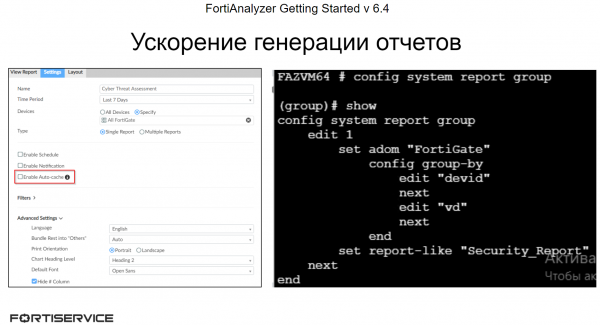
Om de prestaties van het rapportgeneratieproces te verbeteren, kun je automatische hcache-creatie inschakelen in de rapportinstellingen. In dit geval wordt de hcache automatisch bijgewerkt wanneer nieuwe logboeken binnenkomen. Een voorbeeld van de instellingen is hieronder weergegeven.
Dit proces gebruikt veel systeemresources (vooral voor rapporten die veel tijd vereisen voor dataverzameling), dus na inschakeling moet de status van FortiAnalyzer worden gecontroleerd: is de belasting sterk toegenomen, is er sprake van kritieke resourceconsumptie. Als FortiAnalyzer de belasting niet aankan, is het beter dit proces uit te schakelen.
Tevens moet opgemerkt worden dat automatische hcache-updates standaard zijn geactiveerd voor geplande rapporten.
De tweede manier om de generatie van rapporten te versnellen — groepering:
Als dezelfde (of vergelijkbare) rapporten worden gegenereerd voor verschillende FortiGate-apparaten (of andere Fortinet-apparaten), kan het genereren van deze rapporten aanzienlijk worden versneld door ze te groeperen. Rapportgroepering kan het aantal hcache-tabellen verminderen en de automatische caching-tijd versnellen, waardoor de generatie van rapporten wordt versneld.
In het voorbeeld dat hieronder is weergegeven, worden rapporten waarvan de naam de reeks Security_Report bevat, gegroepeerd op de parameter Device ID.
In de videotutorial wordt het theoretische materiaal, dat hierboven is besproken, gepresenteerd, evenals praktische aspecten van het werken met rapporten - van het maken van eigen datasets en grafieken, sjablonen en rapporten tot het instellen van het doorsturen van rapporten naar beheerders. Veel kijkplezier!
In de volgende les zullen we verschillende aspecten van het beheer van FortiAnalyzer bekijken, evenals het licentiemodel ervan. Volg ons zodat u het niet mist .
U kunt ook de updates volgen op de volgende bronnen:
Bron: habr.com
