

Bron: Acunetix
Red Teaming (aanval door het 'rode team') is een uitgebreide simulatie van echte aanvallen met als doel de cybersecurity van systemen te beoordelen. Een 'rood team' bestaat uit een groep (specialisten die een penetratietest uitvoeren op systemen). Ze kunnen zowel extern ingehuurd worden als medewerkers van uw organisatie zijn, maar in alle gevallen is hun rol hetzelfde: de acties van aanvallers imiteren en proberen toegang te krijgen tot uw systeem.
Naast de 'rode teams' zijn er ook andere teams in cybersecurity. Zo werkt het 'blauwe team' (Blue Team) samen met het rode team, maar is hun focus gericht op het verbeteren van de beveiliging van de systeeminfrastructuur van binnenuit. Het 'paarse team' (Purple Team) is de schakel die de twee andere teams helpt bij het ontwikkelen van aanvalstrategieën en beschermingsmaatregelen. Desondanks is red teaming een van de minst begrepen methoden voor cybersecuritybeheer, en veel organisaties aarzelen nog steeds om deze praktijk toe te passen.
In dit artikel zullen we in detail uitleggen wat er schuilgaat achter het concept Red Teaming, en hoe de implementatie van praktijken voor uitgebreide simulatie van echte aanvallen kan helpen de beveiliging van uw organisatie te verbeteren. Het doel van dit artikel is om te laten zien hoe deze methode de beveiliging van uw informatiesystemen aanzienlijk kan verhogen.
Red Teaming: overzicht
Hoewel de termen 'rood' en 'blauw' tegenwoordig voornamelijk worden geassocieerd met de informatietechnologie en cybersecurity, zijn deze concepten bedacht door het leger. Over het algemeen hoorde ik voor het eerst over deze termen in het leger. Het werk als analist in cybersecurity in de jaren '80 verschilde in veel opzichten van vandaag: de toegang tot versleutelde computersystemen was veel beperkter dan nu.
In andere opzichten was mijn eerste ervaring met militaire spellen — modellering, simulatie en organisatie van interactie — heel vergelijkbaar met het huidige proces van uitgebreide aanvalssimulatie, dat wijdverbreid is in de cyberbeveiliging. Net als nu, werd er veel aandacht besteed aan het gebruik van sociale-engineeringtechnieken om werknemers te overtuigen 'de vijand' onrechtmatige toegang tot militaire systemen te geven. Daarom, hoewel de technische methoden voor aanvalssimulatie aanzienlijk zijn gevorderd vergeleken met de jaren '80, is het belangrijk op te merken dat veel van de basisinstrumenten van de competitieve aanpak, vooral de technieken van sociale engineering, in grote mate platformonafhankelijk blijven.
De belangrijkste waarde van uitgebreide simulatie van echte aanvallen is ook sinds de jaren '80 niet veranderd. Door een aanval op uw systemen te simuleren, kunt u gemakkelijker kwetsbaarheden ontdekken en begrijpen hoe ze kunnen worden misbruikt. En hoewel red teaming vroeger voornamelijk werd gebruikt door 'witte hackerts' en cyberbeveiligingsprofessionals die kwetsbaarheden zochten door middel van penetratietests, krijgt deze methode nu een bredere toepassing in de cyberbeveiliging en het bedrijfsleven.
De sleutel tot red teaming is het begrip dat je in werkelijkheid geen inzicht kunt krijgen in de beveiliging van je systemen totdat ze zijn aangevallen. In plaats van jezelf bloot te stellen aan het risico van een aanval door echte kwaadwillenden, is het veel veiliger om zo'n aanval te simuleren met behulp van een 'rood team'.
Red Teaming: gebruikscenario's
Een eenvoudige manier om de basisprincipes van red teaming te begrijpen, is door naar een paar voorbeelden te kijken. Hier zijn er twee:
- Scenario 1. Stel je voor dat er een pentest is uitgevoerd op de klantenservicewebsite, en de test is succesvol verlopen. Dit zou aanvankelijk suggereren dat alles in orde is. Echter, later ontdekt de 'rode team' in het kader van een uitgebreide aanvalssimulatie dat, hoewel de klantenservice-applicatie zelf in orde is, de functie voor externe chatpersonen mensen niet nauwkeurig kan identificeren, wat de mogelijkheid biedt om klantenservicemedewerkers te misleiden om hun e-mailadres in het account te wijzigen (waardoor een nieuwe persoon, de aanvaller, toegang kan krijgen).
- Scenario 2. Tijdens de pentest werd ontdekt dat alle middelen voor VPN en externe toegang beveiligd zijn. Echter, daarna weet een vertegenwoordiger van het 'rode team' ongemerkt langs de receptie te komen en een laptop van een van de medewerkers mee te nemen.
In beide eerder genoemde gevallen controleert het 'rode team' niet alleen de betrouwbaarheid van elk systeem afzonderlijk, maar ook het gehele systeem op zwakke plekken.
Wie heeft behoefte aan een uitgebreide simulatie van aanvallen?
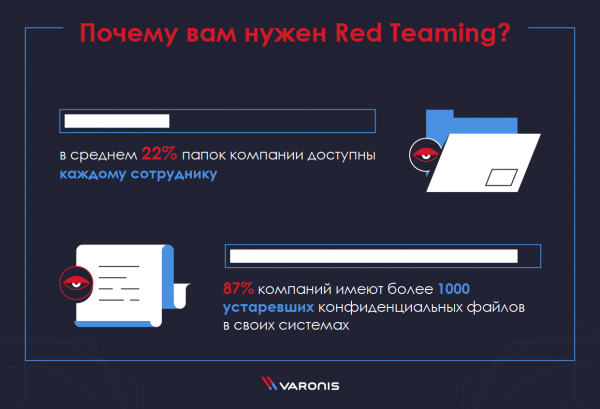
In het kort kan vrijwel elk bedrijf profiteren van red teaming. Zoals aangetoond , blijkt een schrikbarend aantal organisaties ten onrechte overtuigd te zijn van hun volledige controle over hun gegevens. We hebben ontdekt dat gemiddeld 22% van de bedrijfsbestanden toegankelijk is voor elke medewerker, en dat 87% van de bedrijven meer dan 1000 verouderde vertrouwelijke bestanden in hun systemen heeft.
Als uw bedrijf niet in de technologie sector werkt, lijkt het misschien dat red teaming u niet veel voordeel zal bieden. Maar dat is niet waar. Cyberbeveiliging is niet alleen het beschermen van vertrouwelijke informatie.
Cybercriminelen proberen net zo goed toegang te krijgen tot technologieën, ongeacht de sector van het bedrijf. Ze kunnen bijvoorbeeld proberen toegang te krijgen tot uw netwerk om hun activiteiten te verbergen terwijl ze een ander systeem of netwerk ergens anders ter wereld overnemen. Bij dit type aanval zijn uw gegevens niet belangrijk voor hen. Ze willen uw computers infecteren met malware om uw systeem te transformeren in een botnet.
Voor kleine bedrijven kan het moeilijk zijn om middelen te vinden voor het uitvoeren van red teaming. In dat geval kan het zinvol zijn om dit proces uit te besteden aan een externe partij.
Red Teaming: Aanbevelingen
De optimale tijd voor het uitvoeren van red teaming en de frequentie hangen af van de sector waarin u werkt en van de ontwikkeling van uw cyberbeveiligingsmiddelen.
In het bijzonder moeten automatiseringen worden getroffen voor acties zoals het onderzoeken van activa en het analyseren van kwetsbaarheden. Uw organisatie moet ook geautomatiseerde technologieën combineren met menselijke controle door regelmatig uitgebreide penetratietests uit te voeren.
Na het voltooien van meerdere bedrijfsrondes van penetratietests en het zoeken naar kwetsbaarheden, kunt u beginnen met een uitgebreide simulatie van een echte aanval. In dit stadium zal red teaming u aanzienlijke voordelen opleveren. Echter, het proberen om dit te doen voordat u de basis van cybersecurity op orde heeft, zal niet veel opleveren.
Een team van 'witte hackers' kan waarschijnlijk zo snel en eenvoudig een onvoorbereid systeem in gevaar brengen dat u te weinig informatie krijgt om verdere stappen te ondernemen. Voor een echt effect moet de informatie die door het 'rode team' is verzameld, worden vergeleken met eerdere penetratietests en kwetsbaarheidsbeoordelingen.
Wat is penetratietesten?
Een uitgebreide simulatie van een echte aanval (Red Teaming) wordt vaak verward met , maar deze twee methoden verschillen enigszins. Meer precies, penetratietesten is slechts één van de methoden van red teaming.
De rol van een pentester . Het werk van pentesters is onderverdeeld in vier hoofdfasen: planning, informatieverzameling, aanval en rapportage. Zoals u kunt zien, doen pentesters meer dan alleen softwarekwetsbaarheden zoeken. Ze proberen zich in de plaats van hackers te verplaatsen en zodra ze in uw systeem zijn, begint hun echte werk.
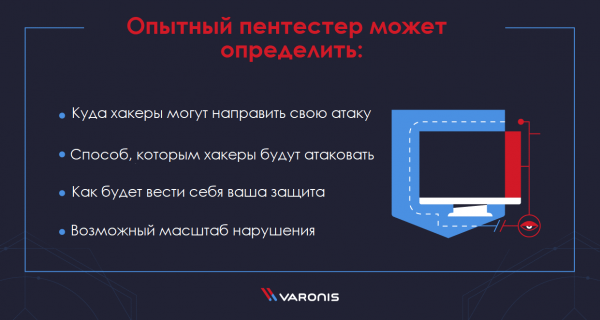
Ze ontdekken kwetsbaarheden en voeren vervolgens nieuwe aanvallen uit op basis van de verkregen informatie, terwijl ze zich door de mappenstructuur bewegen. Dit is wat specialisten die een penetratietest uitvoeren, onderscheidt van diegenen die alleen worden ingehuurd om kwetsbaarheden te zoeken met behulp van software voor het scannen van poorten of virusscanners. Een ervaren pentester kan bepalen:
- waar hackers hun aanvallen op kunnen richten;
- de methode die hackers zullen gebruiken voor de aanval;
- hoe uw verdediging zal reageren;
- de mogelijke omvang van de inbreuk.
Penetratietesten zijn gericht op het identificeren van kwetsbaarheden op applicatie- en netwerkniveau, evenals mogelijkheden om fysieke beveiligingsbarrières te overwinnen. Terwijl automatische tests enkele cyberbeveiligingsproblemen kunnen onthullen, houdt handmatige penetratietesting bovendien rekening met de kwetsbaarheid van het bedrijf voor aanvallen.
Red Teaming vs. penetratietesten
Penetratietests zijn ongetwijfeld belangrijk, maar ze zijn slechts een onderdeel van een breder scala aan activiteiten die bij red teaming plaatsvinden. De activiteiten van het 'rode team' hebben veel bredere doelen dan die van pentesters, die vaak gewoon proberen toegang te krijgen tot het netwerk. In red teaming zijn vaak meer mensen, middelen en tijd betrokken, omdat de specialisten van het 'rode team' diep graven om het werkelijke niveau van risico en kwetsbaarheid in technologieën, evenals menselijke en fysieke activa van de organisatie, volledig te begrijpen.
Daarnaast zijn er andere verschillen. Red teaming wordt doorgaans gebruikt door organisaties met meer volwassen en ontwikkelde cyberbeveiligingsmaatregelen (hoewel dit in de praktijk niet altijd het geval is).
Dit zijn meestal bedrijven die al penetratietests hebben uitgevoerd en de meeste gevonden kwetsbaarheden hebben verholpen, en nu op zoek zijn naar iemand die opnieuw kan proberen toegang te krijgen tot vertrouwelijke informatie of de beveiliging op welke manier dan ook te omzeilen.
Daarom vertrouwt red teaming op een team van beveiligingsexperts die zich op een specifiek doel richten. Ze richten zich op interne kwetsbaarheden en maken gebruik van zowel elektronische als fysieke sociale-engineeringstechnieken ten opzichte van medewerkers van de organisatie. In tegenstelling tot pentesters haasten 'rode teams' zich niet tijdens hun aanvallen, omdat ze detectie willen vermijden, zoals een echte cybercrimineel zou doen.
Voordelen van Red Teaming
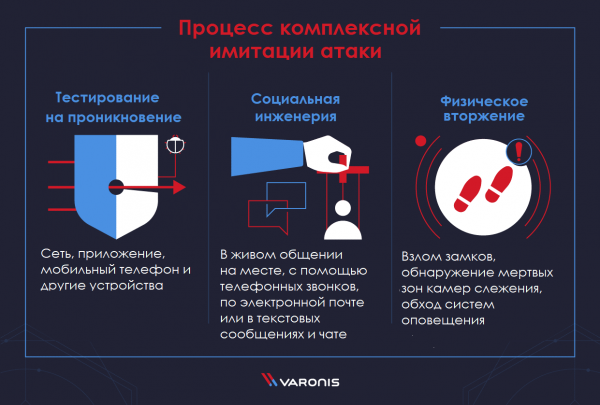
Er zijn veel voordelen aan uitgebreide simulaties van echte aanvallen, maar het belangrijkste is dat deze benadering een compleet beeld biedt van het niveau van de cyberbeveiliging binnen de organisatie. Een typisch proces voor de uitgebreide simulatie van een aanval omvat penetratietests (netwerk, applicatie, mobiele telefoon en andere apparaten), sociale engineering (in persoonlijke gesprekken ter plaatse, via telefoon, e-mail of tekstberichten en chat) en fysieke inbraak (het kraken van sloten, het opsporen van dode hoeken van bewakingscamera's, het omzeilen van alarm systemen). Als er kwetsbaarheden in een van deze aspecten van uw systeem zijn, zullen ze worden ontdekt.
Zodra kwetsbaarheden zijn ontdekt, kunnen ze worden verholpen. Een effectieve procedure voor aanvalssimulatie eindigt niet na het ontdekken van kwetsbaarheden. Nadat de beveiligingsgebreken duidelijk zijn vastgesteld, wilt u werken aan het verhelpen ervan en opnieuw testen. In feite begint het echte werk meestal pas na de inbraak van het 'rode team', wanneer u forensisch onderzoek naar de aanval uitvoert en probeert de vastgestelde kwetsbaarheden te verhelpen.
Naast deze twee belangrijke voordelen biedt red teaming ook een aantal andere voordelen. Zo kan het 'rode team':
- risico's en kwetsbaarheden voor aanvallen in belangrijke informatieve activa van het bedrijf identificeren;
- de methoden, tactieken en procedures van echte aanvallers simuleren in een omgeving met beperkte en gecontroleerde risico's;
- de capaciteit van uw organisatie beoordelen om complexe doelgerichte dreigingen te detecteren, te reageren en te voorkomen;
- nauwkeurige samenwerking met IT-beveiligingsafdelingen en 'blauwe teams' stimuleren om de gevolgen aanzienlijk te verminderen en uitgebreide praktische workshops te houden op basis van de ontdekte kwetsbaarheden.
Hoe werkt Red Teaming?
Een geweldige manier om het principe van red teaming te begrijpen, is door te kijken naar hoe het meestal gebeurt. Het gebruikelijke proces van uitgebreide aanvalssimulaties bestaat uit verschillende fasen:
- De organisatie stemt met het 'rode team' (intern of extern) het doel van de aanvallende activiteit af. Bijvoorbeeld, een dergelijk doel kan het verkrijgen van vertrouwelijke informatie van een specifieke server zijn.
- Daarna voert het "rode team" een verkenning van het doel uit. Dit resulteert in een schema van de doelsystemen, inclusief netwerkdiensten, webtoepassingen en interne portalen voor medewerkers.
- Daarna worden er kwetsbaarheden in het doelsysteem gezocht, die meestal worden gerealiseerd via phishing of XSS-aanvallen.
- Zodra toegangstokens zijn verkregen, gebruikt het "rode team" deze om verder onderzoek te doen naar andere kwetsbaarheden.
- Bij het ontdekken van andere kwetsbaarheden zal het "rode team" proberen zijn toegangsniveau te verhogen tot het vereiste niveau om het doel te bereiken.
- Wanneer er toegang wordt verkregen tot de doeldata of activa, wordt de aanvalstaak als voltooid beschouwd.
In feite zal een ervaren specialist van het "rode team" een groot aantal verschillende methoden gebruiken om elke van de genoemde stappen te doorlopen. De belangrijkste conclusie uit het bovenstaande voorbeeld is echter dat kleine kwetsbaarheden in afzonderlijke systemen kunnen uitgroeien tot catastrofale storingen wanneer ze in een keten worden samengevoegd.
Wat moet in overweging worden genomen bij het inschakelen van een "rood team"?
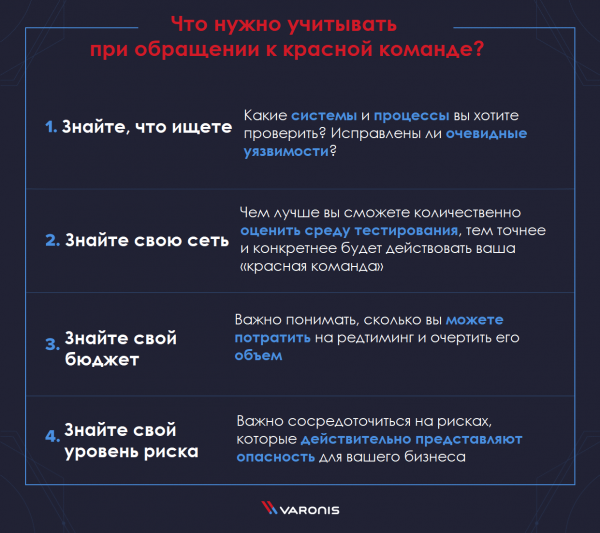
Om het meeste uit red teaming te halen, is het belangrijk om grondig voor te bereiden. De systemen en processen die door elke organisatie worden gebruikt, verschillen, en een kwalitatief hoogwaardig niveau van red teaming wordt bereikt wanneer het gericht is op het zoeken naar kwetsbaarheden specifiek in uw systemen. Om deze reden is het belangrijk om een aantal factoren in overweging te nemen:
Weet wat je zoekt
Het is belangrijk om eerst te begrijpen welke systemen en processen je wilt laten testen. Misschien weet je dat je een webtoepassing wilt testen, maar begrijp je niet goed wat dat precies betekent en welke andere systemen geïntegreerd zijn met jouw webtoepassingen. Daarom is het belangrijk dat je goed op de hoogte bent van je eigen systemen en alle voor de hand liggende kwetsbaarheden oplost voordat je begint met een uitgebreide simulatie van een echte aanval.
Ken je netwerk
Dit hangt samen met de vorige aanbeveling, maar heeft meer te maken met de technische kenmerken van je netwerk. Hoe beter je de testomgeving kwantitatief kunt beoordelen, des te nauwkeuriger en specifieker zal je "rode team" kunnen opereren.
Ken je budget
Red teaming kan op verschillende niveaus worden uitgevoerd, maar het simulerende van een volledig spectrum aan aanvallen op uw netwerk, inclusief sociale engineering en fysieke inbraken, kan een kostbare onderneming zijn. Om deze reden is het belangrijk te begrijpen hoeveel u kunt uitgeven aan zo'n controle en daar de reikwijdte van te bepalen.
Ken uw risiconiveau
Sommige organisaties kunnen een vrij hoog risiconiveau toestaan binnen hun standaard bedrijfsprocedures. Anderen moeten hun risiconiveau echter veel meer beperken, vooral als het bedrijf opereert in een sterk gereguleerde industrie. Daarom is het bij het uitvoeren van red teaming belangrijk om te focussen op de risico's die daadwerkelijk een bedreiging vormen voor uw bedrijf.
Red Teaming: tools en tactieken
Bij juiste uitvoering zal het 'rode team' een grootschalige aanval op uw netwerken uitvoeren met gebruik van alle tools en methoden die ook door hackers worden gebruikt. Dit omvat onder andere:
- Applicatiepenetratietests — gericht op het identificeren van tekortkomingen op applicatieniveau, zoals cross-site request forgery, invoerfouten, zwakke sessiebeheer en nog veel meer.
- Netwerkpenetratietests — gericht op het identificeren van tekortkomingen op netwerk- en systeemniveau, waaronder verkeerde configuraties, kwetsbaarheden in draadloze netwerken, niet-geautoriseerde diensten en meer.
- Fysieke penetratietests — controleert de effectiviteit, evenals de sterke en zwakke punten van fysieke beveiligingsmaatregelen in de echte wereld.
- Social engineering — gericht op het benutten van zwakke plekken in mensen en menselijke natuur, het testen van de vatbaarheid van mensen voor misleiding, overtuiging en manipulatie via e-mail phishing, telefonische oproepen en sms-berichten, evenals fysiek contact ter plaatse.
Al het bovenstaande zijn componenten van red teaming. Het is een grootschalige, laag-over-lage aanvalssimulatie, bedoeld om vast te stellen in hoeverre uw mensen, netwerken, applicaties en fysieke beveiligingsmaatregelen bestand zijn tegen een aanval van een echte aanvaller.
Voortdurende ontwikkeling van red teaming-methoden
De aard van complexe simulaties van echte aanvallen, waarbij 'rode teams' proberen nieuwe kwetsbaarheden in het beveiligingssysteem te vinden, terwijl 'blauwe teams' proberen deze te verhelpen, leidt tot een voortdurende ontwikkeling van methoden voor dergelijke tests. Om deze reden is het moeilijk om een actuele lijst van moderne red teaming-technieken samen te stellen, aangezien ze snel verouderen.
Daarom besteden de meeste professionals die red teaming uitvoeren, ten minste een deel van hun tijd aan het bestuderen van nieuwe kwetsbaarheden en methoden voor hun exploitatie, gebruikmakend van een verscheidenheid aan bronnen die door de 'rode team'-gemeenschap worden aangeboden. Hier zijn de meest populaire van dergelijke gemeenschappen:
- is een abonnementsdienst die online videolessen aanbiedt, voornamelijk gericht op penetratietests, evenals cursussen in digitale forensisch onderzoek, sociale engineering en assemblytaal voor informatiebeveiliging.
- is een 'offensive cybersecurity operator' die regelmatig een blog bijhoudt over methoden voor complexe simulaties van echte aanvallen en een goede bron van nieuwe benaderingen is.
- Twitter is ook een goede bron als je op zoek bent naar actuele informatie over red teaming. Je kunt het vinden via de hashtag en .
- is een andere ervaren red teaming-specialist die een nieuwsbrief uitgeeft en een uitgebreide hoeveelheid schrijft over moderne tendensen van 'rode teams'. Enkele van zijn recente artikelen zijn: "Purple Team pentesting betekent dat je rode en blauwe team gefaald hebben" en .
- Florian Hansemann
- MWR labs is een goede, hoewel zeer technische bron van nieuws over red teaming. Ze publiceren nuttige informatie voor rode teams .
- en hun Twitter-feed bevat tips voor het oplossen van problemen waarmee beveiligingstesters worden geconfronteerd.
- — een advocaat en 'white hat' hacker. In zijn Twitter-feed staan methoden die nuttig zijn voor 'red teams', zoals het schrijven van SQL-injecties en het vervalsen van OAuth-tokens.
- (ATT & CK) — is een zorgvuldig samengestelde kennisdatabase over het gedrag van aanvallers. Het volgt de fasen van de levenscyclus van aanvallers en de platforms waarop zij zich richten.
- — is een handboek voor hackers dat, hoewel het behoorlijk oud is, vele fundamentele technieken behandelt die nog steeds ten grondslag liggen aan een uitgebreide simulatie van echte aanvallen. De auteur Peter Kim heeft ook , waarin hij tips geeft over hacken en andere informatie.
- SANS Institute — een andere grote leverancier van opleidingsmateriaal op het gebied van cybersecurity. Hun , dat gewijd is aan digitale forensische wetenschap en incidentrespons, bevat het laatste nieuws over SANS-cursussen en tips van praktijkexperts.
- Een van de meest interessante nieuwsartikelen over red teaming is gepubliceerd in . Daar staan artikelen gericht op technologie, zoals de vergelijking van Red Teaming met penetratietests, en analytische artikelen zoals 'Manifest van de red team specialist'.
- Ten slotte is Awesome Red Teaming een community op GitHub die van bronnen biedt die aan Red Teaming zijn gewijd. Het behandelt vrijwel alle technische aspecten van de activiteiten van een 'red team', van het verkrijgen van initiële toegang, het uitvoeren van kwaadaardige acties tot het verzamelen en extraheren van gegevens.
'Blue team' — wat is dat?
Met zoveel 'gekleurde' teams kan het moeilijk zijn om te bepalen welk type je organisatie nodig heeft.
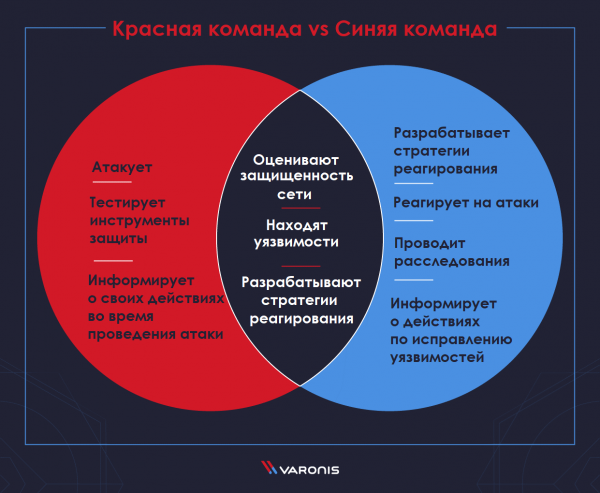
Een van de alternatieven voor het 'red team', of beter gezegd een ander type team dat samen met het 'red team' kan worden gebruikt, is het 'blue team'. Het 'blue team' evalueert ook de netwerkbeveiliging en identificeert eventuele kwetsbaarheden in de infrastructuur. Ze hebben echter een ander doel. Teams van dit type zijn nodig om manieren te vinden om verdedigingsmechanismen te beschermen, aan te passen en te hergroeperen, zodat incidentrespons veel effectiever kan worden.
Net als het 'rode team' moet het blauwe team dezelfde kennis hebben over de tactieken, technieken en procedures van aanvallers om op basis daarvan reactiestrategieën op te stellen. De verantwoordelijkheden van het 'blauwe team' beperken zich echter niet tot alleen het beschermen tegen aanvallen. Het draagt ook bij aan het versterken van de gehele beveiligingsinfrastructuur, bijvoorbeeld door gebruik te maken van een intrusiedetectiesysteem (IDS) dat een voortdurende analyse biedt van ongebruikelijke en verdachte activiteiten.
Hier zijn enkele van de stappen die het 'blauwe team' uitvoert:
- beveiligingsaudit, in het bijzonder DNS-audit;
- analyse van logbestanden en geheugen;
- analyse van netwerksdata-pakketten;
- risicoanalyse;
- analyse van digitale sporen;
- reverse engineering;
- DDoS-testen;
- ontwikkelen van scripts voor risicorealisatie.
Verschillen tussen het rode en blauwe team
Een veelgestelde vraag voor veel organisaties: welk team moeten ze het beste gebruiken - het rode of het blauwe? Deze vraag gaat vaak gepaard met een vriendschappelijke rivaliteit tussen mensen die 'aan weerszijden van de barricades' werken. In werkelijkheid heeft geen enkel team zin zonder het andere. Het juiste antwoord op deze vraag is dus dat beide teams belangrijk zijn.
Het 'rode team' valt aan en wordt gebruikt om de paraatheid van het 'blauwe team' voor verdediging te testen. Soms kan het 'rode team' kwetsbaarheden vinden die het 'blauwe team' volledig over het hoofd heeft gezien, en in dat geval moet het 'rode team' aantonen hoe deze kwetsbaarheden kunnen worden verholpen.
Voor beide teams is het van vitaal belang om samen te werken tegen cybercriminelen om de informatiebeveiliging te versterken.
Om deze reden heeft het geen zin om slechts één kant te kiezen of alleen in één type team te investeren. Het is belangrijk te onthouden dat het doel van beide partijen is om cybercriminaliteit te voorkomen.
Met andere woorden, bedrijven moeten wederzijds samenwerken met beide teams om een uitgebreide audit te garanderen - met logboeken van alle uitgevoerde aanvallen en controles, en aantekeningen van ontdekte bijzonderheden.
Het 'rode team' levert informatie over de operaties die ze hebben uitgevoerd tijdens de simulatie van de aanval, terwijl het blauwe team informatie verstrekt over de acties die ze hebben ondernomen om de hiaten op te vullen en ontdekte kwetsbaarheden te verhelpen.
Het belang van beide teams kan niet worden onderschat. Zonder hun constante beveiligingsaudits, penetratietests en het verbeteren van de infrastructuur zouden bedrijven niet op de hoogte zijn van hun eigen beveiligingsstatus. Tenminste, totdat er een databreach plaatsvindt en het pijnlijk duidelijk wordt dat de beveiligingsmaatregelen onvoldoende waren.
Wat is een 'paarse team'?
Het 'paarse team' is ontstaan uit pogingen om de rode en blauwe teams te combineren. Een 'paarse team' is eerder een concept dan een apart type team. Het moet worden gezien als een combinatie van het rode en blauwe team. Het betrekt beide teams en helpt hen om samen te werken.
Een 'paarse team' kan beveiligingsdiensten helpen de effectiviteit van het ontdekken van kwetsbaarheden, het zoeken naar bedreigingen en het monitoren van netwerken te verbeteren door nauwkeurig de gezamenlijke dreigingscenario's te modelleren en te helpen bij het creëren van nieuwe methoden voor het detecteren en voorkomen van bedreigingen.
Sommige organisaties zetten een 'paarse team' in voor eenmalige gerichte evenementen waarbij de beveiligingsdoelen, tijdlijnen en sleutelresultaten duidelijk zijn gedefinieerd. Dit omvat het erkennen van tekortkomingen in aanval en verdediging en het bepalen van toekomstige trainings- en technologiebehoeften.
Een alternatieve benadering die nu aan populariteit wint, is om het 'paarse team' te beschouwen als een conceptueel model dat door de hele organisatie werkt om een cultuur van cybersecurity te bevorderen en continue verbetering te ondersteunen.
Conclusie
Red Teaming, of complexe aanvalsimulatie, is een krachtige methode voor het testen van de kwetsbaarheden van het beveiligingssysteem van een organisatie, maar moet voorzichtig worden toegepast. In het bijzonder moet je ervoor zorgen dat je voldoende , anders kan het niet voldoen aan de verwachtingen die eraan zijn gesteld.
Red teaming kan kwetsbaarheden van je systeem blootleggen waarvan je je zelfs niet bewust was, en helpt deze aan te pakken. Door een concurrerende benadering tussen de blauwe en rode teams toe te passen, kun je de acties van een echte hacker modelleren, alsof hij je gegevens wilde stelen of je activa wilde beschadigen.
Bron: habr.com
