

Wij blijven u kennismaken met een wereld die zich verzet tegen phishing, de basisprincipes van sociale engineering bestudeert en zijn personeel opleidt. Vandaag hebben we Phishman te gast. Dit is een van de partners van TS Solution, die een geautomatiseerd systeem voor testen en opleiding van medewerkers aanbiedt. Kort samengevat de concepten:
Identificatie van de opleidingsbehoeften van specifieke medewerkers.
Praktische en theoretische cursussen voor medewerkers via het opleidingsportaal.
Flexibel systeem voor automatisering van het werk.
Introductie tot het product
Het bedrijf ontwikkelt sinds 2016 software gerelateerd aan test- en opleidingssystemen voor medewerkers van grote bedrijven in de cybersecuritysector. Onder de klanten zijn verschillende vertegenwoordigers uit sectoren: financiële, verzekerings-, handels-, grondstoffen- en industriële giganten – van M.Video tot Rosatom.
Biedt oplossingen
Phishman werkt samen met verschillende bedrijven (van kleine ondernemingen tot grote corporaties), er zijn aanvankelijk 10 medewerkers nodig. Laten we de prijsstelling en licentiestructuur bekijken:
Voor kleine bedrijven:
A) — productversie voor 10 tot 249 medewerkers met een startprijs voor een licentie vanaf 875 roebel. Bevat de belangrijkste modules: informatieverzameling (testverzending van phishing-e-mails), opleiding (3 basiscursussen in cybersecurity), automatisering (instelling van de algemene testmodus).
B) — productversie voor 10 tot 999 medewerkers met een startprijs voor een licentie vanaf 1120 roebel. In tegenstelling tot de Lite-versie biedt het de mogelijkheid tot synchronisatie met uw bedrijfs-AD-server, het opleidingsmodule bevat 5 cursussen.
Voor grote bedrijven:
A) — in deze oplossing is het aantal medewerkers niet beperkt, en wordt een uitgebreide aanpak voor de bewustwording van personeel op het gebied van IB aangeboden voor bedrijven van elke omvang, met de mogelijkheid om cursussen aan te passen aan de behoeften van de klant en het bedrijf. Synchronisatie met AD, SIEM, DLP-systemen is beschikbaar voor het verzamelen van informatie over medewerkers en het identificeren van gebruikers die training nodig hebben. Er is ondersteuning voor integratie met bestaande systemen voor afstandsonderwijs (SDE), en het abonnement omvat 7 basis IB-cursussen, 4 geavanceerde en 3 spelvormen. Een interessante optie voor een opleidingsaanval met behulp van USB-sticks (flashdrives) wordt ook ondersteund.
B) — de uitgebreide versie bevat alle opties van Enterprise, en introduceert de mogelijkheid om eigen connectors en rapporten te ontwikkelen (met behulp van Phishman-engineers).
Zo kan het product flexibel worden aangepast aan de specifieke behoeften van een onderneming en geïntegreerd in bestaande IB-leersystemen.
Introductie van het systeem
Voor het schrijven van het artikel hebben we een model ontwikkeld met de volgende specificaties:
Ubuntu Server vanaf versie 16.04.
4 GB RAM, 50 GB schijfruimte, een processor met een kloksnelheid van 1 GHz of hoger.
Windows Server met de rollen DNS, AD, MAIL.
Over het algemeen is de set standaard en vereist geen grote middelen, vooral gezien het feit dat u meestal al een AD-server heeft. Bij de implementatie zal een Docker-container worden geïnstalleerd, die automatisch toegang tot het beheer- en leerportaal instelt.
Onder de spoiler een typische netwerkstructuur met Fishman
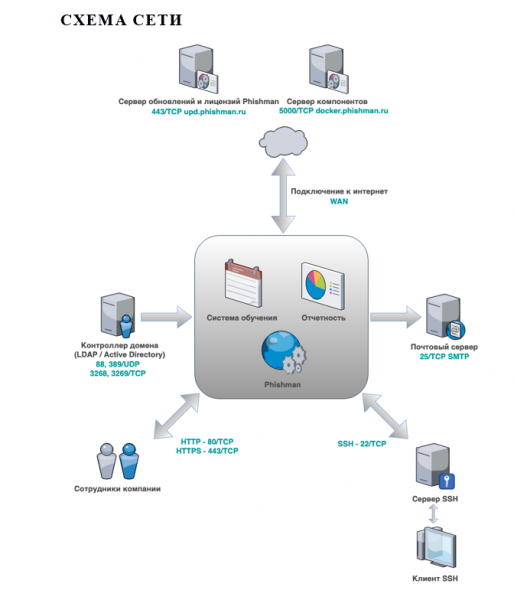 Typische netwerkstructuur
Laten we de interface van het systeem, de administratieve mogelijkheden en natuurlijk de functies verkennen.
Toegang tot het beheerportaal
Het Phishman-beheerportaal dient voor het beheren van de lijst met afdelingen en medewerkers van het bedrijf. Hier worden aanvallen uitgevoerd door phishing-e-mails te verzenden (in het kader van training), en de resultaten worden gepresenteerd in rapporten. U kunt er toegang toe krijgen via het IP-adres of de domeinnaam die u opgeeft bij de implementatie van het systeem.
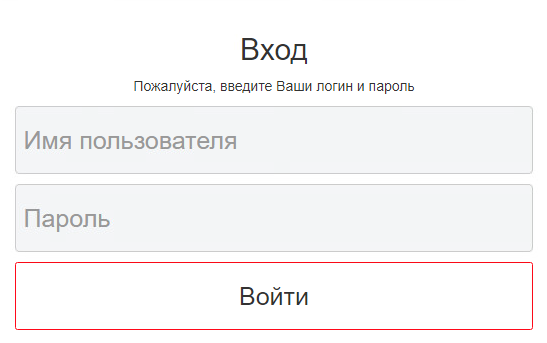 Inloggen op het Phishman-portaal
Op de startpagina heeft u handige widgets met statistieken over uw medewerkers beschikbaar:
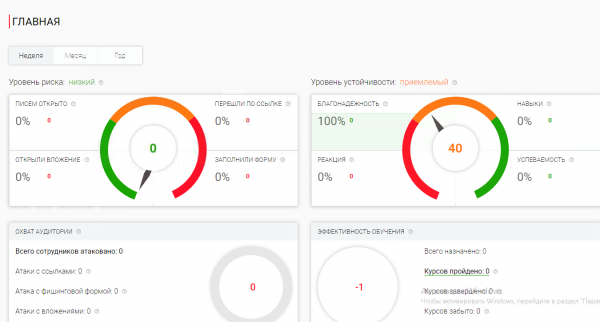 Startpagina van het Phishman-portaal
Toevoegen van medewerkers voor interacties
Vanuit het hoofdmenu kunt u naar de sectie “Medewerkers”, waar de lijst van alle werknemers van het bedrijf met indeling per afdeling te vinden is (handmatig of via AD). Hierin bevinden zich tools voor het beheer van hun gegevens, en er is de mogelijkheid om de structuur in overeenstemming met het personeelsbestand op te bouwen.
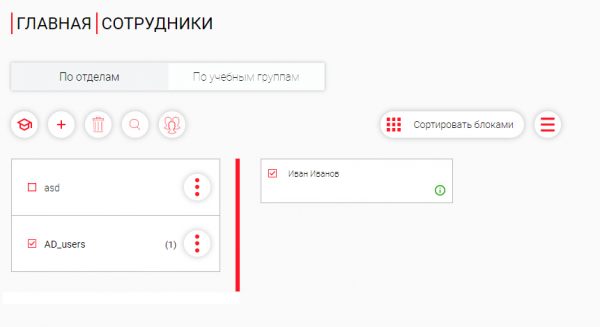 Gebruikerspaneel
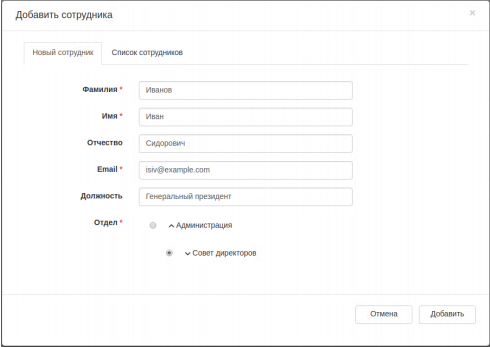 Kaart voor het aanmaken van een medewerker
Optioneel: integratie met AD is beschikbaar, wat het mogelijk maakt om het leerproces van nieuwe medewerkers soepel te automatiseren en algemene statistieken bij te houden.
Starten van medewerkerstraining
Nadat de informatie over de medewerkers van het bedrijf is toegevoegd, is het mogelijk om hen naar opleidingscursussen te sturen. Wanneer dit nuttig kan zijn:
nieuwe medewerker;
geplande training;
spoedcursus (er is een reden, beleidsgeving vereist waarschuwing).
Inschrijving is mogelijk voor zowel een individuele medewerker als voor een hele afdeling.
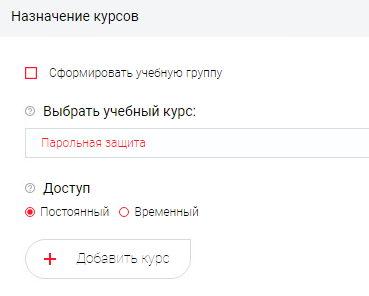 Vorming van een opleidingscursus
Waar opties:
studiegroep vormen (gebruikers samenvoegen);
keuze van de opleidingscursus (aantal afhankelijk van de licentie);
toegang (permanent of tijdelijk met opgegeven data).
Belangrijk!
Bij de eerste inschrijving voor cursussen ontvangt de medewerker een e-mail met inloggegevens voor het Leerportaal. De uitnodigingsinterface — sjabloon, is beschikbaar voor wijziging naar inzicht van de opdrachtgever.
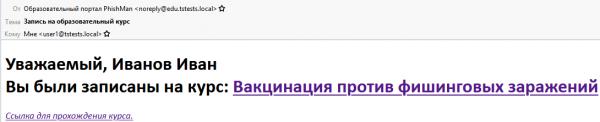 Voorbeeld van een uitnodigingsmail voor training
Als je op de link klikt, komt de medewerker op de opleidingsportal, waar zijn voortgang automatisch wordt bijgehouden en in de statistieken van de Phishman-beheerder wordt weergegeven.
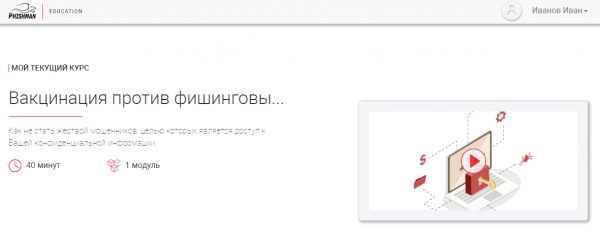 Voorbeeld van een cursus gestart door een gebruiker
Werken met aanvalssjablonen
Sjablonen stellen je in staat om gerichte opleidingsmailings van phishing-e-mails te versturen met de nadruk op sociale engineering.
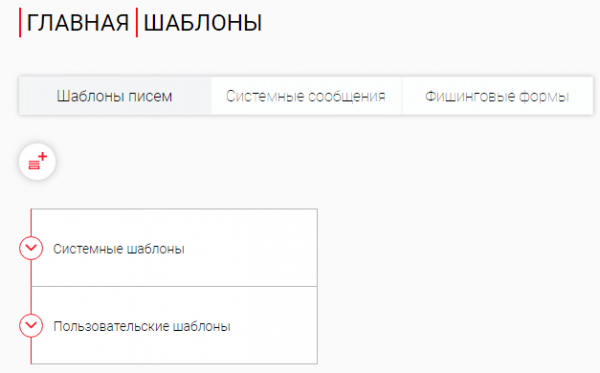 Sectie 'Sjablonen'
Sjablonen zijn onderverdeeld in categorieën, bijvoorbeeld:
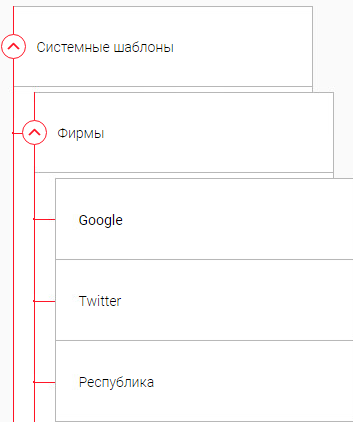 Tabblad voor het zoeken naar ingebouwde sjablonen in verschillende categorieën
Van elk van de kant-en-klare sjablonen zijn er gegevens beschikbaar, inclusief informatie over de effectiviteit.
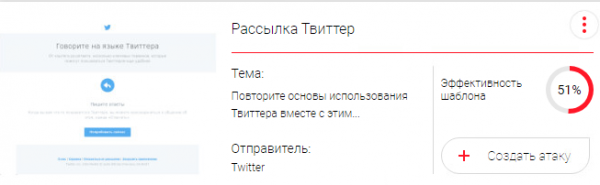 Voorbeeld van het sjabloon 'Twitter Mailing'
Het is ook vermeldenswaard dat er een handige mogelijkheid is om je eigen sjablonen te maken: het is voldoende om de tekst uit de e-mail te kopiëren en deze wordt automatisch omgezet in HTML-code.
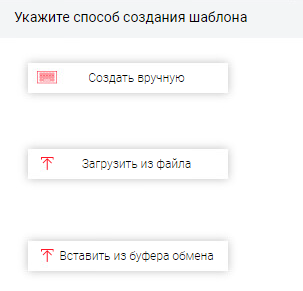
Opmerking:
als je terugkeert naar de inhoud , dan moesten we handmatig een sjabloon kiezen voor de voorbereiding van een phishingaanval. In de Enterprise-oplossing van Phishman zijn er veel geïntegreerde sjablonen en er is ondersteuning voor handige tools om eigen sjablonen te maken. Bovendien ondersteunt de leverancier actief klanten en kan hij helpen bij het toevoegen van unieke sjablonen, wat we veel effectiever achten.
Algemene instellingen en ondersteuning
In het gedeelte ‘Instellingen’ worden de parameters van het Phishman-systeem gewijzigd op basis van het toegangslevel van de huidige gebruiker (vanwege indelingsbeperkingen waren ze bij ons niet volledig toegankelijk).
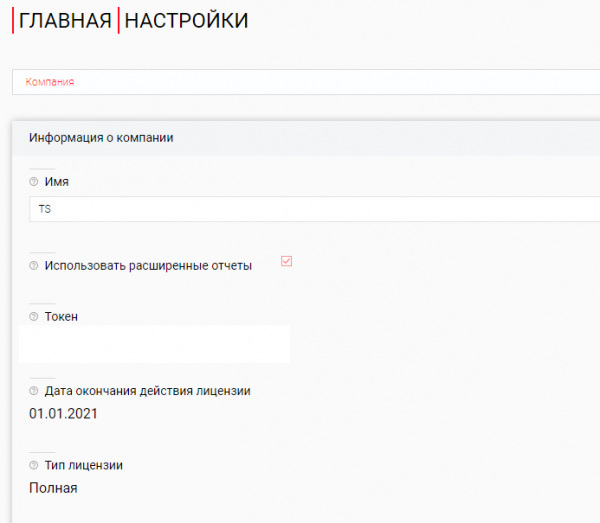 De interface van het gedeelte ‘Instellingen’
Laten we kort de mogelijkheden voor instellingen opsommen:
netwerkparameters (e-mailadres van de server, poort, versleuteling, authenticatie);
keuze van het trainingssysteem (integratie met andere LMS wordt ondersteund);
bewerken van verzend- en trainingssjablonen;
zwarte lijst van e-mailadressen (belangrijke functie om deelname aan phishingverspreidingen uit te sluiten, bijvoorbeeld voor bedrijfsleiders);
gebruikersbeheer (creëren, bewerken van toegangsaccounts);
updates (status bekijken en plannen).
Voor beheerders is het gedeelte ‘Hulp’ nuttig, hierin is toegang tot de gebruikershandleiding met een gedetailleerde uitleg van het gebruik van Phishman, het ondersteuningsadres en informatie over de systeemstatus beschikbaar.
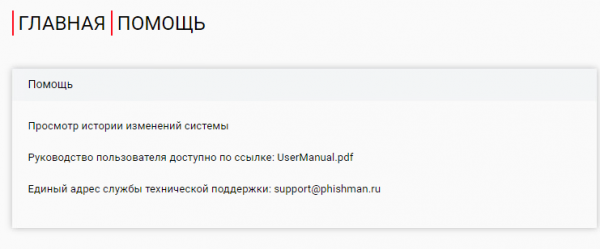 De interface van het gedeelte ‘Hulp’
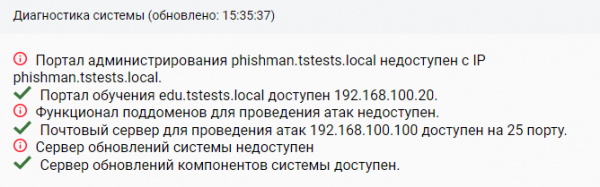 Informatie over de systeemstatus
Aanval en training
Na het bekijken van de basisopties en instellingen van het systeem, zullen we een trainingsaanval uitvoeren; hiervoor openen we het gedeelte ‘Aanvallen’.
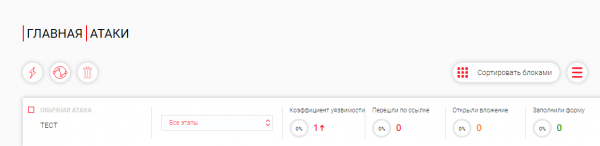 De interface van het bedieningspaneel ‘Aanvallen’
Hier kunnen we de resultaten van al uitgevoerde aanvallen bekijken, nieuwe aanvallen creëren, enz. We beschrijven de stappen voor het starten van een campagne.
Aanval starten
1) We geven de nieuwe aanval de naam ‘gegevenslek’.
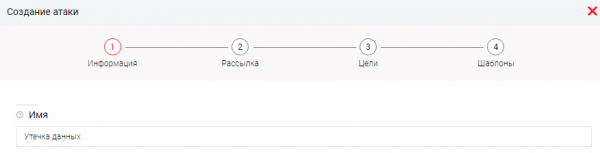
We definiëren de volgende instellingen:
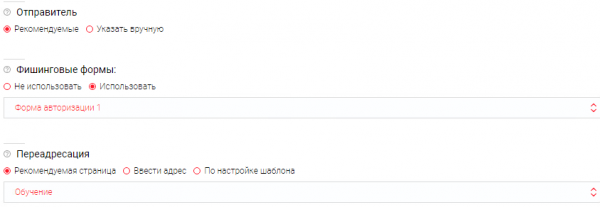
Waarbij:
Afzender → het verzenddomein (standaard van de leverancier) wordt opgegeven.
Phishingformulieren → wordt gebruikt in sjablonen om te proberen gegevens van gebruikers te verkrijgen; hierbij wordt alleen het feit van invoer vastgelegd, de gegevens worden niet opgeslagen.
Doorsturing → er wordt een omleiding opgegeven naar de pagina na het bezoek door de gebruiker.
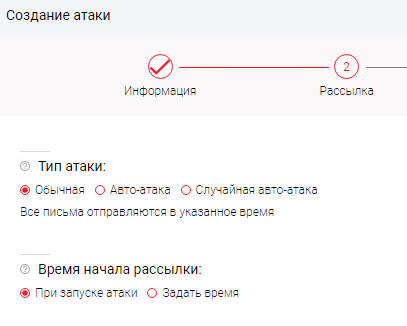
2) In de distributiefase wordt de verspreidingsmodus van de aanval opgegeven.
Waarbij:
Type aanval → er wordt aangegeven hoe en in welke tijd de aanval zal plaatsvinden. (de optie omvat een ongelijkmatige verspreidingsmodus, enz.)
Begin tijd van de verzending → hier het starttijdstip voor het verzenden van berichten opgeven.
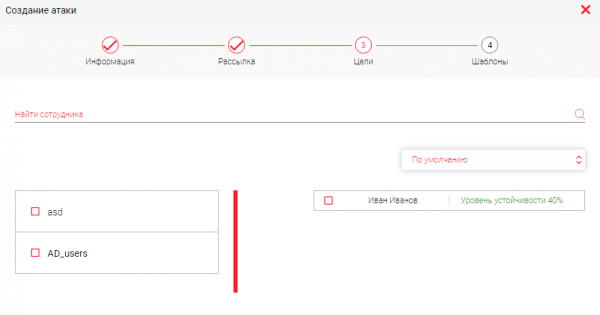
3) In de fase ‘Doelen’ worden medewerkers per afdeling of individueel opgegeven
4) Daarna geven we de aanvals-sjablonen op die we gebruiken:
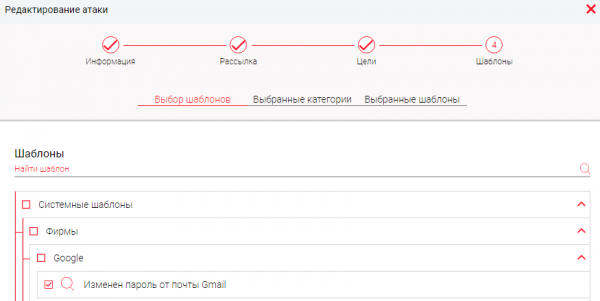
Dus, om de aanval te starten, hadden we nodig:
a) een aanvalssjabloon te creëren;
b) de verzendmodus op te geven;
c) doelen te kiezen;
d) het sjabloon van de phishing-e-mail te bepalen.
Controle van de resultaten van de aanval
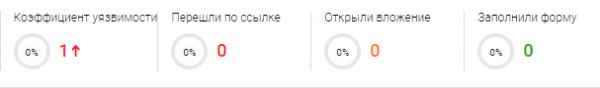
Aanvankelijk hebben we:
Vanuit het perspectief van de gebruiker lijkt er een nieuw e-mailbericht te zijn:

Als je het opent:
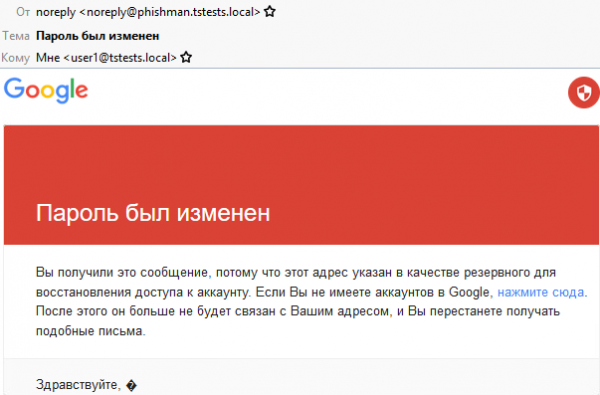
Als je op de link klikt, wordt je gevraagd om inloggegevens voor de e-mail in te voeren:
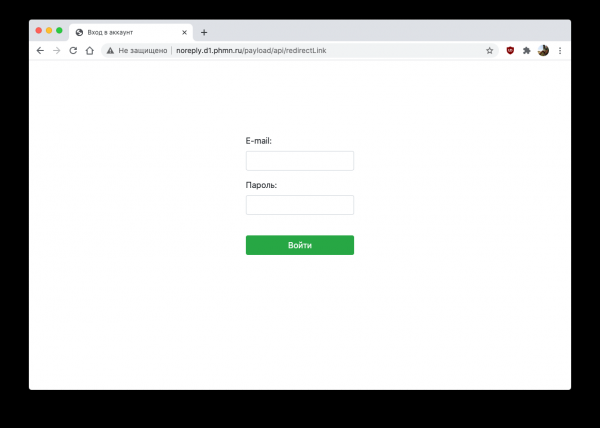
Tegelijkertijd bekijken we de statistieken van de aanval:
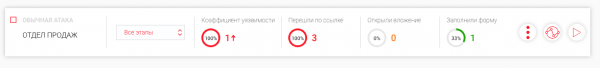
Belangrijk!
Het beleid van Phishman volgt strikt de normen en ethische richtlijnen, daarom worden de gegevens die door de gebruiker worden ingevoerd nergens opgeslagen; alleen het feit van de datalek wordt geregistreerd.
Rapporten
Alles wat hierboven is gedaan, moet worden onderbouwd met verschillende statistieken en algemene informatie over het opleidingsniveau van medewerkers. Voor monitoring is er een aparte sectie ‘Rapporten’.
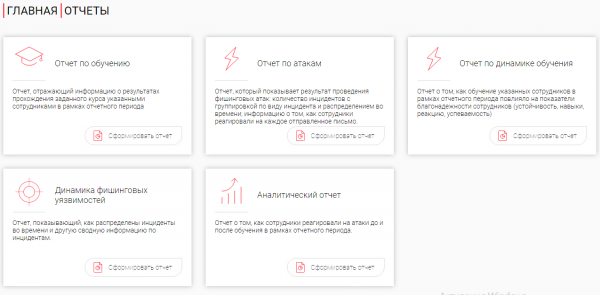
Dit omvat:
Een opleidingsrapport, dat informatie weerspiegelt over de resultaten van het voltooien van de cursus gedurende de rapportageperiode.
Een aanvalsrapport, dat de resultaten van phishingaanvallen toont (aantal incidenten, verdeling over tijd, enz.).
Een rapport over de voortgang van de opleiding, dat het leerresultaat van uw medewerkers weergeeft.
Een rapport over de dynamiek van phishing-kwetsbaarheden (samenvattende informatie over incidenten).
Een analytisch rapport (reactie van medewerkers op gebeurtenissen vóór/na).
Werken met het rapport
1) Klik op ‘Rapport genereren’.
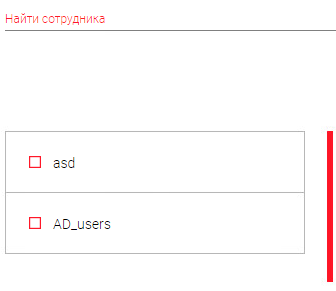
2) Geef de afdeling/medewerkers op voor het genereren van het rapport.
3) Kies de periode
4) Geef de interessante cursussen op
5) Genereer het eindrapport
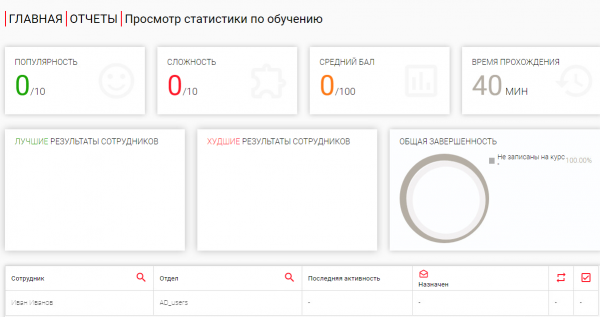
Zo helpen de rapporten om statistieken op een handige manier weer te geven en de resultaten van het opleidingsportaal en het gedrag van medewerkers te volgen.
Automatisering van het leren
Er is speciaal vermeldenswaardig dat er automatische regels kunnen worden gemaakt die beheerders helpen de logica van Phishman in te stellen.
Schrijven van een automatisch script
Om te configureren, moet je naar de sectie ‘Regels’ gaan. We worden gevraagd:
1) Geef de naam op en stel de tijd in voor de voorwaarde-controle.
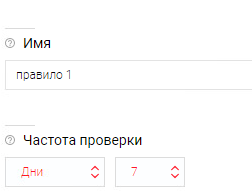
2) We creëren een gebeurtenis op basis van een van de bronnen (Phishing, Opleiding, Gebruikers). Als er meerdere zijn, kan de logische operator (EN / OF) worden gebruikt.
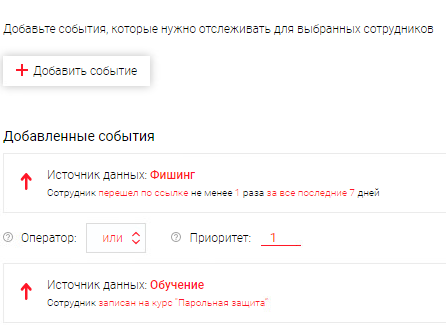
In ons voorbeeld hebben we de volgende regel gemaakt: “Als een gebruiker op een kwaadaardige link van een van onze phishingaanvallen klikt, wordt hij automatisch ingeschreven voor een opleidingscursus en ontvangt hij een uitnodiging per e-mail, en zijn voortgang wordt gevolgd.”
Optioneel:
—> Er is ondersteuning voor het aanmaken van verschillende regels op basis van bronnen (DLP, SIEM, Antivirus, Personeelsdiensten, enzovoort).
Scenario: “Als een gebruiker gevoelige informatie verzendt, registreert DLP het evenement en stuurt de gegevens naar Phishman, waar de regel wordt geactiveerd: een cursus toewijzen aan de werknemer over de omgang met vertrouwelijke informatie.”
Op deze manier kan de beheerder een deel van de routinematige processen verminderen (het sturen van werknemers naar training, het uitvoeren van geplande aanvallen, enzovoort).
Ter afsluiting
Vandaag hebben we kennisgemaakt met de Russische oplossing voor het automatiseren van het test- en opleidingsproces voor medewerkers. Het helpt bedrijven zich in te stellen op conformiteit met 187 FZ, PCI DSS, ISO 27001. De voordelen van training via Phishman zijn:
Aanpassing van cursussen — mogelijkheid om de inhoud van cursussen te wijzigen;
Branding — het creëren van een digitaal platform volgens uw bedrijfsnormen;
Offline werken — installatie op een eigen server;
Automatisering — het aanmaken van regels (scenario's) voor medewerkers;
Rapportage — statistieken over relevante gebeurtenissen;
Flexibiliteit in licenties — ondersteuning vanaf 10 gebruikers.
Als u geïnteresseerd bent in deze oplossing, kunt u altijd contact opnemen met , wij helpen u met het organiseren van een pilot en adviseren samen met vertegenwoordigers van Phishman. Dat was het voor vandaag, leer zelf en train uw medewerkers, tot ziens!
Bron: habr.com
