

In de iSCSI-subsystem code van de Linux-kernel is een kwetsbaarheid ontdekt (CVE-2021-27365) die een niet-bevoorrechte lokale gebruiker in staat stelt om code op kernelniveau uit te voeren en root-rechten in het systeem te verkrijgen. Er is een werkend prototype van de exploit beschikbaar voor testing. De kwetsbaarheid is verholpen in de kernelupdates 5.11.4, 5.10.21, 5.4.103, 4.19.179, 4.14.224, 4.9.260 en 4.4.260. De kernelpakketupdates zijn beschikbaar in de distributies Debian, Ubuntu, SUSE/openSUSE, Arch Linux en Fedora. Voor RHEL zijn er nog geen patches uitgebracht.
Het probleem wordt veroorzaakt door een fout in de functie iscsi_host_get_param() in de libiscsi-module, die in 2006 tijdens de ontwikkeling van het iSCSI-systeem is ingevoerd. Door het ontbreken van adequate groottecontroles, kunnen sommige stringattributen van iSCSI, zoals hostname of username, de waarde PAGE_SIZE (4 KB) overschrijden. De kwetsbaarheid kan worden benut door een niet-bevoorrechte gebruiker Netlink-berichten te sturen die iSCSI-attributen instellen op waarden die PAGE_SIZE overschrijden. Bij het lezen van deze attributen via sysfs of seqfs wordt code uitgevoerd die de attributen doorstuurt naar de sprintf-functie om ze naar een buffer te kopiëren, waarvan de grootte gelijk is aan PAGE_SIZE.
De exploitatie van de kwetsbaarheid in de distributies is afhankelijk van de ondersteuning voor het automatisch laden van de scsi_transport_iscsi-kernelmodule bij de poging om een NETLINK_ISCSI-socket te creëren. In distributies waar deze module automatisch wordt geladen, kan de aanval worden uitgevoerd ongeacht het gebruik van iSCSI-functionaliteit. Voor een succesvolle exploit is bovendien registratie van ten minste één iSCSI-transport vereist. Voor registratie kan de kernelmodule ib_iser worden gebruikt, die automatisch wordt geladen bij de poging van een niet-bevoorrechte gebruiker om een NETLINK_RDMA-socket te creëren.
Automatische lading van de modules die nodig zijn voor het toepassen van de exploit wordt ondersteund in CentOS 8, RHEL 8 en Fedora bij de installatie van het rdma-core pakket, dat een afhankelijkheid is voor enkele populaire pakketten en standaard wordt geïnstalleerd in configuraties voor werkstations, serversystemen met GUI en hostomgevingen voor virtualisatie. Het rdma-core pakket wordt echter niet geïnstalleerd bij het gebruik van de serverbuild die alleen in consolemodus draait en bij de installatie van een minimaal installatiesysteem. Bijvoorbeeld, het pakket is opgenomen in de basislevering van Fedora 31 Workstation, maar niet in Fedora 31 Server. Debian en Ubuntu zijn minder kwetsbaar voor het probleem, omdat het rdma-core pakket de nodige kernmodules voor de aanval alleen laadt bij aanwezigheid van RDMA-hardware.
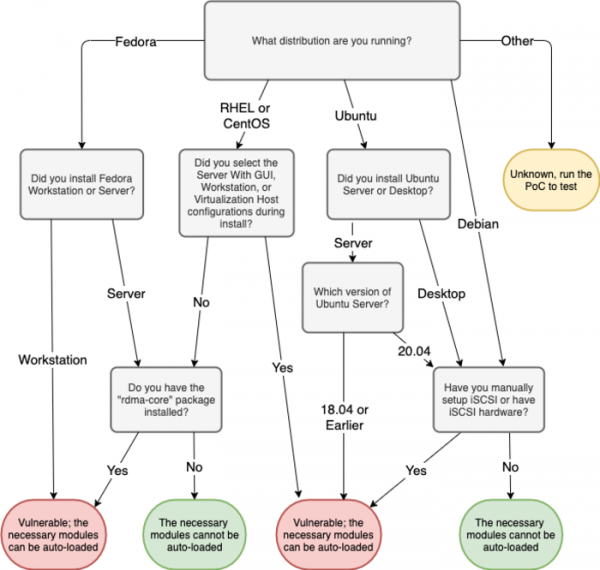
Als een tijdelijke oplossing voor de beveiliging kan de automatische lading van de libiscsi-module worden verboden: echo "install libiscsi /bin/true" >> /etc/modprobe.d/disable-libiscsi.conf
Bovendien zijn er in de iSCSI-subsystemen nog twee minder gevaarlijke kwetsbaarheden verholpen die kunnen leiden tot datalekken uit de kernel: CVE-2021-27363 (datalek over de transportdescriptor van iSCSI via sysfs) en CVE-2021-27364 (lezen uit het gebied buiten de buffergrenzen). De genoemde kwetsbaarheden kunnen worden gebruikt om via een netlink-socket met de iSCSI-subsystemen te communiceren zonder de vereiste privileges. Bijvoorbeeld, een niet-geprivilegieerde gebruiker kan verbinding maken met iSCSI en het commando "end a session" verzenden om een sessie te beëindigen.
Bron: opennet.ru
