

Hallo! Welkom bij de zevende les van de cursus . Op we hebben kennisgemaakt met beveiligingsprofielen zoals Web Filtering, Application Control en HTTPS-inspectie. In deze les gaan we verder met onze kennismaking met beveiligingsprofielen. Eerst bespreken we de theoretische aspecten van antivirussoftware en inbrakingspreventiesystemen, en daarna bekijken we hoe deze beveiligingsprofielen in de praktijk werken.
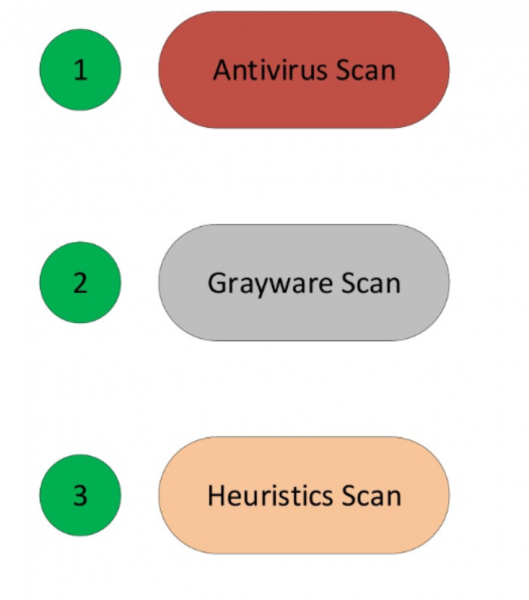
Laten we beginnen met antivirussoftware. Allereerst bespreken we de technologieën die FortiGate gebruikt voor het opsporen van virussen:
Antivirussoftware scannen is de eenvoudigste en snelste methode om virussen te detecteren. Het identificeert virussen die volledig overeenkomen met de handtekeningen in de antivirusdatabase.
Grayware Scan of ongewenste programma's scannen — deze technologie detecteert ongewenste programma's die zonder medeweten of toestemming van de gebruiker worden geïnstalleerd. Technisch gezien zijn deze programma's geen virussen. Ze worden meestal samen met andere programma's geleverd, maar hebben een negatieve invloed op het systeem bij installatie, waardoor ze als malware worden geclassificeerd. Dergelijke programma's kunnen vaak worden gedetecteerd met eenvoudige grayware-handtekeningen van de FortiGuard-onderzoeksdatabase.
Heuristisch scannen — deze technologie is gebaseerd op waarschijnlijkheden, waardoor het gebruik ervan valse positieven kan opleveren, maar het kan ook zero-day virussen detecteren. Zero-day virussen zijn nieuwe virussen die nog niet zijn onderzocht en waarvoor nog geen handtekeningen bestaan om ze te detecteren. Heuristisch scannen is standaard niet ingeschakeld en moet in de opdrachtregel worden geactiveerd.
Als alle mogelijkheden van de antivirussoftware zijn ingeschakeld, past FortiGate ze in de volgende volgorde toe: antivirus scannen, grayware scannen, heuristisch scannen.
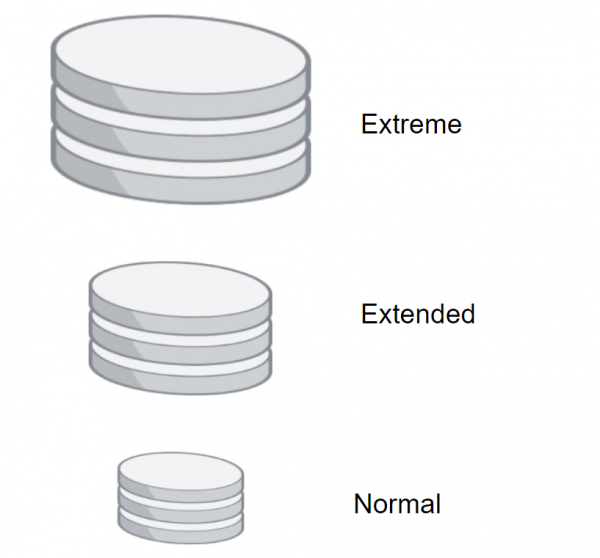
FortiGate kan verschillende antivirusdatabases gebruiken, afhankelijk van de taken:
- Normale antivirusdatabase (Normal) — aanwezig in alle modellen van FortiGate. Deze bevat handtekeningen voor virussen die de afgelopen maanden zijn gedetecteerd. Dit is de kleinste antivirusdatabase, waardoor de scan het snelst verloopt. Het kan echter niet alle bekende virussen detecteren.
- De Uitgebreide (Extend) database wordt ondersteund door de meeste modellen van FortiGate. Hiermee kunnen virussen worden gedetecteerd die al niet meer actief zijn. Veel platforms blijven kwetsbaar voor deze virussen. Ook kunnen deze virussen in de toekomst problemen veroorzaken.
- De laatste, extreem veilige database (Extreme), wordt gebruikt in infrastructuren waar een hoog beveiligingsniveau vereist is. Hiermee kunnen alle bekende virussen worden gedetecteerd, inclusief virussen die gericht zijn op verouderde besturingssystemen die momenteel niet wijd verspreid zijn. Dit type handtekeningenbestand wordt ook niet door alle modellen van FortiGate ondersteund.
Daarnaast is er een compacte handtekeningendatabase beschikbaar, die is ontworpen voor snelle scans. Hierover zullen we later meer bespreken.
Antivirusdatabases kunnen op verschillende manieren worden bijgewerkt.
De eerste methode, Push Update, maakt het mogelijk om databases onmiddellijk bij te werken zodra de onderzoekdatabase van FortiGuard een update uitbrengt. Dit is nuttig voor infrastructuren die een hoog beveiligingsniveau vereisen, omdat FortiGate dringende updates onmiddellijk ontvangt zodra ze beschikbaar zijn.
De tweede methode is het instellen van een schema. Op deze manier kan het controleren van updates elk uur, dagelijks of wekelijks plaatsvinden. Hier wordt de tijdsperiode vastgesteld naar uw eigen voorkeur.
Deze methoden kunnen samen worden gebruikt.
Maar het is belangrijk om te onthouden — om updates uit te voeren, moet het antivirusprofiel zijn ingeschakeld voor ten minste één firewallbeleid. Anders worden er geen updates uitgevoerd.
Het is ook mogelijk om updates te downloaden van de ondersteuningwebsite van Fortinet en deze vervolgens handmatig naar FortiGate te uploaden.
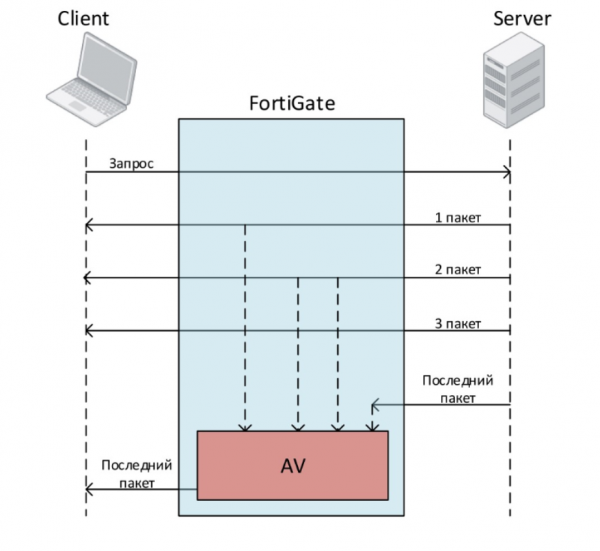
Laten we de scanmodi bekijken. Er zijn er drie — Full Mode in Flow Based modus, Quick Mode in Flow Based modus, en Full Mode in proxy-modus. Laten we beginnen met Full Mode in Flow modus.
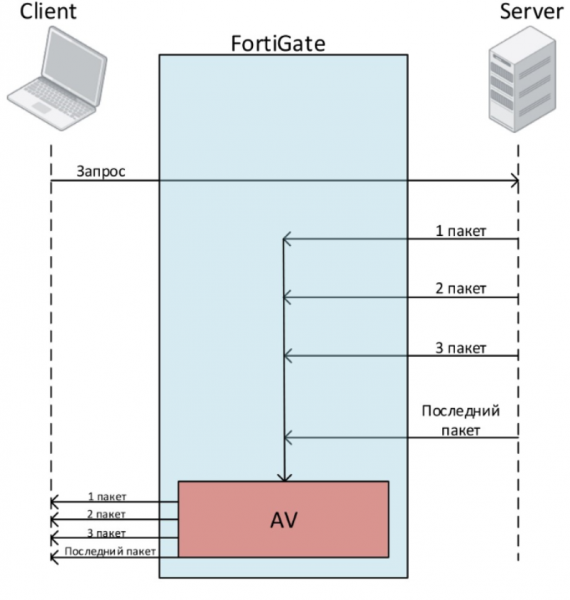
Stel dat de gebruiker een bestand wil downloaden. Hij stuurt een verzoek. De server begint met het verzenden van de pakketten waaruit het bestand bestaat. De gebruiker ontvangt deze pakketten direct. Maar voordat deze pakketten aan de gebruiker worden overgedragen, worden ze gecachet door FortiGate. Zodra FortiGate het laatste pakket ontvangt, start hij met het scannen van het bestand. In deze tijd wordt het laatste pakket in de wachtrij gezet en niet naar de gebruiker verzonden. Als het bestand geen virussen bevat, wordt het laatste pakket naar de gebruiker verzonden. Als er echter een virus wordt aangetroffen, verbreekt FortiGate de verbinding met de gebruiker.
De tweede scanmodus die beschikbaar is in Flow Based is de Quick Mode. Deze gebruikt een compacte handtekeningdatabase die minder handtekeningen bevat dan de gebruikelijke database. Ook heeft het enkele beperkingen in vergelijking met de Full Mode:
- Hij kan geen bestanden naar de sandbox verzenden.
- Hij kan geen heuristische analyse gebruiken.
- Ook kan hij geen pakketten verwerken die verband houden met mobiele malware.
- Sommige instapmodellen ondersteunen deze modus niet.
Quick mode controleert ook het verkeer op virussen, wormen, Trojaanse holleken en malware, maar zonder buffering. Dit zorgt voor betere prestaties, maar tegelijkertijd vermindert de kans om een virus te detecteren.
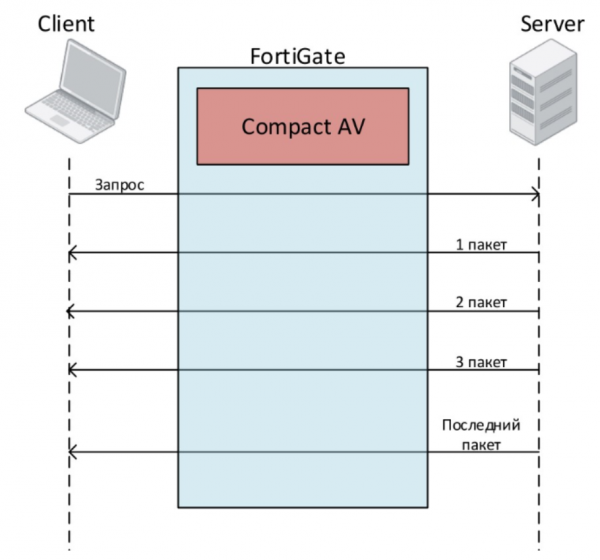
In Proxy modus is er slechts één scanmodus beschikbaar — Full Mode. Bij dit type scan slaat FortiGate eerst het volledige bestand op (tenzij de toegestane bestandsgrootte voor scanning wordt overschreden). De client moet wachten tot de scan is voltooid. Als er tijdens de scan een virus wordt gevonden, wordt de gebruiker onmiddellijk geïnformeerd. Aangezien FortiGate eerst het volledige bestand opslaat en het daarna scant, kan dit enige tijd duren. Hierdoor is het mogelijk dat de client de verbinding verbreekt voordat het bestand is ontvangen vanwege lange vertraging.
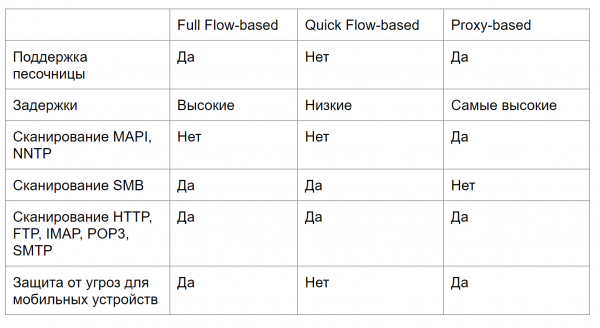
In de onderstaande afbeelding is een vergelijkende tabel voor de scanmodi weergegeven — deze helpt u te bepalen welke scanmodus het beste bij uw behoeften past. De configuratie en functionaliteit van de antivirus zijn in de video aan het einde van het artikel praktisch behandeld.
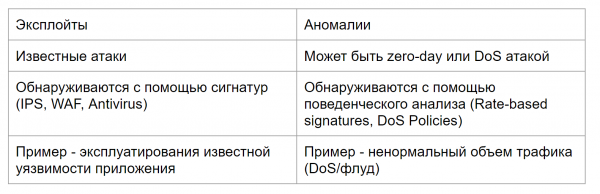
Laten we doorgaan naar het tweede deel van de les - het inbraakpreventiesysteem. Maar voordat we beginnen met het bestuderen van IPS, is het belangrijk om het verschil tussen exploits en anomalieën te begrijpen, evenals de mechanismen die FortiGate gebruikt voor bescherming tegen deze bedreigingen.
Exploits zijn bekende aanvallen met specifieke patronen die kunnen worden gedetecteerd met IPS, WAF of antivirushandtekeningen.
Anomalieën zijn ongebruikelijk gedrag in het netwerk, zoals een ongewoon grote hoeveelheid verkeer of een hoger dan normaal CPU-verbruik. Anomalieën moeten worden gevolgd, omdat ze tekenen kunnen zijn van een nieuwe, nog niet bestudeerde aanval. Anomalieën worden doorgaans gedetecteerd met behulp van gedragsanalyses - zogenaamde rate-based handtekeningen en DoS-beleidslijnen.
Kortom, IPS op FortiGate maakt gebruik van handtekeningenbanken om bekende aanvallen te detecteren en Rate-Based handtekeningen en DoS-beleidslijnen voor het detecteren van verschillende anomalieën.
Standaard is de initiële set IPS-handtekeningen ingeschakeld in elke versie van het FortiGate-besturingssysteem. Via updates ontvangt FortiGate nieuwe handtekeningen. Hierdoor blijft IPS effectief tegen nieuwe exploits. De FortiGuard-service werkt de IPS-handtekeningen vrij vaak bij.
Een belangrijk punt dat zowel voor IPS als voor antivirus geldt, is dat als uw licenties zijn verlopen, u nog steeds de laatst verkregen handtekeningen kunt gebruiken. U kunt echter geen nieuwe handtekeningen verkrijgen zonder licenties. Daarom is het ontbreken van licenties uiterst ongewenst - bij nieuwe aanvallen kunt u zich niet verdedigen met oude handtekeningen.
De IPS-handtekeningenbanken zijn verdeeld in een gewone en uitgebreide. De gewone database bevat handtekeningen voor veelvoorkomende aanvallen die zeer zelden of helemaal geen valse positieven veroorzaken. De vooraf ingestelde actie voor de meeste van deze handtekeningen is blokkeren.
De uitgebreide database bevat extra handtekeningen voor aanvallen die een sterke impact op de systeemprestaties kunnen hebben, of die niet kunnen worden geblokkeerd vanwege hun bijzondere aard. Vanwege de omvang van deze database is deze niet beschikbaar voor FortiGate-modellen met een kleine schijf of RAM. Maar voor hoogbeveiligde omgevingen kan het nodig zijn om de uitgebreide database te gebruiken.
De configuratie en het testen van de functionaliteit van IPS worden ook besproken in de onderstaande video.
In de volgende les zullen we het werken met gebruikers bespreken. Volg onze updates op de volgende kanalen om het niet te missen:
Bron: habr.com
