

Welkom bij een nieuwe cyclus artikelen, deze keer over het onderwerp incidentonderzoek, met name de analyse van malware met behulp van Check Point forensics. Eerder hebben we gegeven over het werken met Smart Event, maar deze keer zullen we de forensische rapporten bekijken van specifieke gebeurtenissen in verschillende producten van Check Point:
Waarom zijn forensische analyses van voorkeursincidenten belangrijk? Het lijkt misschien genoeg om een virus te vangen, maar waarom zou je verder moeten onderzoeken? Uit de praktijk blijkt dat het niet alleen wenselijk is om een aanval te blokkeren, maar ook te begrijpen hoe deze precies werkt: wat het toegangspunt was, welke kwetsbaarheid werd gebruikt, welke processen betrokken waren, of het register en het bestandssysteem werden aangetast, welk virusfamilie, wat de potentiële schade is, enzovoort. Deze en andere nuttige gegevens kunnen worden verkregen in uitgebreide forensische rapporten van Check Point (zowel tekstueel als grafisch). Het is erg moeilijk om zo'n rapport handmatig te verkrijgen. Vervolgens kunnen deze gegevens helpen om de juiste maatregelen te nemen en de kans op succes van dergelijke aanvallen in de toekomst uit te sluiten. Vandaag zullen we het forensische rapport van Check Point SandBlast Network bekijken.
SandBlast Network
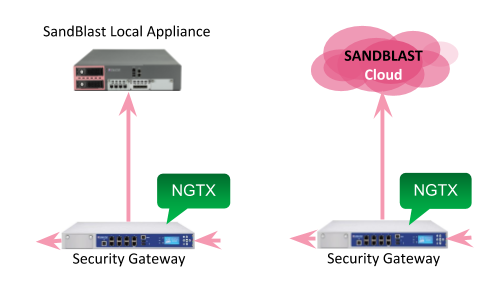
Het gebruik van sandboxes ter versterking van de netwerkperimeter is al lang gebruikelijk en een even essentieel component als IPS. Bij Check Point is de blade voor sandboxfunctionaliteit Threat Emulation, die deel uitmaakt van de SandBlast-technologieën (daar is ook Threat Extraction). We hebben eerder al specifiek voor versie Gaia 77.30 (ik raad je aan deze te bekijken als je niet begrijpt waar dit nu over gaat). Wat betreft de architectuur is er sindsdien principieel niets veranderd. Als je een Check Point Gateway op de netwerkperimeter hebt staan, dan kun je twee integratieopties met de sandbox gebruiken:
- SandBlast Local Appliance — er wordt een extra SandBlast appliance in je netwerk geplaatst, waar de bestanden voor analyse naartoe worden gestuurd.
- SandBlast Cloud — de bestanden worden voor analyse naar de Check Point-cloud gestuurd.
De sandbox kan worden gezien als de laatste verdedigingslinie op de netwerkperimeter. Deze wordt pas ingeschakeld na analyse met klassieke middelen, zoals antivirussoftware en IPS. Als dergelijke traditionele handtekeningmethoden nauwelijks enige analytics bieden, kan de sandbox gedetailleerd uitleggen waarom een bestand is geblokkeerd en wat het precies kwaadaardigs doet. Zo'n forensisch rapport kan zowel van een lokale als een cloud sandbox worden verkregen.
Check Point Forensisch Rapport
Stel dat je, als informatiebeveiligingsspecialist, op je werk komt en het dashboard in SmartConsole opent. Direct zie je incidenten van de afgelopen 24 uur en je aandacht wordt getrokken door de gebeurtenissen van Threat Emulation - de meest gevaarlijke aanvallen die niet zijn geblokkeerd door handtekeninganalyse.
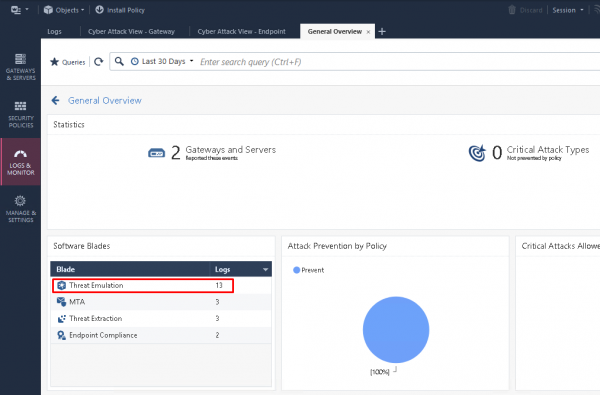
Je kunt 'doorgraven' in deze gebeurtenissen en alle logs van de Threat Emulation blade bekijken.
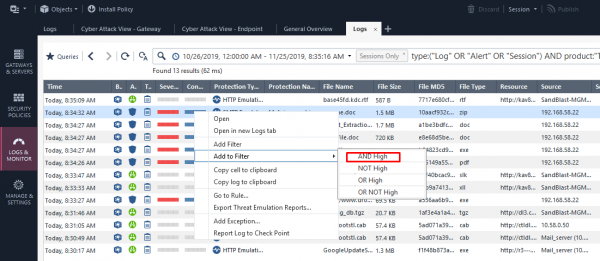
Daarna kun je de logs verder filteren op het niveau van dreiging (Severity) en op het Confidence Level (betrouwbaarheid van de detectie):
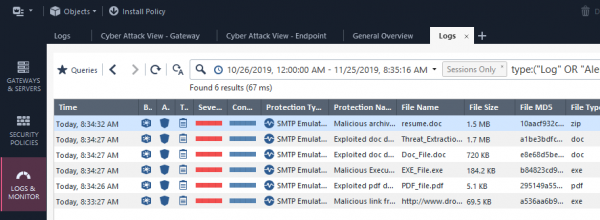
Door het voor ons interessante evenement te openen, kunnen we algemene informatie bekijken (src, dst, severity, sender, enz.):
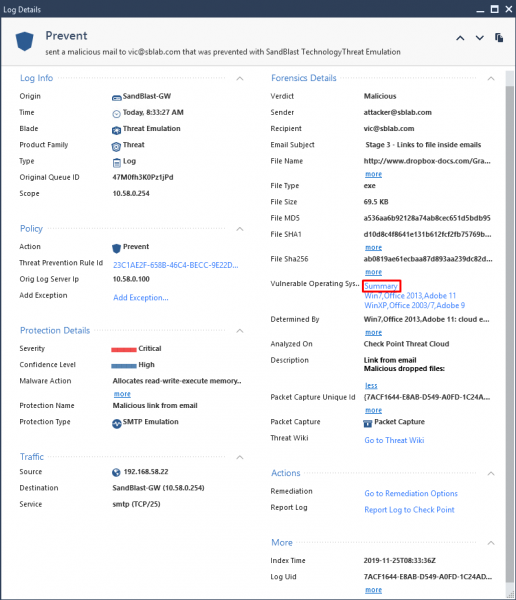
En daar kun je ook de sectie Forensisch met de beschikbare Samenvatting rapport zien. Door erop te klikken verschijnt een gedetailleerde analyse van de malware in de vorm van een interactieve HTML-pagina:
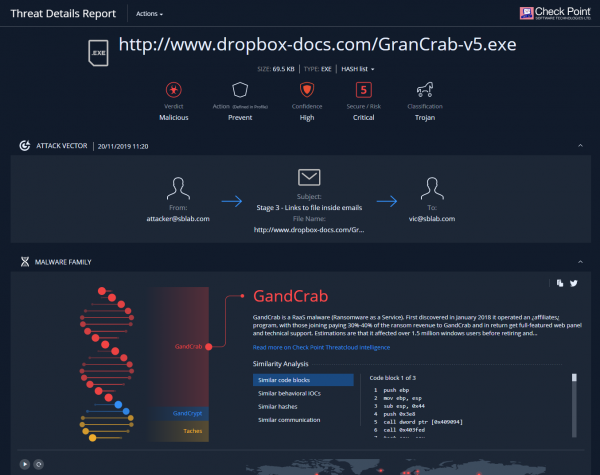
(Dit is een onderdeel van de pagina. )
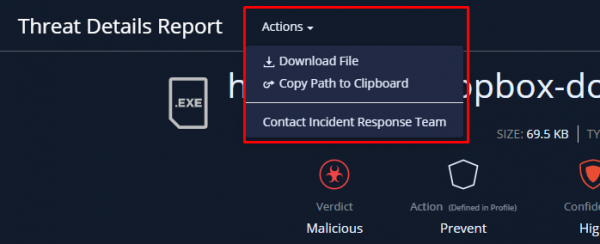
Van dit rapport kunnen we het origineel van de malware downloaden (in een wachtwoordbeveiligde archief), of direct contact opnemen met het Check Point respons-team.
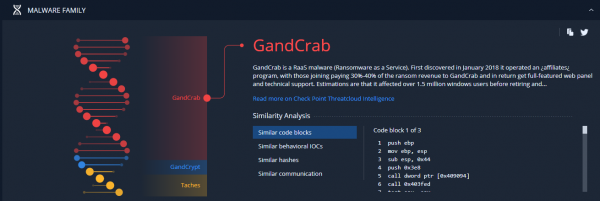
Iets lager kun je een mooie animatie zien die procentueel weergeeft met welke al bekende kwaadaardige code ons exemplaar overeenkomt (inclusief de code zelf en macro's). Deze analyse wordt geleverd met behulp van machine learning in de cloud van Check Point Threat Cloud.
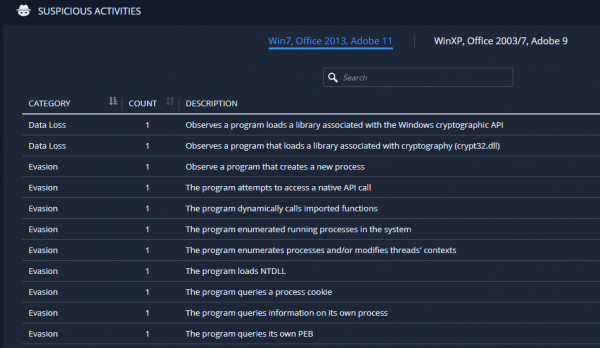
Vervolgens kunnen we kijken welke specifieke activiteiten in de sandbox hebben geleid tot de conclusie dat dit bestand kwaadaardig is. In dit geval zien we het gebruik van ontwijktechnieken en de poging tot het uploaden van ransomware:
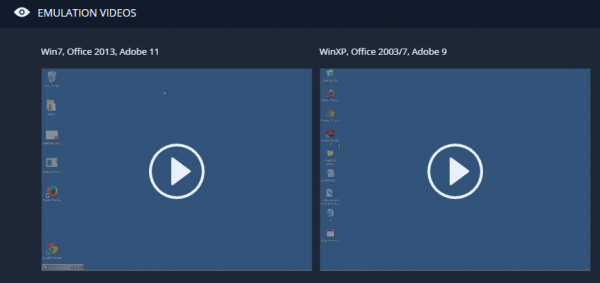
Opmerkelijk is dat in dit geval de emulatie werd uitgevoerd in twee systemen (Win 7, Win XP) en verschillende versies van software (Office, Adobe). Hieronder is er een video (slideshow) van het proces van het openen van dit bestand in de sandbox:
Voorbeeldvideo:
Aan het einde kunnen we gedetailleerd zien hoe de aanval zich heeft ontwikkeld. Ofwel in tabelvorm, ofwel in grafische vorm:
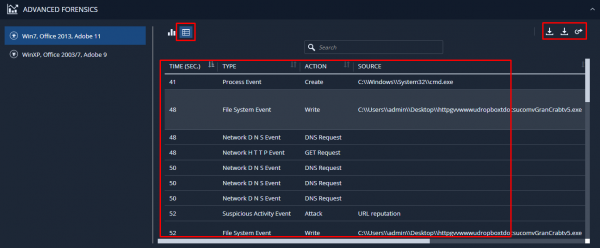
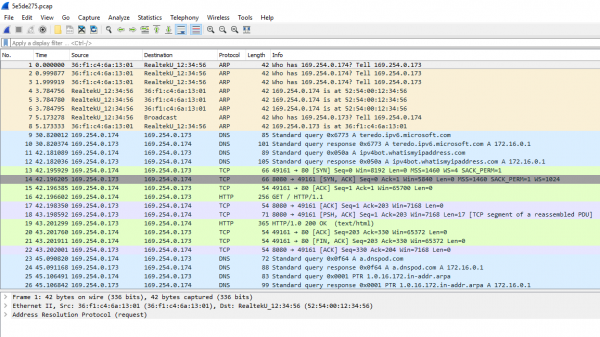
Daar kunnen we deze informatie ook downloaden in RAW-formaat en als pcap-bestand voor gedetailleerde analyse van het gegenereerde verkeer in Wireshark:
Conclusie
Met deze informatie kunt u de beveiliging van uw netwerk aanzienlijk verbeteren. Blokkeer hosts die virussen verspreiden, sluit gebruikte kwetsbaarheden en blokkeer mogelijke terugkoppeling naar C&C en nog veel meer. Negeer deze analyse niet.
In de volgende artikelen zullen we op een vergelijkbare manier de rapporten van SandBlast Agent, SandBlast Mobile en CloudGuard SaaS behandelen. Houd dus de updates in de gaten (, , , )!
Bron: habr.com
