

Welkom bij onze nieuwe mini-cursus. Deze keer bespreken we onze nieuwe dienst — . Wat is het precies? In wezen is het gewoon een marketingterm voor een gratis audit van netwerkverkeer (zowel intern als extern). De audit wordt uitgevoerd met een geweldig hulpmiddel zoals , dat door elk bedrijf gratis kan worden gebruikt gedurende 30 dagen. Maar, ik verzeker je, al na de eerste uren van het testen zul je waardevolle informatie over je netwerk beginnen te ontvangen. En deze informatie is waardevol zowel voor netwerkbeheerders, als voor security specialisten. Laten we bespreken welke informatie dit is en wat de waarde ervan is (Aan het einde van het artikel zoals gebruikelijk een video tutorial).
Hier maken we een kleine uitweiding. Ik ben er zeker van dat velen van jullie nu denken: “Hoe verschilt dit van ?”. Наши подписчики наверняка знают, что это (мы потратили на это очень много сил) 🙂 Не спешите с выводами, по ходу урока все встанет на свои места.
Wat kan een netwerkbeheerder controleren met deze audit:
- Analyse van netwerkverkeer — waar de kanalen mee zijn belast, welke protocollen worden gebruikt, welke servers of gebruikers het meeste verkeer verbruiken.
- Vertragingen en verliezen in het netwerk — gemiddelde responstijd van je services, aanwezigheid van verliezen op al je kanalen (de mogelijkheid om bottlenecks te vinden).
- Analyse van gebruikersverkeer — uitgebreide analyse van gebruikersverkeer. Hoeveel verkeer, gebruikte applicaties, problemen met bedrijfsservices.
- Evaluatie van de prestaties van applicaties — het identificeren van de oorzaak van problemen bij bedrijfsapplicaties (netwerkvertragingen, responstijden van services, databases, applicaties).
- SLA-monitoring — bepaalt automatisch en meldt kritische vertragingen en verliezen bij het gebruik van je publieke webapplicaties op basis van werkelijk verkeer.
- Zoeken naar netwerkanomalieën — DNS/DHCP spoofing, loops, valse DHCP-servers, abnormaal DNS/SMTP-verkeer en nog veel meer.
- Configuratieproblemen — het detecteren van illegitiem verkeer van gebruikers of servers, wat kan wijzen op verkeerde instellingen van switches of firewalls.
- Uitgebreid rapport — een gedetailleerd rapport over de status van uw IT-infrastructuur, waarmee u werkzaamheden of de aankoop van extra apparatuur kunt plannen.
Wat kan een specialist in informatiebeveiliging controleren:
- Virusactiviteit — ontdekt virusverkeer binnen het netwerk, inclusief onbekende malware (0-day) op basis van gedragsanalyse.
- Verspreiding van ransomware — mogelijkheid om ransomware te detecteren, zelfs als de verspreiding plaatsvindt tussen buurcomputers zonder het segment te verlaten.
- Atypische activiteit — abnormaal verkeer van gebruikers, servers, toepassingen, ICMP/DNS tunneling. Identificatie van echte of potentiële bedreigingen.
- Netwerkaanvallen — poortscanning, bruteforce-aanvallen, DoS, DDoS, verkeersafleiding (MITM).
- Datalekken in het bedrijf — detectie van abnormale downloads (of uploads) van bedrijfsdata van de bestandenservers van het bedrijf.
- Niet-geautoriseerde apparaten — detectie van illegitieme apparaten die zijn aangesloten op het bedrijfsnetwerk (bepaling van de fabrikant en het besturingssysteem).
- Ongewenste applicaties — gebruik van verboden applicaties binnen het netwerk (Bittorrent, TeamViewer, VPN, Anonimiseerders, enz.).
- Cryptomining en botnets — controle van het netwerk op geïnfecteerde apparaten die verbinding maken met bekende C&C-servers.
Rapportage
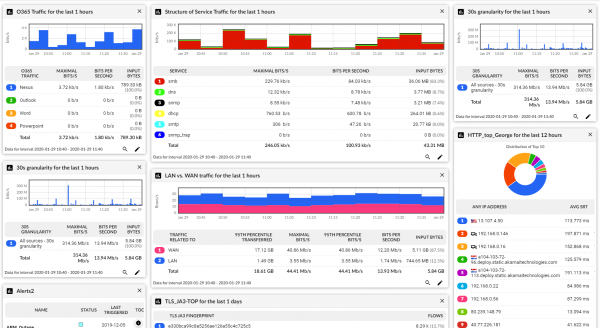
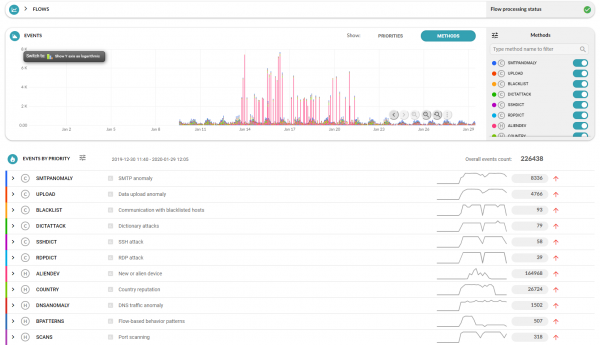
Na de audit kunt u alle analyses op de Flowmon-dashboards zien, of in PDF-rapporten. Hieronder enkele voorbeelden.
Algemene trafficanalyse
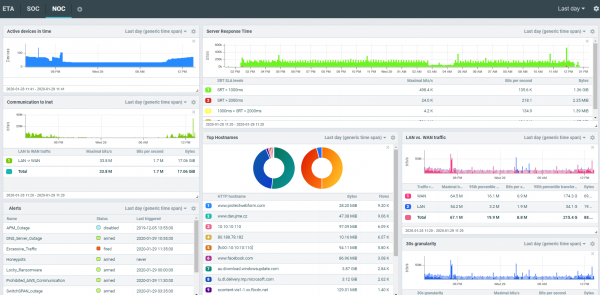
Aangepast dashboard
Atypische activiteit
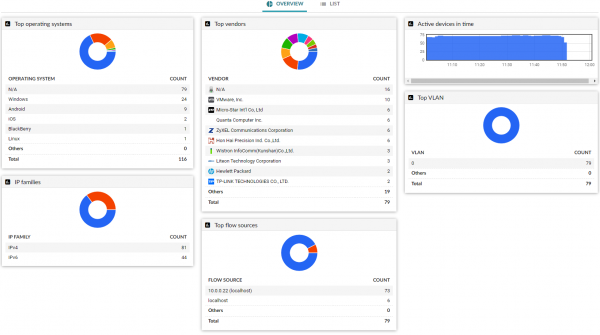
Gedetecteerde apparaten
Standaard testschema
Scenario #1 — één kantoor
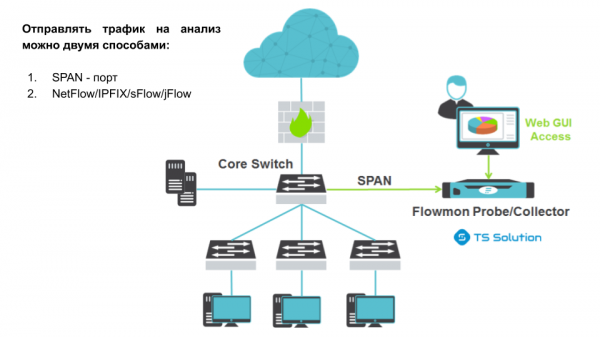
De belangrijkste functie — u kunt zowel extern als intern verkeer analyseren dat niet wordt meegenomen in de analyse door perimeterbeveiligingsapparaten (NGFW, IPS, DPI, enz.).
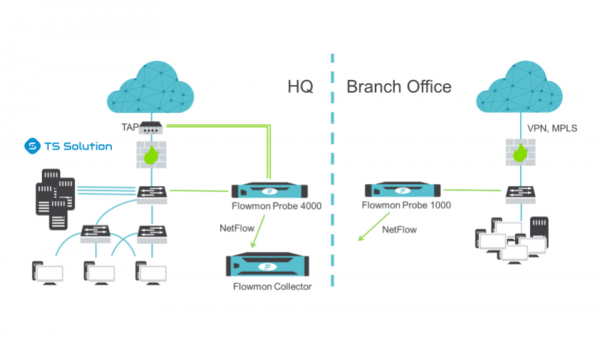
Scenario #2 — meerdere kantoren
Videolessen
Samenvatting
De CheckFlow-audit is een uitstekende kans voor IT/IB-leiders:
- Huidige en potentiële problemen in uw IT-infrastructuur identificeren;
- Problemen met informatiebeveiliging en de effectiviteit van bestaande beveiligingsmiddelen ontdekken;
- De belangrijkste problemen in de werking van zakelijke applicaties identificeren (netwerkdeel, serverzijde, software) en wie verantwoordelijk is voor de oplossing;
- De tijd voor het oplossen van problemen in de IT-infrastructuur aanzienlijk verminderen;
- De noodzaak om de kanalen, servercapaciteit of extra beveiligingsmiddelen uit te breiden, onderbouwen.
Ik raad ook aan onze eerdere artikel te lezen — .
Als dit onderwerp je interesseert, volg dan de updates (, , , , .
Alleen geregistreerde gebruikers kunnen deelnemen aan de enquête. , alstublieft.
Gebruik je NetFlow/sFlow/jFlow/IPFIX-analyzers?
55,6%Ja5
11,1%Nee, maar ik ben van plan het te gebruiken1
33,3%Nee3
9 gebruikers hebben gestemd. 1 gebruiker onthield zich.
Bron: habr.com
