

Hallo vrienden! We zijn blij jullie te verwelkomen op onze nieuwe cursus FortiAnalyzer Introductie. In de cursus hebben we de functionaliteit van FortiAnalyzer al kort behandeld, maar nu wil ik dieper ingaan op dit product, zijn doelen, taken en mogelijkheden. Deze cursus moet minder omvangrijk zijn dan de vorige, maar ik hoop dat hij interessant en leerzaam zal zijn.
Aangezien de les volledig theoretisch is geworden, hebben we ervoor gekozen om deze ook in de vorm van een artikel aan te bieden voor uw gemak.
In deze cursus zullen we de volgende punten behandelen:
- Algemene informatie over het product, het doel ervan, de te oplossen taken en de belangrijkste kenmerken
- We zullen een sjabloon voorbereiden en tijdens de voorbereiding de initiële configuratie van FortiAnalyzer in detail bekijken
- We maken kennis met het mechanisme voor het opslaan, verwerken en filteren van logs voor gemakkelijke zoekopdrachten, en we zullen het FortiView-mechanisme bespreken, dat visuele informatie over de netwerkstatus biedt in de vorm van verschillende grafieken, diagrammen en andere widgets.
- We zullen kijken naar het proces van het creëren van bestaande rapporten, en we leren hoe we onze eigen rapporten kunnen maken en bestaande rapporten kunnen bewerken.
- We zullen de belangrijkste vragen met betrekking tot het beheer van FortiAnalyzer bespreken.
- We zullen nogmaals de licentiemodel bespreken - ik heb het al toegelicht in les 11 van de cursus , maar zoals ze zeggen, herhaling is de leermeesteres.
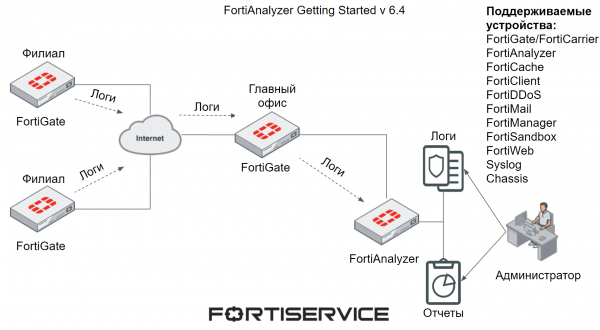
Het primaire doel van FortiAnalyzer is de centrale opslag van logs van een of meerdere apparaten van Fortinet, evenals hun verwerking en analyse. Dit stelt beveiligingsbeheerders in staat om verschillende netwerkevenementen en beveiligingsincidenten vanuit één locatie te volgen, snel de benodigde informatie uit logs en widgets te verkrijgen, en rapporten te genereren voor alle of specifieke apparaten.
De lijst van apparaten waarvan FortiAnalyzer logs kan ontvangen en analyseren, is hieronder weergegeven.
FortiAnalyzer heeft drie sleutelkenmerken — rapportage, meldingen, archivering. Laten we elk van deze bekijken.
Rapportage – rapporten bieden een overzicht van netwerkgebeurtenissen, beveiligingsincidenten en verschillende activiteiten die zich op ondersteunde apparaten voordoen. Het rapportagesysteem verzamelt de benodigde gegevens uit bestaande logs en presenteert deze in een leesbare en analyseerbare vorm. Met behulp van rapporten kunt u snel de benodigde informatie krijgen over de prestaties van apparaten, netwerkbeveiliging, de meest bezochte bronnen, enzovoort. Er zijn talloze mogelijkheden. Rapporten kunnen ook worden gebruikt om de toestand van het netwerk en de ondersteunde apparaten gedurende een langere periode te analyseren. Vaak zijn ze onmisbaar bij het onderzoeken van verschillende beveiligingsincidenten.
Waarschuwingen stellen u in staat snel te reageren op verschillende bedreigingen in het netwerk. Het systeem genereert waarschuwingen wanneer er logs verschijnen die voldoen aan vooraf geconfigureerde voorwaarden – het detecteren van virussen, het exploiteren van verschillende kwetsbaarheden, enzovoort. Deze waarschuwingen zijn zichtbaar in de webinterface van FortiAnalyzer, en u kunt ook de verzending ervan via het SNMP-protocol, naar een syslog-server en naar specifieke e-mailadressen instellen.
Archivering maakt het mogelijk om op FortiAnalyzer kopieën van verschillende inhoud op te slaan die door het netwerk gaan. Dit wordt meestal in combinatie met het DLP-mechanisme gebruikt om verschillende bestanden op te slaan die onder verschillende regels van dit mechanisme vallen. Dit kan ook nuttig zijn bij het onderzoeken van verschillende beveiligingsincidenten.
Een andere interessante functie is de mogelijkheid om administratieve domeinen te gebruiken. Deze technologie maakt het mogelijk om groepen apparaten te creëren op basis van verschillende kenmerken – apparaattypes, geografische locatie, enzovoort. Het creëren van dergelijke apparaatgroepen heeft de volgende doelen:
- Groepering van apparaten op basis van vergelijkbare kenmerken voor het gemak van monitoring en beheer – stel dat de apparaten zijn gegroepeerd op geografische locatie. U moet bepaalde informatie in de logs van apparaten binnen dezelfde groep vinden. In plaats van de logs grondig te filteren, kijkt u gewoon naar de logs van het benodigde administratieve domein en zoekt u de benodigde informatie.
- Voor het scheiden van administratieve toegang — elke administratieve domein kan één of meerdere beheerders hebben, die alleen toegang hebben tot dit specifieke administratieve domein.
- Effectief beheer van schijfruimte en opslagebeleid voor gegevens die van apparaten worden ontvangen — in plaats van een uniforme opslagconfiguratie voor alle apparaten te creëren, stellen administratieve domeinen het mogelijk om geschiktere configuraties voor afzonderlijke groepen apparaten in te stellen. Dit kan nuttig zijn als u meerdere apparaten heeft en gegevens van één groep apparaten een jaar moeten worden opgeslagen, terwijl gegevens van een andere groep drie jaar moeten worden opgeslagen. Dienovereenkomstig kan voor elke groep geschikte schijfruimte worden toegewezen — voor de groep die veel logboeken genereert, kan meer ruimte worden gereserveerd, terwijl voor een andere groep minder ruimte kan worden toegewezen.
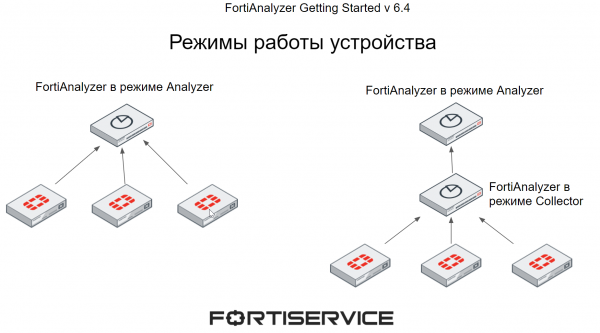
FortiAnalyzer kan in twee modi werken — Analyzer en Collector. De werkmodus wordt gekozen op basis van de individuele eisen en netwerktopologie.
Wanneer FortiAnalyzer in de Analyzer-modus werkt, fungeert het als de primaire aggregator van logboeken van één of meerdere logcollectors. Logcollectors zijn zowel FortiAnalyzer in de Collector-modus als andere apparaten die door FortiAnalyzer worden ondersteund (deze lijst is hierboven in de afbeelding gegeven). Deze werkmodus wordt standaard gebruikt.
Wanneer FortiAnalyzer in de Collector-modus werkt, verzamelt het logboeken van andere apparaten en stuurt deze vervolgens door naar een ander apparaat, zoals FortiAnalyzer in de Analyzer-modus of Syslog. In de Collector-modus kan FortiAnalyzer de meeste functies niet gebruiken, zoals rapportage en waarschuwingen, omdat het belangrijkste doel is om logboeken te verzamelen en door te sturen.
Door meerdere FortiAnalyzer-apparaten in verschillende modi te gebruiken, kan de prestatie worden verhoogd — FortiAnalyzer in de Collector-modus verzamelt logboeken van alle apparaten en stuurt deze door naar de Analyzer voor verdere analyse, waardoor FortiAnalyzer in de Analyzer-modus middelen bespaart die anders zouden worden besteed aan het ontvangen van logboeken van meerdere apparaten en zich volledig kan concentreren op de verwerking van logboeken.
FortiAnalyzer ondersteunt een declaratieve SQL-querytaal voor logging en rapportage. Hiermee worden logs in leesbare vorm gepresenteerd. Ook met deze querytaal worden verschillende rapporten opgesteld. Voor sommige rapportagemogelijkheden zijn bepaalde kennis van SQL en databases vereist, maar vaak kunnen ingebouwde mogelijkheden van FortiAnalyzer zonder deze kennis worden gebruikt. We zullen hier verder op ingaan wanneer we het rapportagemecanisme bespreken.
FortiAnalyzer kan in verschillende varianten worden gepresenteerd. Dit kan een apart fysiek apparaat zijn, een virtuele machine — verschillende hypervisors worden ondersteund, de volledige lijst is te vinden in de . Daarnaast kan het worden geïmplementeerd in speciale infrastructuren — AWS, Azure, Google Cloud en anderen. De laatste variant is FortiAnalyzer Cloud — een cloudservice aangeboden door Fortinet.
In de volgende les bereiden we een sjabloon voor verdere praktische werkzaamheden voor. Mis het niet en abonneer je op onze .
U kunt ook de updates volgen op de volgende bronnen:
Bron: habr.com
