

Ik dacht dat het geweldig zou zijn om evenementen van internationale conferenties te belichten. En niet gewoon in een algemeen overzicht, maar om te vertellen over de meest interessante presentaties. Hierbij presenteer ik u de eerste hete top tien.
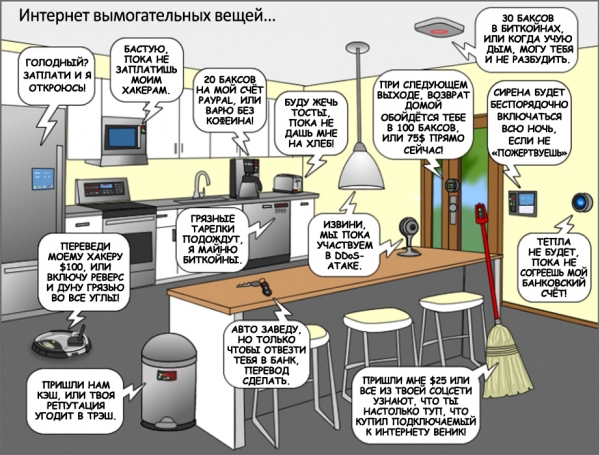
1. In afwachting van een harmonieuze tandem van IoT-aanvallen en ransomware
In 2016 zagen we een snelle toename van ransomware-aanvallen. We waren nog niet hersteld van deze aanvallen voordat een nieuwe golf van DDoS-aanvallen, gebruikmakend van IoT, ons overspoelde. In deze presentatie geeft de auteur een stapsgewijze beschrijving van hoe een ransomware-aanval plaatsvindt. Hoe ransomware werkt, en wat een onderzoeker moet doen in elke fase om zich tegen ransomware te verzetten.
Hierbij steunt hij op beproefde methoden. Vervolgens werpt de spreker licht op hoe IoT wordt ingezet bij DDoS-aanvallen: hij vertelt welke rol aanvullende malware speelt (ter ondersteuning bij de uitvoering van DDoS-aanvallen met behulp van een IoT-leger). Hij bespreekt ook hoe de combinatie van ransomware en IoT-aanvallen in de komende jaren een grote bedreiging kan vormen. De spreker is de auteur van de boeken "Malware, Rootkits & Botnets: a Beginner’s Guide", "Advanced Malware Analysis", "Hacking Exposed: Malware & Rootkits Secrets & Solutions", dus hij spreekt met kennis van zaken.
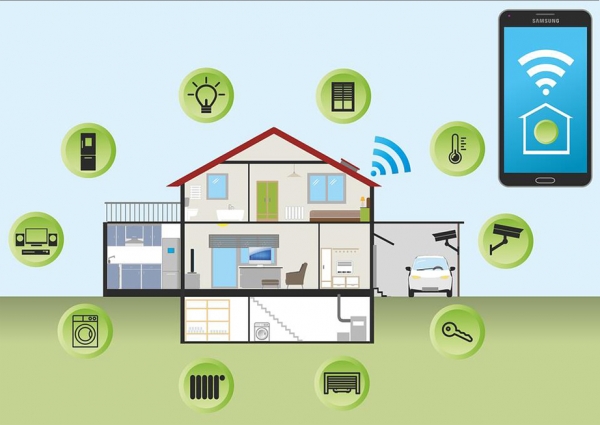
2. "Open je mond, zeg 0x41414141": Aanval op de medische cyberinfrastructuur
Internet-connected medische apparatuur is tegenwoordig een gangbare klinische realiteit. Dit type apparatuur is waardevol voor medisch personeel omdat het een aanzienlijk deel van de routine automatiseert. Echter, deze apparatuur bevat tal van kwetsbaarheden (zowel softwarematig als hardwarematig), die potentiële kwaadwillenden veel mogelijkheden bieden. In de presentatie deelt de spreker zijn persoonlijke ervaring met pentests voor medische cyberinfrastructuur en vertelt ook hoe aanvallers medische apparatuur kunnen compromitteren.
De spreker beschrijft: 1) hoe aanvallers proprietary communicatieprotocollen exploiteren, 2) hoe zij kwetsbaarheden in netdiensten opsporen, 3) hoe zij levensondersteuningssystemen compromitteren, 4) hoe zij hardware-debuginterface en het systeembus dataverkeer uitbuiten; 5) hoe zij aanvallen uitvoeren op belangrijke draadloze interfaces en specifieke proprietary draadloze technologieën; 6) hoe zij in medische informatiesystemen binnendringen en vervolgens persoonsgegevens en medische dossiers lezen en bewerken, waarvan de inhoud normaal gesproken zelfs voor de patiënt verborgen blijft; 7) hoe zij het communicatiesysteem verstoren dat door medische apparatuur wordt gebruikt voor informatie-uitwisseling en operationele commando's; 8) hoe zij het medisch personeel de toegang tot apparatuur ontzeggen of deze volledig blokkeren.
Tijdens zijn pentests heeft de spreker veel problemen ontdekt met medische apparatuur. Deze omvatten: 1) zwakke cryptografie, 2) de mogelijkheid tot datamanipulatie; 3) de mogelijkheid tot externe vervanging van apparatuur, 4) kwetsbaarheden in proprietary protocollen, 5) de mogelijkheid van ongeautoriseerde toegang tot databases, 6) hardcoded onveranderlijke logins/wachtwoorden, en ook andere gevoelige informatie die ofwel in de firmware van de apparatuur of in systeembinaries wordt opgeslagen; 7) de kwetsbaarheid van medische apparatuur voor externe DoS-aanvallen.
Na het bekijken van de presentatie wordt het duidelijk dat de cyberbeveiliging van de medische sector tegenwoordig een klinisch geval is en intensieve therapie nodig heeft.
3. Bijtende exploit aan de punt van de contextadvertentie
Dagelijks loggen miljoenen mensen in op sociale media: voor werk, voor vermaak of gewoon zo. Onder de motorkap van sociale netwerken bevinden zich de voor een gemiddelde bezoeker onzichtbare Ads-platforms, die verantwoordelijk zijn voor het leveren van relevante contextuele advertenties aan de bezoekers van het sociale netwerk. Ads-platforms zijn eenvoudig in gebruik en zeer effectief. Daarom zijn ze populair onder adverteerders.
Naast de mogelijkheid om een breed publiek te bereiken, wat zeer voordelig is voor bedrijven, stellen Ads-platforms ook in staat om de targeting tot één specifiek persoon te verfijnen. Sterker nog, de functionaliteit van moderne Ads-platforms maakt zelfs het kiezen mogelijk van welk van de vele apparaten van deze specifieke persoon de reclame wordt getoond.
Dus moderne Ads-platforms stellen adverteerders in staat om elke persoon te bereiken, waar ook ter wereld. Maar deze mogelijkheid kan ook door kwaadwillenden worden misbruikt – als toegangspoort tot het netwerk waarin hun vermeende slachtoffer zich bevindt. De spreker demonstreert hoe een kwaadaardige adverteerder gebruik kan maken van een Ads-platform – voor zeer gerichte targeting van zijn phishingcampagne, uitgevoerd voor het afleveren van een gepersonaliseerde exploit aan één specifieke persoon.
4. Hoe echte hackers zich ontwijken van gerichte advertenties
We gebruiken veel computergebaseerde diensten in ons dagelijks leven. En het is moeilijk om ze op te geven, zelfs wanneer we plotseling ontdekken dat ze totale surveillance over ons uitoefenen. Zo compleet, dat ze elke beweging die we maken en elke toets die we indrukken volgen.
De spreker legt duidelijk uit hoe moderne marketeers een breed scala aan esoterische targetingmethoden gebruiken. We geschreven over mobiele paranoia, over totale surveillance. En veel lezers namen het geschrevene als een onschuldige grap, maar uit de gepresenteerde lezing blijkt dat moderne marketeers dergelijke technologieën al volop gebruiken om ons te volgen.
Wat kunnen we doen? De contextuele advertentie-industrie, die deze totale surveillance aanwakkert, maakt enorme sprongen vooruit. Tot het punt dat moderne advertentieplatforms niet alleen de online activiteit van een persoon kunnen volgen (toetsaanslagen, muisbewegingen, enz.), maar ook zijn fysiologische kenmerken (hoe we op toetsen drukken en de muis bewegen). Zo dringen de moderne methoden van surveilleren, ingebouwd in diensten waar we ons leven niet meer zonder kunnen voorstellen, niet alleen onder onze kleding, maar zelfs onder onze huid binnen. Als we de mogelijkheid niet hebben om deze te opdringerige diensten te ontvluchten, waarom zouden we ze dan niet bombarderen met nutteloze informatie?
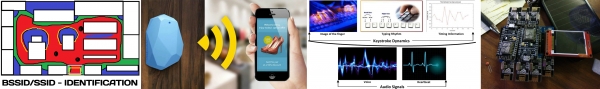
In het rapport wordt een door de auteur ontworpen apparaat (software-hardware bot) gedemonstreerd, waarmee het mogelijk is om: 1) Bluetooth-beacons in te spuiten; 2) de gegevens die verzameld worden door boordensoren van een auto te verstoren; 3) identificerende parameters van mobiele telefoons te vervalsen; 4) de wijze van toetsaanslagen (op het toetsenbord, de muis en de sensor) te verstoren. Al deze informatie wordt, zoals bekend, gebruikt voor het gericht adverteren op mobiele apparaten.
Tijdens de demonstratie blijkt dat na de lancering van het apparaat van de auteur het surveillancesysteem in de war raakt; de informatie die het verzamelt wordt zo verstoord en onnauwkeurig dat het voor onze waarnemers totaal nutteloos wordt. Als een goede grap demonstreert de spreker hoe, dankzij het gepresenteerde apparaat, het ‘surveillancesysteem’ een 32-jarige hacker aanziet voor een 12-jarig meisje dat dol op paarden is.
5. 20 jaar MMORPG-hacking: betere graphics, dezelfde exploits
Het onderwerp van MMORPG-hacking wordt al 20 jaar op DEF CON besproken. Ter gelegenheid van het jubileum beschrijft de spreker de meest opvallende momenten uit deze discussies. Daarnaast vertelt hij over zijn avonturen in het online 'braconnierschap'. Begonnen met Ultima Online (in 1997). En de daaropvolgende jaren: Dark Age of Camelot, Anarchy Online, Asheron's Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Inclusief enkele recente vertegenwoordigers: Guild Wars 2 en Elder Scrolls Online. En dit is nog lang niet alles wat de spreker op zijn conto heeft!
In het rapport worden technische details gepresenteerd over het maken van exploits voor MMORPG's, die helpen om virtueel geld te verdienen en die voor bijna elke MMORPG relevant zijn. De spreker bespreekt kort de eeuwige strijd tussen stropers (makers van exploits) en het 'visserijtoezicht'; en over de huidige technische toestand van deze wapenwedloop.
Het legt de methodologie uit voor gedetailleerde analyse van pakketten en hoe exploits in te stellen zodat het feit van stropen niet aan de serverkant wordt ontdekt. Het bevat ook de presentatie van de nieuwste exploit die op het moment van het rapport een voordeel had ten opzichte van het 'visserijtoezicht' in de wapenwedloop.
6. We hacken de robots voordat Skynet komt
Robots zijn tegenwoordig veelbesproken. In de nabije toekomst zullen ze overal zijn: op militaire missies, tijdens chirurgische operaties, bij de bouw van wolkenkrabbers; als winkelassistenten; als ziekenhuispersoneel; als zakelijke assistenten, seksuele partners; als thuiskoks en volwaardige gezinsleden.
Naarmate het ecosysteem van robots uitbreidt en de invloed van robots in onze samenleving en economie snel toeneemt, beginnen ze een aanzienlijke bedreiging te vormen voor mensen, dieren en bedrijven. In wezen zijn robots computers met armen, benen en wielen. En gezien de huidige realiteit van cyberbeveiliging zijn dit kwetsbare computers met armen, benen en wielen.
Software- en hardwarekwetsbaarheden in moderne robots stellen een aanvaller in staat om de fysieke mogelijkheden van de robot te benutten om schade aan eigendommen of financiën toe te brengen; of zelfs per ongeluk of opzettelijk een bedreiging voor het leven van mensen te creëren. De potentiële bedreigingen voor alles wat zich in de nabijheid van robots bevindt, nemen in de loop van de tijd exponentieel toe. En de toename gebeurt in contexten die de gevestigde computerbeveiligingsindustrie nog nooit heeft gezien.
In zijn recente onderzoeken heeft de spreker talrijke kritische kwetsbaarheden ontdekt in huishoudelijke, zakelijke en industriële robots van bekende fabrikanten. In het rapport onthult hij technische details van actuele bedreigingen en legt hij uit hoe aanvallers verschillende onderdelen van het robotsysteem kunnen compromitteren. Met demonstraties van werkende exploits.
Onder de door de spreker ontdekte problemen in het robotsysteem: 1) onveilige communicatie; 2) de mogelijkheid van geheugenschade; 3) kwetsbaarheden die remote code execution (RCE) mogelijk maken; 4) de mogelijkheid van verstoring van de bestandssysteemintegriteit; 5) autorisatieproblemen, en in sommige gevallen helemaal geen; 6) zwakke cryptografie; 7) problemen met firmware-updates; 8) problemen met het waarborgen van de privacy; 9) niet-geëDocumenteerde functies (ook kwetsbaar voor RCE, enz.); 10) zwakke standaardconfiguraties; 11) kwetsbare open-source 'robotbeheerkaders' en softwarebibliotheken.
De spreker geeft live demonstraties van verschillende hackscenario's met betrekking tot cyberespionage, insiderdreigingen, materiële schade, enz. Door realistische scenario's te beschrijven die in de praktijk kunnen worden waargenomen, legt de spreker uit hoe de onveiligheid van moderne robottechnologie kan leiden tot hacks. Hij legt uit waarom gehackte robots zelfs gevaarlijker zijn dan andere gecompromitteerde technologieën.
De spreker wijst ook op het feit dat ruwe onderzoeksprojecten eerder in productie gaan dan dat veiligheidskwesties zijn opgelost. Marketing wint zoals altijd. Dit ongezonde evenwicht moet dringend worden hersteld. Totdat Skynet arriveert. Hoewel... de volgende presentatie doet denken dat Skynet al is gekomen.
7. Militarisering van Machine Learning
Risquerend als een waanzinnige wetenschapper bekend te staan, is de spreker toch vertederd door zijn "gloednieuwe duivelse creatie" en presenteert vol trots DeepHack: een hacking-AI met open source code. Deze bot is een zelflerende aanvaller op webtoepassingen. De basis hiervan is een neurale netwerk die leert door middel van trial-and-error. DeepHack toont een angstaanjagende minachting voor de mogelijke gevolgen van zijn fouten voor mensen.
Door slechts één universeel algoritme te gebruiken, leert hij verschillende soorten kwetsbaarheden te exploiteren. DeepHack opent de deur naar het rijk van hacking-AI, waarvan we in de nabije toekomst al tal van vertegenwoordigers kunnen verwachten. In dit licht kenmerkt de spreker zijn bot trots als "de begin van het einde".
De spreker gelooft dat hackingtools op basis van AI, die binnenkort zullen verschijnen na DeepHack, een fundamenteel nieuwe technologie zijn die zowel cyberverdedigers als cyberaanvallers nog onder de knie moeten krijgen. Hij garandeert dat volgend jaar ieder van ons of hackingtools met machine learning zelf zal schrijven of wanhopig zal proberen zich ertegen te verdedigen. Er is geen derde optie.
Ook al is het misschien als een grap bedoeld, de spreker verklaart serieus: "De onvermijdelijke dystopie van AI, die niet langer exclusief is voor duivelse genieën, is vandaag de dag voor iedereen toegankelijk. Sluit je bij ons aan, en we laten je zien hoe je kunt deelnemen aan de vernietiging van de mensheid door je eigen gemilitariseerde machine learning-systeem te creëren. Natuurlijk, als gasten uit de toekomst ons niet in de weg staan om dit te doen."
8. Alles herinneren: het implanteren van wachtwoorden in cognitief geheugen
Wat is cognitief geheugen? Hoe kun je daar een wachtwoord in "implanteren"? Is dat überhaupt veilig? En waarom zulke trucs? Het idee is dat je met deze benadering niet uit de school kunt klappen over je wachtwoorden, zelfs niet onder dwang; terwijl je toch de mogelijkheid behoudt om in het systeem in te loggen.
Het rapport begint met een uitleg over wat cognitief geheugen is. Vervolgens wordt uitgelegd wat het verschil is tussen expliciet en impliciet geheugen. Daarna worden de concepten van bewust en onbewust behandeld. Ook wordt uitgelegd wat voor soort entiteit bewustzijn is. Er wordt beschreven hoe ons geheugen informatie codeert, opslaat en opvraagt. De beperkingen van het menselijk geheugen worden besproken. Daarnaast wordt uitgelegd hoe ons geheugen leert. Het rapport eindigt met een verhaal over moderne onderzoeken naar het cognitieve geheugen van mensen, in de context van hoe we wachtwoorden daarin kunnen implementeren.
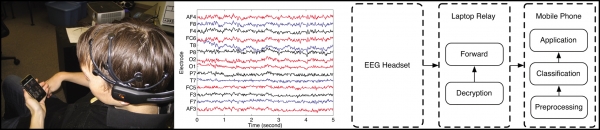
Het ambitieuze statement dat in de titel van zijn presentatie werd gedaan, heeft de spreker uiteraard niet volledig opgelost, maar hij heeft wel een aantal interessante onderzoeken toegelicht die zich op de drempel van de oplossing bevinden. Onder andere het onderzoek van de Stanford University, dat hetzelfde onderwerp behandelt. En een project voor de ontwikkeling van een mens-machine-interface voor slechtzienden - met directe aansluiting op de hersenen. Ook verwijst de spreker naar onderzoek door Duitse wetenschappers, die erin zijn geslaagd een algorithmische verbinding tot stand te brengen tussen de elektrische signalen van de hersenen en gesproken zinnen; het apparaat dat zij hebben ontwikkeld stelt in staat om tekst in te voeren door er gewoon aan te denken. Een ander interessant onderzoek waar de spreker naar verwijst, is de neurotelefoon, een interface tussen de hersenen en mobiele telefoons, via een draadloze EEG-headset (Dartmouth College, VS).
Zoals al eerder opgemerkt, heeft de spreker zijn ambitieuze statement in de titel van zijn presentatie niet volledig opgelost. Echter, de spreker merkt op dat, hoewel er momenteel geen technologie is om wachtwoorden in het cognitieve geheugen te implanteren, er al malware is die probeert deze eruit te halen.
9. En het kind vroeg: "Denk je echt dat cyberaanvallen op het energienet alleen door overheids-hackers kunnen worden uitgevoerd?"
Ononderbroken elektriciteit is van cruciaal belang in ons dagelijks leven. Onze afhankelijkheid van elektriciteit wordt vooral duidelijk wanneer deze wordt uitgeschakeld – zelfs maar voor korte tijd. Tegenwoordig wordt aangenomen dat cyberaanvallen op elektriciteitsnetwerken extreem complex zijn en alleen toegankelijk zijn voor overheids-hackers.
De spreker betwist deze gevestigde opvatting en presenteert een gedetailleerde beschrijving van een aanval op elektriciteitsnetwerken, waarvan de kosten ook voor niet-gouvernementele hackers aanvaardbaar zijn. Hij toont verzamelde informatie van het internet die nuttig zal zijn voor het modelleren en analyseren van het doel-elektriciteitsnet. Tevens legt hij uit hoe deze informatie kan worden gebruikt – voor het modelleren van aanvallen op elektriciteitsnetten over de hele wereld.
Verder toont het rapport een kritieke kwetsbaarheid die door de spreker is ontdekt in de producten van General Electric Multilin, die veelvuldig worden gebruikt in de energiesector. De spreker beschrijft hoe hij het gebruikte encryptie-algoritme in deze systemen volledig heeft gecompromitteerd. Dit algoritme wordt toegepast in de producten van General Electric Multilin voor veilige communicatie tussen interne subsystemen en voor het beheer van deze subsystemen, inclusief gebruikersautorisatie en toegang tot geprivilegieerde operaties.
Door de toegangscodes te achterhalen (als gevolg van de compromittering van het encryptie-algoritme), kan de aanvaller het apparaat volledig uitschakelen en elektriciteit in geselecteerde sectoren van het elektriciteitsnet uitschakelen; ook kan hij operatoren blokkeren. Bovendien demonstreert de spreker een techniek voor het op afstand raadplegen van digitale sporen die kwetsbare apparatuur achterlaat voor cyberaanvallen.
10. Het internet weet al dat ik zwanger ben
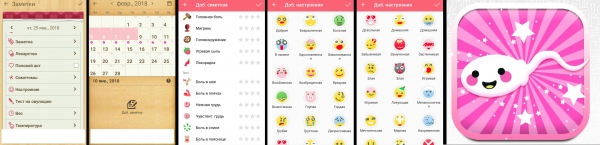
Vrouwen gezondheid is een grote business. Op de markt zijn er talloze Android-apps die vrouwen helpen hun maandelijkse cyclus te volgen, te weten wanneer de kans op conceptie het grootst is, of die de zwangerschapsstatus bijhouden. Deze apps moedigen vrouwen aan om de meest intieme details van hun leven vast te leggen, zoals stemmingen, seksuele activiteit, fysieke activiteit, fysieke symptomen, lengte, gewicht en nog veel meer.
Maar hoe vertrouwelijk zijn deze applicaties en hoe veilig zijn ze? Aangezien de applicatie zulke intieme details over ons persoonlijke leven opslaat, zou het goed zijn als deze gegevens niet met iemand anders worden gedeeld; bijvoorbeeld met een vriendelijke onderneming (die zich bezighoudt met gerichte advertenties, enz.) of met een kwaadwillende partner/ouder.
De spreker presenteert de resultaten van zijn analyse van de cyberveiligheid van meer dan tien applicaties die de kans op zwangerschap voorspellen en het verloop van de zwangerschap volgen. Hij ontdekte dat de meeste van dergelijke applicaties ernstige problemen hebben met cyberveiligheid in het algemeen en met privacy in het bijzonder.
Bron: habr.com
