

We continue our series of articles on working with the new SMB CheckPoint model range, reminding you that we have described the characteristics and capabilities of the new models, management and administration methods. Today we will consider the deployment scenario of the senior model in the series: CheckPoint 1590 NGFW. Here is a brief overview of this part:
- Unpacking the equipment (description of components, physical and network connection).
- Initial device initialization.
- Initial setup.
- Performance assessment.
Unpacking the equipment
Familiarity with the equipment begins with removing it from the box, disassembling the components, and installing the parts; click on the spoiler for a brief overview of the process.
Delivery of NGFW 1590
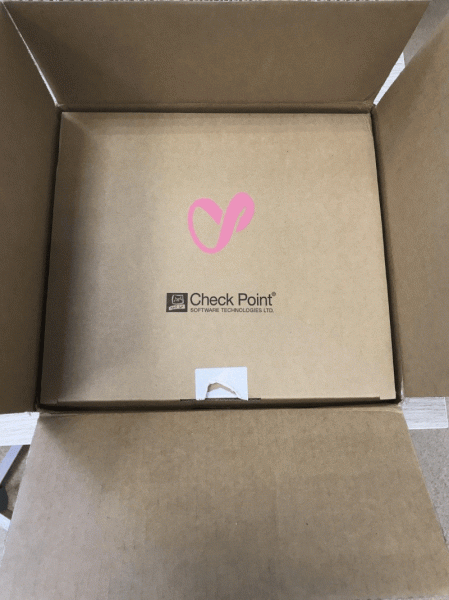
Briefly about the components:
- NGFW 1590;
- Power adapter;
- 2 Wi-Fi antennas (2.4 GHz and 5 GHz);
- 2 LTE antennas;
- Booklets with documentation (a brief guide on initial connection, license agreement, etc.)
Regarding the network ports and interfaces, all modern options for traffic transmission and interaction are available, with a separate port for the DMZ zone, USB 3.0 for synchronization with a PC.
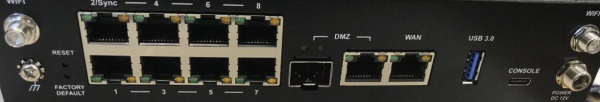
Version 1590 features an updated design, modern options for wireless communication and memory expansion: 2 slots for Micro/Nano SIM in LTE mode. (we plan to write in detail about this option in one of the next articles in the series dedicated to wireless connections); slot for an SD card.
Detailed information about the capabilities of the 1590 NGFW and other new models can be read in the series of articles about SMB CheckPoint solutions. We will now proceed to the initial device initialization.
Initial initialization
Our regular readers should already be aware that the 1500 series SMB line uses the new OS 80.20 Embedded, which includes an updated interface and enhanced capabilities.
To begin the device initialization, you need to:
- Provide power to the gateway.
- Connect the network cable from your PC to LAN -1 on the gateway.
- Optionally, you can immediately provide the device with internet access by connecting the interface to the WAN port.
- Go to the Gaia Embedded portal:
Als u de genoemde stappen hebt gevolgd, moet u op de Gaia-portaalpagina bevestigen dat u de pagina met een niet-vertrouwd certificaat wilt openen. Daarna start de wizard voor het instellen van het portaal:
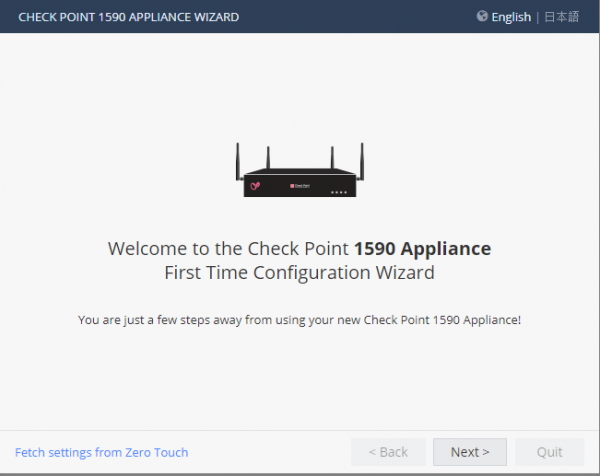
U wordt verwelkomd met een pagina die het model van uw apparaat toont; ga verder naar de volgende sectie:
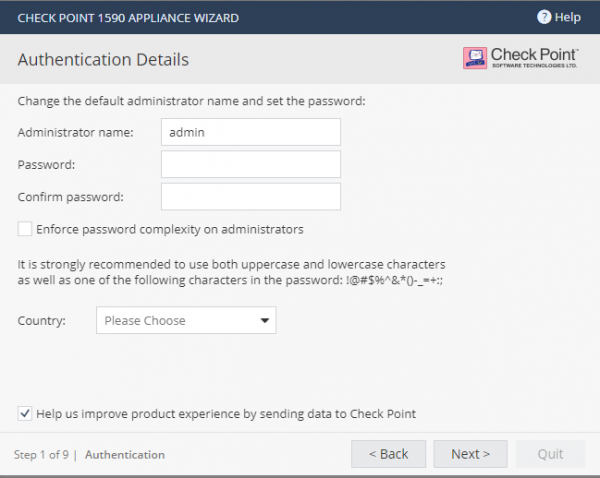
U krijgt de mogelijkheid om een account voor autorisatie aan te maken en bij het instellen van het wachtwoord voor de beheerder kunt u hoge eisen stellen; geef het land op waar u de gateway zult gebruiken.
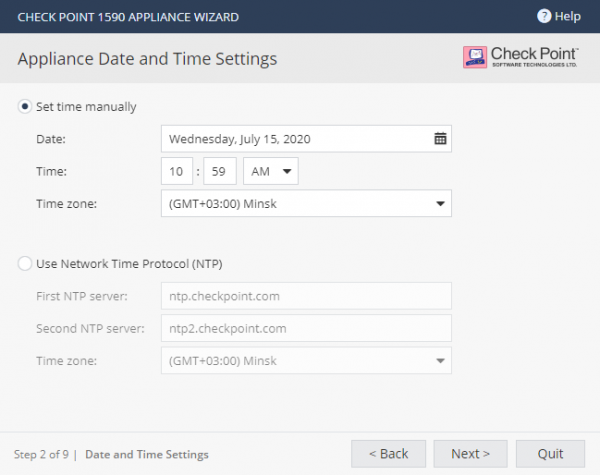
Het volgende venster betreft de instellingen voor datum en tijd; u kunt dit handmatig invoeren of gebruik maken van een NTP-server van het bedrijf.
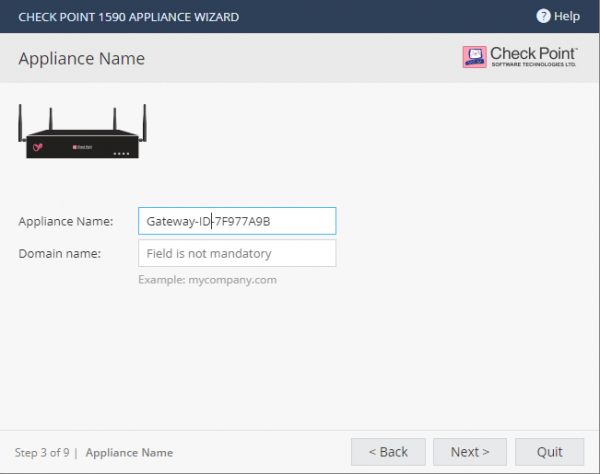
De volgende stap is het opgeven van een naam voor het apparaat en het aangeven van het domein van het bedrijf voor de correcte werking van de gatewaydiensten op internet.
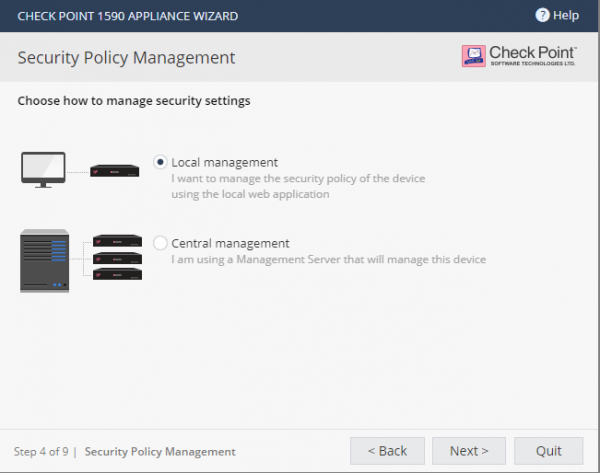
De volgende stap betreft het kiezen van het type beheer voor de NGFW; hierbij moet worden opgemerkt:
- Lokaal Beheer. Deze beschikbare optie is voor lokaal beheer van de gateway via de webpagina van het Gaia-portaal.
- Centraal Beheer. Dit type beheer omvat synchronisatie met een specifieke Managementserver van CheckPoint, synchronisatie met de Smart1-Cloud of met SMP (service voor beheer voor SMB).
In dit artikel concentreren we ons op de methode van Lokaal Beheer; u kunt de benodigde methode opgeven. Voor informatie over het synchronisatieproces met een specifieke Managementserver wordt aanbevolen uit de opleidingscyclus CheckPoint Getting Started, voorbereid door TS Solution.
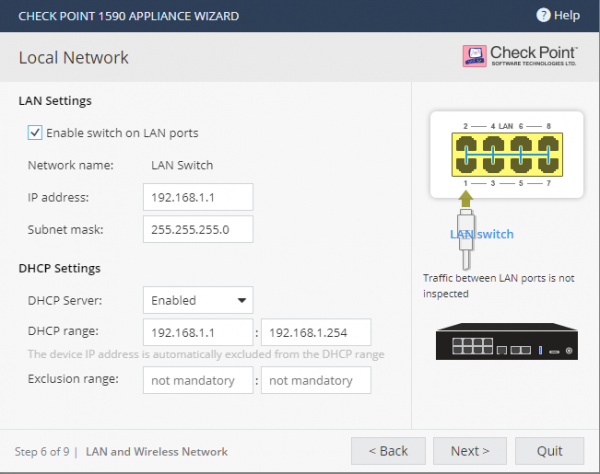
Vervolgens verschijnt er een venster dat het werkmodus van de interfaces op de gateway definieert:
- De Switch-modus betekent dat er toegang is tot de subnet van één interface naar de subnet van een andere interface.
- De Disable Switch-modus schakelt de Switch-modus uit; elke poort routert het verkeer als afzonderlijk deel van het netwerk.
Er wordt ook gevraagd om een pool van DHCP-adressen op te geven die gebruikt zullen worden bij het verbinden met de lokale interfaces van de gateway.
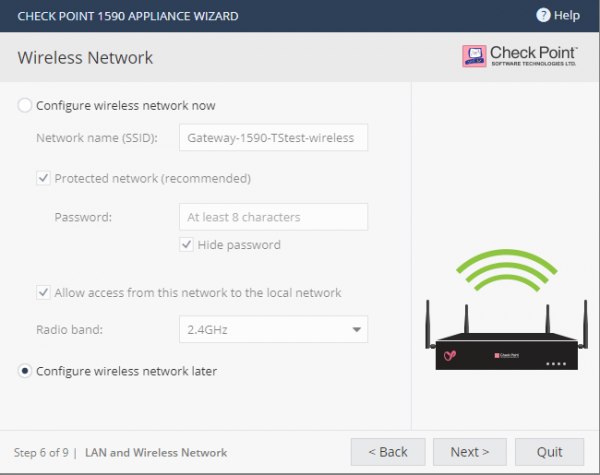
De volgende stap betreft het configureren van de werking van de gateway in draadloze modus; we zijn van plan dit aspect uitgebreider te behandelen in een van de artikelen in de cyclus, dus hebben we de configuratie uitgesteld. U kunt echter een nieuw draadloos toegangspunt aanmaken, een wachtwoord voor de verbinding opgeven en de werkmodus voor het draadloze kanaal bepalen (2,4 GHz of 5 GHz).
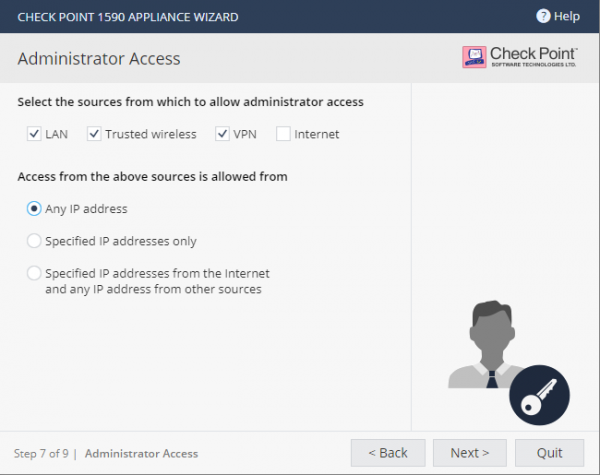
Vervolgens wordt er een stap aangeboden voor het instellen van toegang tot de gateway voor de bedrijfsbeheerders. Standaard zijn de toegangsrechten toegestaan als de verbinding afkomstig is van:
- Het interne netwerk van het bedrijf
- Vertrouwd draadloos netwerk
- VPN-tunnel
De optie voor toegang tot de gateway via het internet is standaard uitgeschakeld, dit brengt grote risico's met zich mee en moet worden gerechtvaardigd voor inschakeling, anders wordt aangeraden het zoals in ons voorbeeld te laten. U heeft ook de mogelijkheid om specifieke IP-adressen op te geven die mogen verbinden met de gateway.
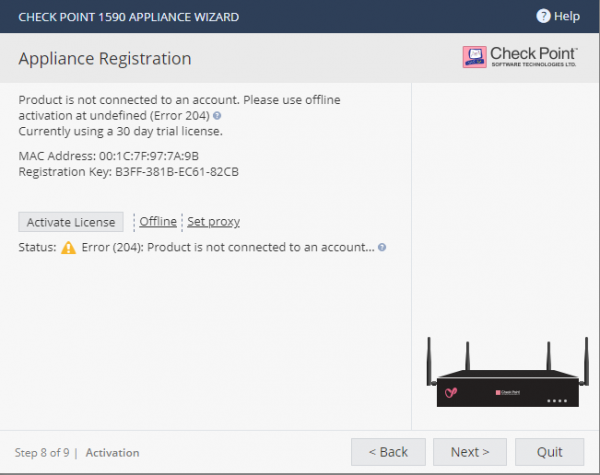
Het volgende venster betreft de activering van licenties, bij de eerste initialisatie van het apparaat krijgt u een 30-dagen proefperiode voorgeschoteld. Er zijn twee beschikbare manieren om te activeren:
- Als er een internetverbinding is, wordt de licentie automatisch geactiveerd.
- Als u de licentie offline activeert, moet u het volgende doen: download de licentie vanuit UserCenter, registreer uw apparaat op een speciale . Vervolgens moet u voor beide gevallen handmatig de gedownloade licentie importeren.
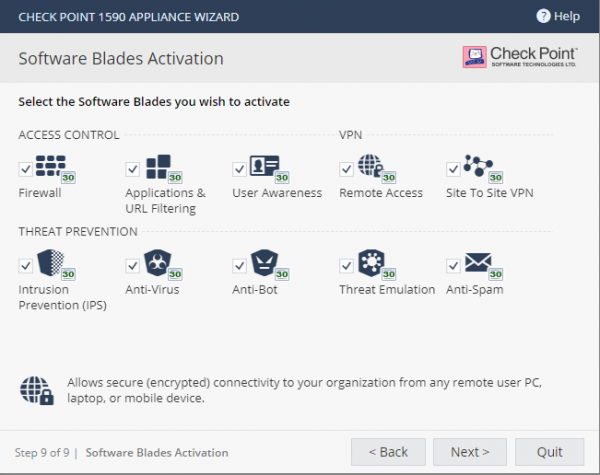
Tot slot biedt het laatste venster in de instellingenwizard de keuze welke blades moeten worden ingeschakeld. Let op, de QOS-blade kan alleen worden ingeschakeld na de eerste initialisatie. Uiteindelijk zou u een beëindigingsvenster moeten zien dat uw instellingen samenvat.
Initiële configuratie
Als eerste raden we aan om de status van de licenties te controleren, dit beïnvloedt de verdere configuratie. Ga naar het tabblad “HOME” → “License” :
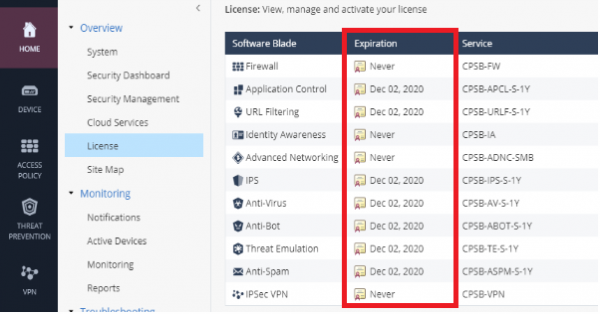
Als de licenties zijn geactiveerd, raden we aan onmiddellijk te updaten naar de nieuwste firmware. Ga hiervoor naar het tabblad “DEVICE” → “System Operations”:
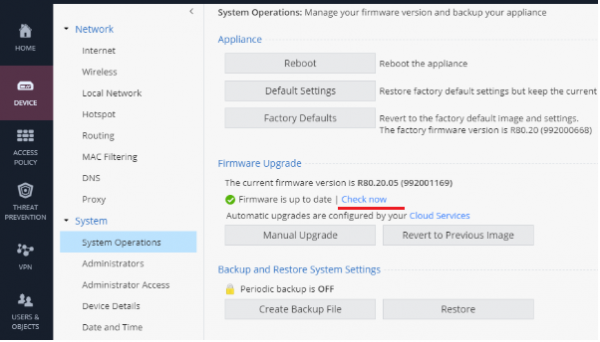
Systeemupdates bevinden zich onder Firmware Upgrade. In ons geval is de bijgewerkte en laatste versie van de firmware geïnstalleerd.
Laten we kort de mogelijkheden en instellingen van de systeembreeds bekijken. Logisch kan dit worden onderverdeeld in toegangsbeleid (Firewall, Toepassingscontrole, URL-filtering) en bedreigingspreventie (IPS, Antivirus, Anti-Bot, Bedreigingsimulatie).
Laten we naar het tabblad Toegangsbeleid → Blade Control gaan:
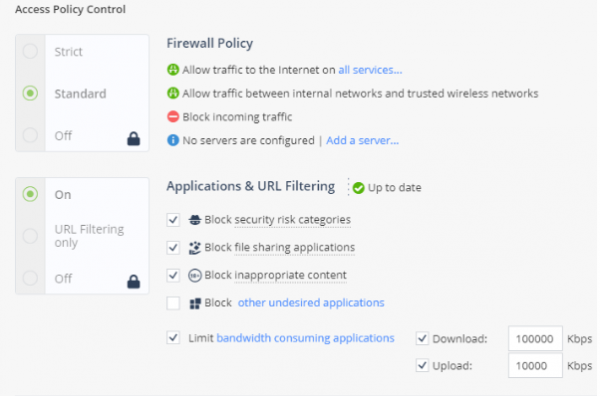
Standaard wordt de modus STANDARD gebruikt, deze staat toe: uitgaand verkeer naar het internet, verkeer binnen het lokale netwerk, maar blokkeert tegelijkertijd inkomend verkeer vanuit het internet.
Wat betreft de APPLICATIONS & URL FILTERING blades is standaard de toegang tot websites met een hoog risico geblokkeerd, evenals de blokkering van uitwisselingsapplicaties (Torrent, File Storage, enz.). Het is ook mogelijk om handmatig categorieën van websites te blokkeren.
Laten we de optie voor gebruikersverkeer ‘Beperk bandbreedte verspillende applicaties’ benadrukken, waarmee de snelheid van uitgaand/incoming verkeer voor groepen applicaties kan worden beperkt.
Vervolgens openen we de sectie Beleid, waar de regels automatisch zijn gegenereerd op basis van de eerder beschreven instellingen.
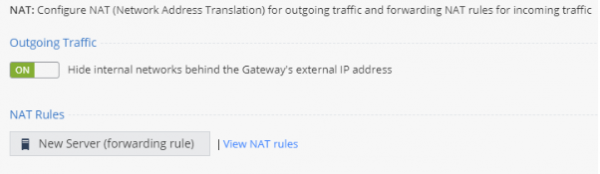
De NAT-sectie werkt standaard in Global Hide Nat Automatic, wat betekent dat alle interne hosts toegang hebben tot het internet via een publiek IP-adres. Het is mogelijk om NAT-regels handmatig in te stellen voor het publiceren van uw webapplicaties of diensten.
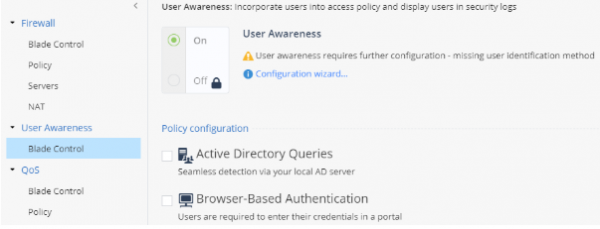
Daarna komt de sectie die gaat over gebruikersauthenticatie in het netwerk. Twee opties worden aangeboden: Active Directory Queries (integratie met uw AD) en Browser-Based Authentication (gebruikers voeren hun domeinreferenties in op het portal).
Het is ook belangrijk om de SSL-inspectie te bespreken, aangezien het aandeel van algemene HTTPS-verkeer in het wereldwijde netwerk actief toeneemt. Laten we bekijken welke mogelijkheden CheckPoint biedt voor SMB-oplossingen, hiervoor moet u naar de sectie SSL-Inspectie → Beleid gaan:
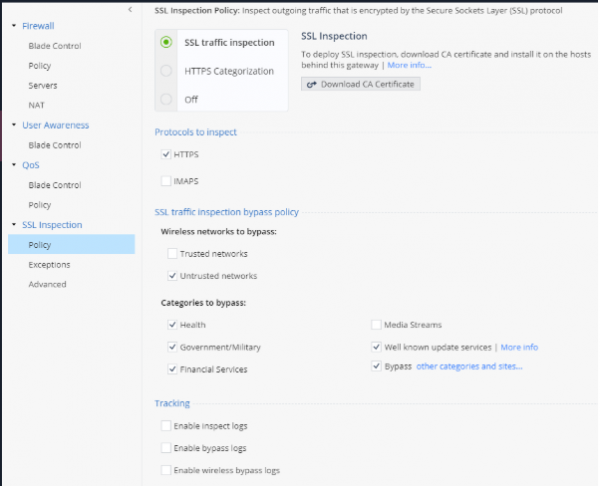
In de instellingen is het mogelijk om HTTPS-verkeer te inspecteren; hiervoor moet een certificaat worden geïmporteerd en in het centrum voor vertrouwde certificaten op de eindgebruikersmachines worden geïnstalleerd.
We beschouwen de BYPASS-modus voor vooraf ingestelde categorieën als een handige optie, aangezien dit aanzienlijk tijd bespaart bij het inschakelen van de inspectie.
Na het instellen van de regels op Firewall / Application-niveau moet u verder gaan met het tunen van de beveiligingsbeleid (Threat Prevention); hiervoor gaan we naar de desbetreffende sectie:
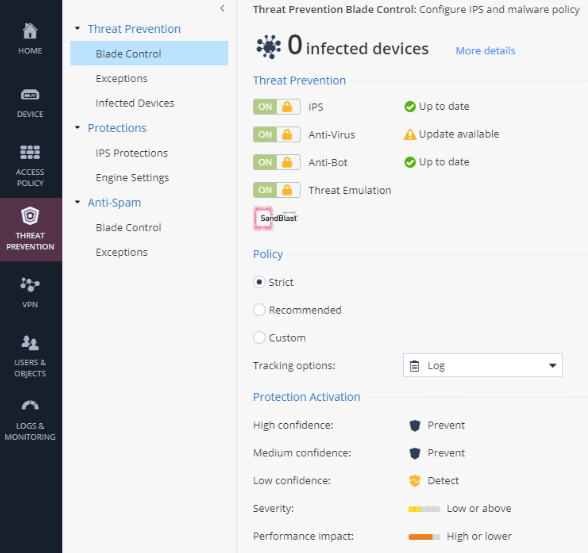
Op de geopende pagina zien we de ingeschakelde blades, de status van handtekening- en basisupdates. Ook wordt ons gevraagd om een profiel voor de perimeterbescherming te kiezen, waarbij de bijbehorende instellingen worden weergegeven.
De aparte sectie 'IPS Protections' stelt u in staat om de actie voor een bepaalde beveiligingshandtekening te configureren.
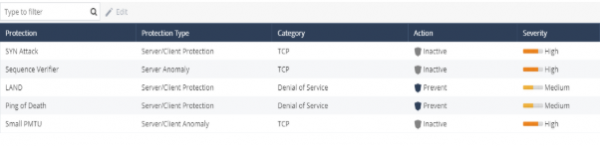
Onlangs hebben we in onze blog geschreven voor Windows Server — SigRed. Laten we controleren of deze aanwezig is in Gaia Embedded 80.20 door de query ‘CVE-2020-1350’ in te voeren.
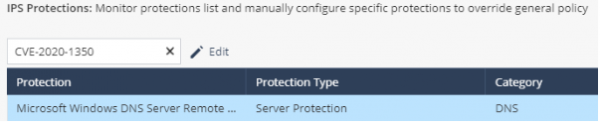
Deze handtekening heeft een record gevonden waarop een van de acties kan worden toegepast. (Standaard is Prevent voor het waarschuwingsniveau - Kritisch). Met een SMB-oplossing zult u daarom niet tekortkomen op het gebied van updates en ondersteuning; dit is een complete NGFW-oplossing voor filialen tot 200 medewerkers van CheckPoint.
Waardering van de functionaliteit
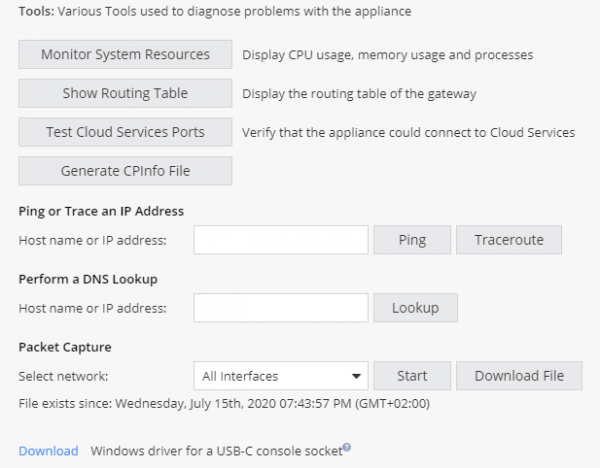
Bij het afsluiten van het artikel willen we de aanwezigheid van tools voor het oplossen van problemen na de initiële configuratie en instelling van de SMB-oplossing benadrukken. U kunt naar de sectie “HOME” → “Tools” gaan. Mogelijke opties:
- systeembronnenmonitoring;
- routeringtabel;
- beschikbaarheidstest van CheckPoint-cloudservices;
- generatie van CPinfo;
Daarnaast zijn er ingebouwde netwerkcommandos beschikbaar: Ping, Traceroute, Traffic Capture.
Op deze manier hebben we vandaag de eerste verbinding en configuratie van de NGFW 1590 bekeken; vergelijkbare acties zult u uitvoeren voor de hele serie 1500 SMB CheckPoint. De beschikbare opties toonden een hoge variabiliteit voor instellingen en ondersteunen moderne methoden voor verkeersbescherming aan de rand van het netwerk.
Vandaag de dag beschikken de oplossingen van CheckPoint voor de bescherming van kleine kantoren en filialen (tot 200 medewerkers) over een breed scala aan middelen en maken ze gebruik van de nieuwste technologieën (cloudbeheer, ondersteuning voor simkaarten, uitbreiding van het geheugen met SD-kaarten, enz.). Blijf op de hoogte en lees artikelen van TS Solution; we plannen verdere uitgaven over NGFW CheckPoint van de SMB-familie. Tot ziens!
. Blijf op de hoogte (, , , , ).
Bron: habr.com
