

Hallo, dit is het tweede artikel over de NGFW-oplossing van het bedrijf . Het doel van dit artikel is om te laten zien hoe je de UserGate-firewall installeert op een virtueel systeem (ik zal gebruik maken van de virtualisatiesoftware VMware Workstation) en om de initiële configuratie uit te voeren (toegang vanuit het lokale netwerk via de UserGate-gateway naar het internet toestaan).
1. Inleiding
Om te beginnen zal ik verschillende methoden beschrijven voor de implementatie van deze gateway in het netwerk. Ik wil opmerken dat afhankelijk van de gekozen aansluiting bepaalde functionaliteiten van de gateway mogelijk niet beschikbaar zijn. De UserGate-oplossing ondersteunt de volgende verbindingsmodi:
L3-L7 firewall
L2 transparante brug
L3 transparante brug
Virtueel in de breuk, met behulp van het WCCP-protocol
Virtueel in de breuk, met behulp van Policy Based Routing
Router on a Stick
Expliciet gedefinieerde WEB-proxy
UserGate, als standaardgateway
Monitoring van de Mirror-poort
UserGate ondersteunt 2 typen clusters:
Configuratiecluster. Knoopjes samengevoegd in een configuratiecluster ondersteunen uniforme instellingen binnen het cluster.
Failover-cluster. Tot 4 knooppunten van het configuratiecluster kunnen worden samengevoegd in een failover-cluster, dat werkt in een Active-Active of Active-Passive-modus. Het is mogelijk om meerdere failover-clusters te bouwen.
2. Installatie
Zoals vermeld in het vorige artikel wordt UserGate geleverd als een gecombineerde hardware-softwareoplossing of uitgerold in een virtuele omgeving. Vanuit het persoonlijke dashboard op de website downloaden we een afbeelding in OVF-formaat (Open Virtualization Format), dit formaat is geschikt voor VMWare- en Oracle Virtualbox-leveranciers. Voor Microsoft Hyper-V en KVM worden schijfimages van de virtuele machine geleverd.
Volgens de UserGate-website is het aanbevolen om minimaal 8Gb RAM en een 2-core virtuele processor te gebruiken voor een correcte werking van de virtuele machine. De hypervisor moet 64-bits besturingssystemen ondersteunen.
De installatie begint met het importeren van de afbeelding in de gekozen hypervisor (VirtualBox en VMware). In het geval van Microsoft Hyper-V en KVM moet een virtuele machine worden aangemaakt en moet de gedownloade afbeelding als schijf worden opgegeven, waarna de integratiediensten in de instellingen van de gemaakte virtuele machine moeten worden uitgevinkt.
Standaard wordt er na de import in VMWare een virtuele machine aangemaakt met de volgende instellingen:
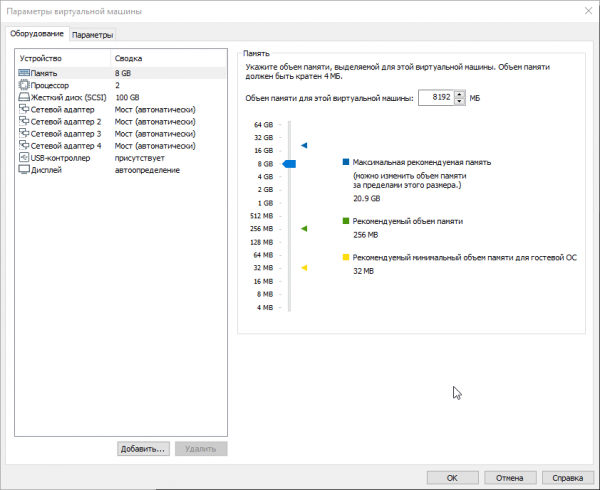
Zoals eerder vermeld, moet het werkgeheugen minstens 8 Gb zijn en moet er 1 Gb aan geheugen worden toegevoegd voor elke 100 gebruikers. De standaard grootte van de harde schijf is 100 Gb, maar dit is vaak niet genoeg om alle logbestanden en instellingen op te slaan. De aanbevolen grootte is 300 Gb of meer. Daarom passen we de grootte van de schijf aan in de eigenschappen van de virtuele machine. De virtuele UserGate UTM wordt oorspronkelijk geleverd met vier interfaces, toegewezen aan zones:
Management — de eerste interface van de virtuele machine, zone voor verbinding met vertrouwde netwerken, van waaruit beheer van UserGate is toegestaan.
Trusted — de tweede interface van de virtuele machine, zone voor verbinding met vertrouwde netwerken, zoals LAN-netwerken.
Untrusted — de derde interface van de virtuele machine, zone voor interfaces, verbonden met niet-vertrouwde netwerken, bijvoorbeeld met het internet.
DMZ — de vierde interface van de virtuele machine, zone voor interfaces, verbonden met een DMZ-netwerk.
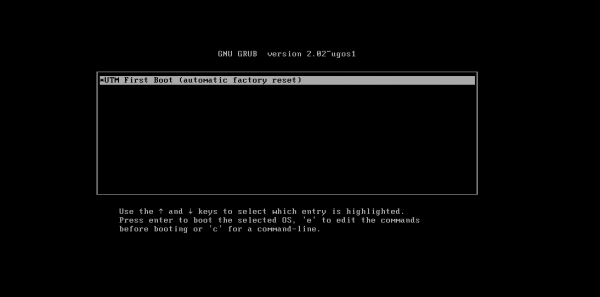
Vervolgens starten we de virtuele machines. Hoewel in de handleiding staat dat we Support Tools moeten kiezen en een fabrieksreset van UTM moeten uitvoeren, zien we dat er maar één keuze is (UTM First Boot). Tijdens deze stap configureert UTM de netwerkadapters en vergroot het de partitie op de harde schijf tot de volledige grootte van de schijf:
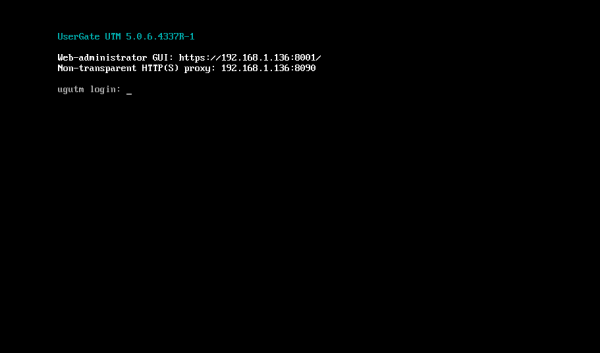
Om verbinding te maken met de webinterface van UserGate moet je via de Management zone inloggen, wat wordt beheerd door de interface eth0, die is ingesteld om een IP-adres automatisch te verkrijgen (DHCP). Als het niet mogelijk is om het adres voor de Management-interface automatisch toe te wijzen via DHCP, kan dit handmatig worden ingesteld door de CLI (Command Line Interface) te gebruiken. Hiervoor moet je inloggen op de CLI met de gebruikersnaam en het wachtwoord van een Full administrator (standaard Admin met een hoofdletter). Als het UserGate-apparaat niet de eerste initialisatie heeft doorlopen, moet je Admin gebruiken als gebruikersnaam en utm als wachtwoord om toegang te krijgen tot de CLI. Voer de opdracht in zoals iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Ga later naar de webconsole van UserGate op het opgegeven adres, dat ongeveer als volgt moet zijn:https://UserGateIPaddress:8001:
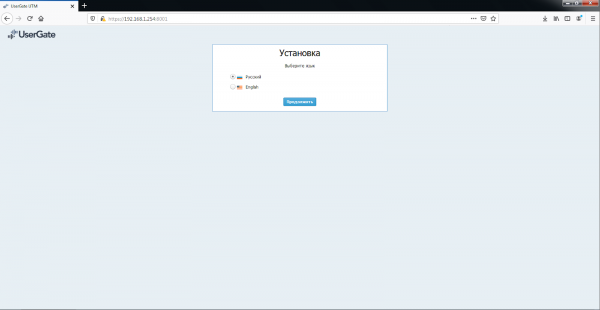
In de webconsole gaan we door met de installatie, we moeten de interface-taal kiezen (op dit moment is dit Russisch of Engels), de tijdzone instellen, en daarna lezen en akkoord gaan met de licentieovereenkomst. We geven een gebruikersnaam en wachtwoord op voor toegang tot de webinterface.
3. Configuratie
Na de installatie ziet het venster van de webinterface voor platformbeheer er zo uit:
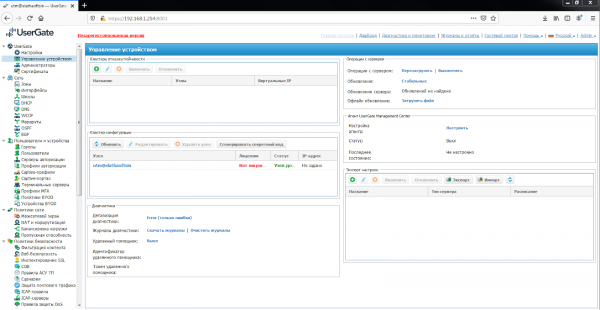
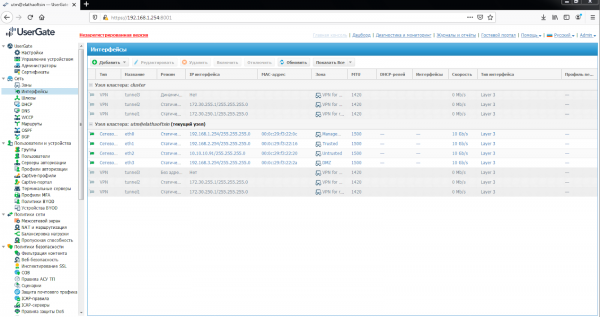
Vervolgens moeten de netwerkinterfaces worden geconfigureerd. Hiervoor moeten in de sectie 'Interfaces' deze worden ingeschakeld, correcte IP-adressen worden ingesteld en de bijbehorende zones worden toegewezen.
De sectie 'Interfaces' toont alle fysieke en virtuele interfaces die in het systeem aanwezig zijn, maakt aanpassing van hun instellingen mogelijk, en het toevoegen van VLAN-interfaces. Ook toont het alle interfaces van elke cluster node. De instellingen van de interfaces zijn specifiek voor elke node en niet globaal.
In de eigenschappen van de interface:
Schakel de interface in of uit
Geef het type interface op — Layer 3 of Mirror
Wijs een zone toe aan de interface
Wijs een Netflow-profiel toe voor het verzenden van statistische gegevens naar de Netflow-collector
Wijzig de fysieke parameters van de interface — MAC-adres en MTU-grootte
Kies het type IP-adres toewijzing — zonder adres, statisch IP-adres of verkregen via DHCP
Configureer de werking van de DHCP-relay op de gekozen interface.
De knop 'Toevoegen' maakt het mogelijk de volgende typen logische interfaces toe te voegen:
VLAN
Bond
Bridge
PPPoE
VPN
Tunnel
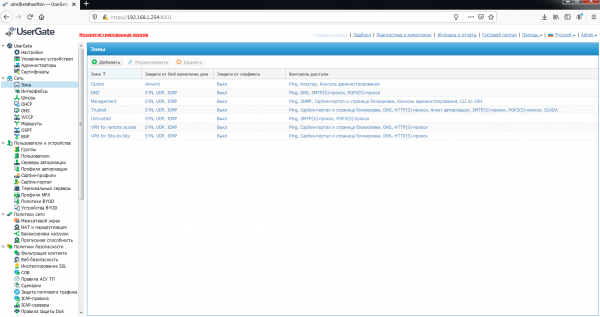
Naast de eerder genoemde zones die met de Usergate-image worden geleverd, zijn er nog drie soorten vooraf gedefinieerde zones:
Cluster — zone voor interfaces die worden gebruikt voor clusterwerking
VPN for Site-to-Site — zone waar alle clienten van het type Kantoor-Kantoor worden geplaatst, die via VPN op de UserGate zijn aangesloten
VPN for remote access — zone waar alle mobiele gebruikers worden geplaatst die via VPN op de UserGate zijn aangesloten
UserGate-beheerders kunnen de instellingen van standaardzones wijzigen en extra zones aanmaken, maar zoals vermeld in de handleiding voor versie 5, kunnen er niet meer dan 15 zones worden aangemaakt. Voor het wijzigen of creëren van deze moet men naar de sectie zones gaan. Voor elke zone kan een drempel voor het afwijzen van pakketten worden ingesteld, SYN, UDP, ICMP wordt ondersteund. Ook wordt toegang tot UserGate-services ingesteld en wordt bescherming tegen spoofing geactiveerd.
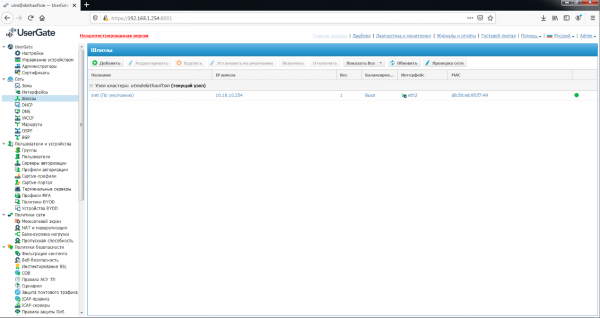
Na het instellen van de interfaces is het nodig om in de sectie 'Gateways' de standaardroute in te stellen. Dat wil zeggen, om UserGate met het internet te verbinden, moet u het IP-adres van een of meerdere gateways opgeven. Als er meerdere providers voor internetverbindingen worden gebruikt, moeten er meerdere gateways worden opgegeven. De configuratie van de gateway is uniek voor elk van de knooppunten in het cluster. Als er twee of meer gateways zijn ingesteld, zijn er twee mogelijk werkingswijzen:
Verkeer balanceren tussen gateways.
Hoofdgateway met omschakeling naar reserve.
De status van de gateway (beschikbaar - groen, niet beschikbaar - rood) wordt als volgt bepaald:
Netwerkcontrole is uitgeschakeld - de gateway wordt als beschikbaar beschouwd als UserGate zijn MAC-adres kan verkrijgen met behulp van een ARP-aanroep. De controle op toegang tot internet via deze gateway vindt niet plaats. Als het MAC-adres van de gateway niet kan worden bepaald, wordt de gateway als niet beschikbaar beschouwd.
Netwerkcontrole is ingeschakeld - de gateway wordt als beschikbaar beschouwd als:
UserGate zijn MAC-adres kan verkrijgen met behulp van een ARP-aanroep.
De controle op toegang tot internet via deze gateway is succesvol afgerond.
In geval van het tegendeel wordt de gateway als niet beschikbaar beschouwd.
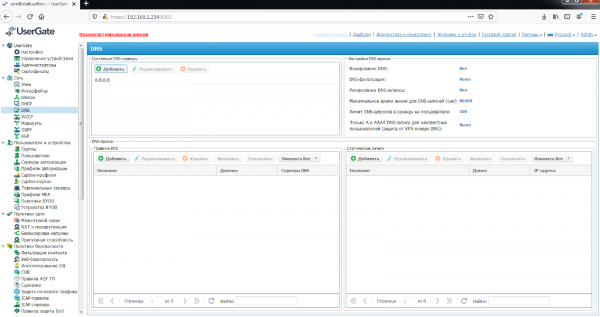
In de sectie 'DNS' moeten de DNS-servers worden toegevoegd die UserGate zal gebruiken. Deze instelling wordt opgegeven in het gebied Systeem DNS-servers. Hieronder bevinden zich de instellingen voor het beheer van DNS-aanvragen van gebruikers. UserGate maakt gebruik van DNS-proxy. De DNS-proxy service stelt in staat om DNS-aanvragen van gebruikers te onderscheppen en deze te wijzigen afhankelijk van de behoeften van de beheerder. Met behulp van DNS-proxy regels kunnen de DNS-servers worden opgegeven waarnaar verzoeken voor bepaalde domeinen worden doorgestuurd. Daarnaast kunnen met DNS-proxy ook statische records zoals host (A-record) worden ingesteld.
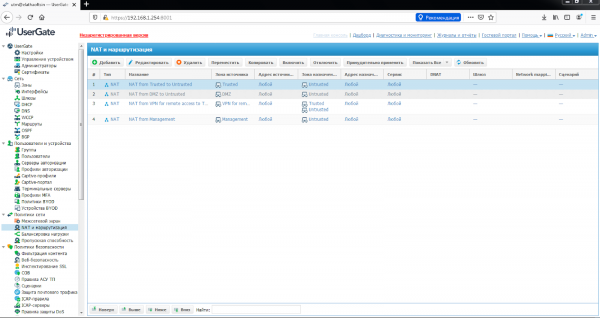
In het gedeelte 'NAT en Routering' moeten de nodige NAT-regels worden aangemaakt. Voor toegang tot internet voor gebruikers in het Trusted-netwerk is er al een NAT-regel aangemaakt — 'Trusted->Untrusted', deze hoeft alleen nog maar ingeschakeld te worden. Regels worden van boven naar beneden toegepast in de volgorde waarin ze in de console zijn opgegeven. Alleen de eerste regel waarvoor de voorwaarden overeenkomen, wordt uitgevoerd. Voor de activatie van de regel moeten alle voorwaarden die in de regelparameters zijn opgegeven, overeenkomen. UserGate adviseert om algemene NAT-regels aan te maken, bijvoorbeeld een NAT-regel van het lokale netwerk (meestal de Trusted-zone) naar internet (meestal de Untrusted-zone), en de toegang te scheiden op basis van gebruikers, diensten en applicaties via firewallregels.
Er is ook de mogelijkheid om DNAT-regels, poortforwarding, Policy-based routing en Netwerkmapping te creëren.
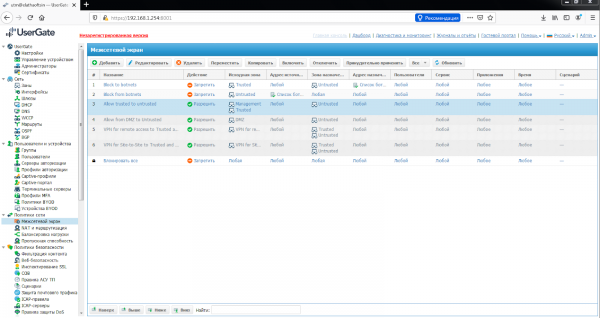
Daarna moeten in het gedeelte 'Firewall' de firewallregels worden aangemaakt. Voor onbeperkte toegang tot internet voor gebruikers in het Trusted-netwerk is er ook al een firewallregel aangemaakt — 'Internet for Trusted' en deze moet ingeschakeld worden. Met behulp van firewallregels kan de administrator elk type transitnetwerkverkeer dat door UserGate gaat, toestaan of blokkeren. De voorwaarden voor de regels kunnen zones en IP-adressen van bron/bestemming, gebruikers en groepen, diensten en applicaties zijn. De regels worden op dezelfde manier toegepast als in het gedeelte 'NAT en Routering', d.w.z. van boven naar beneden. Als er geen regels zijn aangemaakt, is alle transitverkeer door UserGate verboden.
4. Conclusie
Hiermee is het artikel ten einde. We hebben de UserGate-firewall op een virtuele machine geïnstalleerd en de minimaal nodige instellingen verricht om internet in het Trusted-netwerk te laten functioneren. Verdere configuratie zullen we in de volgende artikelen behandelen.
Volg onze updates op onze kanalen (, , , )!
Bron: habr.com
