

Wat onderscheidt een goede beveiligingsprofessional in de IT-sector van een gewone? Nee, niet omdat hij op elk moment het aantal berichten kan opnoemen die manager Igor gisteren naar collega Maria heeft gestuurd. Een goede beveiligingsprofessional probeert mogelijke schendingen tijdig te identificeren en deze in realtime te ondervangen, met alle kracht om verdere incidenten te voorkomen. Security Information and Event Management (SIEM) systemen vergemakkelijken aanzienlijk de taak om snel te reageren op en blokkeren van pogingen tot inbreuk.
Traditioneel combineren SIEM-systemen een informatiebeveiligingsbeheersysteem met een beveiligingsevenementenbeheersysteem. Een belangrijk kenmerk van deze systemen is de realtime analyse van beveiligingsevenementen, wat het mogelijk maakt om hierop te reageren voordat er schade ontstaat.
De belangrijkste taken van SIEM-systemen:
- Gegevensverzameling en -normalisatie
- Gegevenscorrelatie
- Waarschuwingen
- Visualisatiepanelen
- Organisatie van gegevensopslag
- Zoeken en analyseren van gegevens
- Rapportage
Redenen voor de hoge vraag naar SIEM-systemen
In de afgelopen tijd zijn de complexiteit en coördinatie van aanvallen op informatiesystemen sterk toegenomen. Tegelijkertijd wordt ook het toepaste beveiligingsarsenaal complexer— netwerk- en hostgebaseerde inbraakdetectiesystemen, DLP-systemen, antivirussoftware en firewalls, kwetsbaarheidsscanners en meer. Elk beveiligingsmiddel genereert een stroom van gebeurtenissen met verschillende details en vaak is een aanval alleen zichtbaar door de overlapping van gebeurtenissen uit verschillende systemen.
Er is veel te zeggen over verschillende commerciële SIEM-systemen, , maar wij bieden een kort overzicht van gratis, volwaardige open-source SIEM-systemen die geen kunstmatige beperkingen hebben op het aantal gebruikers of de volumes van opgeslagen gegevens, en die bovendien eenvoudig schaalbaar en ondersteunbaar zijn. We hopen dat dit helpt om het potentieel van dergelijke systemen in te schatten en een beslissing te nemen over de integratie van dergelijke oplossingen in de bedrijfsprocessen van het bedrijf.
AlienVault OSSIM
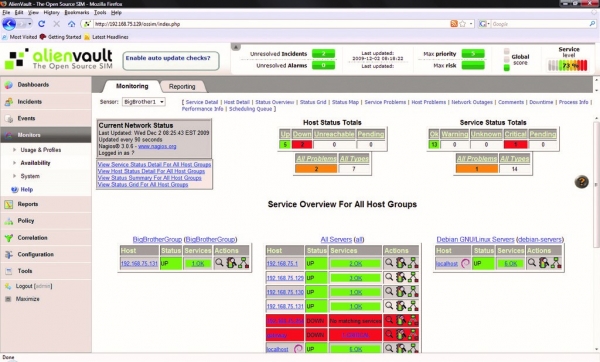
AlienVault OSSIM is de open-source versie van AlienVault USM, een van de toonaangevende commerciële SIEM-systemen. OSSIM is een framework dat bestaat uit meerdere open-source projecten, waaronder het netwerk-inbraaksdetectiesysteem Snort, het netwerk- en hostmonitoringsysteem Nagios, het host-inbraaksdetectiesysteem OSSEC en de kwetsbaarheidsscanner OpenVAS.
Voor het monitoren van apparaten wordt de AlienVault Agent gebruikt, die logs van de host in syslog-formaat naar het GELF-platform verzendt of kan worden gebruikt met een plugin voor integratie met externe diensten zoals de reverse proxyservice van Cloudflare of het multi-factor authenticatiesysteem van Okta.
De USM-versie verschilt van OSSIM door de uitgebreide functionaliteit voor logbeheer, monitoring van cloudinfrastructuren, automatisering en actuele dreigingsinformatie en visualisatie.
Voordelen
- Gebaseerd op bewezen open-source projecten;
- Grote gemeenschap van gebruikers en ontwikkelaars.
Nadelen
- Ondersteunt geen monitoring van cloudplatforms (bijvoorbeeld AWS of Azure);
- Ontbreken van logbeheer, visualisatie, automatisering en integratie met externe diensten.
MozDef (Mozilla Defense Platform)
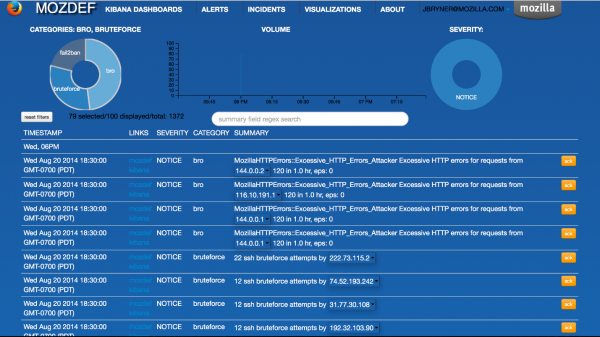
Het SIEM-systeem MozDef, ontwikkeld door Mozilla, wordt gebruikt voor het automatiseren van processen voor de behandeling van beveiligingsincidenten. Het systeem is vanaf nul ontwikkeld voor maximale prestaties, schaalbaarheid en fouttolerantie, met een microservices-architectuur – elke service draait in een Docker-container.
Net als OSSIM is MozDef opgebouwd uit bewezen open-source projecten, waaronder de logindexerings- en zoekmodule Elasticsearch, het Meteor-platform voor het bouwen van een flexibele webinterface, en de Kibana-plugin voor visualisatie en grafieken.
Eventcorrelatie en waarschuwingen worden uitgevoerd met behulp van Elasticsearch-query's, waarmee je eigen regels voor eventverwerking en waarschuwingen in Python kunt schrijven. Volgens Mozilla kan MozDef meer dan 300 miljoen evenementen per dag verwerken. MozDef accepteert evenementen alleen in JSON-formaat, maar er is integratie met externe diensten.
Voordelen
- Maakt geen gebruik van agents – werkt met standaard JSON-logs;
- Gemakkelijk schaalbaar dankzij de microservices-architectuur;
- Ondersteunt gegevensbronnen van cloudservices, waaronder AWS CloudTrail en GuardDuty.
Nadelen
- Een nieuw en minder gevestigde systeem.
Wazuh
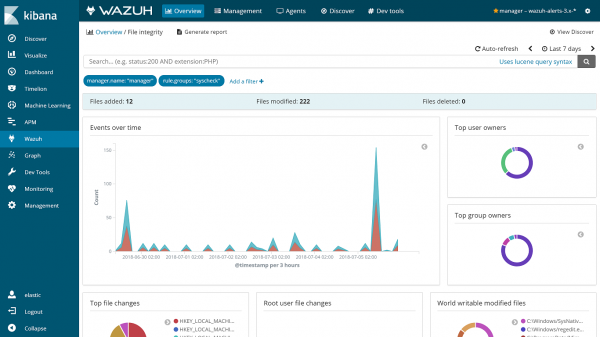
Wazuh is ontstaan als een fork van OSSEC, een van de populairste open-source SIEM-systemen. Nu is het een unieke oplossing met nieuwe functionaliteiten, opgeloste bugs en geoptimaliseerde architectuur.
Het systeem is gebouwd op de ElasticStack-stack (Elasticsearch, Logstash, Kibana) en ondersteunt zowel gegevensverzameling op basis van agents als het ontvangen van systeemevenementen. Dit maakt het effectief voor het monitoren van apparaten die logs genereren, maar geen agentinstallatie ondersteunen – netwerkelementen, printers en randapparatuur.
Wazuh ondersteunt bestaande OSSEC-agents en biedt zelfs een migratiehandleiding van OSSEC naar Wazuh. Hoewel OSSEC nog steeds actief wordt ondersteund, wordt Wazuh gezien als de voortzetting van OSSEC vanwege de toevoeging van een nieuwe webinterface, REST API, een completer regelsysteem en vele andere verbeteringen.
Voordelen
- Gebaseerd op en compatibel met de populaire SIEM OSSEC;
- Ondersteunt verschillende installatie-opties: Docker, Puppet, Chef, Ansible;
- Ondersteunt monitoring van cloudservices, waaronder AWS en Azure;
- Bevat een uitgebreide set regels voor het detecteren van verschillende soorten aanvallen en maakt het mogelijk om ze te koppelen aan PCI DSS v3.1 en CIS.
- Integreert met het opslag- en analyselogsysteem Splunk voor gebeurtenisvisualisatie en API-ondersteuning.
Nadelen
- Complexe architectuur – vereist een volledige uitrol van de Elastic Stack naast de servercomponenten van Wazuh.
Prelude OSS
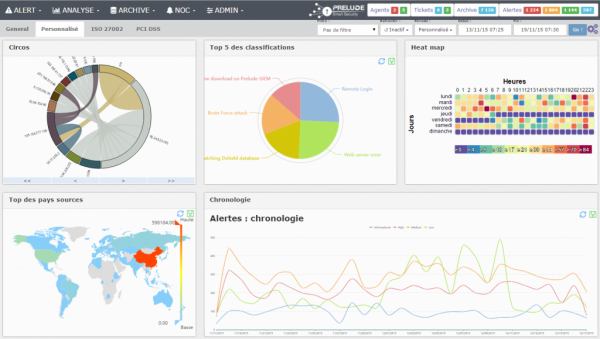
Prelude OSS is de open-source versie van de commerciële Prelude SIEM, ontwikkeld door het Franse bedrijf CS. De oplossing is een flexibele modulaire SIEM-systeem dat een verscheidenheid aan logformaten ondersteunt en integratie met externe tools zoals OSSEC, Snort en het netwerksysteem voor detectie Suricata biedt.
Elk evenement wordt genormaliseerd in een bericht volgens het IDMEF-formaat, wat de gegevensuitwisseling met andere systemen vereenvoudigt. Maar er is ook een keerzijde: Prelude OSS is sterk beperkt in prestaties en functionaliteit in vergelijking met de commerciële versie van Prelude SIEM en is eerder bedoeld voor kleine projecten of voor het verkennen van SIEM-oplossingen en het evalueren van Prelude SIEM.
Voordelen
- Een door de tijd bewezen systeem, ontwikkeld sinds 1998;
- Ondersteunt een verscheidenheid aan logformaten;
- Normaliseert gegevens naar het IMDEF-formaat, wat het gemakkelijk maakt om gegevens naar andere beveiligingssystemen over te dragen.
Nadelen
- Functies en prestaties zijn aanzienlijk beperkt in vergelijking met andere open-source SIEM-systemen.
Sagan
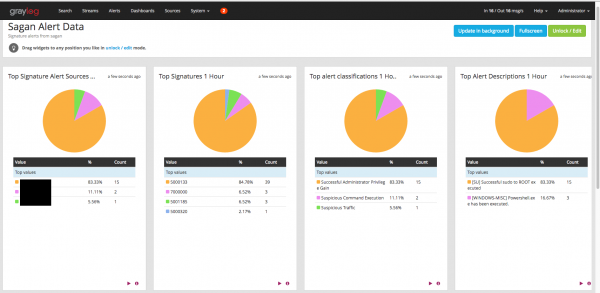
Sagan is een krachtige SIEM die compatibiliteit met Snort benadrukt. Naast de ondersteuning van regels geschreven voor Snort, kan Sagan ook gegevens in een Snort-database vastleggen en kan het zelfs worden gebruikt met de Shuil-interface. In wezen is dit een lichte, multithreaded oplossing die nieuwe functies biedt en tegelijkertijd gebruiksvriendelijk blijft voor Snort-gebruikers.
Voordelen
- Volledig compatibel met de Snort-database, regels en gebruikersinterface;
- De multithreaded architectuur zorgt voor hoge prestaties.
Nadelen
- Vrij een jong project met een kleine gemeenschap;
- Complex installatieproces, dat de opbouw van de hele SIEM uit de broncode omvat.
Conclusie
Elke van de genoemde SIEM-systemen heeft zijn eigen kenmerken en beperkingen, waardoor ze niet als een universele oplossing voor elke organisatie kunnen worden beschouwd. Deze oplossingen hebben echter open source-code, waarmee ze kunnen worden uitgerold, getest en beoordeeld zonder overmatige kosten.
Wat zijn nog meer interessante artikelen om te lezen in de blog
→
→
→
→
→
Subscribe to our -kanaal, zodat je het volgende artikel niet mist! We schrijven niet vaker dan twee keer per week en alleen als het nodig is.
Bron: habr.com
