

Bij het nemen van elke strategisch belangrijke beslissing voor het bedrijf doorlopen medewerkers een basisbeschermingsmechanisme, beter bekend als de 5 fasen van omgaan met veranderingen (auteur E. Kübler-Ross). Deze opmerkelijke psycholoog beschreef ooit de emotionele reacties en onderscheidde 5 belangrijke fasen van emotionele respons: ontkenning, woede, onderhandelen, depressie en tenslotte, aanvaarding. We hebben een serie artikelen voorbereid over de certificering volgens ISO 27001, waarin we elke fase zullen bespreken. Vandaag vertellen we over de eerste daarvan – ontkenning.
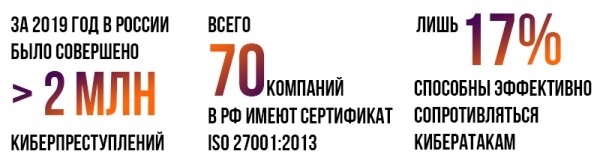
Het verkrijgen van het ISO 27001-certificaat 'voor de show' is een twijfelachtig genoegen, aangezien het langdurige en kostbare voorbereiding vereist. Bovendien blijkt uit , dat deze standaard in Rusland extreem ongepopulair is: tot op heden hebben slechts 70 bedrijven certificering voor overeenstemming behaald. In het buitenland is dit daarentegen een van de meest gevraagde normen die voldoet aan de groeiende behoeften van bedrijven op het gebied van informatiebeveiliging.
Onze onderneming biedt een volledig scala aan diensten voor het outsourcen van boekhoudfuncties: boekhoud- en belastingadministratie, loonberekening en personeelsadministratie. We nemen een van de leidende posities in de markt in, vooral omdat buitenlandse bedrijven met vestigingen in Rusland hun vertrouwelijke informatie aan ons toevertrouwen. Dit betreft niet alleen de financiële processen van onze klanten, maar ook persoonsgegevens waarmee we dagelijks werken. Om deze reden is de kwestie van informatiebeveiliging een van onze prioriteiten.
Vaak worden alle bedrijfsprocessen van Russische vestigingen gecontroleerd en verklaard door de hoofdkantoren van buitenlandse bedrijven, waardoor ze moeten voldoen aan de interne groepsstandaarden. De laatste tijd zijn sommige van onze belangrijkste klanten begonnen hun beveiligingsbeleid te herzien, waarbij ze de nadruk leggen op striktere maatregelen. Dit is ongetwijfeld gerelateerd aan wereldwijde trends met een toenemend aantal cyberaanvallen en verliezen als gevolg van inbreuken op de informatiebeveiliging. Indien nodig kan de implementatie van beschermingsmiddelen, beleid en procedures die gericht zijn op het verbeteren van de informatiebeveiliging van het bedrijf, plaatsvinden zonder certificering volgens ISO/IEC 27001, waardoor veel geld, tijd en zenuwen worden bespaard.
Vandaag de dag beginnen er in de aanbestedingen van buitenlandse opdrachtgevers eisen te verschijnen met betrekking tot de bestaande informatiebeveiliging binnen het bedrijf. Sommige bedrijven, om hun controles te vereenvoudigen en een uniforme aanpak te creëren, stellen als verplicht criterium – het hebben van ISO/IEC 27001 certificering.
Bij ons was het als volgt: een van onze belangrijkste internationale klanten, die volgens deze norm gecertificeerd is, heeft kennelijk zijn wereldwijde team voor informatiebeveiliging aanzienlijk versterkt. Hoe hebben we daar achter gekomen? Ze besloten een audit van ons informatiebeveiligingsmanagementsysteem uit te voeren, omdat we hen boekhoudkundige en personeelsadministratieve diensten verlenen – en dus is de beveiliging van onze informatiesystemen cruciaal voor hen. De vorige audit vond 3 jaar geleden plaats – toen verliep alles redelijk soepel.
Tijdens deze audit werden we aangevallen door een hechte groep Indiase professionals, die met behendigheid verschillende tekortkomingen in ons beveiligingsbeheersysteem aan het licht brachten. Het auditproces deed denken aan de cirkel van Samsara – het leek erop dat ze überhaupt geen doel hadden om tot een soort afsluitend punt te komen tijdens de controle. Het was een eindeloze reeks vragen, opmerkingen, onze reacties en bewijzen van hun realiteit, conferentiegesprekken en lange filosofische discussies in een poging om het accent van het IT-beveiligingsteam van de klant te herkennen. Trouwens, de audit gaat nog steeds door met verschillende intensiteitsniveaus – in de loop der tijd hebben we dit al geaccepteerd. Zo is de noodzaak voor certificering vanzelf ontstaan.
Misschien kunnen we gewoon ISO 9001 gebruiken?
Iedereen die meer dan een beetje vertrouwd is met certificering volgens een van de ISO-normen, begrijpt dat de basis voor elk van hen het ISO 9001-certificaat ‘Kwaliteitsmanagementsysteem’ is. Dit is waarschijnlijk het populairste certificaat op dit moment uit de hele reeks ISO-normen. We hadden het niet – en we besloten het niet te verkrijgen. Daar waren verschillende redenen voor:
- de twijfelachtige economische efficiëntie van het bezit van dit certificaat voor het bedrijf;
- onze interne processen waren in grote mate al afgestemd op deze norm;
- het verkrijgen van dit certificaat zou extra tijd en geld kosten.
Daarom hebben we besloten om direct ISO 27001 te implementeren, zonder te beginnen met de ‘lichtere’ 9001.
Of misschien moeten we dat toch niet doen?
Terwijl we vooruitkijken, hebben we deze vraag meermaals heroverwogen, of het daadwerkelijk rendabel was om het te verkrijgen. We begonnen het vanuit alle hoeken te bestuderen, omdat we helemaal geen expertise hadden. En hier zijn de misvattingen die ons deden twijfelen over deze kwestie.
Misvatting №1.
We hoopten dat de norm ons een gedetailleerde checklist, een lijst van beleid en andere statutaire documenten zou bieden. In werkelijkheid bleek ISO/IEC 27001 een set vereisten voor het beheer van de informatiebeveiligingssystemen en de opbouw van processen te zijn. Op basis daarvan moesten we zelf bepalen wat we in ons bedrijf moesten schrijven / implementeren om aan de eisen van de norm te voldoen.
Misvatting №2.
We sincerely believed that it would be enough for us to study one document and implement it within a relatively short time on our own. In reality, while reading the document, we realized how many related standards are interconnected with our standard, and with how many standards we need to become acquainted (at least superficially). The "cherry on top" was the absence of current standard texts available in open access — they had to be purchased from the official ISO website.
Mythe №3.
We were convinced that we would find everything necessary for certification preparation in open sources. There were indeed quite a few materials on ISO 27001 available online, but they lacked specific details. There were almost no accessible step-by-step instructions for certification preparation, as well as real cases from companies that have implemented this standard.
Mythe №4.
We'll write policies, but they won't work! Honestly, our company already has too many rules; no one will comply with another three dozen new policies. In reality, fortunately, our employees took the task of mastering the new rules seriously and successfully passed the test on the knowledge of the information security management system documents.
Mythe №5.
At that time, we could not clearly assess the benefits we would gain from our efforts. The number of requests for this certificate was not so large back then, and our key and most demanding client had appeared long before the certification. Experience showed that we managed without the standard.
At some point, we realized that we were chaotically closing various gaps based on client requirements. Each time we devised new policies or solutions. Eventually, we came to the conclusion that it would be much simpler to systematize the process, which would subsequently save us a significant amount of effort. The standard was intended to simplify this task.
Now, two years later, we see a trend of increasing inquiries and interest in this issue from major international clients.
Final decision.
Tot slot willen we zeggen dat de leiders in onze branche het ISO/IEC 27001-certificaat hebben behaald, wat alle andere grote providers (inclusief ons) aan het denken heeft gezet over deze kwestie. Ongetwijfeld kan een mooie vermelding in het marketingmateriaal van een bedrijf – op de website, in sociale media, in reclamebrochures, enzovoort – worden beschouwd als een leuke bonus, maar is het het waard om hiervoor zoveel middelen in te zetten? Voor ons hebben we vastgesteld dat dit voor ons meer is dan alleen een mooie zin, en we zijn dit project aangegaan.
Bron: habr.com
