

Alles wat een aanvaller nodig heeft, is tijd en motivatie om in uw netwerk door te dringen. Maar onze taak is om te voorkomen dat dit gebeurt, of in ieder geval om het zo moeilijk mogelijk te maken. We moeten beginnen met het identificeren van de zwakke plekken in Active Directory (verder - AD) die een aanvaller kan gebruiken om toegang te krijgen en zich door het netwerk te verplaatsen zonder opgemerkt te worden. In dit artikel bekijken we de risic indicators die de bestaande kwetsbaarheden in de cyberbeveiliging van uw organisatie weerspiegelen, aan de hand van het voorbeeld van het Varonis AD-dashboard.
Aanvallers maken gebruik van bepaalde configuraties in het domein
Aanvallers gebruiken een scala aan slimme trucs en kwetsbaarheden om binnen te dringen in het bedrijfsnetwerk en privileges te verhogen. Sommige van deze kwetsbaarheden zijn configuratieparameters van het domein die gemakkelijk kunnen worden gewijzigd zodra ze zijn vastgesteld.
Het AD-dashboard zal onmiddellijk waarschuwen als u (of uw systeembeheerders) het KRBTGT-wachtwoord de afgelopen maand niet hebben gewijzigd, of als iemand zich heeft geauthenticeerd met het ingebouwde standaard beheerdersaccount (Administrator). Deze twee accounts bieden ongelimiteerde toegang tot uw netwerk: aanvallers zullen proberen deze toegang te krijgen om vrijelijk alle privileges en toegangsrechten te omzeilen. Het resultaat is toegang tot alle gegevens die hen interesseren.
Natuurlijk kunt u deze kwetsbaarheden zelf ontdekken: bijvoorbeeld door een herinnering in uw agenda in te stellen voor controle of door een PowerShell-script uit te voeren om deze informatie te verzamelen.
Het Varonis-dashboard wordt bijgewerkt automatisch , om een snelle weergave en analyse van belangrijke indicatoren te bieden die potentiële kwetsbaarheden benadrukken, zodat u onmiddellijk actie kunt ondernemen om deze aan te pakken.
3 belangrijke risic indicators op domeinniveau
Hieronder vindt u een aantal widgets die beschikbaar zijn op het Varonis-dashboard, waarvan het gebruik de beveiliging van het bedrijfsnetwerk en de IT-infrastructuur als geheel aanzienlijk zal versterken.
1. Aantal domeinen waarvoor het Kerberos-accountwachtwoord lange tijd niet is gewijzigd
Het KRBTGT-account is een speciaal account in AD dat alle . Aanvallers die toegang hebben tot de domeincontroller (DC) kunnen dit account gebruiken om , waarmee ze onbeperkte toegang krijgen tot vrijwel elk systeem in het bedrijfsnetwerk. We hebben situaties meegemaakt waarin, na het succesvol verkrijgen van een Golden Ticket, de aanvaller gedurende twee jaar toegang had tot het netwerk van de organisatie. Als het wachtwoord van het KRBTGT-account in uw bedrijf de afgelopen veertig dagen niet is gewijzigd, zal de widget u daarvan op de hoogte stellen.
Veertig dagen is meer dan voldoende tijd voor een aanvaller om toegang te krijgen tot het netwerk. Als u echter zorgt voor en het proces van het regelmatig wijzigen van dit wachtwoord standaardiseert, zal dit het voor de aanvaller aanzienlijk bemoeilijken om het bedrijfsnetwerk binnen te dringen.
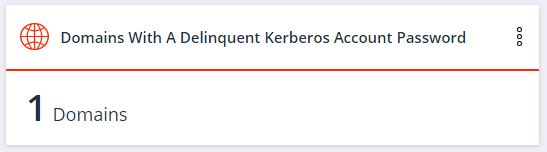
Houd er rekening mee dat u volgens de implementatie van het Kerberos-protocol door Microsoft KRBTGT
tweemaal moet wijzigen. Voortaan zal deze AD-widget u herinneren wanneer het tijd is om opnieuw het wachtwoord KRBTGT voor alle domeinen in uw netwerk te wijzigen.
2. Het aantal domeinen waarin onlangs het ingebouwde beheerdersaccount (Administrator) is gebruikt
Volgens — systeembeheerders hebben twee accounts: de eerste is voor dagelijks gebruik en de tweede is voor geplande administratieve taken. Dit betekent dat niemand het standaard beheerdersaccount mag gebruiken.
Het ingebouwde beheerdersaccount wordt vaak gebruikt om het systeembeheer te vereenvoudigen. Dit kan een slecht gebruik worden, met als gevolg dat het systeem wordt gehackt. Als dit in uw organisatie gebeurt, zult u moeite hebben om correct gebruik van dit account te onderscheiden van potentieel kwaadwillige toegang.
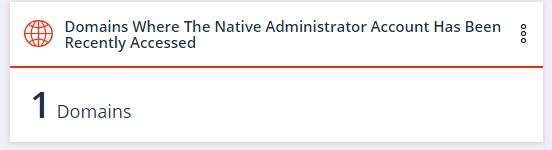
Als de widget iets anders dan nul toont, betekent dit dat iemand onjuist omgaat met administratieve accounts. In dat geval moeten er maatregelen worden genomen om te corrigeren en de toegang tot het ingebouwde beheerdersaccount te beperken.
Nadat u een nulwaarde voor de widget heeft bereikt en systeembeheerders deze account niet meer gebruiken voor hun werk, zal elke toekomstige wijziging wijzen op een potentiële cyberaanval.
3. Aantal domeinen waarin de groep Beschermde Gebruikers (Protected Users) ontbreekt
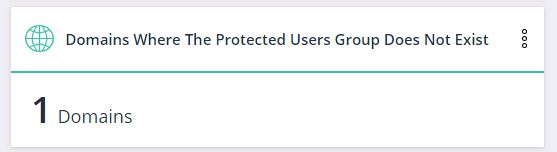
Oude versies van AD ondersteunden een zwakke encryptie-algoritme — RC4. Hackers hebben RC4 jaren geleden gekraakt, en het is voor een aanvaller nu vrij triviaal om een account te kraken dat nog steeds RC4 gebruikt. In de versie van Active Directory die werd gepresenteerd in Windows Server 2012, werd een nieuwe gebruikersgroep geïntroduceerd, genaamd de Groep Beschermde Gebruikers (Protected Users). Deze biedt extra beveiligingstools en voorkomt dat gebruikers zich authentiseren met RC4-encryptie.
Deze widget toont aan of er in een domein van de organisatie geen dergelijke groep aanwezig is, zodat u dit kunt corrigeren, dat wil zeggen, de groep Beschermde Gebruikers kunt inschakelen en deze kunt gebruiken om de infrastructuur te beveiligen.
Makkelijke doelen voor aanvallers
Gebruikersaccounts zijn de nummer één doelen voor aanvallers – vanaf de eerste inbraakpogingen tot aan het voortdurend escaleren van privileges en het verbergen van hun handelingen. Aanvallers zoeken naar eenvoudige doelen in uw netwerk, met behulp van basis PowerShell-commando's die vaak moeilijk te detecteren zijn. Verwijder zoveel mogelijk van deze gemakkelijke doelen uit AD.
Aanvallers zoeken naar gebruikers met onbeperkte wachtwoordduur (of waarvoor geen wachtwoorden vereist zijn), technologische accounts die beheerders zijn, en accounts die verouderde RC4-encryptie gebruiken.
Een van deze accounts is ofwel triviaal om toegang toe te krijgen, of bevindt zich doorgaans buiten het toezicht. Aanvallers kunnen deze accounts overnemen en zich vrij door uw infrastructuur bewegen.
Zodra aanvallers door de beveiligingsperimeter zijn gedrongen, krijgen ze waarschijnlijk toegang tot ten minste één account. Kunt u voorkomen dat ze toegang krijgen tot gevoelige gegevens voordat u de aanval ontdekt en beëindigt?
Het Varonis AD-dashboard geeft kwetsbare gebruikersaccounts aan, zodat u problemen proactief kunt oplossen. Hoe moeilijker het is om uw netwerk binnen te dringen, des te groter is uw kans om een aanvaller te neutraliseren voordat hij ernstige schade aanricht.
4 belangrijke risicofactoren voor gebruikersaccounts
Hieronder staan voorbeelden van widgets op het Varonis AD-dashboard die de meest kwetsbare gebruikersaccounts aangeven.
1. Aantal actieve gebruikers met wachtwoorden waarvan de vervaldatum nooit verstrijkt
Voor elke aanvaller is het toegang krijgen tot een dergelijk account altijd een grote overwinning. Aangezien het wachtwoord nooit verstrijkt, krijgt de aanvaller een permanente basis binnen het netwerk die vervolgens kan worden gebruikt om of binnen de infrastructuur te verplaatsen.
Aanvallers beschikken over lijsten met miljoenen combinaties van 'gebruikersnaam-wachtwoord' die ze gebruiken bij aanvallen met het invoegen van inloggegevens, en de kans dat
de combinatie voor een gebruiker met een 'eeuwigdurend' wachtwoord op een van die lijsten staat, is veel groter dan nul.
Accounts met niet-vervalbare wachtwoorden zijn gemakkelijk te beheren, maar ze zijn niet veilig. Gebruik deze widget om alle accounts te vinden die dergelijke wachtwoorden hebben. Wijzig deze instelling en werk het wachtwoord bij.
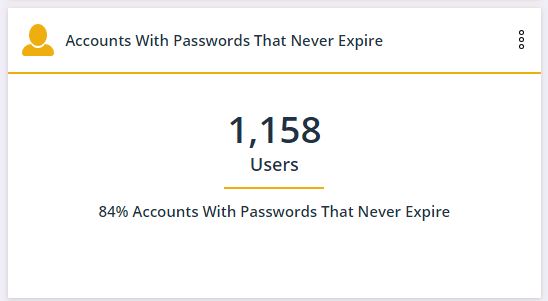
Zodra de waarde van deze widget nul is, zullen alle nieuwe accounts die met een dergelijk wachtwoord zijn aangemaakt, op het dashboard verschijnen.
2. Aantal administratieve accounts met SPN
SPN (Service Principal Name) is een unieke identificator voor een service-instantie. Deze widget toont aan hoeveel service-accounts volledige administratieve rechten hebben. De waarde op de widget moet nul zijn. SPN met administratieve rechten ontstaat, omdat het toekennen van dergelijke rechten handig is voor softwareleveranciers en applicatiebeheerders, maar dit vormt een beveiligingsrisico.
Het verstrekken van een service-account met beheerdersrechten stelt een aanvaller in staat om volledige toegang te krijgen tot een account dat niet wordt gebruikt. Dit betekent dat aanvallers met toegang tot SPN-accounts vrij kunnen handelen binnen de infrastructuur en tegelijkertijd hun acties kunnen vermijden om gemonitord te worden.
Dit probleem kan worden opgelost door de machtigingen voor service-accounts te wijzigen. Dergelijke accounts moeten onderhevig zijn aan het principe van de minste privileges en alleen toegang hebben tot wat daadwerkelijk nodig is voor hun werkzaamheden.
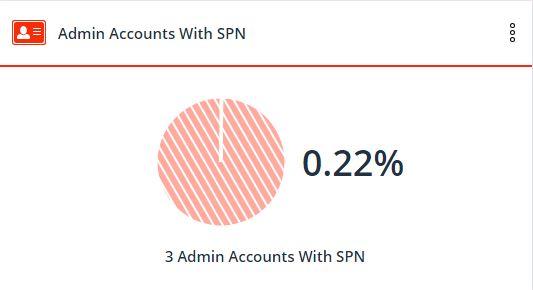
Met deze widget kunt u alle SPN's met beheerdersrechten detecteren, dergelijke privileges verwijderen en vervolgens toezicht houden op SPN's volgens hetzelfde principe van toegang met de minste privileges.
Nieuwe SPN's zullen worden weergegeven op het dashboard, en u kunt dit proces controleren.
3. Het aantal gebruikers dat geen voorafgaande Kerberos-authenticatie hoeft te ondergaan
Bij voorkeur versleutelt Kerberos het authenticatieticket met behulp van AES-256-encryptie, die tot nu toe niet is gekraakt.
Oudere versies van Kerberos gebruikten echter RC4-versleuteling, die nu in enkele minuten kan worden gekraakt. Deze widget toont welke gebruikersaccounts nog steeds gebruikmaken van RC4. Microsoft ondersteunt nog steeds RC4 voor backward compatibility, maar dat betekent niet dat u het in uw AD moet gebruiken.
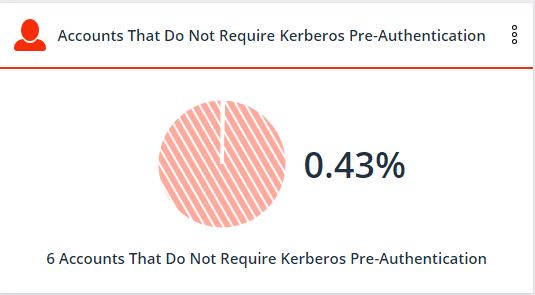
Nadat u dergelijke accounts heeft ontdekt, moet u het vakje 'geen voorafgaande Kerberos-autorisatie vereist' in AD uitschakelen, zodat de accounts sterkere versleuteling gebruiken.
Het zelfstandig ontdekken van deze accounts, zonder het Varonis AD-dashboard, kost veel tijd. In werkelijkheid is het tijdig op de hoogte zijn van alle accounts die zo zijn bewerkt dat ze RC4-encryptie gebruiken, een nog moeilijkere taak.
Als de waarde op de widget verandert, kan dit wijzen op onwettige handelingen.
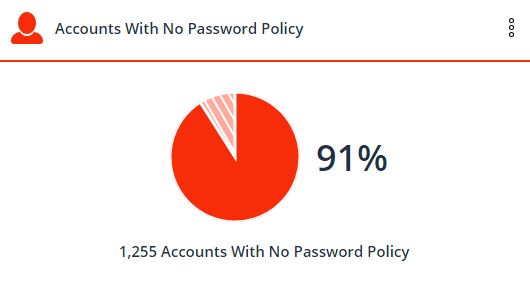
4. Het aantal gebruikers zonder wachtwoord
Onderschenders gebruiken basis PowerShell-commando's om het AD-vlag 'PASSWD_NOTREQD' uit de accounteigenschappen te lezen. Het gebruik van deze vlag betekent dat er geen vereisten zijn voor een wachtwoord of de complexiteit ervan.
Hoe gemakkelijk is het om een account te stelen met een eenvoudig of leeg wachtwoord? Stel je nu voor dat een van deze accounts een beheerder is.
Wat als een van de duizenden gevoelige bestanden die voor iedereen toegankelijk zijn, een aankomend financieel rapport is?
Het negeren van de verplichte vereiste voor het invoeren van een wachtwoord is opnieuw een shortcut voor systeembeheer, die vaak in het verleden werd gebruikt, maar vandaag de dag onaanvaardbaar en onveilig is.
Los dit probleem op door de wachtwoorden voor dergelijke accounts te vernieuwen.
Toezicht houden op deze widget in de toekomst zal u helpen om het ontstaan van accounts zonder wachtwoord te voorkomen.
Varonis maakt de kansen gelijk.
Vroeger kostte het verzamelen en analyseren van de in het artikel genoemde statistieken veel uren en vereiste het diepgaande kennis van PowerShell: beveiligingsspecialisten moesten middelen toewijzen voor dergelijke taken elke week of maand. Maar handmatige verzameling en verwerking van deze informatie geeft aanvallers een voorsprong om binnen te dringen en gegevens te stelen.
met U zult één dag besteden aan het implementeren van het AD-dashboard en aanvullende componenten, het verzamelen van alle besproken en vele andere kwetsbaarheden. In de toekomst zal het dashboard automatisch worden bijgewerkt naarmate de infrastructuur verandert.
Cyberaanvallen zijn altijd een race tussen aanvallers en verdedigers, waarbij de aanvaller streeft naar het stelen van gegevens voordat beveiligingsspecialisten de toegang tot deze gegevens kunnen sluiten. Vroegtijdige ontdekking van aanvallers en hun onwettige activiteiten, samen met sterke cyberbescherming, is de sleutel tot het waarborgen van de veiligheid van uw gegevens.
Bron: habr.com
